No próximo dia 19 de novembro de 2026, Grand Theft Auto VI será lançado para PlayStation 5 e Xbox Series X|S. Mas os cibercriminosos não estão esperando a data de estreia. Há algum tempo, eles exploram a expectativa em torno daquele que é considerado um dos jogos mais aguardados da década, usando supostos vazamentos, downloads infectados com malware, lojas virtuais falsas com preços muito baixos e promessas fraudulentas de “acesso antecipado” para atrair fãs. Especialistas da ESET preveem que esses golpes se multipliquem com a aproximação do lançamento e o início da temporada de compras de fim de ano.
Principais pontos deste post:
- GTA VI será lançado em 19 de novembro de 2026 para PlayStation 5 e Xbox Series X|S. A Rockstar não anunciou versão para PC, demonstração jogável, versão beta nem programa de acesso antecipado.
- Downloads falsos de GTA VI podem representar um sério risco à segurança. Pesquisadores identificaram instaladores e supostas versões vazadas que distribuem malwares capazes de roubar informações, trojans de acesso remoto e programas maliciosos destrutivos.
- Uma loja virtual convincente não significa que a oferta seja legítima. Desconfie de preços muito abaixo do normal, pagamentos aceitos exclusivamente em criptomoedas e ofertas de versões para PC ou acesso antecipado que contrariem as informações oficiais da Rockstar.
- Os golpes devem mudar de estratégia durante o lançamento e as compras de fim de ano, explorando falsos problemas no pré-download, cartões-presente e pacotes promocionais fraudulentos e, posteriormente, cheats, mods e downloads falsos da “versão para PC”.
O que é oficial sobre GTA VI
Não é difícil entender por que a franquia atrai tantos golpistas: Grand Theft Auto é uma das séries de entretenimento mais bem-sucedidas de todos os tempos, com mais de 470 milhões de unidades vendidas em todo o mundo, segundo a Rockstar Games. Antes de analisar os golpes envolvendo GTA VI, vale esclarecer o que a desenvolvedora realmente anunciou.
A pré-venda começou em 25 de junho. Segundo o comunicado oficial sobre a pré-venda da Rockstar Games, a edição Standard custa US$ 79,99 (aproximadamente R$ 423,95) nos Estados Unidos, enquanto a edição Ultimate sai por US$ 99,99 (aproximadamente R$ 529,95). Quem comprou antecipadamente a versão digital pode fazer o pré-download do jogo desde 10 de novembro.
O que a Rockstar não anunciou é igualmente importante, sobretudo diante da quantidade de ofertas fraudulentas que circulam na internet: não existe, até o momento, nenhuma versão beta oficial, demonstração jogável ou programa de acesso antecipado que permita jogar GTA VI antes do lançamento.
A Rockstar também não anunciou uma versão para PC, uma data de lançamento nessa plataforma ou requisitos de sistema. Essas informações oficiais ajudam a identificar promessas suspeitas: ofertas de uma suposta versão para PC, beta, demonstração ou acesso antecipado anunciam algo que a empresa nunca confirmou.
Tabela 1. Visão geral dos golpes envolvendo GTA VI.
| Scam type | What to watch out for | What attackers are after |
| Credential phishing | Fake Rockstar, PlayStation, Xbox, or Steam login pages | Gaming-account credentials, passwords, and other personal information |
| Fake beta or early access | Invitations to register, log in, pay a fee, or download software to access a nonexistent GTA VI beta, demo, or early-access version | Credentials, money, personal data, or malware installation |
| Crypto scams | Fake GTA VI giveaways, token airdrops, investment opportunities, or “VIP access” requiring cryptocurrency | Cryptocurrency payments or access to victims’ crypto assets |
| Fake stores and pre-orders | Cloned or impersonating storefronts offering GTA VI copies, keys, bundles, or versions that have not been officially announced | Payment-card details, personal information, or direct payments |
| Malware delivery | Fake launchers, leaked builds, beta installers, APKs, cracks, cheats, or preload tools | Installation of infostealers, remote-access trojans, or other malware |
Vazamentos alimentam a expectativa
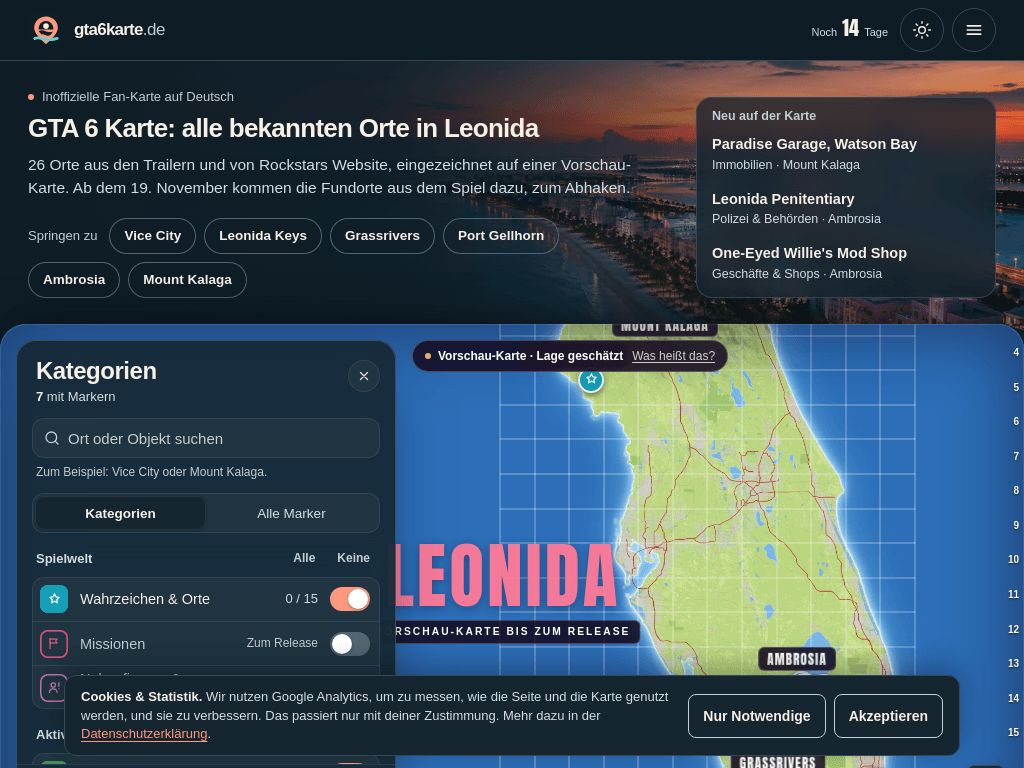
A enorme expectativa por GTA VI também transformou cada novo vazamento em um assunto de grande repercussão. Em 18 de agosto, um grupo que se identifica como CyberLeek começou a divulgar materiais que alegava ter roubado de GTA VI, começando por dois vídeos de gameplay e um suposto mapa de Leonida. Até 12 de outubro, o site TechWiser havia catalogado 19 vazamentos atribuídos ao CyberLeek. O material supostamente incluía atividades do jogo, vídeos com carros e aeronaves, imagens de cenários e do comportamento de personagens não jogáveis (NPCs), além de trechos da história que mostravam parte do prólogo de Lucia. A Rockstar se manifestou publicamente sobre os vazamentos, classificando a divulgação de material inacabado como “desoladora” e adotando medidas judiciais.
Mas o CyberLeek não buscava apenas chamar atenção. A campanha também passou a envolver uma criptomoeda chamada $CYBERLEEK, lançada na blockchain Solana. O grupo criou um sistema de votação por tokens, no qual os detentores de $CYBERLEEK podiam escolher quais materiais seriam vazados em seguida. A BitOK, empresa de análise de blockchain, investigou posteriormente as transações associadas à operação e identificou diferentes formas de entrada de recursos, incluindo taxas de troca de tokens, pagamentos por votos e pagamentos diretos em sites ligados ao CyberLeek. Em uma sequência de transações realizada em 27 de agosto, a carteira responsável pela criação do token resgatou e vendeu taxas de um pool de liquidez que somavam 2.676,67 SOL (aproximadamente US$ 225 mil, equivalentes a R$ 1,19 milhão em 11 de novembro de 2026, pela cotação de referência). A BitOK ressalta, porém, que movimentações individuais na blockchain não devem ser confundidas com lucro líquido, nem que todos os valores movimentados por essas carteiras podem ser atribuídos a uma pessoa específica após serem misturados a recursos de outras origens.
O nome CyberLeek rapidamente ultrapassou os limites da campanha original de vazamentos. A Netcraft identificou 121 domínios recém-registrados contendo “cyberleek” após a divulgação dos primeiros vídeos, dos quais 100 foram registrados apenas em agosto. Nem todos eram maliciosos: alguns pertenciam a páginas de fãs, lojas de produtos relacionados ao jogo ou sites sobre memecoins. Outros usavam o nome para divulgar versões falsas de GTA VI, como veremos a seguir.
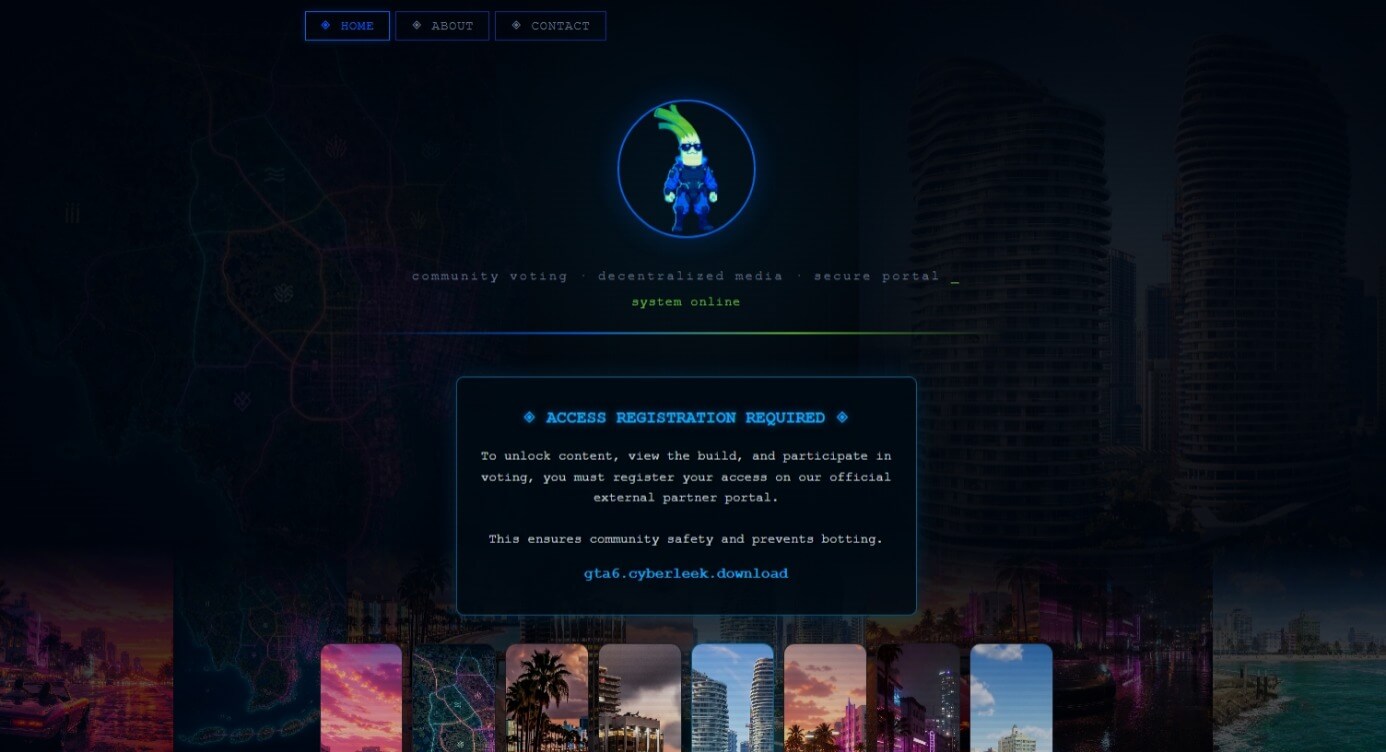
Para os cibercriminosos, porém, o impacto de um vazamento de grande repercussão vai além dos vídeos divulgados. Quando imagens aparentemente autênticas do jogo começam a circular, a possibilidade de conseguir uma cópia completa pode parecer muito mais real. Isso abre espaço para downloads falsos e ofertas fraudulentas que prometem uma suposta “versão completa vazada”. A BitOK identificou, inclusive, sites associados ao CyberLeek que passaram a anunciar uma suposta “GTA VI: Development Build”, versão de desenvolvimento do jogo, por US$ 40 (aproximadamente R$ 212). No entanto, a análise das transações na blockchain não conseguiu comprovar que alguém que pagou tenha recebido arquivos autênticos de GTA VI. A diferença entre o que parece ter sido efetivamente vazado e o que os fãs esperam encontrar cria justamente a incerteza que os golpistas procuram explorar.
O que realmente existe por trás de um download grátis de GTA VI
Embora supostos vídeos de GTA VI tenham circulado na internet, pesquisadores de segurança não encontraram evidências de que uma cópia jogável autêntica e vazada esteja sendo distribuída. O que encontraram foram campanhas de malware criadas para explorar a procura pelo jogo. Algumas imitam a divulgação oficial da Rockstar, enquanto outras se apresentam como arquivos completos de instalação.
Em agosto, a Malwarebytes descobriu sites que se passavam pela Rockstar Games e apareciam em buscas por uma demonstração de GTA VI. As páginas copiavam a campanha promocional da Rockstar para a apresentação Extended Look, exibida na Netflix em 27 de agosto, mas acrescentavam um botão falso de “Jogar agora”, que levava ao download do arquivo gta6_installer.exe. O arquivo não continha o jogo. Com apenas 1,1 MB, o executável distribuía o Vidar, um malware especializado no roubo de informações que buscava senhas salvas e dados de preenchimento automático em 19 navegadores, incluindo Chrome, Edge, Firefox, Brave, Opera e Vivaldi, além de credenciais de FTP.
Os operadores do Vidar já haviam explorado anteriormente o interesse por novas tecnologias. O ESET Threat Report H1 2024 documentou uma campanha na qual um instalador falso do Midjourney para computadores distribuía o Vidar. A ESET observou que esse malware podia registrar teclas digitadas e roubar credenciais de navegadores e dados de carteiras de criptomoedas. De modo geral, os malwares especializados no roubo de informações, conhecidos como infostealers, são projetados para coletar silenciosamente dados sensíveis de navegadores, aplicativos, clientes de e-mail e carteiras de criptomoedas. Os cookies de sessão roubados são especialmente valiosos porque, dependendo do serviço e de seus mecanismos de segurança, podem permitir que invasores reutilizem uma sessão autenticada sem precisar informar novamente a senha ou o código de autenticação multifator da vítima.
Outra campanha, analisada pela Huntress, adotou a estratégia oposta. Em vez de um instalador suspeitamente pequeno, os criminosos distribuíam imagens de disco ISO com temática de GTA VI e mais de 100 GB, preenchidas com dados inúteis para simular o tamanho esperado de um jogo moderno de grande orçamento (AAA). Os arquivos eram divulgados por resultados de busca manipulados, em uma técnica conhecida como SEO poisoning (envenenamento de SEO), além de fóruns de jogos, redes sociais e sites de torrent.
Uma dessas imagens ISO continha um instalador falso e diferentes ameaças, em vez de GTA VI: os trojans de acesso remoto njRAT e DCRat, o malware de roubo de informações Mercurial Grabber e o ransomware Chaos. Nossa análise do DCRat (em espanhol) descreve a ameaça como uma variante amplamente distribuída do AsyncRAT, capaz de capturar telas, registrar teclas digitadas, gerenciar arquivos e processos, executar comandos remotamente, acessar credenciais armazenadas e baixar plugins adicionais. Esses trojans de acesso remoto (RATs) poderiam dar aos invasores amplo controle sobre o computador infectado, enquanto o Mercurial Grabber buscava tokens do Discord, senhas e cookies do Chrome e dados de sessões relacionados a jogos. O Chaos era ainda mais destrutivo: criptografava arquivos de até 200 MB e sobrescrevia arquivos maiores com dados aleatórios. A Huntress não identificou uma forma aparente de as vítimas pagarem para recuperar os arquivos, o que fazia o malware funcionar, na prática, como um wiper, programa criado para destruir dados, e não como um ransomware convencional.
O instalador falso de GTA VI também apresentava uma explicação conveniente para o motivo de o “jogo” não funcionar. Os usuários eram avisados antecipadamente de que a suposta cópia vazada e sem licença poderia exibir o erro “Licença não encontrada”. Depois da instalação do malware, era exatamente essa a mensagem apresentada. Assim, as vítimas recebiam uma justificativa aparentemente plausível para a ausência do jogo, enquanto os componentes maliciosos já eram executados em segundo plano.
Novas versões falsas continuaram surgindo com a aproximação do lançamento. Em novembro, a Netcraft informou ter encontrado sites com a identidade visual do CyberLeek que ofereciam supostas versões completas de GTA VI. Um deles disponibilizava um arquivo chamado GTAVI.exe, identificado como malicioso por 34 dos 68 mecanismos de segurança consultados no VirusTotal, principalmente como trojan. Outro oferecia um programa chamado “Cyberleek Launcher” para acessar a “versão completa vazada”, mas depois exigia o pagamento de US$ 100 (aproximadamente R$ 530) em criptomoedas para desbloquear o jogo. A ESET também detectou dezenas de arquivos maliciosos disfarçados de conteúdos relacionados a GTA VI.
Tabela 2. Exemplos de nomes de arquivos maliciosos relacionados a GTA VI identificados pela ESET
| Example filename | Why it stands out |
| gta6 beta early access.exe | Combines two nonexistent GTA VI offerings: a beta and early access |
| GTA6 Leaks.exe | Exploits interest in purported GTA VI leaks |
| GTA6.apk | Masquerades as a mobile version of GTA VI, which Rockstar has not announced |
| gta6_installer_cyberleek.exe | Exploits the recognition surrounding the CyberLeek name |
| CyberLeek-GTAVI-GTA6-PreBuild.torrent.exe | Uses CyberLeek, a supposed pre-build, and “torrent” as lures while actually being a Windows executable |
Lojas falsas e promessas de acesso antecipado
Nem todo golpe envolvendo GTA VI precisa esconder malware em um download. Em alguns casos, o produto simplesmente não existe. Sites fraudulentos podem imitar lojas virtuais legítimas ou se apresentar como plataformas exclusivas de venda de jogos, oferecendo algo que a Rockstar nunca colocou à venda: acesso antecipado, participação em testes beta ou alguma outra forma de jogar GTA VI antes do público em geral. A telemetria da ESET mostra a dimensão dessa infraestrutura na internet, com milhares de domínios registrados usando termos relacionados a GTA VI ou se passando pela Rockstar Games. Nem todos são maliciosos ou sequer estão ativos: alguns são páginas legítimas de fãs que reúnem informações sobre o lançamento, enquanto outros não apresentam conteúdo atualmente.
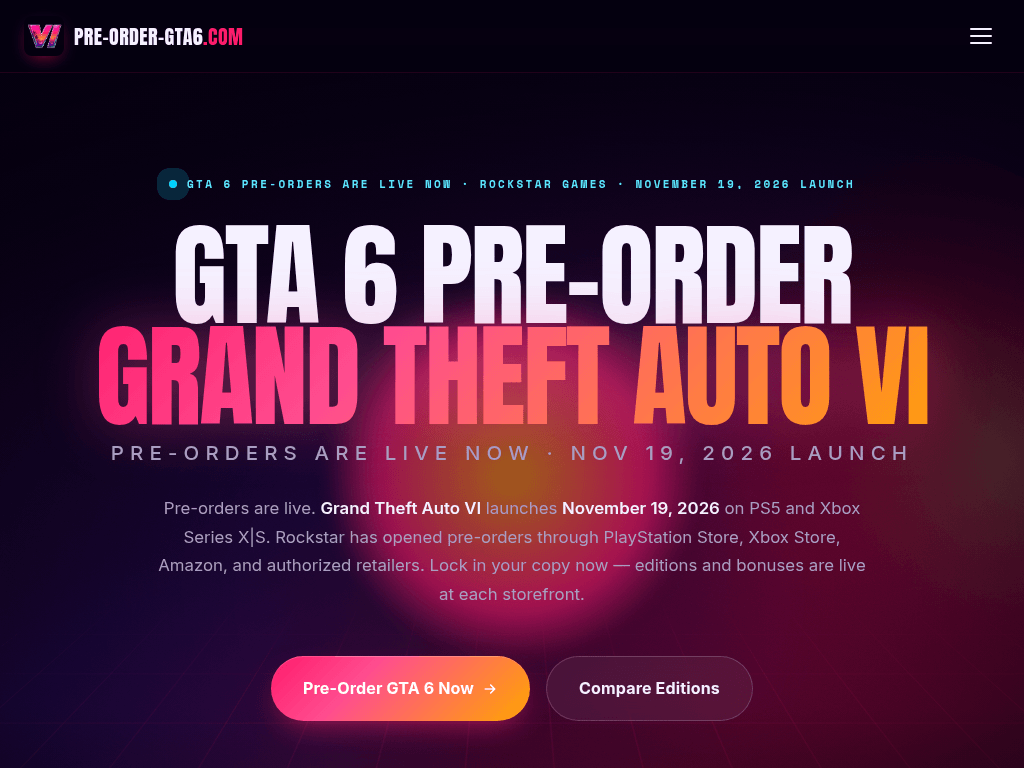
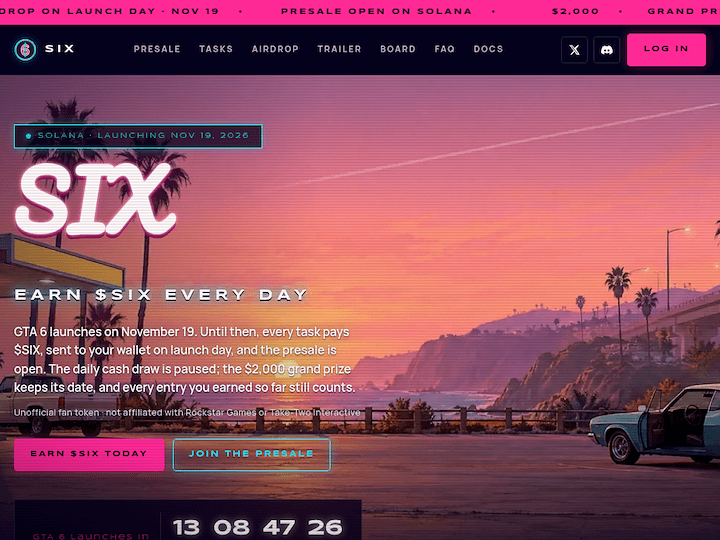
A proposta pode parecer surpreendentemente convincente porque programas de acesso antecipado, testes beta, pacotes de fundador e edições especiais são comuns no universo dos games. Os golpistas exploram essa familiaridade para dar credibilidade a ofertas inexistentes de GTA VI, combinando imagens bem produzidas, elementos visuais semelhantes aos oficiais e mensagens que sugerem exclusividade ou urgência. As páginas falsas costumam exibir logotipos de GTA VI, imagens em neon inspiradas em Vice City, carros de luxo e ilustrações geradas por inteligência artificial, acompanhadas de promessas como “Acesso digital VIP” ou “Prévia exclusiva com acesso antecipado”.
Outra variação do golpe explora o interesse por plataformas ainda não anunciadas. A Netcraft encontrou sites que divulgavam “GTA 6 APK”, “GTA 6 Mobile” e versões beta para Android, embora a Rockstar não tenha confirmado o jogo para Android ou iOS. Alguns sites ofereciam arquivos APK, enquanto outros usavam a promessa de uma versão para celular para direcionar visitantes a páginas de “verificação humana”, que exigiam o preenchimento de pesquisas, a instalação de aplicativos ou o fornecimento de dados pessoais.
Um desses sites distribuía uma suposta versão beta para Android chamada GTA.VI.8.0.9.Beta e orientava os usuários a permitir a instalação de aplicativos de fontes desconhecidas. Curiosamente, nenhum mecanismo de segurança identificou o APK como malicioso quando a Netcraft o analisou no VirusTotal. Isso, porém, não significa que o arquivo seja uma cópia legítima de GTA VI: não existe versão oficial para dispositivos móveis, e uma verificação sem detecções de malware não comprova que um arquivo de origem não verificada seja realmente aquilo que promete.
Um golpe documentado pela Malwarebytes mostra como a fraude pode ser elaborada. O site anunciava acesso antecipado exclusivo por US$ 250 (aproximadamente R$ 1.325) e aceitava pagamentos apenas em Bitcoin, USDT ou Ethereum. Depois de enviar a criptomoeda, os compradores eram orientados a aguardar a confirmação do pagamento e informar o identificador da transação para “desbloquear” o download. A página incluía códigos QR, mensagens de verificação do pagamento e um botão de download em destaque, criando a aparência de um processo de compra funcional. Faltava apenas uma coisa: o jogo.
O pagamento em criptomoedas traz uma complicação adicional. Diferentemente das compras com cartão, as transferências de criptomoedas não oferecem um mecanismo de contestação e estorno equivalente ao chargeback. Como destacamos recentemente, esse é um dos motivos pelos quais os golpistas preferem esse tipo de pagamento: depois que os valores chegam a uma carteira controlada pelos criminosos, recuperá-los é extremamente difícil.
Do pré-download à Black Friday
Os dias anteriores ao lançamento podem abrir outra oportunidade para os golpistas. O pré-download digital começou em 10 de novembro, nove dias antes de GTA VI ficar disponível para jogar, em 19 de novembro. Segundo a Rockstar, o pré-download pode exigir até 212 GB, dependendo do dispositivo, enquanto as versões vendidas em caixas com código de ativação devem começar a chegar às lojas em 12 de novembro. Mas fazer o pré-download não significa poder jogar antecipadamente: o jogo permanece bloqueado até o lançamento oficial.
Essa diferença oferece aos golpistas um pretexto especialmente convincente. Enquanto milhões de jogadores aguardam a liberação de suas cópias, mensagens fraudulentas podem alegar que o pré-download falhou, que uma compra antecipada foi cancelada ou que alguma ação adicional é necessária para ativar o jogo. Os links dessas mensagens podem levar a páginas de phishing criadas para roubar credenciais de contas da PlayStation, Xbox e Rockstar, além de dados de e-mail e informações de pagamento.
Por isso, a atitude mais segura diante de uma mensagem inesperada sobre uma pré-venda ou um pré-download é não clicar no link recebido. O ideal é acessar diretamente a loja do console ou a conta correspondente e verificar o status da compra. O mesmo cuidado vale para mensagens que pedem a “verificação” da conta, dos dados de pagamento ou da compra para evitar um suposto cancelamento.
O lançamento de GTA VI coincide com o auge da temporada de compras de fim de ano, e a Black Friday de 2026 acontece em 27 de novembro. Essa combinação pode oferecer aos golpistas outro atrativo: não apenas o jogo em si, mas também supostas promoções de fim de ano relacionadas a ele. Os consumidores devem desconfiar de lojas desconhecidas que anunciam cópias de GTA VI com descontos muito altos, cartões-presente ou pacotes promocionais que incluem o console e o jogo por preços irresistíveis. As promoções de fim de ano também podem ampliar o número de vítimas em potencial para além dos fãs de GTA. Pais, familiares e outras pessoas que compram presentes podem não conhecer exatamente quais produtos e plataformas foram anunciados oficialmente pela Rockstar. Isso dificulta a identificação de ofertas fraudulentas envolvendo uma versão inexistente para PC, um pacote com preço muito abaixo do mercado ou uma edição especial falsa. Depois do lançamento, os golpistas provavelmente passarão a explorar outros atrativos, como cheats falsos, menus de mods, geradores de moedas virtuais para o jogo e downloads de supostas versões para PC.
Sete dicas para evitar golpes envolvendo GTA VI
A expectativa pelo lançamento de um jogo tão aguardado pode tornar difícil resistir a um desconto inesperado, uma suposta versão vazada ou uma oferta exclusiva. No entanto, muitos dos golpes apresentados neste artigo podem ser identificados com uma simples verificação das informações divulgadas oficialmente pela Rockstar. Confira sete cuidados importantes para se proteger.
1. Compre apenas em canais oficiais e confiáveis
Compre GTA VI pela PlayStation Store, Microsoft Store, Rockstar Games Store ou em lojas reconhecidas. Tenha cuidado especial com links divulgados em anúncios, publicações nas redes sociais, e-mails, resultados de busca ou mensagens que prometem condições especiais. Em vez de clicar no link recebido, acesse diretamente o site da loja ou da plataforma.
2. Desconfie de preços muito abaixo do mercado
Antes de comprar, compare a oferta com o preço oficial do jogo. Descontos exagerados em lojas desconhecidas, especialmente durante o lançamento de um título tão aguardado, exigem atenção redobrada. Não permita que contagens regressivas, mensagens como “restam apenas duas unidades” ou outras formas de pressão levem você a pagar antes de verificar a reputação do vendedor. Cópias digitais não se esgotam.
3. Verifique a loja, não apenas o produto
Antes de comprar em uma loja desconhecida, procure informações de contato verificáveis, dados da empresa, termos e condições e uma política de devolução clara. Pesquise a reputação do vendedor em fontes independentes, sem confiar apenas nas avaliações positivas exibidas no próprio site. Lembre-se também de que imagens profissionais, artes de GTA VI, trailers e selos de confiança não comprovam que uma loja seja legítima.
4. Escolha formas de pagamento que ofereçam proteção
Desconfie quando um vendedor desconhecido exige pagamentos em criptomoedas, cartões-presente ou outros meios que dificultem a recuperação do dinheiro em caso de fraude. Prefira cartão de crédito ou outra forma de pagamento que ofereça mecanismos de proteção ao consumidor.
5. Compare promessas extraordinárias com as informações oficiais
Em alguns casos, basta observar o que está sendo oferecido para identificar um golpe. Como explicamos anteriormente, a Rockstar anunciou GTA VI apenas para PlayStation 5 e Xbox Series X|S, sem versão beta, demonstração ou acesso antecipado. Qualquer oferta de uma versão para PC ou dispositivos móveis, ou que prometa jogar antes do lançamento oficial, deve ser considerada um sinal de alerta.
6. Utilize ferramentas de segurança como proteção adicional
Mantenha o sistema operacional, o navegador e o software de segurança atualizados e não ignore alertas sobre sites ou downloads suspeitos. A ESET também disponibiliza o ESET Link Checker, uma ferramenta que permite verificar links suspeitos antes de acessá-los.
7. Se cair em um golpe, aja rapidamente
Se você fez uma compra em uma loja virtual suspeita, executou um arquivo cuja origem agora considera duvidosa ou percebeu atividades estranhas em alguma de suas contas, não espere para agir. Entre em contato com seu banco ou com a administradora do cartão caso tenha compartilhado dados de pagamento e guarde capturas de tela e comprovantes como evidências. Altere suas senhas usando um dispositivo seguro e encerre todas as sessões ativas, pois cookies de sessão roubados podem continuar válidos mesmo após a troca da senha. Em seguida, faça uma verificação do dispositivo com um software de segurança.