Identificamos páginas falsas que copiam a loja online da Leroy Merlin e estão sendo usadas por criminosos para roubar dados de clientes. As páginas reproduzem o layout oficial da rede de materiais de construção e decoração e induzem vítimas a preencherem informações pessoais e financeiras durante uma simulação de compra.
Geralmente, a estratégia dos cibercriminosos envolve a divulgação desses links por meio de publicações em redes sociais e de ataques de phishing, realizados por e-mail ou SMS, mas também é possível encontrar as páginas por meio de buscadores.
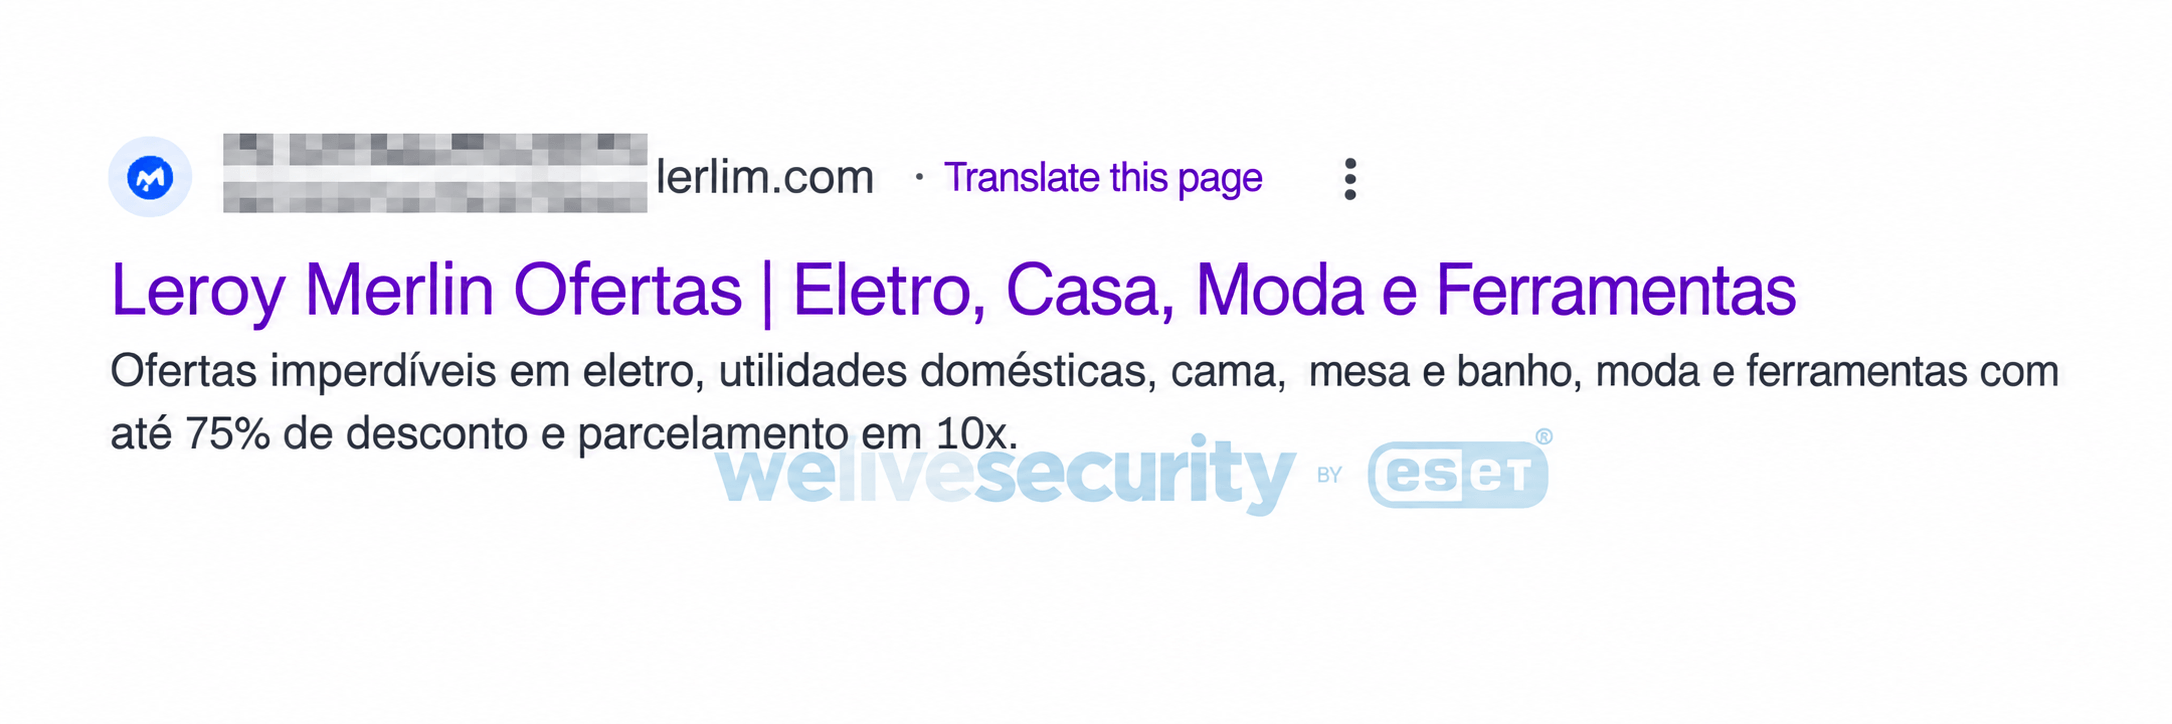
É importante destacar que a Leroy Merlin não tem qualquer responsabilidade sobre esse golpe. Os criminosos utilizam o nome e a identidade visual da marca sem autorização, como isca para ganhar a confiança das vítimas.
Como o golpe funciona
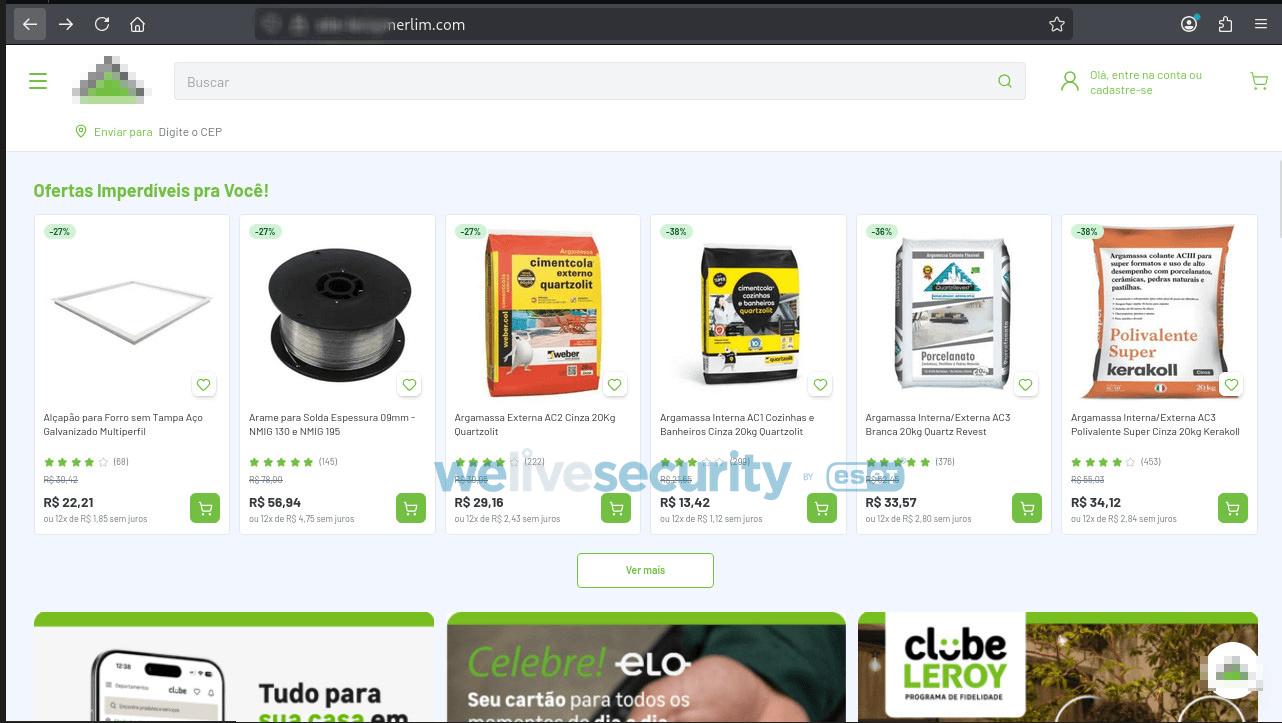
O primeiro site falso reproduz a identidade visual da loja oficial com alto grau de fidelidade, incluindo logotipo, cores e estrutura do layout, dificultando a identificação do golpe à primeira vista.
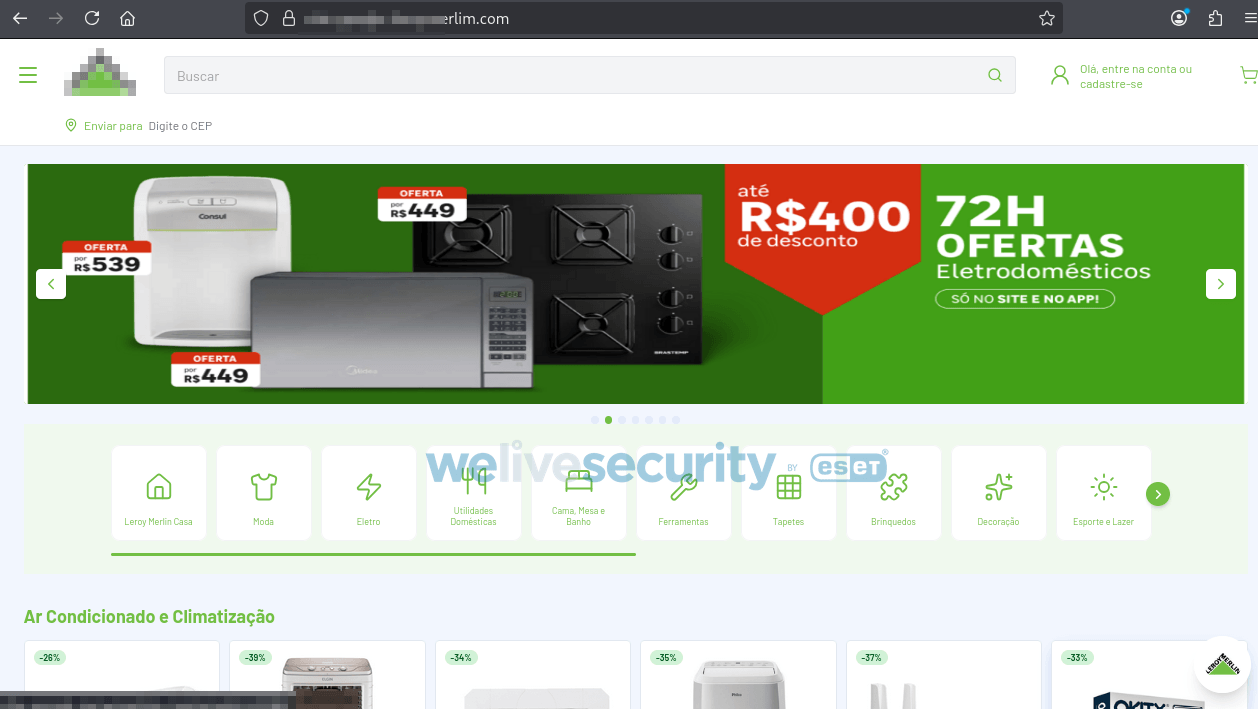
O segundo site falso segue exatamente a mesma estrutura visual do primeiro, alterando apenas o domínio utilizado. Essa repetição de layout com domínios diferentes é comum em campanhas de phishing, já que permite aos criminosos sustentar o golpe mesmo que um dos endereços seja identificado e removido do ar em poucos dias ou até mesmo horas.
Em ambos os casos, os domínios utilizados imitam o nome da marca original, técnica conhecida como typosquatting. No primeiro site falso, a alteração é sutil: o nome "Leroy Merlin" aparece com a grafia final trocada, terminando em "m" em vez de "n". Como as duas letras têm sonoridade parecida em português, o erro passa despercebido até para quem está atento ao endereço do site.
Outro aspecto que chama a atenção é que, ao simular uma compra no site falso, não é necessário fazer login ou criar uma conta para prosseguir. O usuário escolhe um produto, adiciona ao carrinho e é direcionado diretamente para a etapa de finalização da compra.
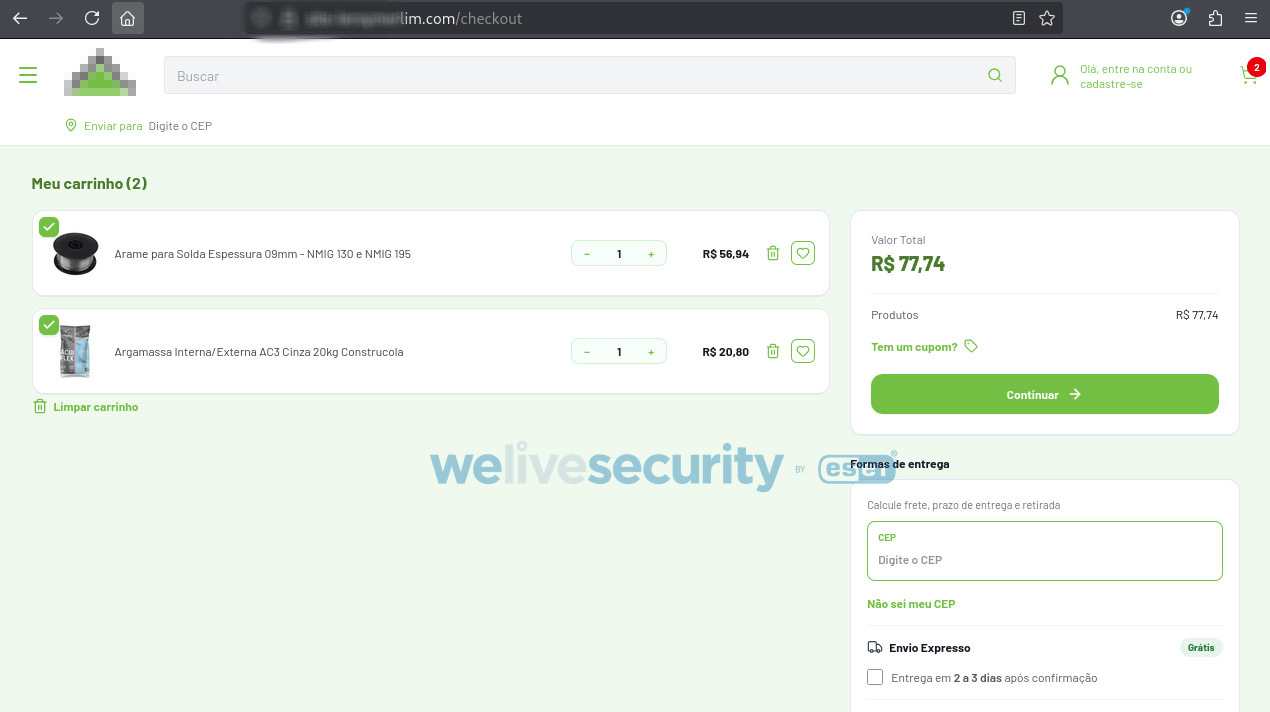
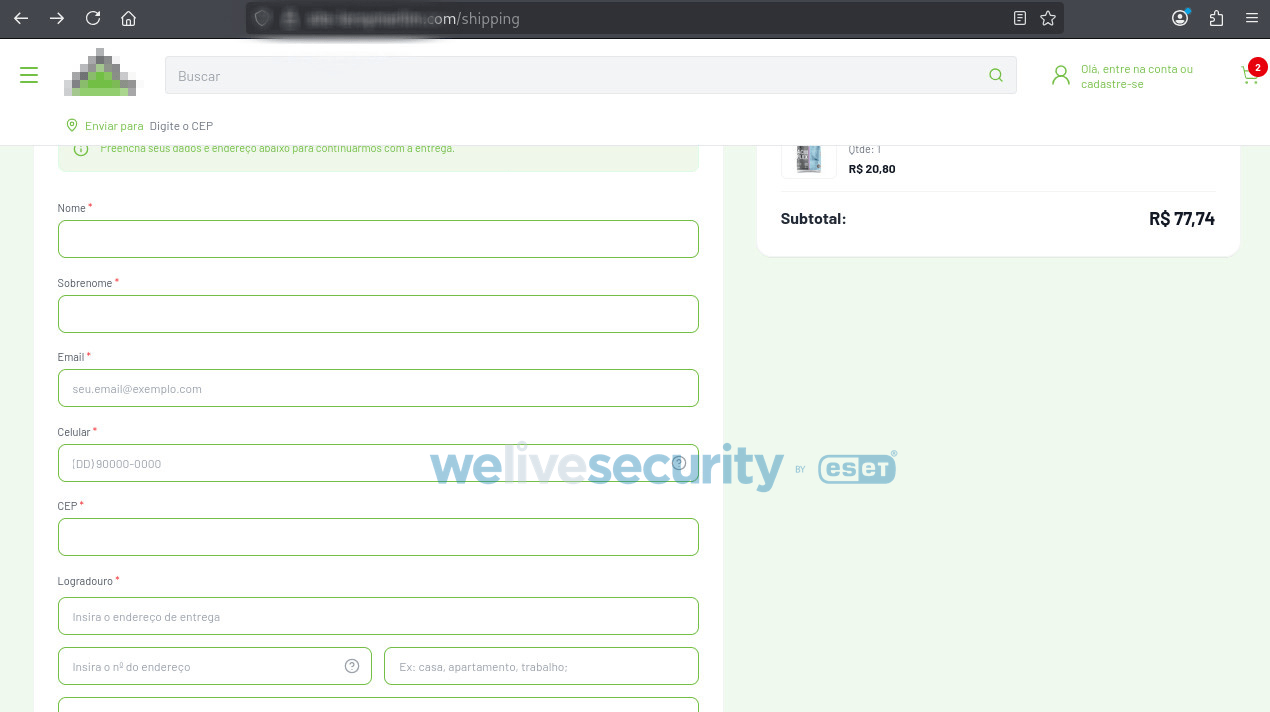
Em seguida, o site redireciona o usuário para uma tela que solicita o preenchimento de dados pessoais antes de liberar o pagamento, incluindo nome completo, telefone, endereço e e-mail. Chama atenção o fato de o formulário não solicitar o CPF nessa etapa, o que pode ser uma tentativa de reduzir a desconfiança da vítima, já que a ausência desse dado costuma ser associada erroneamente a formulários "mais seguros".
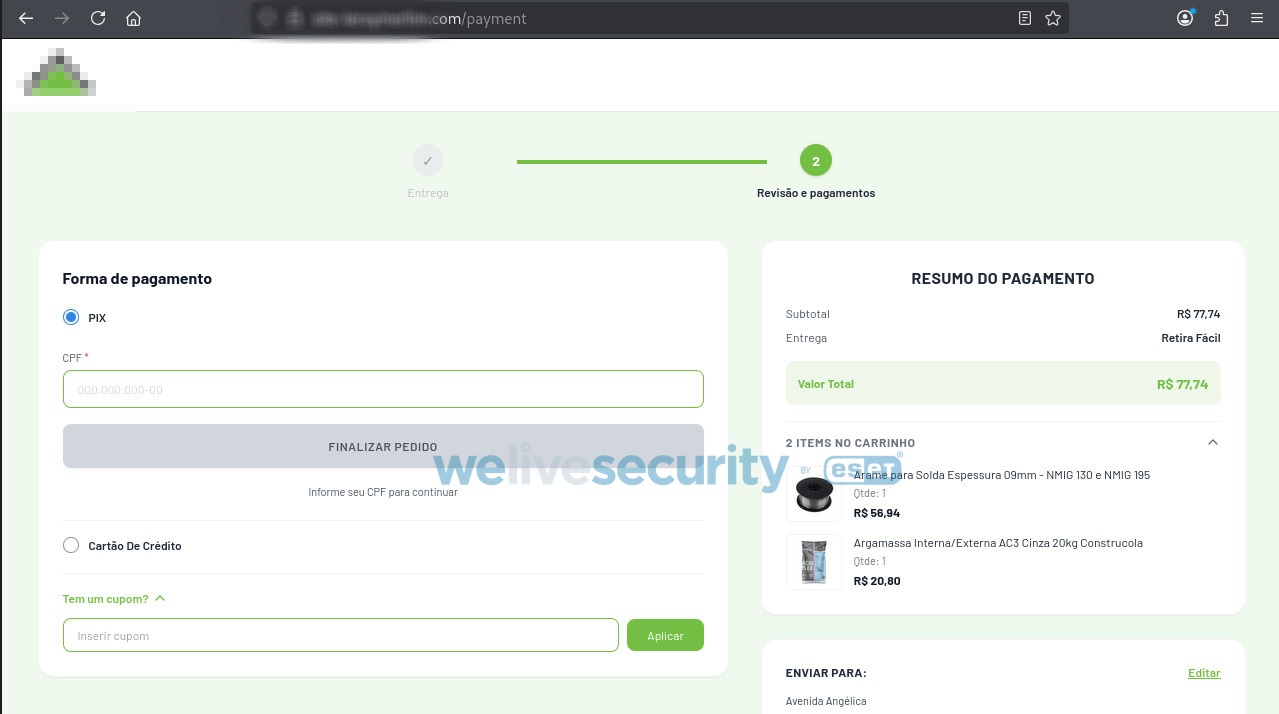
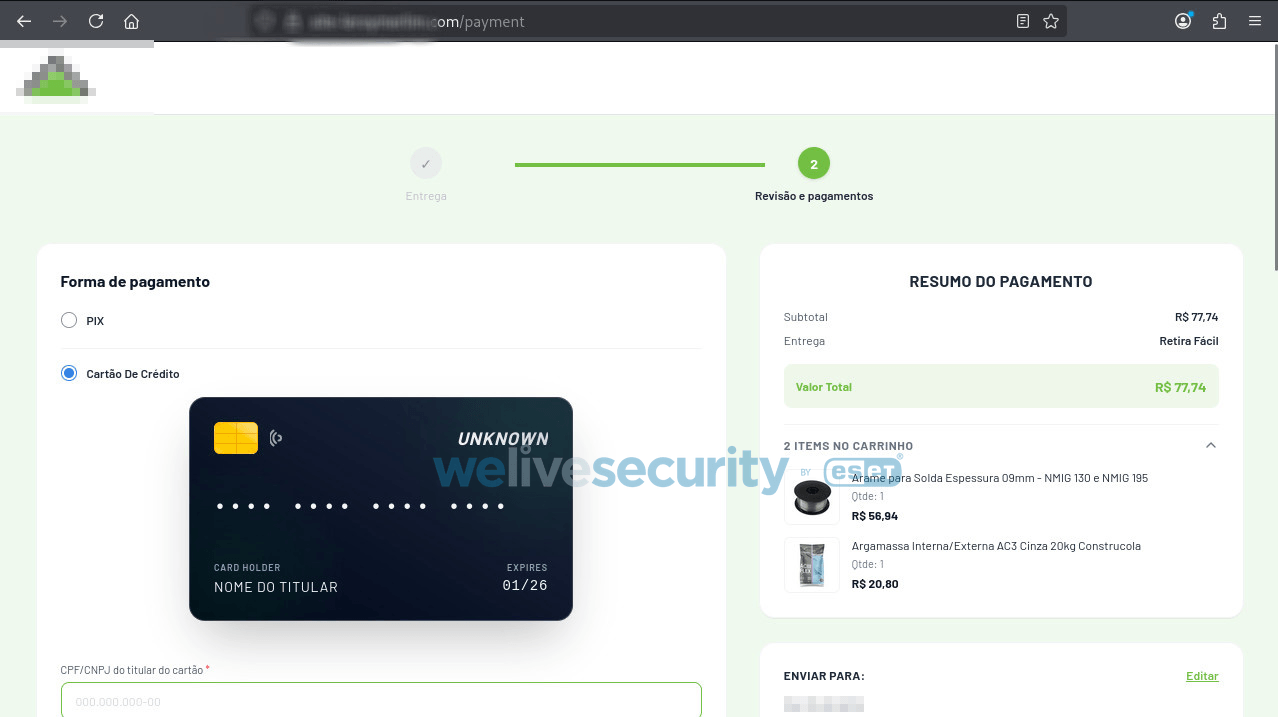
No entanto, ao optar por Pix, o site exige o CPF da vítima para gerar o QR Code de pagamento, informação que não havia sido solicitada na etapa anterior. Já na opção de cartão de crédito, o formulário pede os dados padrão de qualquer compra online: número completo do cartão, nome impresso, validade e código de segurança (CVV).
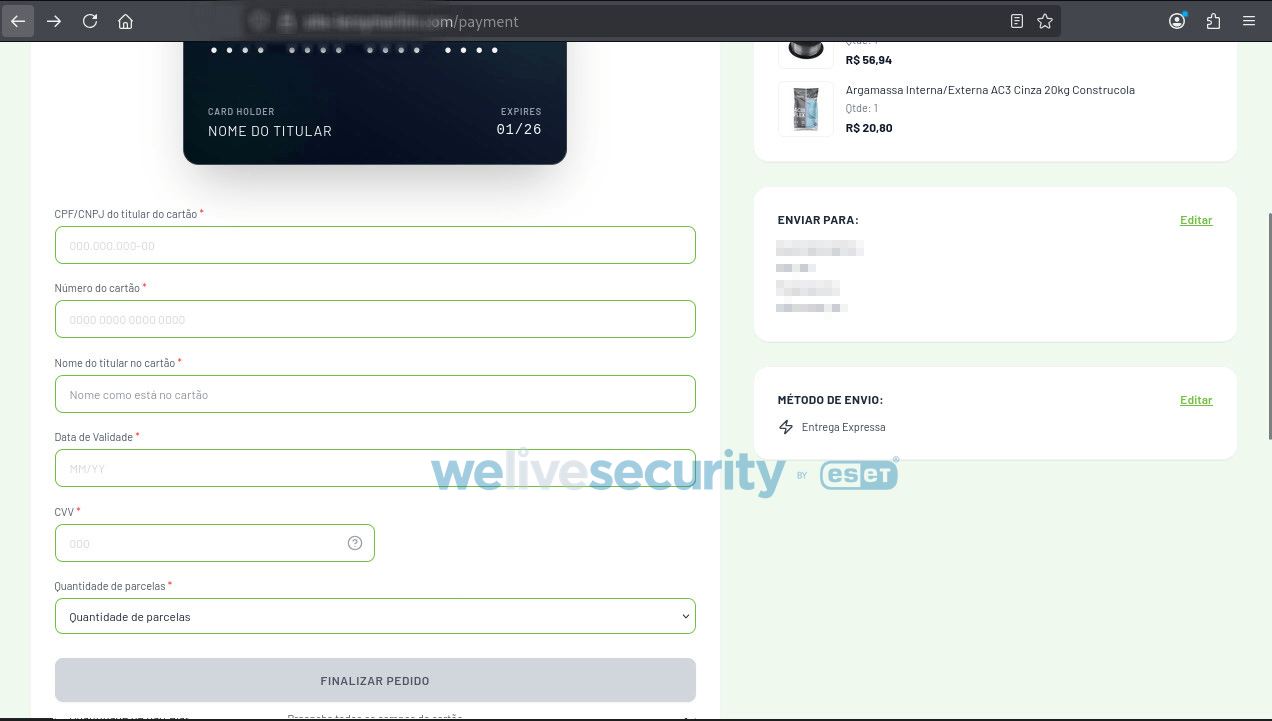
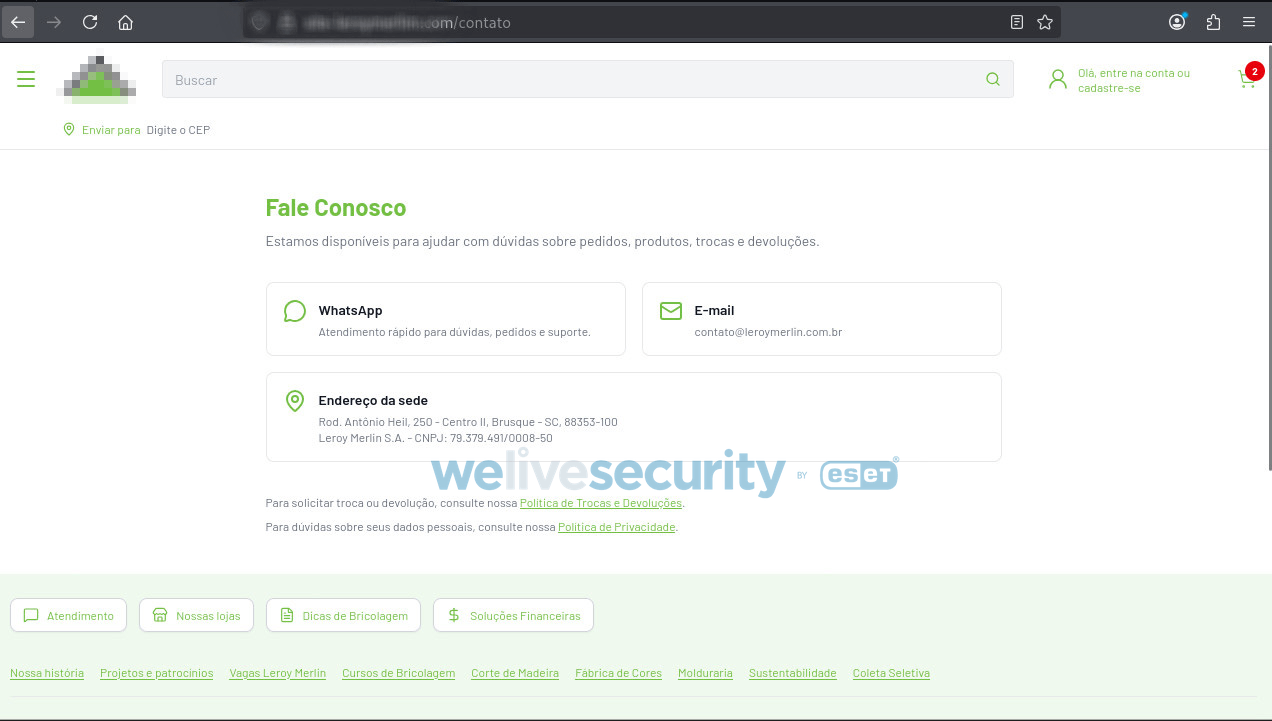
Outro elemento que reforça a aparência de legitimidade do site falso é a presença de um canal de suporte. Ao clicar nessa opção, porém, o usuário é redirecionado para os canais oficiais de atendimento da Leroy Merlin. Essa estratégia pode fazer com que a vítima associe o restante do site à confiabilidade dos canais reais da marca, mesmo que a página de compra seja inteiramente falsa.
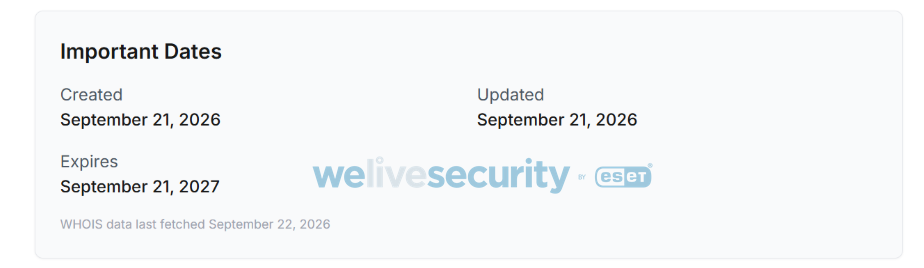
De acordo com uma consulta via WHOIS, o site falso foi criado em 21 de setembro de 2026, um dia antes desta análise. O dado reforça que se trata de uma campanha recente.
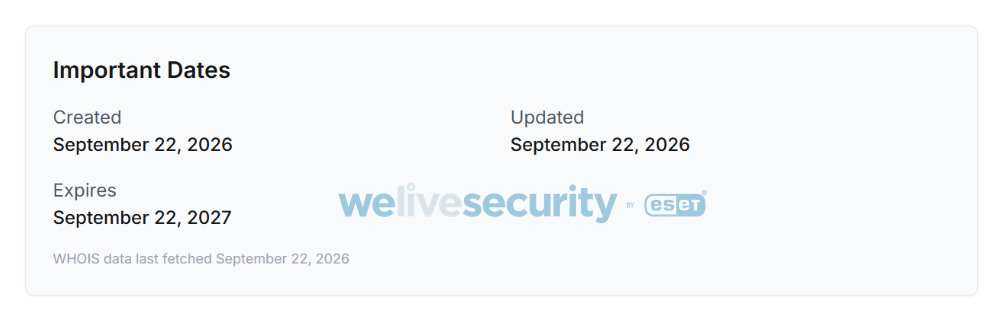
O segundo site também foi criado recentemente, no dia 22 de setembro deste ano.
Atenção: Embora as URLs falsas identificadas já estejam fora do ar, isso não significa que o perigo tenha passado. Páginas desse tipo costumam ser derrubadas em poucas horas ou dias, mas golpistas, em geral, voltam a atacar com novos endereços e o mesmo modus operandi. Por isso, é fundamental manter a atenção.
Como se proteger desse tipo de golpe?
Para não cair em campanhas como essa, algumas medidas simples fazem grande diferença:
- Confira o endereço do site com atenção antes de inserir qualquer dado, especialmente variações sutis no nome da marca, como troca de letras.
- Prefira acessar a loja oficial diretamente pela busca do navegador ou pelo aplicativo, evitando links recebidos por redes sociais ou mensagens.
- Desconfie de sites recém-criados. Ferramentas de consulta como o WHOIS mostram a data de registro do domínio e podem revelar páginas fraudulentas criadas há poucos dias.
- Nunca informe CPF, dados de cartão de crédito ou código de segurança em páginas que você não tem certeza de que são oficiais, mesmo que o site pareça idêntico ao original.
- Utilize uma solução de segurança confiável, capaz de identificar e bloquear o acesso a páginas fraudulentas antes que o dado seja inserido.
- Para ajudar os clientes a se protegerem, a própria Leroy Merlin mantém uma página oficial de cibersegurança com dicas de segurança, como verificar se o endereço começa com "https://leroymerlin.com.br", nunca compartilhar senhas ou códigos de verificação recebidos por SMS e confirmar o CNPJ do beneficiário antes de pagar um boleto ou Pix.
- Um sinal adicional de legitimidade é a presença do selo Certisign Site Seguro no site oficial, que confirma que o domínio pertence à Leroy Merlin. A empresa também disponibiliza um canal de denúncias específico para fraudes digitais, o "Leroy Merlin Sem Fraude", onde qualquer pessoa pode reportar links suspeitos ou números de WhatsApp usados em golpes.