Este relatório analisa uma atividade na qual o UAC‑0099, grupo de ciberespionagem que tem como alvo organizações ucranianas, obteve acesso inicial em 16 de julho de 2025 e o repassou ao Sandworm. Ligado à inteligência militar russa (GRU) e conhecido por ataques destrutivos, o Sandworm executou um ataque de destruição de dados (wiper) em 17 de setembro de 2025. A análise se concentra especialmente no backdoor MythicRatatoskr, que se destaca por usar a rede mesh Yggdrasil para se comunicar com um servidor de C&C hospedado dentro dela.
Apresentamos nossas descobertas sobre o MythicRatatoskr na LABScon, em 18 de setembro de 2026, e na conferência Virus Bulletin, em 16 de outubro de 2026.
Principais pontos deste post:
- Em 16 de julho de 2025, o UAC-0099 obteve acesso inicial a uma empresa de logística de grãos na Ucrânia por meio de um e-mail de spearphishing com anexo malicioso, o que deu início à cadeia de execução do backdoor MATCHWOK.
- Um dia depois, os atacantes implantaram o MythicRatatoskr, um backdoor até então não documentado que se comunica com um servidor de C&C hospedado dentro da rede mesh Yggdrasil. Não vimos esse backdoor sendo usado em nenhum outro lugar e encontramos indícios de que também possa existir uma variante para Linux.
- O Yggdrasil é uma rede mesh descentralizada que implementa um esquema de roteamento experimental no qual a comunicação IPv6 entre os nós é protegida de ponta a ponta.
- Por fim, o UAC-0099 repassou o acesso ao Sandworm, que então realizou um ataque de destruição de dados.
Cooperação entre agentes de ameaças alinhados à Rússia
O repasse documentado neste relatório não é um fenômeno isolado. Como detalhamos mais adiante, o Sandworm é atribuído à Unidade 74455 do GRU, e o perfil de alvos do UAC-0099 nos leva a avaliar que o grupo está alinhado aos interesses russos.
No início de 2025, descobrimos que o Gamaredon, grupo alinhado à Rússia, colaborou com o Turla, outro agente de ameaças alinhado à Rússia; documentamos essas descobertas no post Gamaredon X Turla collab. Ambos os grupos estão ligados ao Serviço Federal de Segurança da Federação Russa (FSB). Esse tipo de cooperação evidencia o potencial de campanhas de ciberespionagem coordenadas entre grupos alinhados à Rússia, provavelmente com o objetivo de ampliar seu impacto operacional. No passado, o Gamaredon colaborou com um agente de ameaças que descobrimos e batizamos de InvisiMole. Nesse contexto, um repasse do UAC‑0099 para o Sandworm chama a atenção pelos agentes específicos envolvidos, mas, como padrão, já não surpreende.
Visão geral da intrusão
De acordo com a telemetria da ESET, os eventos se desenrolaram da seguinte forma: às 06:59 de 16 de julho de 2025, uma tarefa agendada chamada pdfopentask foi executada em uma máquina da organização-alvo. Ela executou um payload PowerShell a partir de %temp%\temporarydoc.txt.
Um minuto depois, o MATCHBOIL foi implantado. O MATCHBOIL é um downloader que, neste caso, implantou o backdoor MATCHWOK (C&C: https://uztickets[.]com) a partir de https://egyptanimals[.]com/animals/photoalbum. No dia seguinte, às 09:28, um novo binário foi entregue à máquina: o backdoor MythicRatatoskr. Devido à proximidade temporal, acreditamos com alto grau de confiança que a cadeia de execução do MATCHWOK levou à implantação do MythicRatatoskr. Nossa telemetria mostra ainda que outras amostras do MythicRatatoskr foram implantadas posteriormente em outras máquinas da organização, desta vez por meio de um servidor OpenSSH SFTP.
Mais tarde, a telemetria da ESET detectou um servidor SOCKS5 em algumas das máquinas, sendo que uma das amostras foi extraída de um arquivo compactado desconhecido com o WinRAR. Acreditamos que o servidor SOCKS5 tenha sido implantado por meio do MythicRatatoskr.
Aproximadamente dois meses depois, em 17 de setembro de 2025, detectamos atividade de destruição de dados na empresa de logística de grãos comprometida. O ataque wiper foi executado com a implantação do utilitário SDelete via Política de Grupo (Group Policy) do Active Directory, táticas, técnicas e procedimentos (TTPs) típicos do Sandworm que já observamos diversas vezes na telemetria da ESET.
Portanto, avaliamos que o UAC‑0099 pode atuar como grupo de acesso inicial para o Sandworm.
Este post se concentra principalmente na análise do backdoor MythicRatatoskr, da rede Yggdrasil que hospeda seu servidor de C&C e do servidor SOCKS5 que o acompanha. As primeiras versões do MATCHBOIL e do MATCHWOK já foram analisadas pelo CERT‑UA em seu alerta, e o MATCHBOIL e sua evolução também foram abordados em nosso post MATCHBOIL: New tricks, same old evil intentions. Por isso, essas ferramentas não serão tratadas aqui.
Um esquilo na árvore do mundo
A palavra Yggdrasil tem origem na mitologia nórdica, na qual designa uma árvore sagrada que conecta os diversos reinos do cosmos. Nessa árvore vive um esquilo chamado Ratatoskr, que leva mensagens entre a copa e as raízes. Considerando o papel do backdoor como um mensageiro que circula pela rede Yggdrasil, decidimos batizá-lo de MythicRatatoskr.
Em termos mais técnicos, o Yggdrasil é uma rede mesh descentralizada que conecta dispositivos diretamente entre si, sem um hub central, criando uma rede overlay IPv6 criptografada sobre a internet para que os nós participantes troquem tráfego protegido de ponta a ponta. Usuários legítimos adotam esse tipo de rede mesh para obter conectividade resiliente, fazer pesquisas ou simplesmente por hobby. Como nenhum servidor único controla a malha, a rede é robusta e difícil de derrubar, características que também a tornam atraente para cibercriminosos e outros adversários. Vale destacar que o Yggdrasil não foi projetado para oferecer anonimato.
Atribuição
A cadeia de execução pós-comprometimento se baseou em malwares conhecidos e já atribuídos ao UAC‑0099 (o downloader MATCHBOIL e o backdoor MATCHWOK), o que nos leva a atribuir essa etapa do ataque ao UAC‑0099 com alto grau de confiança. Atribuímos a atividade de destruição de dados observada dois meses depois ao Sandworm, também com alto grau de confiança, com base nas TTPs envolvidas.
Além disso, avaliamos com alto grau de confiança que o UAC‑0099 repassou o acesso ao Sandworm em algum momento da intrusão, embora ainda não tenhamos conseguido determinar se o backdoor MythicRatatoskr foi operado principalmente pelo UAC‑0099 ou pelo Sandworm.
Perfil do UAC‑0099
O UAC‑0099 é um grupo de ciberespionagem que tem como alvo organizações governamentais, instituições financeiras e veículos de imprensa, todos na Ucrânia. Com base nos alvos, acreditamos com grau médio de confiança que o grupo está alinhado aos interesses russos. O UAC‑0099 pode atuar como broker de acesso inicial para o Sandworm, grupo alinhado à Rússia mais conhecido por seus ataques destrutivos na Ucrânia.
O grupo está ativo desde pelo menos 2022 e foi relatado pela primeira vez pelo CERT‑UA em junho de 2023. Além do MATCHBOIL, o grupo também costuma implantar o LONEPAGE, um downloader em PowerShell cujo nome vem da presença da palavra page em suas URLs de C&C.
Perfil do Sandworm
O Sandworm é um grupo de ameaças alinhado à Rússia que realiza ataques destrutivos. Ele é conhecido principalmente pelos ataques contra empresas de energia ucranianas em dezembro de 2015 e dezembro de 2016, que provocaram apagões. Em junho de 2017, o Sandworm lançou o ataque wiper NotPetya, que usou um vetor de cadeia de suprimentos ao comprometer o software de contabilidade ucraniano M.E.Doc. Em fevereiro de 2018, o grupo lançou o ataque wiper Olympic Destroyer contra os organizadores dos Jogos Olímpicos de Inverno de 2018, em Pyeongchang.
O Sandworm utiliza malwares avançados como o Industroyer, capaz de se comunicar com equipamentos de empresas de energia por meio de protocolos de controle industrial. Em abril de 2022, o CERT‑UA frustrou um ataque contra uma empresa de energia na Ucrânia no qual o Sandworm tentou implantar uma nova variante desse malware, o Industroyer2.
Desde fevereiro de 2022, o Sandworm tem atuado intensamente na Ucrânia, implantando wipers contra organizações estratégicas.
Em outubro de 2020, o Departamento de Justiça dos EUA publicou uma denúncia contra seis hackers russos acusados de preparar e realizar diversos ataques do Sandworm. Como já mencionamos, o grupo é comumente atribuído à Unidade 74455 do GRU.
Cadeia de comprometimento
Acesso inicial e execução
Segundo a telemetria da ESET, o acesso inicial foi obtido por meio de um e-mail de spearphishing com anexo malicioso, constatação que coincide com o post do CERT‑UA. Avaliamos que a cadeia de execução do backdoor MATCHWOK (já documentada no post do CERT‑UA) levou então à execução do MythicRatatoskr, um backdoor que se comunica com seu servidor de C&C pela rede Yggdrasil. Em seguida, os atacantes provavelmente usaram o MythicRatatoskr para entregar um servidor SOCKS5.
Persistência
O MATCHBOIL garante a persistência do MATCHWOK adicionando o valor de registro UpdateMonitor à chave HKCU\Software\Microsoft\Windows\CurrentVersion\Run\, com dados que apontam para o caminho onde o MATCHWOK foi gravado.
O MythicRatatoskr é iniciado como um serviço do Windows com o nome ieupdate.
Coleta e exfiltração
Durante o check-in, o MythicRatatoskr envia ao servidor de C&C informações sobre o usuário atual, o nome do host e as configurações de rede local. Além disso, os operadores podem usar o MythicRatatoskr para exfiltrar arquivos e capturas de tela para o servidor de C&C via HTTPS, com o tráfego roteado pela rede mesh Yggdrasil. Os dados não passam por uma etapa de preparação (staging) antes da exfiltração.
Ferramentas
MythicRatatoskr
O MythicRatatoskr é um backdoor escrito em Go que usa a rede Yggdrasil (descrita na seção Protocolo de rede) para alcançar seu servidor de C&C. Como mencionado anteriormente, batizamos o backdoor em referência a Ratatoskr, o esquilo da mitologia nórdica que percorre a Yggdrasil (a árvore sagrada que conecta os reinos do cosmos) levando mensagens entre a copa e as raízes. Achamos o paralelo adequado para um backdoor que transporta dados pela rede Yggdrasil. Há indícios nos binários de que o desenvolvimento começou em algum momento entre dezembro de 2024 e fevereiro de 2025.
Os nomes de funções deixados nos binários, que misturam o padrão mixed caps (CheckInAgent) e snake case (agent_run), sugerem código incorporado de outro projeto ou nomenclatura inconsistente por parte dos autores. As principais funções cuidam do registro do serviço e da inicialização da rede Yggdrasil (main, runService), do check-in e do beaconing (agent_run, init_agent, CheckInAgent), do tratamento da configuração (saveConfig, Encrypt, Decrypt), da consulta e do despacho de comandos (getTasks, doTask) e dos próprios comandos do backdoor (upload, download, screencat, shell, manageProxy etc.).
Algumas amostras também incluem um atraso de 10 minutos na inicialização, provavelmente para não se conectar à rede Yggdrasil logo após a execução, o que ajuda a evitar a detecção.
Artefatos no host
A Tabela 1 apresenta os artefatos no host associados ao MythicRatatoskr que observamos durante a análise. Observe a coincidência de nome de arquivo no caso de krbtman.exe: em algumas máquinas ele é o MythicRatatoskr e, em outras, o servidor SOCKS5.
Tabela 1. Artefatos no host associados ao MythicRatatoskr.
Name
Value
Installation paths
C:\windows\system32\updater.exe
C:\Windows\system32\krbtman.exe
C:\windows\system32\windowsdefendersvc.exe
%localappdata%\Microsoft\OneDrive\OneDriveLiveUpdater.exe
c:\program files (x86)\microsoft.net\adomd.net\110\applicationasphost.exe
C:\OFFICE2010\Utilities\Act64.exe
%userprofile%\Downloads\WindowsDefenderSvc.exe
%userprofile%\Downloads\ieupdate.exe
%userprofile%\Downloads\ie.exe
%userprofile%\AppData\Local\Internet Explorer\ieupdate.exe
%userprofile%\AppData\Local\ieupdate.exe
Configuration paths
C:\Windows\Temp\.updatecache
C:\Windows\system32\.updatecache
%LocalAppData%/Temp/.crond
(Analyst note: forward slashes are attackers’ typo)
Service names
ieupdate
Persistência
De acordo com os logs de eventos do Windows obtidos nas máquinas comprometidas, updater.exe e WindowsDefenderSvc.exe foram iniciados como serviços do Windows e, portanto, provavelmente tiveram sua persistência garantida dessa forma.
Protocolo de rede
Para se comunicar com o servidor de C&C, o MythicRatatoskr depende da rede Yggdrasil, uma rede mesh descentralizada em estágio alfa que implementa um esquema de roteamento experimental. Cada nó da rede gera seu próprio par de chaves Ed25519, o que permite uma comunicação IPv6 protegida de ponta a ponta entre os peers. O endereço IPv6 é derivado da chave pública dentro do intervalo de sub-rede 200::/7, que foi descontinuado pela IETF em 2004. O anonimato não está entre os objetivos do projeto. Exploramos melhor esse tema na seção Infraestrutura de rede.
O repositório yggdrasil-go já fornece os tipos e métodos necessários para ingressar na rede Yggdrasil. Há também outro projeto, chamado yggstack, que permite à rede Yggdrasil se comunicar por meio de uma pilha de rede no espaço de usuário. A vantagem é dispensar a criação de uma interface de túnel, algo que pode ser um problema se o usuário não tiver os privilégios necessários ou se o sistema não oferecer suporte a esse tipo de interface. O código do MythicRatatoskr é baseado no yggstack, o que torna o malware portátil.
Existe uma rede pública na qual qualquer pessoa pode ingressar adicionando pelo menos um peer público à configuração do Yggdrasil. O MythicRatatoskr contém um blob embutido, codificado em base64, com uma lista de peers públicos em formato URI. A maioria dos peers da lista continua operacional. O MythicRatatoskr escolhe aleatoriamente três peers dessa lista fixa no código, que é a quantidade recomendada, e se conecta a eles para ingressar nessa rede Yggdrasil pública.
Depois de entrar na rede Yggdrasil, o MythicRatatoskr se comunica com seu servidor de C&C, que também faz parte da rede, via HTTPS na porta 443.
A comunicação usa requisições HTTP POST codificadas em JSON que contêm um uuid (explicado na Tabela 2, na seção Configuração principal do MythicRatatoskr), um tipo de mensagem e dados opcionais. Existem quatro tipos de mensagem:
- checkin: registra o backdoor e envia metadados da vítima, como nome de usuário, nome do host e IPs locais (o servidor responde com um novo uuid e uma psk);
- tasking: consulta se há novos comandos;
- result: retorna a saída dos comandos, codificada em base64 quando houver;
- getfile: obtém o conteúdo de arquivos para o comando upload.
Embora o servidor de C&C esteja hospedado na rede Yggdrasil (o que pode impedir que ferramentas de segurança de rede detectem as conexões de saída para ele), bloquear os endereços dos peers públicos é uma mitigação viável.
Configuração
Distinguimos dois tipos de configuração:
- uma configuração específica do backdoor, usada pelo próprio malware; e
- uma configuração do Yggdrasil, usada para ingressar na rede mesh.
Configuração principal do MythicRatatoskr
A configuração do MythicRatatoskr é armazenada em um arquivo, em um caminho fixo no código. Esse caminho pode variar de uma amostra para outra; identificamos os seguintes:
- C:\Windows\Temp\.updatecache (em krbtman.exe, Act64.exe, ie.exe, ieupdate.exe e windowsdefendersvc.exe)
- C:\Windows\system32\.updatecache (em updater.exe e windowsdefendersvc.exe)
- %LocalAppData%/Temp/.crond (apenas em OneDriveLiveUpdater.exe)
O caminho %LocalAppData%/Temp/.crond chama a atenção, já que esse nome de arquivo (.crond), junto com as barras normais, é típico de sistemas do tipo Unix. Isso indica que também pode existir uma variante do MythicRatatoskr para Linux (ou, com menor probabilidade, para macOS, FreeBSD etc.). Além disso, o OneDriveLiveUpdater.exe contém um caminho de configuração não utilizado, /tmp/.test_config; o nome do arquivo sugere que esse caminho pode ter sido usado durante testes e esquecido por engano em uma versão para Windows.
Todos os nomes de arquivos de configuração começam com um ponto. Em sistemas do tipo Unix, programas de listagem de arquivos, como o ls, normalmente omitem essas entradas por padrão, o que na prática as oculta. Isso não acontece no Windows, onde esses arquivos não ficam ocultos. Esse é mais um indício da existência de uma variante para Linux.
A configuração específica do backdoor armazenada em disco é um arquivo JSON criptografado com AES‑256‑CFB usando uma chave fixa embutida no binário, US3pM9KFxrZBSgc1pGl2wO4Kir1XjZP5Z9kBXBMYd2s=, que é decodificada de base64 antes do uso. Os primeiros 16 bytes do arquivo correspondem ao IV.
O arquivo de configuração não é necessário para que o malware seja iniciado. O MythicRatatoskr contém uma configuração padrão embutida, que ele criptografa e grava em disco durante a inicialização. Isso permite que os operadores implantem o malware sem um arquivo de configuração separado e atualizem a configuração depois por meio de comandos de C&C. Os comandos do backdoor são descritos mais adiante, na seção Funcionalidades.
A Tabela 2 apresenta a configuração embutida do MythicRatatoskr, comum a todas as amostras.
Tabela 2. Configuração embutida do MythicRatatoskr.
| Field name | Default value | Description |
| url | https://[201:b479:2771:8d |
C&C server address in the Yggdrasil network. |
| sleep | 5m | Delays between check-in attempts and beaconing interval. |
| skew | 10 | Unused. Such values are often used to vary sleep time, but MythicRatatoskr does not use it. |
| uuid | 123 |
Unique identifier of the running instance. It is part of each message sent to the C&C server except when doing the check-in. The value 123 is just an unused placeholder value that is replaced with the UUID returned by the C&C server during the check-in. A hardcoded UUID d71f1722-cf0b-4e27-9f8e-c95ec9b24a23 is used in the check-in message. |
| psk | US3pM9KFxrZBSgc1pGl2wO |
Probably intended to be the AES key for the configuration, as it matches the hardcoded key. However, changing this value has no effect on configuration encryption. |
| count | 5 | Probably the maximum number of commands the C&C server should return in a single HTTP request. |
Embora não faça parte da configuração acima, o MythicRatatoskr contém o seguinte endereço de C&C fixo no código para o comando proxy: 201:b479:2771:8df4:b5eb:d007:63b0[:]2838:8080. Não é possível modificar esse valor em tempo de execução.
Configuração do Yggdrasil
Quando o MythicRatatoskr é iniciado, ele primeiro gera uma nova configuração do Yggdrasil, incluindo uma nova chave privada Ed25519. Como o endereço IPv6 do Yggdrasil é derivado da chave pública, o endereço IPv6 da máquina da vítima na rede Yggdrasil muda a cada execução do malware.
Em seguida, o MythicRatatoskr usa dados NodeInfo vazios e ativa a flag NodeInfoPrivacy. Com isso, outros nós da rede Yggdrasil não conseguem obter mais informações sobre o nó, como a versão do Yggdrasil ou o sistema operacional em que ele está sendo executado.
O backdoor usa uma rede Yggdrasil pública para alcançar o servidor de C&C. Para ingressar na rede, ele precisa se conectar a pelo menos um dos peers públicos disponíveis. Todas as amostras do MythicRatatoskr contêm a mesma lista embutida de 32 peers, dos quais três são escolhidos aleatoriamente. A lista de peers está codificada em base64 no binário e provavelmente foi compilada pelos autores do backdoor a partir de fontes públicas. Disponibilizamos a lista completa de peers no final deste post.
Funcionalidades
O MythicRatatoskr oferece as funcionalidades padrão de um backdoor, incluindo execução de comandos, navegação no sistema de arquivos, transferência de arquivos, captura de tela e proxy. A Tabela 3 traz todos os comandos do backdoor; os IDs dos comandos são strings fixas no código.
Tabela 3. Comandos do MythicRatatoskr.
| Command | Description |
| chtime | Change the sleep configuration value (see Table 2). |
| expose | Expose a local TCP port (i.e., forward TCP connections from the Yggdrasil network to a local port). |
| upload | Request a file from the C&C server, which is subsequently stored to disk. Specifically, the backdoor sends an HTTP POST request to the C&C server to receive the file content. |
| download | Send a local file to the C&C server. |
| nodeinfo | Return information about the current Yggdrasil node, specifically its IPv6 address, subnet (we expect this to be 200::/7, which is commonly used in the Yggdrasil network), and public key. |
| screenshot | Take screenshots of all active displays. The images are not stored to disk; they are included only in the command result. |
| cd | Change the current working directory. |
| ls | List the contents of the current working directory. |
| pwd | Get the current working directory. |
| churl | Change the C&C server URL in the configuration. |
| proxy |
Manage a reverse SOCKS5 proxy connection over the Yggdrasil network. This command supports two subcommands: start and stop. As the naming implies, it is used to start or stop the proxy connection. It connects to the following hardcoded proxy server: It is the same address as the C&C server, but a different port. Once connected, MythicRatatoskr sends the string test. Most of the code was copied from existing open-source projects, such as revsocks, as implied by the presence of debug strings like Accepting stream and Passing off to socks5, and the function name connectForSocks. |
| shell | Execute a shell command via cmd.exe. |
Diferentemente do servidor SOCKS5 independente descrito abaixo, o comando proxy do MythicRatatoskr é usado para criar uma conexão de proxy SOCKS5 reverso. A ferramenta independente, por sua vez, cria um servidor SOCKS5 local.
Servidor SOCKS5
O servidor SOCKS5 usado exclusivamente pelo UAC‑0099 ou pelo Sandworm durante a atividade de agosto de 2025 é uma ferramenta simples, escrita em Go, que usa o go-socks5 para gerenciar conexões de proxy. Internamente, a ferramenta se chama bindProxy.
Como o MythicRatatoskr já inclui funcionalidade de proxy SOCKS5 (veja a Tabela 3), não está claro por que os atacantes implantaram um servidor SOCKS5 separado. É possível que o comando proxy do MythicRatatoskr não tenha funcionado como esperado e que os operadores tenham instalado essa ferramenta adicional. De qualquer forma, juntas elas permitem tanto o proxy direto quanto o reverso.
Artefatos no host
A Tabela 4 apresenta os artefatos no host associados ao servidor SOCKS5 que observamos durante a análise. Novamente, observe a coincidência de nome de arquivo no caso de krbtman.exe: em algumas máquinas ele é o MythicRatatoskr e, em outras, o servidor SOCKS5.
Tabela 4. Artefatos no host associados ao servidor SOCKS5.
| Name | Value |
| Installation paths | C:\Windows\system32\krbtman.exe |
| %userprofile%\Downloads\krbtman.exe | |
| %localappdata%\SMBCache\nbtresolver.exe |
Funcionalidades
A ferramenta usa o go-socks5 para criar um servidor proxy SOCKS5 que escuta em 127.0.0.1, na porta 33690. Esse endereço é usado justamente para que apenas a máquina local possa acessar o serviço. Para tornar o servidor proxy acessível de fora da rede da vítima, os atacantes podem ter usado o comando expose do MythicRatatoskr para expô-lo pela rede Yggdrasil. Outra possibilidade é que tenham usado um túnel já existente para acessar a máquina.
Infraestrutura de rede
Conforme indicado em suas perguntas frequentes, o Yggdrasil não é anônimo, por isso é possível localizar nós na rede. Primeiro, tentamos encontrar o servidor de C&C 201:b479:2771:8df4:b5eb:d007:63b0[:]2838, extraído da configuração do MythicRatatoskr, no mapa público da rede Yggdrasil em http://51.15.204.214/, mas sem sucesso, pois o mapa foi atualizado pela última vez em 8 de agosto de 2024, quase um ano antes da intrusão.
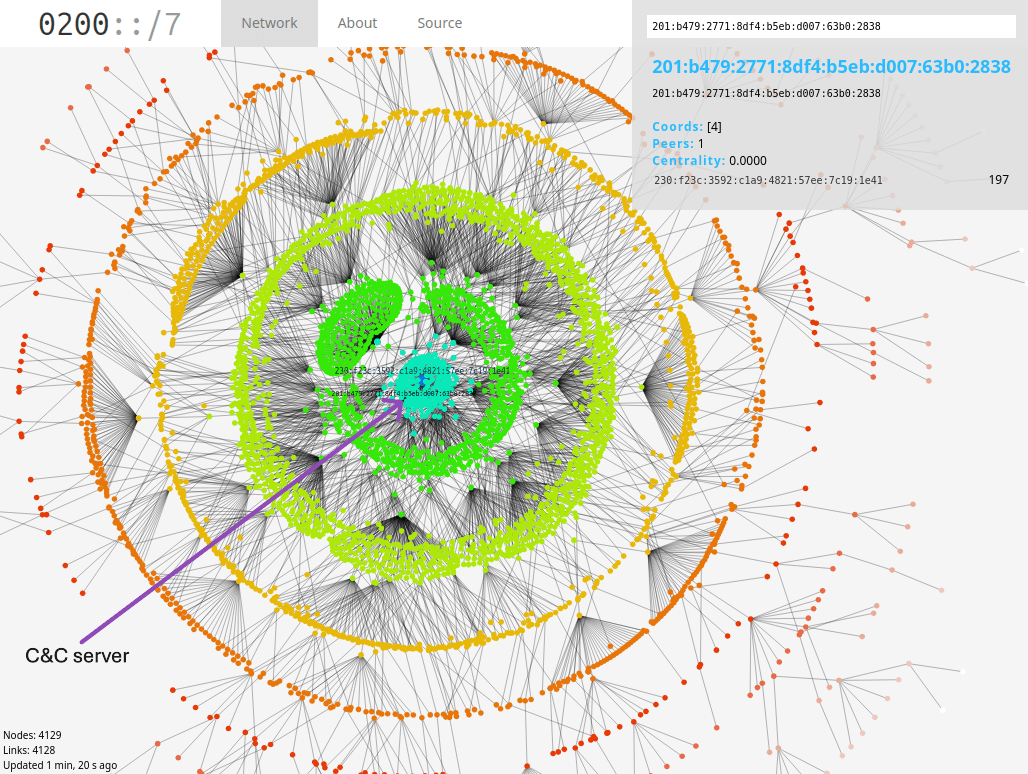
Por isso, geramos nosso próprio mapa da árvore geradora (spanning tree) da rede, que inclui o servidor de C&C, como mostra a Figura 1. O servidor de C&C está situado perto do centro da árvore, o que o torna facilmente acessível a partir de outros peers. As cores indicam a distância de cada nó até o servidor de C&C. Por exemplo, como mostra a cor vermelha, a conexão de e para os nós da borda pode ser instável. As coordenadas (Coords) do C&C são bem simples: o servidor é alcançável por meio do nó com ID 4, que é a raiz da árvore geradora.
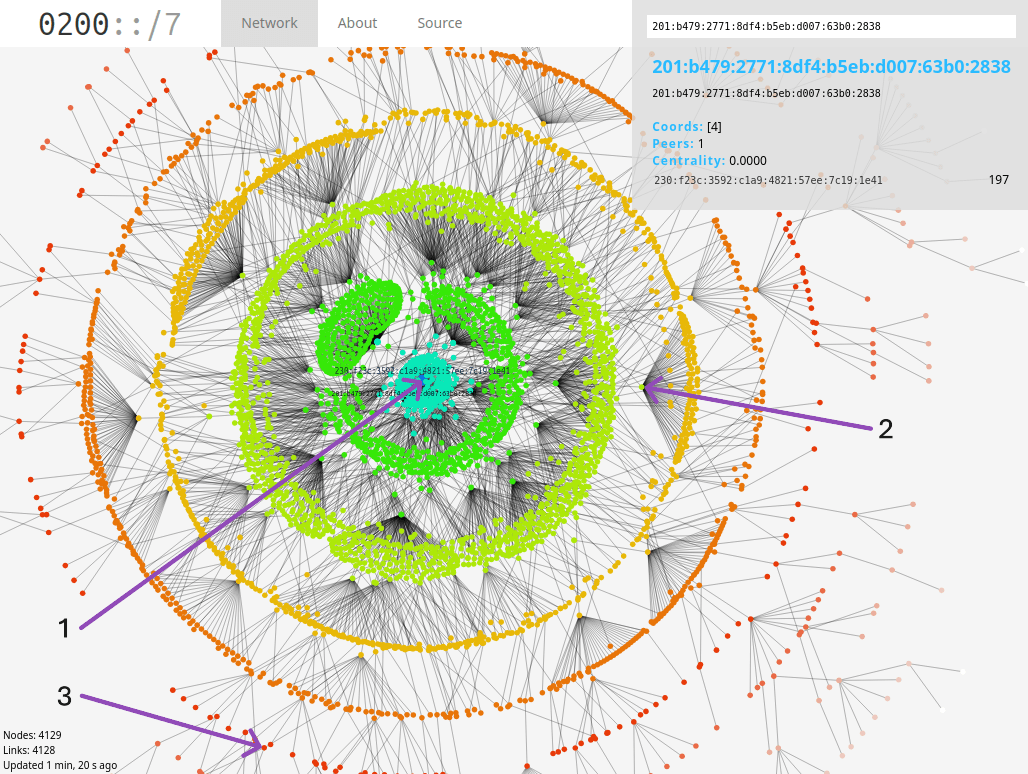
Com o utilitário de linha de comando do Yggdrasil, o yggdrasilctl, identificamos que o servidor de C&C está configurado com três peers públicos, mostrados na Figura 2.
A porta 443 do servidor de C&C usa certificados TLS que são renovados regularmente. Esse padrão é característico de certificados gerados pelo revsocks, no qual o código do servidor provavelmente se baseia.
O que o caso MythicRatatoskr revela sobre a cooperação entre grupos russos
Nesta campanha, observamos uma cooperação, ou pelo menos um repasse operacional, entre dois grupos de ameaças alinhados à Rússia com papéis diferentes. O UAC‑0099 parece ter obtido acesso inicial a uma empresa de logística ucraniana usando suas ferramentas já conhecidas. Esse acesso foi depois utilizado em uma atividade que culminou em uma operação destrutiva do Sandworm.
Além disso, identificamos um novo backdoor, o MythicRatatoskr, atribuído ao UAC‑0099 ou ao Sandworm. O servidor de C&C desse backdoor está hospedado dentro da rede mesh Yggdrasil, e o uso dessa infraestrutura tornou particularmente difícil determinar a localização física do servidor. O backdoor provavelmente foi usado para implantar o servidor SOCKS5 e rotear conexões pela rede comprometida.
Até onde sabemos, este é o primeiro caso documentado de abuso do Yggdrasil dessa forma por um agente de ameaças alinhado a um Estado, o que pode indicar uma tendência mais ampla de adversários adotando redes peer-to-peer experimentais para aumentar a resiliência e a discrição de sua infraestrutura.
Por fim, o Sandworm realizou um ataque de destruição de dados implantando o utilitário SDelete via Política de Grupo do Active Directory, técnica consistente com operações destrutivas anteriores do grupo.
Para dúvidas sobre nossas pesquisas publicadas no WeLiveSecurity, entre em contato pelo e-mail threatintel@eset.com.
Indicadores de Comprometimento
Uma lista completa de indicadores de comprometimento (IoCs) e amostras está disponível em nosso repositório no GitHub.
Arquivos
| SHA‑1 | Filename | Detection | Description |
| D5F9288DAEBF87AE4579 |
Act64.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| B69EF0E45B401440C0FD |
ie.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 4E3E6577866E4CE2ED73 |
ieupdate.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 69969EEB7E0A3D84C4E7 |
ieupdate.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 01855153CA7A33AD5FF3 |
krbtman.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| E29AF83A07FB32EB47C2 |
OneDriveLiveUpdater.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 028CA11F3F0D8396043A |
windowsdefender |
WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 9085896989947C0919A6 |
windowsdefender |
WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| D7E6A5A46C6ED3510997 |
updater.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 131A371A1E4EE78EC3B2 |
krbtman.exe | WinGo/Agent.AOK | SOCKS5 server. |
| 09C816697C0C2AFF9B4F |
nbtresolver.exe | WinGo/TrojanProxy |
SOCKS5 server. |
| 8CEB5F8BCDF4995B7164 |
ieupdate.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
Rede
| IP | Domain | Hosting provider | First seen | Details |
| b479:2771:8df4:b5e |
N/A | N/A | 2025‑07‑17 | MythicRatatoskr C&C server within the Yggdrasil network. |
Técnicas do MITRE ATT&CK
Esta tabela foi elaborada com base na versão 19 do framework MITRE ATT&CK.
| Tactic | ID | Name | Description |
| Initial Access | T1566.001 | Phishing: Spearphishing Attachment | UAC‑0099 gained initial access by sending spearphishing emails containing a malicious attachment. |
| Execution | T1059.003 | Command and Scripting Interpreter: Windows Command Shell | MythicRatatoskr can execute shell commands using cmd.exe. |
| Persistence | T1543.003 | Create or Modify System Process: Windows Service | MythicRatatoskr persists as a Windows service. |
| Defense Evasion | T1027.013 | Obfuscated Files or Information: Encrypted/Encoded File | The MythicRatatoskr configuration file is encrypted via AES. |
| T1678 | Delay Execution | Some MythicRatatoskr samples introduce an initial delay prior to connecting to the C&C server. | |
| Collection | T1113 | Screen Capture | MythicRatatoskr supports a command for taking screenshots. |
| T1005 | Data from Local System | Operators can use MythicRatatoskr’s command ls to find files of interest prior to exfiltration. | |
| Command and Control | T1090.001 | Proxy: Internal Proxy | The operators deployed the SOCKS5 server to proxy connections in the target network. |
| T1090.003 | Proxy: Multi-hop Proxy | MythicRatatoskr connects to the C&C server within the Yggdrasil mesh network. | |
| T1573 | Encrypted Channel | The communication between peers within the Yggdrasil network is end-to-end protected. | |
| T1105 | Ingress Tool Transfer | The operators probably deployed the SOCKS5 server, likely via MythicRatatoskr. | |
| T1071.001 | Application Layer Protocol: Web Protocols | MythicRatatoskr communicates with the C&C server within the Yggdrasil network using HTTPS. | |
| T1132.001 | Data Encoding: Standard Encoding | The data sent to the C&C server is encoded via base64. | |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | MythicRatatoskr can exfiltrate files to the C&C server. |
| Impact | T1485 | Data Destruction | Sandworm carried out data-wiping attack using SDelete. |
Lista de peers no MythicRatatoskr
tls://37.205.14[.]171:993
tls://109.176.250[.]101:65534
tls://65.21.57[.]122:61995
tls://95.217.35[.]92:1337
tls://51.255.223[.]60:54232
tls://51.15.204[.]214:54321
tls://s2.i2pd[.]xyz:39575
tls://62.210.85[.]80:39575
tls://vpn.ltha[.]de:443?key=0000006149970f245e6cec43664bce203f2514b60a153e194f31e2b229a1339d
tls://mlupo.duckdns[.]org:9001
quic://ip6.fvm.mywire[.]org:443?key=000000000143db657d1d6f80b5066dd109a4cb31f7dc6cb5d56050fffb014217
tls://helium.avevad[.]com:1337
tls://yggdrasil.neilalexander[.]dev:64648?key=ecbbcb3298e7d3b4196103333c3e839cfe47a6ca47602b94a6d596683f6bb358
tls://bode.theender[.]net:42169?key=f91b909f43829f8b20732b3bcf80cbc4bb078dd47b41638379a078e35984c9a4
tls://g.ygg[.]yt:443
tls://b.ygg[.]yt:443
tls://n.ygg[.]yt:443
tls://ygg1.grin[.]hu:42444
tls://[2a03:90c0:85:[:]28a]:443
tls://srl.newsdeef[.]eu:59999
tls://23.137.249[.]65:444
tls://ygg-nl.incognet[.]io:8884
quic://0.ygg.l1qu1d[.]net:11102?key=0000000998b5ff8c0f1115ce9212f772d0427151f50fe858e6de1d22600f1680
tls://london.sabretruth[.]org:18472
tls://yggdrasil.sunsung[.]fun:4443
tls://78.27.153[.]163:33166
tls://193.93.119[.]42:443
tcp://sysop[.]link:555
tls://sto01.yggdrasil.hosted-by.skhron[.]eu:8884
tls://ygg.ace.ctrl-c.liu[.]se:9999?key=5636b3af4738c3998284c4805d91209cab38921159c66a6f359f3f692af1c908
quic://spain.magicum[.]net:36900
tcp://y.zbin[.]eu:7743