Você recebeu uma mensagem ou anúncio falando em "Mercado Livre Coleta" e ficou com o pé atrás? Faz bem em desconfiar. Golpistas costumam usar o nome e a identidade visual de grandes empresas, como o Mercado Livre, para criar páginas falsas que prometem ganhos financeiros ou recursos e serviços utilizados como iscas para a realização de fraudes e golpes.
Nesta semana, a equipe de pesquisa da ESET identificou um aplicativo falso chamado Mercado Coleto, distribuído por um site que imita o Mercado Livre e promete um serviço de coleta de produtos ou objetos perdidos. Neste artigo, explicamos como esse tipo de golpe funciona, quais sinais indicam que um site é falso e o que fazer para não cair nessa armadilha.
Suposto serviço Mercado Livre Coleta
Identificamos uma página falsa que se faz passar por um suposto serviço de coleta do Mercado Livre. O Mercado Livre realmente oferece um serviço de coleta, chamado Mercado Envios Coleta, que é o serviço oficial em que o Mercado Livre coleta os pedidos direto no endereço do vendedor que já vende na plataforma. Esse programa não conta com aplicativo exclusivo para o serviço, o que já é um forte indício de que qualquer site com essa promessa é fraudulento.
É importante reforçar que o Mercado Livre não tem qualquer responsabilidade ou relação com esse tipo de golpe. Os cibercriminosos apenas utilizam o nome e a identidade visual da marca sem autorização, como isca para ganhar a confiança das vítimas.
Como o golpe ocorre?
Não tivemos acesso ao vetor de distribuição inicial, mas é provável que esse tipo de link seja propagado por meio de anúncios falsos em redes sociais e no WhatsApp, incluindo anúncios patrocinados fraudulentos.

Ao acessar a página, a vítima é orientada a baixar um APK (aplicativo) que supostamente oferece recursos como visualização de uma pontuação que daria acesso a viagens, descontos na fatura, cashback e Pix direto na conta. É importante destacar que o serviço oficial não conta com um aplicativo à parte: toda a funcionalidade de coleta opera dentro do próprio app oficial do Mercado Livre.
Ao tentar instalar o aplicativo, que se chama "Mercado Coleto", o próprio sistema de segurança do Android já alerta que se trata de um app potencialmente malicioso, o que reforça as evidências de que se trata de um golpe.

Analisamos o arquivo baixado por meio do VirusTotal, que identificou que o APK que, se fazendo passar por um software legítimo, funciona como um malware do tipo trojan no dispositivo da vítima.

Além disso, analisando o comportamento da ameaça, podemos supor que o malware também funciona como um RAT, ou Trojan de Acesso Remoto, já que estabelece controle administrativo do sistema pelo cibercriminoso.
Neste ataque, caso a vítima ignore o alerta de segurança do Android e siga com a instalação, a ameaça é de fato instalada. Além disso, após a instalação, surge um pop-up solicitando a liberação de acesso a uma VPN externa, o que permite que o dispositivo da vítima se conecte à mesma rede do cibercriminoso, possibilitando o acesso remoto ao aparelho.

Para finalizar, é aberta uma tela do app malicioso solicitando a habilitação de permissões, mas que na prática concedem acesso remoto ao dispositivo, incluindo gravação de tela, captura do que é digitado (teclado) e acesso à câmera. Nesse momento, após o usuário clicar no botão "habilitar", o cibercriminoso consegue obter o controle do dispositivo da vítima de forma remota.

Diante do acesso remoto, o criminoso pode realizar diversas ações, como roubar credencias de acessos, números de cartão de crédito e códigos de autenticação por SMS. Também é possível realizar ações sem que o usuário perceba, utilizar recursos de acessibilidade para registrar senhas digitadas e ler mensagens.
Detecção do APK malicioso
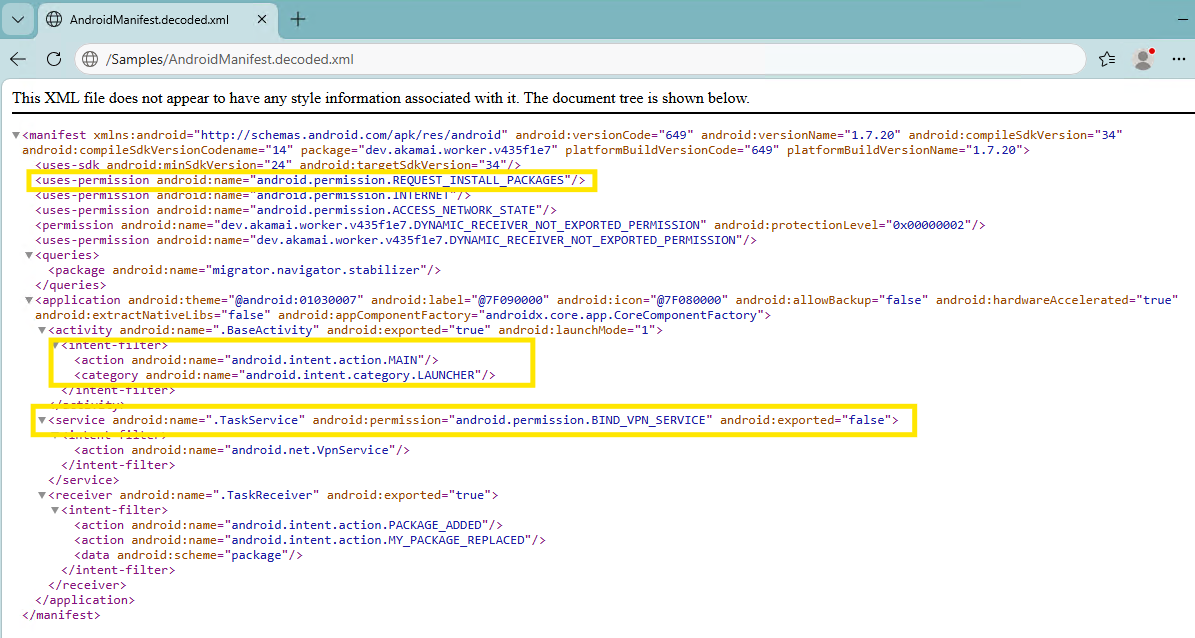
O APK (6bd1ca2c70edfdd64f8ee3f1fd90dfc5818a21442c535361baf8d1446f20972f) que se propaga nesta campanha é detectado pelas soluções da ESET como Android/HiddenApp.NH, e corresponde a um malware do tipo trojan utilizado como dropper para Android. Uma análise do AndroidManifest já permite observar o comportamento do APK, que entre suas características apresenta o fato de ocultar seu ícone para dificultar sua localização no dispositivo após a instalação, além de solicitar permissões para instalar outros APKs, detectar quando um aplicativo é adicionado ou atualizado, e declarar um serviço de VPN que poderia ser usado para ocultar o tráfego de entrada e saída do dispositivo.
Como evitar cair nesse tipo de golpe
- O Mercado Livre não tem um aplicativo separado para cadastrar novos pontos de coleta, já que esse processo funciona dentro do próprio app oficial. Se aparecer um site oferecendo isso como serviço à parte, já desconfie.
- Nunca instale arquivos app baixados fora da Google Play Store. Se o próprio Android avisar que o aplicativo é potencialmente malicioso ou pedir para desativar alguma proteção antes de instalar, não é um detalhe chato, é o sistema tentando te proteger. Vale parar por aí.
- Antes de clicar em qualquer link, dê uma olhada no endereço do site. O Mercado Livre usa apenas domínios terminados em ".com.br". Qualquer variação estranha do nome, com hífen, palavras extras ou terminação diferente, já é motivo para desconfiar.
- Desconfie de cashback automático, pontuação misteriosa que libera viagens ou dinheiro caindo direto na conta sem nenhuma venda ou compra por trás. Quando a oferta parece boa demais e não faz muito sentido lógico, geralmente é porque não é real.
- Anúncio pago também não é garantia de nada. Golpistas usam anúncios patrocinados no Facebook, Instagram e TikTok justamente para parecer mais confiáveis.
- Nunca conceda permissões de acessibilidade, VPN ou acesso remoto a um app que você não conhece bem. Isso praticamente entrega o controle do celular para quem está do outro lado, incluindo visualizar sua tela, capturar o que você digita e até acessar a câmera.
Se você já instalou algum app suspeito:
- Coloque o celular em modo avião e desligue o Wi-Fi na hora, para cortar a conexão com o criminoso.
- Tente desinstalar o aplicativo (alguns trojans escondem o ícone e dificultam a remoção, nesse caso também é necessário um antivírus ou restaurar o celular para a configuração de fábrica).
- Troque as senhas de banco, e-mail e Mercado Livre usando outro dispositivo.
- Entre em contato com o seu banco para acompanhar movimentações suspeitas.
- Ative a autenticação em duas etapas em todas as contas importantes.