Muchos de los intentos de phishing actuales ya no se delatan por errores gramaticales, una URL sospechosa o una página de inicio de sesión rudimentaria. Sin duda, sigue valiendo la pena prestar atención a estas señales de alerta, pero su ausencia no garantiza que un mensaje sea legítimo. Las estrategias modernas de ingeniería social están cada vez más diseñadas para resistir un análisis minucioso y generar confianza donde antes un ataque habría dejado alguna pista reveladora.
Por extensión, las amenazas que llegan por correo electrónico, en particular, ahora están diseñadas para encontrar la menor resistencia posible. Aprovechan flujos de trabajo legítimos y llegan a los empleados en medio de una tarea, cuando sus cuentas ya están autenticadas y cualquier solicitud de acción parece parte de una jornada laboral normal. Algunas técnicas se enfocan directamente en las sesiones activas, y los atacantes están pasando de robar contraseñas a robar tokens de autenticación.
Con el auge de la economía del "ciberdelito como servicio", cualquier persona con intenciones maliciosas puede comprar un kit de phishing listo para usar que incluye todo lo necesario para capturar credenciales de acceso. Al mismo tiempo, la IA ha reducido drásticamente el tiempo y el esfuerzo necesarios para investigar una gran cantidad de objetivos y encontrar el tono adecuado para cada uno. Estos cambios están ocurriendo más rápido de lo que muchas empresas pueden asimilar.
Lo que enseñó la formación
La mala gramática fue una de las primeras señales de alerta que dejó de ser confiable. Las herramientas de IA diseñadas específicamente para este fin ahora facilitan enormemente la corrección del lenguaje e incluso permiten adaptar el engaño a cada destinatario. En lugar de intentos aislados, algunos delincuentes también están usando IA para construir una relación de confianza con sus víctimas antes de finalmente atacar. Hoy, una redacción pulida o adaptada culturalmente no garantiza en absoluto que un mensaje sea auténtico.
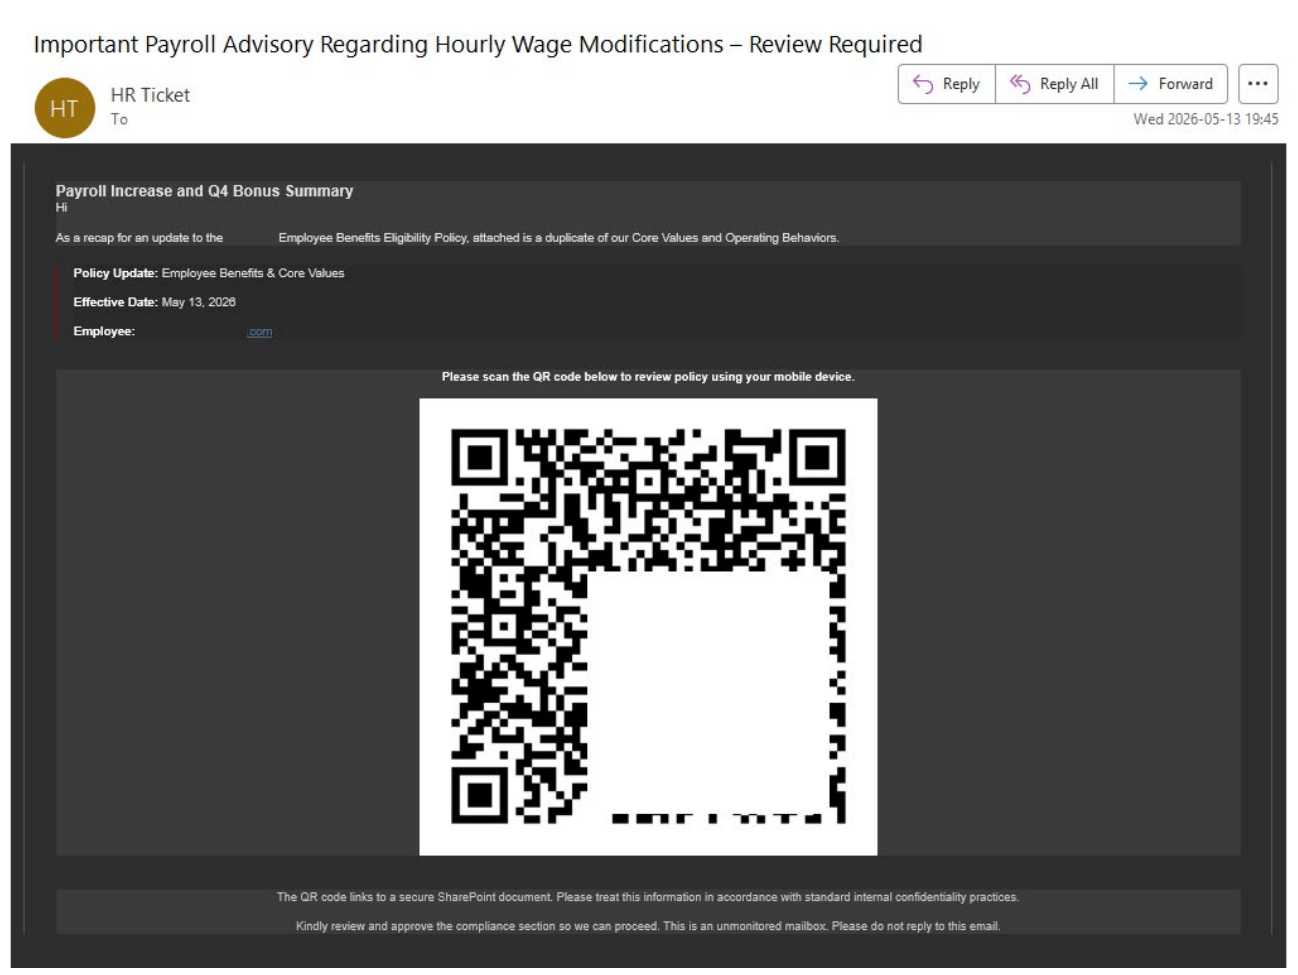
La URL también se ha convertido en una incógnita. Cuando la dirección de destino está oculta dentro de un código QR, no hay ningún enlace sobre el que puedas pasar el cursor. Además, el código se escanea desde un teléfono, por lo que no se aplican los controles habituales que protegen las computadoras corporativas. Este "cambio de dispositivo" también implica que a la empresa le puede resultar difícil obtener una visión completa del ataque. Para ponerlo en perspectiva, el phishing mediante códigos QR representó uno de cada nueve correos electrónicos de phishing detectados por la telemetría de ESET durante el primer semestre de 2026, mientras que Microsoft clasifica los códigos QR como el vector de ataque basado en correo electrónico de más rápido crecimiento.
¿Y qué sucede con la página de inicio de sesión falsa, esa que los materiales de capacitación en concientización suelen destacar con un rectángulo rojo? ConsentFix, por ejemplo, la elimina por completo. La víctima accede a un sitio web legítimo, pero comprometido, donde un mensaje falso con apariencia de CAPTCHA la guía a través de un flujo de inicio de sesión real de Microsoft antes de redirigirla a una URL que contiene un código de autorización OAuth. Luego se le indica que copie esa URL y la pegue nuevamente en la página comprometida, lo que permite al atacante extraer el código e intercambiarlo por tokens de acceso y actualización. Es importante destacar que, una vez que la víctima ya tiene una sesión activa de Microsoft, no se genera ninguna solicitud de contraseña ni de autenticación multifactor (MFA) que pueda frustrar el ataque.
Siguiendo la misma lógica, las detecciones de ClickFix continúan creciendo de forma acelerada. Esta técnica de ingeniería social engaña a la víctima para que pegue un comando en su propio terminal. Una de sus variantes, conocida como AI-fix, coloca falsas instrucciones de resolución de problemas en dominios legítimos pertenecientes a Anthropic, OpenAI y Microsoft. Por su parte, un bloqueador de anuncios falso conocido como CrashFix redirige a las víctimas a la tienda oficial de extensiones de Chrome e incluso espera una hora después de la instalación antes de mostrar su primera alerta falsa, probablemente para romper la asociación mental entre causa y efecto.
Dado que hoy ya no se puede confiar plenamente ni en lo que se ve ni en lo que se escucha, una cara o una voz reconocible no siempre son pruebas concluyentes de quién está detrás de una solicitud. Los empleados que se encuentran con contenido de audio y video realista, pero falso, en medio de su jornada laboral rara vez tienen la oportunidad de analizar cada detalle o buscar señales que revelen el uso de deepfakes. De hecho, incluso una imitación imperfecta puede resultar convincente cuando el contexto parece creíble, como ocurrió cuando un empleado del área financiera participó en una videollamada con versiones deepfake de sus superiores y terminó realizando transferencias bancarias por más de 25 millones de dólares.
No te limites al error humano
Atribuir un incidente simplemente al "error humano" identifica apenas un eslabón de la cadena sin explicar por qué un momento de distracción terminó desencadenando una crisis completa. La capacitación en concientización sobre seguridad puede fomentar buenos hábitos y mejorar la capacidad para identificar mensajes fraudulentos, pero no puede crear señales de alerta evidentes en un mensaje que no las tiene, especialmente ahora que muchos ataques están diseñados para anticiparse a las verificaciones que los empleados aprendieron a realizar. El clic de un empleado le da una oportunidad al atacante, pero el daño final, o la ausencia de este, depende de los controles preventivos que sigan funcionando y de la rapidez con la que la empresa detecte y contenga la amenaza.
El informe MDR de ESET correspondiente al primer trimestre de 2026 también reveló que los empleados suelen reconocer los mensajes de phishing y spam, pero simplemente los eliminan porque nadie les indicó dónde deben reportarlos. Como resultado, la empresa pierde la oportunidad de alertar a otros empleados sobre nuevas tácticas de phishing y de extraer aprendizajes más amplios del ataque. También puede desaprovechar una oportunidad temprana para investigar si el mensaje forma parte de una campaña más amplia.
En este sentido, el Índice de Preparación Cibernética para Pymes de ESET reveló que la adopción de programas de capacitación en concientización es mayor entre las empresas que ya han experimentado múltiples incidentes. La misma encuesta mostró que las empresas están particularmente preocupadas por el malware impulsado por IA, aunque los incidentes reales siguen comenzando con phishing, software sin actualizar, deficiencias en la supervisión y contraseñas débiles. El papel de la IA es hacer que los métodos ya conocidos sean más rápidos y escalables.
No te fíes: verifica
Los ciberdelincuentes ahora replican muchas de las señales de legitimidad que la mayoría de las personas aprendió a buscar, por lo que los controles deben basarse en la verificación de elementos que el propio mensaje no proporciona. Las solicitudes de pago y otras acciones de alto riesgo requieren cada vez más verificaciones adicionales, incluida la confirmación a través de un canal validado y, posiblemente, la participación de un segundo responsable en la aprobación.
Cuando cualquier cosa convincente puede fabricarse fácilmente, el contexto adquiere más importancia que nunca. Esto implica detectar las distintas "huellas" que un ataque deja en el entorno de la empresa, como conexiones de red o modificaciones de archivos. Cada una puede parecer insignificante por sí sola, pero múltiples señales aparentemente inconexas pueden indicar que un ataque está en marcha. El análisis automatizado permite relacionar señales entre cuentas y dispositivos, mientras que los analistas determinan si el patrón corresponde a una intrusión activa y cómo responder. Los servicios modernos de Detección y Respuesta Gestionadas (MDR) aportan capacidad investigativa y experiencia especializada, transformando señales débiles en una historia coherente y brindando a equipos pequeños acceso a capacidades que difícilmente podrían mantener por sí solos.
La telemetría de ESET MDR muestra que casi el 70 % de los incidentes de seguridad ocurren durante el horario laboral habitual y que el 90 % tienen lugar en días hábiles. Por su parte, el Índice de Preparación Cibernética para Pymes de ESET, basado en una encuesta a 4.400 responsables de la toma de decisiones, indica que el 41 % de las investigaciones se completa en un plazo de quince días, mientras que otro 34 % tarda entre dos y seis semanas. Este último período, en particular, es un lapso que muchas empresas difícilmente pueden afrontar sin sufrir importantes interrupciones operativas.
En el caso de las pymes, los recursos necesarios para monitorear una superficie de ataque cada vez más amplia no crecen al mismo ritmo que la escala y la sofisticación de los métodos utilizados por los atacantes. Una empresa de cien empleados puede depender de los mismos sistemas de nube, identidad, pagos y colaboración que una organización mucho más grande, pero cuenta con muchos menos recursos humanos para supervisarlos. Para un equipo de TI reducido, las tareas de investigación compiten constantemente con las responsabilidades cotidianas de mantenimiento, mientras que la proliferación de herramientas puede obligar a equipos con poco personal a gestionar entornos fragmentados e ineficientes.
Las bases preventivas de múltiples capas, que incluyen autenticación resistente al phishing y controles de sesión, contribuyen significativamente a frustrar los intentos de robo de credenciales. La ingeniería social pone a prueba cada vez más que la simple atención al detalle del destinatario, y el resultado también depende de lo que ocurra en los minutos y horas posteriores al clic. Cualquier estrategia de seguridad eficaz debe contemplar los ataques que los empleados no logran detectar. La inteligencia artificial ayuda a gestionar el volumen y la velocidad de las amenazas, mientras que los analistas experimentados pueden evaluar la evidencia y dirigir la respuesta adecuada.