Resumen ejecutivo
Este informe analiza una actividad en la que UAC‑0099 obtuvo acceso inicial el 16 de julio de 2025 y posteriormente realizó un traspaso de acceso a Sandworm, que llevó a cabo un ataque de borrado de datos el 17 de septiembre de 2025. El informe se centra especialmente en el backdoor MythicRatatoskr, que se distingue por utilizar la red Yggdrasil para comunicarse con un servidor de C&C alojado dentro de ella.
Presentamos nuestros hallazgos sobre MythicRatatoskr en LABScon el 18 de septiembre de 2026 y en la conferencia Virus Bulletin el 16 de octubre de 2026.
Puntos clave de esta publicación:
- El 16 de julio de 2025, UAC‑0099 obtuvo acceso inicial a una empresa de logística de granos en Ucrania mediante un correo de spearphishing con un archivo adjunto malicioso, lo que derivó en la cadena de ejecución del backdoor MATCHWOK.
- Un día después, los atacantes desplegaron MythicRatatoskr, un backdoor hasta ahora no documentado que se comunica con un servidor de C&C alojado dentro de la red Yggdrasil. No hemos observado su uso en ningún otro caso y encontramos indicios de que también podría existir una variante para Linux.
- Yggdrasil es una red mesh descentralizada que implementa un esquema de enrutamiento experimental en el que la comunicación IPv6 entre nodos está protegida de extremo a extremo.
- Finalmente, UAC‑0099 realizó un traspaso de acceso a Sandworm, que posteriormente ejecutó un ataque de borrado de datos.
Cooperación entre actores alineados con Rusia
La transferencia de acceso documentada en este informe no es un fenómeno aislado. Como se señaló anteriormente, Sandworm es atribuido a la Unidad 74455 del GRU, y los objetivos de UAC-0099 nos llevan a evaluar que este grupo está alineado con los intereses rusos.
A principios de 2025, descubrimos que Gamaredon, un grupo alineado con Rusia, colaboró con Turla, otro actor de amenazas también alineado con Rusia; documentamos nuestros hallazgos en nuestra publicación Gamaredon X Turla collab. Ambos grupos están vinculados al Servicio Federal de Seguridad de la Federación Rusa (FSB). Este tipo de cooperación pone de relieve el potencial de campañas coordinadas de ciberespionaje entre grupos alineados con Rusia, probablemente con el objetivo de amplificar su impacto operativo. En el pasado, Gamaredon colaboró con un actor de amenazas que descubrimos y al que denominamos InvisiMole. En este contexto, una transferencia de acceso de UAC‑0099 a Sandworm es inusual por los actores específicos involucrados, pero ya no resulta sorprendente como patrón.
Resumen de la intrusión
Según la telemetría de ESET, los eventos se desarrollaron de la siguiente manera: a las 06:59 del 16 de julio de 2025, se ejecutó una tarea programada llamada pdfopentask en un equipo de la organización objetivo. Esta tarea ejecutó una carga útil de PowerShell desde %temp%\temporarydoc.txt.
Un minuto después, se desplegó MATCHBOIL. MATCHBOIL es un descargador que, en este caso, desplegó la puerta trasera MATCHWOK (C&C: https://uztickets[.]com) desde https://egyptanimals[.]com/animals/photoalbum. Al día siguiente, a las 09:28, se entregó un nuevo binario al equipo: la puerta trasera MythicRatatoskr. Debido a la cercanía temporal entre ambos eventos, creemos con un alto grado de confianza que la cadena de ejecución de MATCHWOK condujo al despliegue de MythicRatatoskr. Nuestra telemetría también muestra que posteriormente se desplegaron muestras adicionales de MythicRatatoskr en otras máquinas de la organización, esta vez utilizando un servidor SFTP de OpenSSH.
Más adelante, la telemetría de ESET detectó un servidor SOCKS5 en algunos de los equipos; una de las muestras había sido extraída de un archivo desconocido mediante WinRAR. Creemos que este servidor SOCKS5 fue desplegado utilizando MythicRatatoskr.
Aproximadamente dos meses después, el 17 de septiembre de 2025, detectamos actividad de borrado de datos en la empresa de logística de granos comprometida. El ataque de borrado de datos se ejecutó mediante el despliegue de la utilidad SDelete a través de Directivas de Grupo de Active Directory, tácticas, técnicas y procedimientos (TTPs) estándar de Sandworm que hemos observado numerosas veces en la telemetría de ESET.
Por lo tanto, evaluamos que UAC‑0099 puede actuar como un grupo de acceso inicial para Sandworm.
Esta publicación se centra principalmente en el análisis de la puerta trasera MythicRatatoskr, la red Yggdrasil que aloja su servidor C&C y el servidor SOCKS5 asociado. Las primeras versiones de MATCHBOIL y MATCHWOK ya fueron analizadas por CERT‑UA en su aviso, mientras que MATCHBOIL y su evolución fueron abordados con más detalle en nuestra publicación MATCHBOIL: New tricks, same old evil intentions. Por ello, estas herramientas se omiten en este artículo.
Una ardilla en el árbol del mundo
La palabra Yggdrasil proviene de la mitología nórdica, donde hace referencia a un árbol sagrado que conecta los distintos reinos del cosmos. En ese árbol vive una ardilla llamada Ratatoskr, encargada de llevar mensajes entre la copa y las raíces. Dado el papel de esta puerta trasera como mensajera que se desplaza a través de la red Yggdrasil, decidimos llamarla MythicRatatoskr.
Desde una perspectiva más técnica, Yggdrasil es una red mallada descentralizada que conecta dispositivos directamente entre sí sin necesidad de un nodo central, construyendo una superposición IPv6 cifrada sobre Internet para que los nodos participantes puedan intercambiar tráfico protegido de extremo a extremo. Los usuarios legítimos adoptan este tipo de redes para obtener conectividad resiliente, realizar investigaciones o desarrollar proyectos de networking como pasatiempo. Dado que ningún servidor único controla la red, esta es robusta y difícil de interrumpir, propiedades que también la hacen atractiva para actores maliciosos. Es importante destacar que Yggdrasil no está diseñada para proporcionar anonimato.
Atribución
La cadena de ejecución posterior al compromiso se basó en malware conocido ya atribuido a UAC‑0099, concretamente el descargador MATCHBOIL y la puerta trasera MATCHWOK, lo que nos lleva a atribuir esta fase del ataque a UAC‑0099 con un alto grado de confianza. Del mismo modo, atribuimos la actividad de borrado de datos observada dos meses más tarde a Sandworm, también con un alto grado de confianza, basándonos en los TTPs empleados.
Además, evaluamos con un alto grado de confianza que UAC‑0099 transfirió el acceso a Sandworm en algún momento durante la intrusión, aunque todavía no hemos podido determinar si la puerta trasera MythicRatatoskr fue operada principalmente por UAC‑0099 o por Sandworm.
Perfil de UAC‑0099
UAC‑0099 es un grupo de ciberespionaje que tiene como objetivos organismos gubernamentales, instituciones financieras y medios de comunicación en Ucrania. Basándonos en su selección de objetivos, creemos con un nivel de confianza medio que el grupo está alineado con intereses rusos. UAC‑0099 puede actuar como un initial access broker para Sandworm, un grupo alineado con Rusia conocido principalmente por sus ataques destructivos en Ucrania.
El grupo ha estado activo al menos desde 2022 y fue reportado por primera vez por CERT‑UA en junio de 2023. Además de MATCHBOIL, el grupo suele desplegar también LONEPAGE, un downloader de PowerShell cuyo nombre proviene de la presencia de la palabra page en las URL de sus servidores de C&C.
Perfil de Sandworm
Sandworm es un grupo de amenazas alineado con Rusia que lleva a cabo ataques destructivos. Es conocido principalmente por los ataques contra empresas energéticas ucranianas en diciembre de 2015 y diciembre de 2016, que provocaron cortes de energía. En junio de 2017, Sandworm lanzó el ataque de borrado de datos NotPetya, que utilizó un vector de cadena de suministro mediante el compromiso del software contable ucraniano M.E.Doc. En febrero de 2018, Sandworm lanzó el ataque de borrado de datos Olympic Destroyer contra los organizadores de los Juegos Olímpicos de Invierno de 2018 en Pyeongchang.
El grupo Sandworm utiliza malware avanzado como Industroyer, capaz de comunicarse con equipos de empresas energéticas mediante protocolos de control industrial. En abril de 2022, CERT‑UA frustró un ataque contra una empresa energética en Ucrania en el que Sandworm intentó desplegar una nueva variante de este malware, denominada Industroyer2.
Desde febrero de 2022, Sandworm ha mantenido una actividad muy intensa en Ucrania, desplegando wipers contra organizaciones estratégicas.
En octubre de 2020, el Departamento de Justicia de Estados Unidos publicó una acusación formal contra seis hackers rusos a quienes atribuye la preparación y ejecución de diversos ataques de Sandworm. Como ya mencionamos, el grupo suele atribuirse a la Unidad 74455 del GRU.
Cadena de compromiso
Acceso inicial y ejecución
Según la telemetría de ESET, el acceso inicial se obtuvo mediante un correo de spearphishing con un archivo adjunto malicioso, un hallazgo que coincide con la publicación de CERT‑UA. Evaluamos que la cadena de ejecución del backdoor MATCHWOK (ya documentada en la publicación de CERT‑UA) condujo posteriormente a la ejecución de MythicRatatoskr, un backdoor que se comunica con su servidor de C&C a través de la red Yggdrasil. Posteriormente, es probable que los atacantes utilizaran MythicRatatoskr para desplegar un servidor SOCKS5.
Persistencia
MATCHBOIL mantiene la persistencia de MATCHWOK agregando el valor de registro UpdateMonitor a la clave: HKCU\Software\Microsoft\Windows\CurrentVersion\Run\con datos que apuntan a la ruta donde fue depositado MATCHWOK.
MythicRatatoskr se ejecuta como un servicio de Windows con el nombre ieupdate.
Recolección y exfiltración
Durante el check-in, MythicRatatoskr envía al servidor de C&C información sobre el usuario actual, el hostname y la configuración de red local. Además, los operadores pueden utilizar MythicRatatoskr para exfiltrar archivos y capturas de pantalla al servidor de C&C mediante HTTPS enrutado a través de la red mesh Yggdrasil. Los datos no se preparan (staging) antes de la exfiltración.
Toolset
MythicRatatoskr
MythicRatatoskr es un backdoor escrito en Go que utiliza la red Yggdrasil (descrita en la sección Protocolo de red) para alcanzar su servidor de C&C. Como señalamos anteriormente, nombramos este backdoor en honor a Ratatoskr, la ardilla de la mitología nórdica que corre a través de Yggdrasil, el árbol sagrado que conecta los distintos reinos del cosmos, transportando mensajes entre su copa y sus raíces. Consideramos que se trata de un paralelismo apropiado para un backdoor que transporta datos a través de la red Yggdrasil. Existen indicios en los binarios que sugieren que su desarrollo comenzó en algún momento entre diciembre de 2024 y febrero de 2025.
Los nombres de funciones que permanecen en los binarios, combinando estilos mixed caps (CheckInAgent) y snake_case (agent_run), sugieren que el código fue fusionado desde otro proyecto o que los autores utilizaron convenciones de nomenclatura inconsistentes. Las funciones principales se encargan del registro del servicio y la inicialización de la red Yggdrasil (main, runService), el check-in y el beaconing (agent_run, init_agent, CheckInAgent), la gestión de configuración (saveConfig, Encrypt, Decrypt), la consulta y distribución de comandos (getTasks, doTask) y los propios comandos del backdoor (upload, download, screencat, shell, manageProxy, etc.).
Algunas muestras también incorporan un retraso de inicio de 10 minutos, probablemente para evitar conectarse inmediatamente a la red Yggdrasil tras la ejecución y, de ese modo, ayudar a evadir la detección.
Artefactos en el host
La Tabla 1 presenta los artefactos en el host asociados con MythicRatatoskr que observamos durante nuestro análisis. Cabe destacar la colisión de nombre de archivo para krbtman.exe: en algunos equipos corresponde a MythicRatatoskr y en otros al servidor SOCKS5.
Tabla 1. Artefactos en el host asociados con MythicRatatoskr
Name
Value
Installation paths
C:\windows\system32\updater.exe
C:\Windows\system32\krbtman.exe
C:\windows\system32\windowsdefendersvc.exe
%localappdata%\Microsoft\OneDrive\OneDriveLiveUpdater.exe
c:\program files (x86)\microsoft.net\adomd.net\110\applicationasphost.exe
C:\OFFICE2010\Utilities\Act64.exe
%userprofile%\Downloads\WindowsDefenderSvc.exe
%userprofile%\Downloads\ieupdate.exe
%userprofile%\Downloads\ie.exe
%userprofile%\AppData\Local\Internet Explorer\ieupdate.exe
%userprofile%\AppData\Local\ieupdate.exe
Configuration paths
C:\Windows\Temp\.updatecache
C:\Windows\system32\.updatecache
%LocalAppData%/Temp/.crond
(Analyst note: forward slashes are attackers’ typo)
Service names
ieupdate
Persistencia
Según los registros de eventos de Windows obtenidos de los equipos comprometidos, updater.exe y WindowsDefenderSvc.exe fueron iniciados como servicios de Windows y, por lo tanto, probablemente mantuvieron persistencia mediante este mecanismo.
Protocolo de red
Para comunicarse con el servidor de C&C, MythicRatatoskr utiliza la red Yggdrasil, una red mesh descentralizada que se encuentra en estado alfa y que implementa un esquema de enrutamiento experimental. Cada nodo de la red genera su propio par de claves Ed25519, lo que permite comunicaciones IPv6 protegidas de extremo a extremo entre los peers. La dirección IPv6 se deriva de la clave pública dentro del rango de subred 200::/7, que fue declarado obsoleto por la IETF en 2004. El anonimato no forma parte de los objetivos del proyecto. Profundizamos en este tema más adelante en la sección Infraestructura de red.
El repositorio yggdrasil-go ya proporciona los tipos y métodos necesarios para unirse a la red Yggdrasil. También existe otro proyecto denominado yggstack, que permite que la red Yggdrasil funcione mediante una pila de red en espacio de usuario. Esto tiene la ventaja de no requerir la creación de una interfaz de túnel, lo que podría representar un problema si el usuario no dispone de los privilegios necesarios para crearla o si dicha interfaz no es compatible con el sistema. El código de MythicRatatoskr está basado en yggstack, lo que convierte al malware en una herramienta portable.
Existe una red pública a la que se puede acceder añadiendo al menos un peer público a la configuración de Yggdrasil. En concreto, MythicRatatoskr contiene un blob embebido codificado en Base64 que incluye una lista de peers públicos en formato URI. La mayoría de los peers de la lista siguen operativos. MythicRatatoskr selecciona aleatoriamente tres peers de la lista hardcoded, que es la cantidad recomendada, y se conecta a ellos para unirse a esta red pública de Yggdrasil.
Una vez que MythicRatatoskr pasa a formar parte de la red Yggdrasil, se comunica con su servidor de C&C, que también forma parte de la red, mediante HTTPS a través del puerto 443.
La comunicación utiliza solicitudes HTTP POST codificadas en JSON que contienen un uuid (explicado en la Tabla 4, dentro de la sección de configuración principal de MythicRatatoskr), un tipo de mensaje y datos opcionales. Existen cuatro tipos de mensajes:
- checkin: registra el backdoor y envía metadatos de la víctima, como nombre de usuario, hostname e IPs locales. El servidor responde con un nuevo uuid y un psk
- tasking: consulta si hay nuevos comandos;
- result: devuelve la salida del comando, codificada en base64 cuando procede,
- y getfile: recupera el contenido de un archivo para el comando upload
Aunque el servidor de C&C está alojado dentro de la red Yggdrasil, lo que puede dificultar que las herramientas de seguridad de red detecten conexiones salientes hacia él, bloquear las direcciones de los peers públicos constituye una medida de mitigación viable.
Configuración
Distinguimos entre dos tipos de configuración:
- una configuración específica del backdoor utilizada por el propio malware; y
- una configuración de Yggdrasil que se utiliza para unirse a la red mesh.
Configuración principal de MythicRatatoskr
La configuración de MythicRatatoskr se almacena en un archivo ubicado en una ruta hardcoded. La ruta puede variar entre muestras; identificamos las siguientes:
- C:\Windows\Temp\.updatecache (en krbtman.exe, Act64.exe, ie.exe, ieupdate.exe y windowsdefendersvc.exe)
- C:\Windows\system32\.updatecache (en updater.exe y windowsdefendersvc.exe)
- %LocalAppData%/Temp/.crond (solo en OneDriveLiveUpdater.exe)
La ruta %LocalAppData%/Temp/.crond resulta llamativa, ya que un nombre de archivo como .crond, junto con el uso de barras inclinadas hacia adelante, es propio de sistemas Unix-like. Esto indica que podría existir una variante para Linux de MythicRatatoskr (o para macOS, FreeBSD, etc., aunque esto último es menos probable). Además, OneDriveLiveUpdater.exe contiene una ruta de configuración no utilizada, /tmp/.test_config; el nombre del archivo sugiere que esta ruta de configuración pudo haberse utilizado durante las pruebas y se dejó accidentalmente en una implementación de Windows.
Todos los nombres de archivo de configuración comienzan con un punto. En sistemas Unix-like, las herramientas para listar archivos, como ls, suelen ocultar estas entradas por defecto. Este no es el caso en Windows, donde dichos archivos no permanecen ocultos. Este hecho constituye otro indicio de la posible existencia de una variante para Linux.
La configuración específica del backdoor almacenada en disco consiste en un archivo JSON cifrado mediante AES‑256‑CFB utilizando una clave hardcoded embebida en el binario US3pM9KFxrZBSgc1pGl2wO4Kir1XjZP5Z9kBXBMYd2s=, que se decodifica mediante base64 antes de ser utilizada. Los primeros 16 bytes del archivo representan el IV.
El archivo de configuración no es necesario para que el malware se inicie. MythicRatatoskr contiene una configuración predeterminada embebida que cifra y escribe en disco durante la inicialización. Esto permite a los operadores desplegar el malware sin un archivo de configuración independiente y actualizar la configuración posteriormente mediante comandos de C&C. Los comandos del backdoor se describen más adelante en la sección Capacidades.
La tabla 2 presenta la configuración embebida de MythicRatatoskr común a todas las muestras.
Tabla 2. Configuración integrada de MythicRatatoskr
| Field name | Default value | Description |
| url | https://[201:b479:2771:8d |
C&C server address in the Yggdrasil network. |
| sleep | 5m | Delays between check-in attempts and beaconing interval. |
| skew | 10 | Unused. Such values are often used to vary sleep time, but MythicRatatoskr does not use it. |
| uuid | 123 |
Unique identifier of the running instance. It is part of each message sent to the C&C server except when doing the check-in. The value 123 is just an unused placeholder value that is replaced with the UUID returned by the C&C server during the check-in. A hardcoded UUID d71f1722-cf0b-4e27-9f8e-c95ec9b24a23 is used in the check-in message. |
| psk | US3pM9KFxrZBSgc1pGl2wO |
Probably intended to be the AES key for the configuration, as it matches the hardcoded key. However, changing this value has no effect on configuration encryption. |
| count | 5 | Probably the maximum number of commands the C&C server should return in a single HTTP request. |
Aunque no forma parte de la configuración mencionada anteriormente, MythicRatatoskr contiene la siguiente dirección de C&C hardcoded para el comando proxy: 201:b479:2771:8df4:b5eb:d007:63b0[:]2838:8080. No es posible modificar este valor durante la ejecución.
Configuración de Yggdrasil
Cuando MythicRatatoskr se inicia, genera una nueva configuración de Yggdrasil, incluida una nueva clave privada Ed25519. Como la dirección IPv6 de Yggdrasil se deriva de la clave pública, la dirección IPv6 de Yggdrasil de la máquina víctima cambia cada vez que se ejecuta el malware.
A continuación, MythicRatatoskr utiliza datos NodeInfo vacíos y establece el indicador NodeInfoPrivacy. Como resultado, otros nodos de la red Yggdrasil no podrán obtener información adicional sobre el nodo, como la versión de Yggdrasil o el sistema operativo en el que se está ejecutando.
El backdoor utiliza una red Yggdrasil pública para alcanzar el servidor de C&C. Para unirse a la red, necesita conectarse al menos a uno de los peers públicos disponibles. Todas las muestras de MythicRatatoskr contienen la misma lista embebida de 32 peers, de los cuales se seleccionan tres de forma aleatoria. La lista de peers está codificada en Base64 dentro del binario y probablemente fue compilada por los autores del backdoor a partir de fuentes públicas. Proporcionamos la lista completa de peers al final de esta publicación.
Capacidades
MythicRatatoskr incorpora funcionalidades típicas de un backdoor, entre ellas ejecución de comandos, navegación por el sistema de archivos, transferencia de archivos, captura de pantallas y proxying. La Tabla 3 contiene todos los comandos soportados por el backdoor; los identificadores de comando son cadenas de texto hardcoded dentro del código.
Tabla 3. Comandos de MythicRatatoskr
| Command | Description |
| chtime | Change the sleep configuration value (see Table 2). |
| expose | Expose a local TCP port (i.e., forward TCP connections from the Yggdrasil network to a local port). |
| upload | Request a file from the C&C server, which is subsequently stored to disk. Specifically, the backdoor sends an HTTP POST request to the C&C server to receive the file content. |
| download | Send a local file to the C&C server. |
| nodeinfo | Return information about the current Yggdrasil node, specifically its IPv6 address, subnet (we expect this to be 200::/7, which is commonly used in the Yggdrasil network), and public key. |
| screenshot | Take screenshots of all active displays. The images are not stored to disk; they are included only in the command result. |
| cd | Change the current working directory. |
| ls | List the contents of the current working directory. |
| pwd | Get the current working directory. |
| churl | Change the C&C server URL in the configuration. |
| proxy |
Manage a reverse SOCKS5 proxy connection over the Yggdrasil network. This command supports two subcommands: start and stop. As the naming implies, it is used to start or stop the proxy connection. It connects to the following hardcoded proxy server: It is the same address as the C&C server, but a different port. Once connected, MythicRatatoskr sends the string test. Most of the code was copied from existing open-source projects, such as revsocks, as implied by the presence of debug strings like Accepting stream and Passing off to socks5, and the function name connectForSocks. |
| shell | Execute a shell command via cmd.exe. |
A diferencia del servidor SOCKS5 independiente descrito más adelante, el comando proxy de MythicRatatoskr se utiliza para crear una conexión de proxy SOCKS5 inverso (reverse SOCKS5 proxy). La herramienta independiente, por su parte, crea un servidor SOCKS5 local.
Servidor SOCKS5
El servidor SOCKS5 utilizado exclusivamente por UAC‑0099 o Sandworm durante la actividad observada en agosto de 2025 es una herramienta sencilla escrita en Go que utiliza go-socks5 para gestionar conexiones proxy. Internamente, la herramienta recibe el nombre bindProxy.
Dado que MythicRatatoskr ya incorpora funcionalidades de proxy SOCKS5 (véase la Tabla 3), no está claro por qué los atacantes desplegaron un servidor SOCKS5 independiente. Es posible que el comando proxy de MythicRatatoskr no funcionara como esperaban los operadores, lo que los llevó a instalar esta herramienta adicional. No obstante, en conjunto, ambas herramientas proporcionan capacidades tanto de forward proxying como de reverse proxying.
Artefactos en el host
La Tabla 4 presenta los artefactos en el host asociados con el servidor SOCKS5 que observamos durante nuestro análisis. Nuevamente, cabe destacar la colisión de nombre de archivo para krbtman.exe: en algunos equipos corresponde a MythicRatatoskr y en otros al servidor SOCKS5.
Tabla 4. Artefactos basados en el host asociados al servidor SOCKS5
Name
Value
Installation paths
C:\Windows\system32\krbtman.exe
%userprofile%\Downloads\krbtman.exe
%localappdata%\SMBCache\nbtresolver.exe
Capacidades
La herramienta utiliza go-socks5 para crear un servidor proxy SOCKS5 que escucha en 127.0.0.1, puerto 33690. Esta dirección se utiliza específicamente para permitir que solo la máquina local acceda al servicio. Para hacer que el servidor proxy fuese accesible desde fuera de la red de la víctima, los atacantes podrían haber utilizado el comando expose de MythicRatatoskr para exponerlo a través de la red Yggdrasil. Alternativamente, podrían haber utilizado otro túnel ya existente para acceder al equipo.
Infraestructura de red
Como se indica en la sección de preguntas frecuentes (FAQ) de Yggdrasil, la red no proporciona anonimato, por lo que es posible localizar nodos dentro de la red Yggdrasil. En primer lugar, intentamos localizar el servidor de C&C: 201:b479:2771:8df4:b5eb:d007:63b0[:]2838 extraído de la configuración de MythicRatatoskr, en el mapa público de la red Yggdrasil disponible en: http://51.15.204.214/, sin éxito, ya que el mapa había sido actualizado por última vez el 8 de agosto de 2024, casi un año antes de que ocurriera la intrusión.
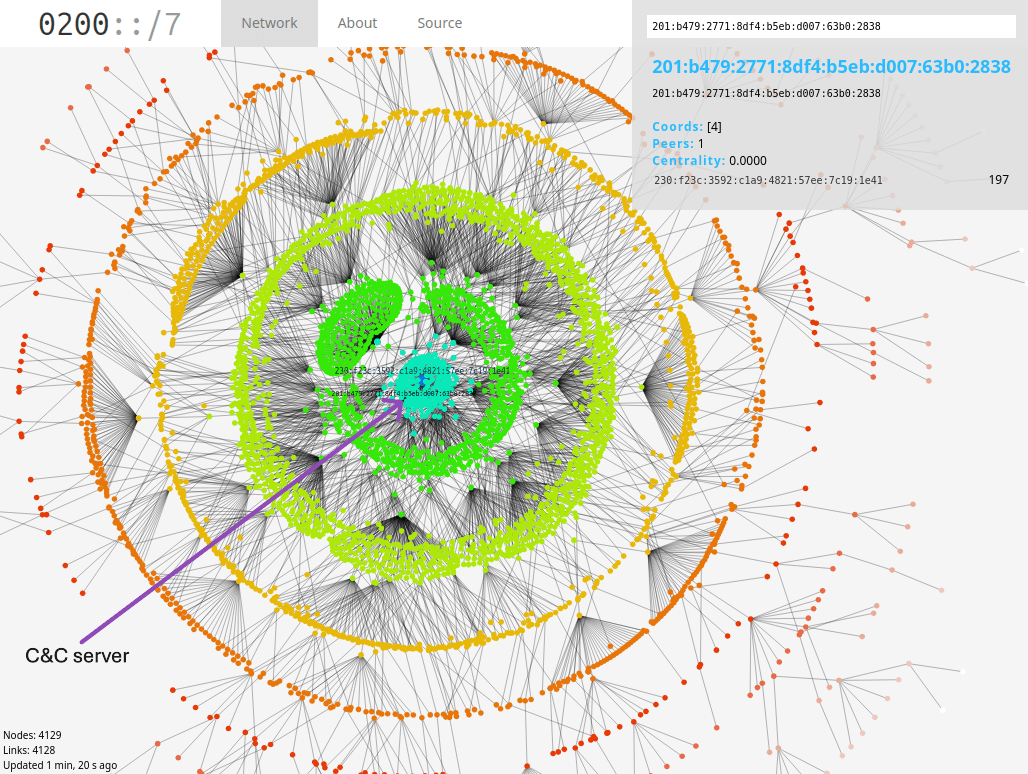
Por ello, generamos nuestro propio mapa del árbol de expansión (spanning tree) de la red, que sí incluye el servidor de C&C, como se muestra en la Figura 1. El servidor de C&C se encuentra cerca del centro del árbol, lo que permite que otros peers puedan alcanzarlo con facilidad. Los colores de cada nodo indican la distancia entre ese nodo y el servidor de C&C. Por ejemplo, tal como indica el color rojo, las conexiones hacia o desde los nodos ubicados en los extremos pueden resultar poco fiables. Las coordenadas (Coords) del servidor de C&C son relativamente simples: el servidor es accesible a través del nodo con ID 4, que corresponde a la raíz del árbol de expansión.
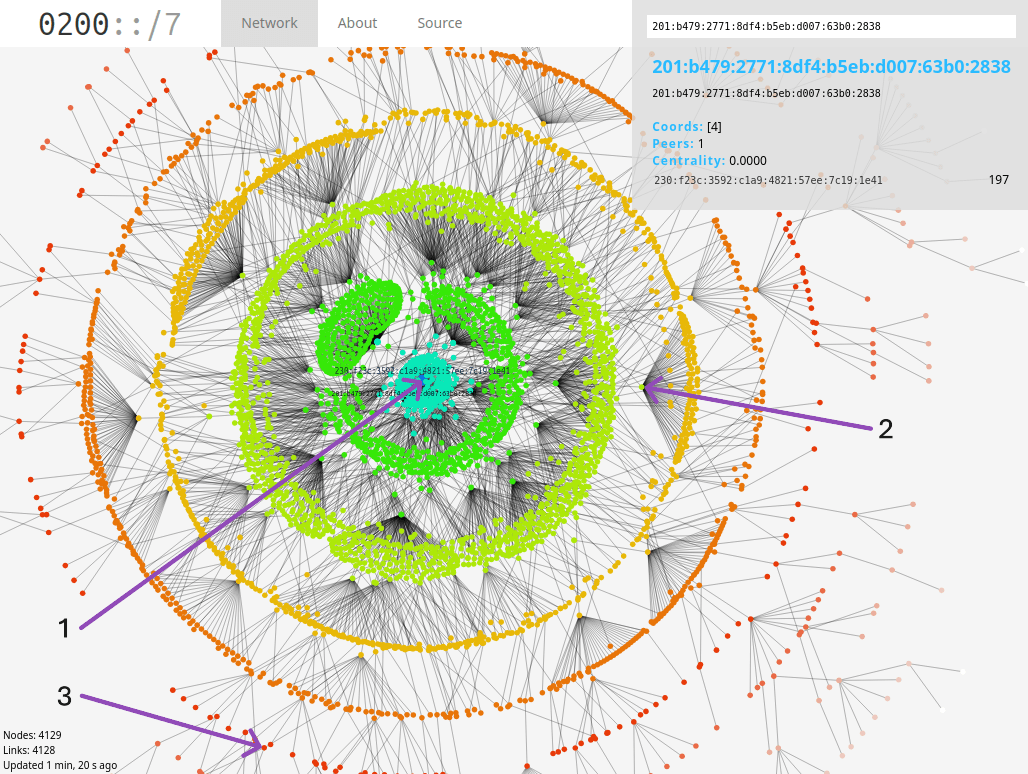
Mediante la utilidad de línea de comandos de Yggdrasil, yggdrasilctl, hemos identificado que el servidor C&C está configurado con tres pares públicos, tal y como se muestra en la figura 2.
El puerto 443 del servidor de C&C utiliza certificados TLS que se rotan periódicamente. Este patrón es característico de los certificados generados por revsocks, en el que probablemente se basa el código del servidor.
Conclusión
En esta campaña observamos cooperación, o al menos un traspaso operativo de acceso, entre dos grupos de amenazas alineados con Rusia que desempeñan funciones diferentes. Todo indica que UAC‑0099 obtuvo acceso inicial a una empresa ucraniana de logística utilizando su toolset conocido. Posteriormente, ese acceso fue utilizado en una actividad que culminó en una operación destructiva de Sandworm.
Además, identificamos un nuevo backdoor, MythicRatatoskr, atribuido ya sea a UAC‑0099 o a Sandworm. El servidor de C&C de este backdoor está alojado dentro de la red mesh Yggdrasil, y el uso de esta infraestructura dificultó considerablemente la determinación de la ubicación física del servidor. Es probable que el backdoor haya sido utilizado para desplegar el servidor SOCKS5 y así enrutar conexiones a través de la red comprometida.
Hasta donde sabemos, este es el primer caso documentado en el que un actor de amenazas alineado con un Estado utiliza de esta manera la red Yggdrasil, lo que podría señalar una tendencia más amplia hacia la adopción de redes peer-to-peer experimentales por parte de los adversarios para aumentar la resiliencia y el sigilo de su infraestructura.
Finalmente, Sandworm ejecutó un ataque de borrado de datos mediante el despliegue de la utilidad SDelete a través de Active Directory Group Policy, una técnica coherente con operaciones destructivas de Sandworm observadas anteriormente.
Para cualquier consulta sobre nuestra investigación publicada en WeLiveSecurity, ponte en contacto con nosotros en threatintel@eset.com.ESET Research ofrece informes privados de inteligencia sobre APT y fuentes de datos. Para cualquier consulta sobre este servicio, visite la página de ESET Threat Intelligence.
IoCs
En nuestro repositorio de GitHub se puede encontrar una lista completa de indicadores de compromiso (IoC) y muestras.
Archivos
| SHA‑1 | Filename | Detection | Description |
| D5F9288DAEBF87AE4579 |
Act64.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| B69EF0E45B401440C0FD |
ie.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 4E3E6577866E4CE2ED73 |
ieupdate.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 69969EEB7E0A3D84C4E7 |
ieupdate.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 01855153CA7A33AD5FF3 |
krbtman.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| E29AF83A07FB32EB47C2 |
OneDriveLiveUpdater.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 028CA11F3F0D8396043A |
windowsdefender |
WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 9085896989947C0919A6 |
windowsdefender |
WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| D7E6A5A46C6ED3510997 |
updater.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
| 131A371A1E4EE78EC3B2 |
krbtman.exe | WinGo/Agent.AOK | SOCKS5 server. |
| 09C816697C0C2AFF9B4F |
nbtresolver.exe | WinGo/TrojanProxy |
SOCKS5 server. |
| 8CEB5F8BCDF4995B7164 |
ieupdate.exe | WinGo/Agent.ZO | MythicRatatoskr backdoor. |
Red
| IP | Domain | Hosting provider | First seen | Details |
| b479:2771:8df4:b5e |
N/A | N/A | 2025‑07‑17 | MythicRatatoskr C&C server within the Yggdrasil network. |
Técnicas de MITRE ATT&CK
Esta tabla se ha elaborado utilizando la versión 19 del frame MITRE ATT&CK.
| Tactic | ID | Name | Description |
| Initial Access | T1566.001 | Phishing: Spearphishing Attachment | UAC‑0099 gained initial access by sending spearphishing emails containing a malicious attachment. |
| Execution | T1059.003 | Command and Scripting Interpreter: Windows Command Shell | MythicRatatoskr can execute shell commands using cmd.exe. |
| Persistence | T1543.003 | Create or Modify System Process: Windows Service | MythicRatatoskr persists as a Windows service. |
| Defense Evasion | T1027.013 | Obfuscated Files or Information: Encrypted/Encoded File | The MythicRatatoskr configuration file is encrypted via AES. |
| T1678 | Delay Execution | Some MythicRatatoskr samples introduce an initial delay prior to connecting to the C&C server. | |
| Collection | T1113 | Screen Capture | MythicRatatoskr supports a command for taking screenshots. |
| T1005 | Data from Local System | Operators can use MythicRatatoskr’s command ls to find files of interest prior to exfiltration. | |
| Command and Control | T1090.001 | Proxy: Internal Proxy | The operators deployed the SOCKS5 server to proxy connections in the target network. |
| T1090.003 | Proxy: Multi-hop Proxy | MythicRatatoskr connects to the C&C server within the Yggdrasil mesh network. | |
| T1573 | Encrypted Channel | The communication between peers within the Yggdrasil network is end-to-end protected. | |
| T1105 | Ingress Tool Transfer | The operators probably deployed the SOCKS5 server, likely via MythicRatatoskr. | |
| T1071.001 | Application Layer Protocol: Web Protocols | MythicRatatoskr communicates with the C&C server within the Yggdrasil network using HTTPS. | |
| T1132.001 | Data Encoding: Standard Encoding | The data sent to the C&C server is encoded via base64. | |
| Exfiltration | T1041 | Exfiltration Over C2 Channel | MythicRatatoskr can exfiltrate files to the C&C server. |
| Impact | T1485 | Data Destruction | Sandworm carried out data-wiping attack using SDelete. |
Lista de peers en MythicRatatoskr
tls://37.205.14[.]171:993
tls://109.176.250[.]101:65534
tls://65.21.57[.]122:61995
tls://95.217.35[.]92:1337
tls://51.255.223[.]60:54232
tls://51.15.204[.]214:54321
tls://s2.i2pd[.]xyz:39575
tls://62.210.85[.]80:39575
tls://vpn.ltha[.]de:443?key=0000006149970f245e6cec43664bce203f2514b60a153e194f31e2b229a1339d
tls://mlupo.duckdns[.]org:9001
quic://ip6.fvm.mywire[.]org:443?key=000000000143db657d1d6f80b5066dd109a4cb31f7dc6cb5d56050fffb014217
tls://helium.avevad[.]com:1337
tls://yggdrasil.neilalexander[.]dev:64648?key=ecbbcb3298e7d3b4196103333c3e839cfe47a6ca47602b94a6d596683f6bb358
tls://bode.theender[.]net:42169?key=f91b909f43829f8b20732b3bcf80cbc4bb078dd47b41638379a078e35984c9a4
tls://g.ygg[.]yt:443
tls://b.ygg[.]yt:443
tls://n.ygg[.]yt:443
tls://ygg1.grin[.]hu:42444
tls://[2a03:90c0:85:[:]28a]:443
tls://srl.newsdeef[.]eu:59999
tls://23.137.249[.]65:444
tls://ygg-nl.incognet[.]io:8884
quic://0.ygg.l1qu1d[.]net:11102?key=0000000998b5ff8c0f1115ce9212f772d0427151f50fe858e6de1d22600f1680
tls://london.sabretruth[.]org:18472
tls://yggdrasil.sunsung[.]fun:4443
tls://78.27.153[.]163:33166
tls://193.93.119[.]42:443
tcp://sysop[.]link:555
tls://sto01.yggdrasil.hosted-by.skhron[.]eu:8884
tls://ygg.ace.ctrl-c.liu[.]se:9999?key=5636b3af4738c3998284c4805d91209cab38921159c66a6f359f3f692af1c908
quic://spain.magicum[.]net:36900
tcp://y.zbin[.]eu:7743