El panorama de ciberseguridad está marcado por una dinámica constante: mientras nuevas técnicas y vectores amplían las posibilidades de ataque, amenazas ya conocidas continúan siendo explotadas por cibercriminales, especialmente en entornos que mantienen sistemas desactualizados o presentan brechas de seguridad. Por ello, comprender el riesgo cibernético va más allá de dar seguimiento a incidentes aislados o eventos de gran repercusión mediática. Es necesario observar los patrones que se consolidan a lo largo del tiempo, identificar qué amenazas permanecen más activas y entender cómo evolucionan las tácticas de los atacantes.
En México, este análisis resulta particularmente crítico ante el volumen y la persistencia de campañas orientadas tanto a usuarios finales como a redes corporativas. Los datos de telemetría permiten obtener una visión amplia del escenario nacional, identificando tendencias, comportamientos adversarios y tecnologías que continúan bajo explotación activa.
A partir de esta perspectiva, este reporte presenta el balance del escenario de amenazas en México durante la primera mitad de 2026. El período estuvo caracterizado por una marcada paridad entre los engaños de ingeniería social y los downloaders maliciosos, la consolidación del país como epicentro del QRishing regional, la explotación sistemática de vulnerabilidades legadas en suites de productividad y la presencia de campañas selectivas de ransomware corporativo.
A continuación, se presentan los principales hallazgos organizados por categoría de amenaza para ofrecer una lectura técnica y ejecutiva de los riesgos del período.
Ciberseguridad en México en números
Antes de profundizar en cada categoría, los siguientes porcentajes contextualizan el escenario nacional del primer semestre:
- Paridad operativa entre phishing y downloaders maliciosos: El phishing y la ingeniería social representaron el 20,53% del total de eventos del país, seguidos de forma prácticamente equivalente por los downloaders maliciosos con un 19,99%. Juntos acumularon más de cuatro de cada diez alertas procesadas en México.
- Vulnerabilidades legadas concentran la explotación: La categoría de exploits representó el 12,95% de todas las amenazas en el país. Más del 90% de este volumen estuvo concentrado en fallas divulgadas en 2017 sobre suites de productividad, encabezadas por CVE-2017-0199.
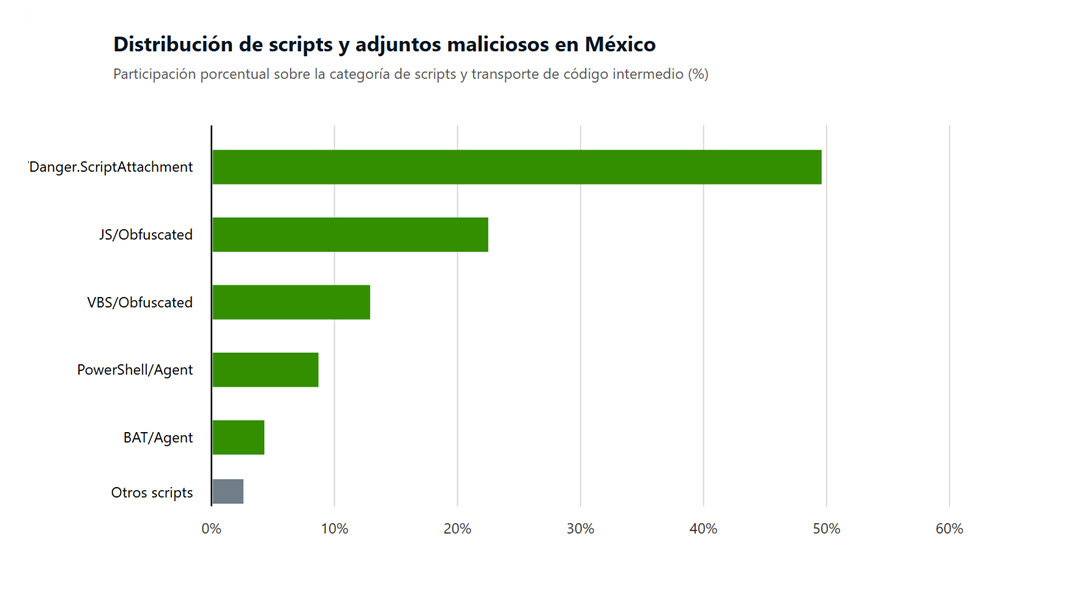
- Persistencia mediante scripts maliciosos: Con un 10,55% del total nacional, los scripts ofuscados y adjuntos maliciosos se consolidaron como el vector preferente de transporte de código intermedio, destacando la presencia masiva de JS/Danger.ScriptAttachment.
- Equilibrio entre familias de infostealers: El robo de credenciales operó mediante la coexistencia de familias tradicionales y esquemas bajo demanda, donde Win/PSW.Amatera representó un 1,51% de las detecciones nacionales, conviviendo de manera equilibrada con cepas consolidadas.
- Ransomware: baja frecuencia porcentual y alta criticidad corporativa: Aunque representó el 1,26% del volumen total, más del 97% de los eventos mitigados correspondieron a la firma genérica Win/Filecoder, complementada por células activas de Ransomware-as-a-Service (RaaS) dirigidas.
Phishing en México: ingeniería social y canales corporativos
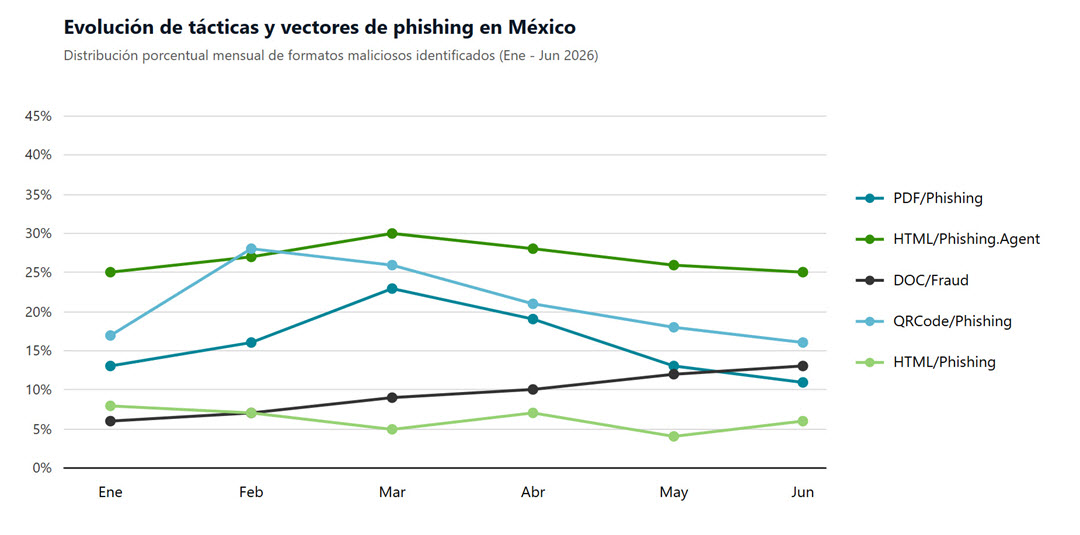
La ingeniería social y el phishing constituyeron la principal vía de entrada en México con el 20,53% del total nacional. Los atacantes combinaron kits automatizados, portales falsificados y formatos de evasión documental adaptados al ecosistema comercial local:
- México como epicentro regional del QRishing: En la categoría de QRCode/Phishing, la rápida adopción de códigos QR para gestiones administrativas, pagos digitales y validación de identidades convirtió a este formato en una de las técnicas de evasión más agresivas del semestre. México absorbió casi el 70% de toda la actividad de QRishing registrada en América Latina para sortear pasarelas tradicionales de inspección de correo (secure email gateways).
- Persistencia de adjuntos PDF y notificaciones fiscales: Con un entorno comercial y administrativo apoyado intensamente en la facturación electrónica (CFDI), comprobantes fiscales y avisos de cobranza, las muestras clasificadas como PDF/Phishing representaron un mecanismo recurrente de compromiso corporativo para eludir análisis estáticos e insertar enlaces hacia portales de autenticación apócrifos.
- Suplantación de herramientas corporativas y canales de comunicación: La telemetría registró campañas sistemáticas de abuso de imagen corporativa sobre plataformas de firma digital, transferencia de archivos y mensajería ampliamente utilizadas en el país, destacando DocuSign, WeTransfer y Telegram.
Exploits y vulnerabilidades en suites de productividad explotadas en 2026
La categoría de exploits fue responsable del 12,95% de todas las amenazas identificadas en México. Lejos de apoyarse en vulnerabilidades recientes o de día cero, la superficie de explotación estuvo dominada casi exclusivamente por fallas históricas de Microsoft Office divulgadas en 2017:
- CVE-2017-0199: Fue la amenaza individual más detectada en México de todo el semestre, representando el 9,80% del total nacional de eventos entre todas las categorías combinadas. Esta vulnerabilidad en la gestión de objetos OLE y contenido enriquecido permite la ejecución remota de código sin requerir interacción avanzada por parte del usuario.
- CVE-2017-11882: Representó el 1,93% del total nacional de amenazas, confirmando que componentes de Microsoft Office sin actualizar continúan operando activos en redes locales.
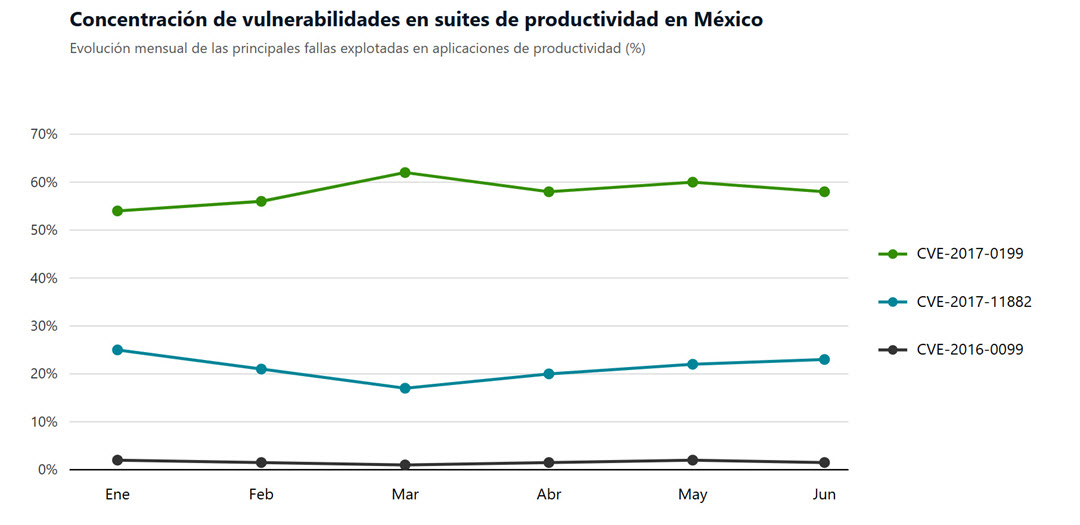
Este comportamiento confirma un patrón clave: para los atacantes, una vulnerabilidad no pierde vigencia por su antigüedad; mientras existan equipos con deuda técnica o postergación en la aplicación de parches, estas fallas siguen siendo la vía más costo-eficiente para lograr acceso inicial.
Downloaders y scripts maliciosos: las puertas de entrada intermedias
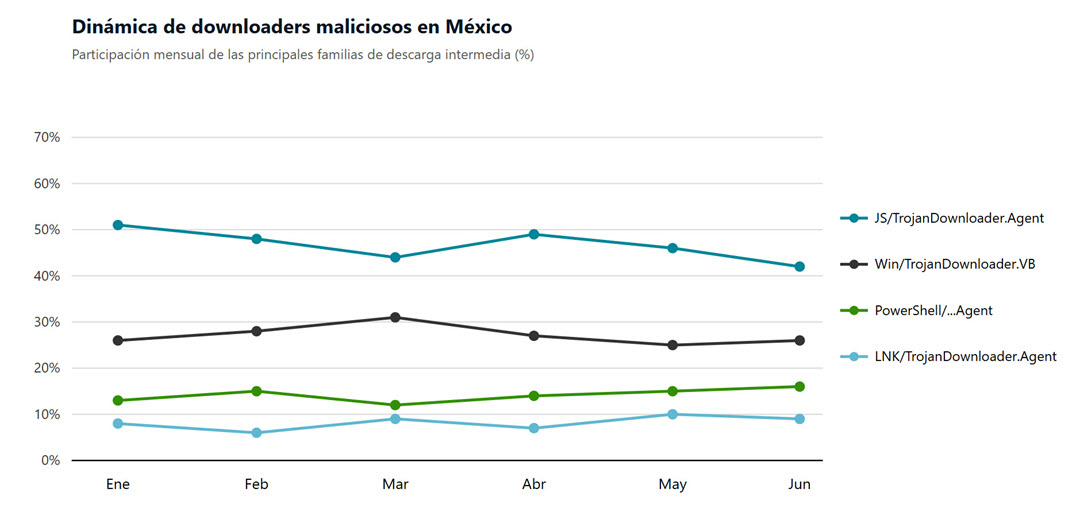
Los downloaders maliciosos alcanzaron un peso crítico en México, representando el 19,99% de todas las alertas registradas. A diferencia de los componentes que portan la carga dañina completa en el archivo inicial, los downloaders tienen como función descargar e instalar en memoria o disco la carga maliciosa definitiva desde servidores remotos de comando y control.
- JS/TrojanDownloader.Agent: Fue el downloader predominante en el país y la segunda amenaza más registrada a nivel nacional (9,31% del total país), estructurando el primer eslabón tras la interacción inicial del usuario.
- Win/TrojanDownloader.VB: Complementó la infraestructura de descarga secundaria (5,18% del total nacional), demostrando la efectividad de herramientas intermedias para sortear mecanismos de inspección inicial y habilitar la instalación de cargas secundarias.
- El rol de JS/Danger.ScriptAttachment: Dentro de los scripts maliciosos (10,55% nacional), JS/Danger.ScriptAttachment se posicionó como la cuarta amenaza más detectada de todo México (5,2% de la telemetría nacional). Este artefacto constituye el vehículo exacto utilizado por los atacantes para transportar scripts ofuscados dentro de archivos comprimidos (ZIP/RAR) adjuntos al correo, evadiendo defensas perimetrales para activar los downloaders.
Infostealers: el robo de datos y credenciales de acceso
La categoría de infostealers y spyware articuló el robo silencioso de credenciales almacenadas en navegadores, clientes de correo electrónico y sesiones VPN:
- Win/PSW.Amatera: Representó el 1,51% de la telemetría nacional. Se especializa en la extracción masiva de credenciales de usuario, cookies de autenticación de sesión y billeteras de criptomonedas.
- Convivencia equilibrada con familias consolidadas: A diferencia de mercados donde una sola variante acaparó todo el volumen, en México existió una circulación regular y simultánea de familias tradicionales como AgentTesla (0,95% nacional) y Formbook (0,26%), complementadas por la presencia de variantes evasivas modernas como LummaStealer y Rhadamanthys.
En la mayoría de los incidentes corporativos, el infostealer actúa como payload secundario o final: su llegada al endpoint evidencia que las capas perimetrales de filtrado y análisis de documentos ya fueron vulneradas con éxito.
Troyanos bancarios: la concentración de Win/Spy.Banker y malware transaccional
El fraude financiero representó el 1,21% de las alertas procesadas en México. El ecosistema local mostró una marcada singularidad operativa:
- La anomalía de Win/Spy.Banker: A diferencia del Cono Sur, donde predominan variantes con nombre propio, México absorbió el 96% de todo el volumen registrado bajo esta firma en América Latina, representando el 0,75% del total de amenazas nacionales.
- Cepas transaccionales dirigidas: Se identificó la actividad constante de troyanos bancarios regionales especializados, incluyendo Grandoreiro (0,25% nacional), Casbaneiro y Mispadu, configurados para interactuar con sistemas de transferencias interbancarias y plataformas de banca en línea empresarial del entorno mexicano.
Backdoors y RATs: control interactivo y uso dual
Representando el 1,11% de las detecciones nacionales, esta categoría reúne capacidades técnicas orientadas a la persistencia y control no autorizado:
- Webshells en servidores perimetrales: Archivos maliciosos alojados en servidores web (con fuerte prevalencia en plataformas PHP) utilizados para preservar puertas traseras persistentes tras comprometer aplicaciones externas expuestas.
- RATs de control remoto: Variantes dedicadas a la captura de teclado, supervisión visual y exfiltración de activos mantuvieron presencia en actividades dirigidas de reconocimiento.
- Herramientas de Administración Remota (RMM) de uso dual: Software legítimo de asistencia técnica que la telemetría identifica por sus capacidades de gestión remota. Los atacantes emplean estas utilidades en tácticas de living-off-the-land para desplazarse lateralmente sin levantar alertas basadas en firmas de malware convencionales.
Ransomware en México: contención masiva y ataques selectivos
Aunque representó el 1,26% del volumen general de eventos, el ransomware constituyó la mayor amenaza a la continuidad operativa. Su lectura técnica descompone el fenómeno en dos dinámicas operativas:
- Contención masiva mediante detección heurística: La gran mayoría de los incidentes bloqueados correspondió a la firma genérica Win/Filecoder (responsable de más del 97% de los eventos de la categoría en México). Esta concentración refleja la continua mutación y reempaquetado de binarios destinados a evadir firmas estáticas, requiriendo tecnologías avanzadas de endpoint para neutralizar el cifrado en memoria antes de afectar el almacenamiento corporativo.
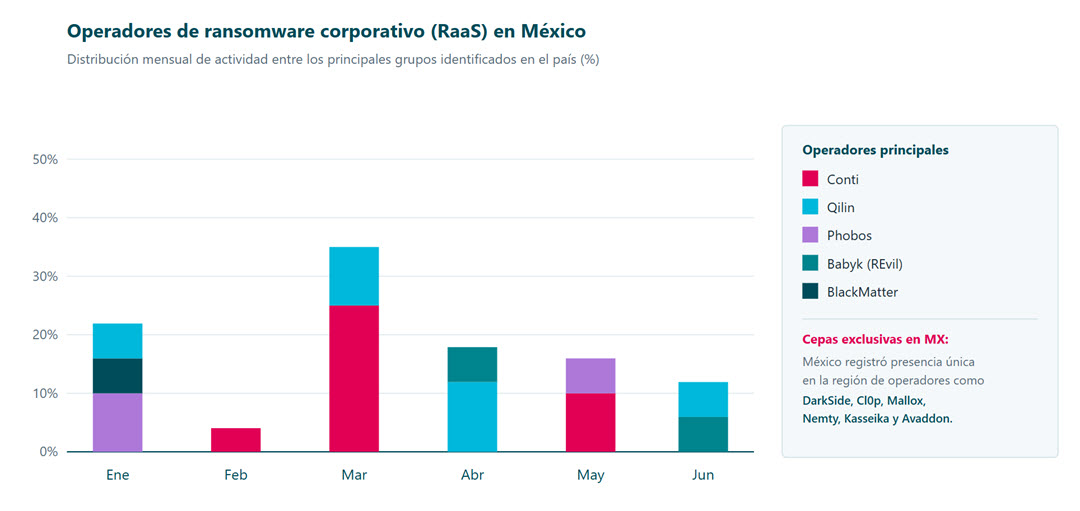
- Ataques corporativos dirigidos (RaaS): En el plano de intrusiones selectivas contra infraestructuras críticas y grandes compañías, células vinculadas a Conti y Qilin encabezaron la actividad identificada en el país, seguidas por operadores como Phobos, Babyk y BlackMatter. Asimismo, México destacó como el único país de la región donde se registraron señales de grupos como DarkSide, Cl0p, Mallox, Nemty, Kasseika y Avaddon, confirmando que las organizaciones locales enfrentan una diversidad de actores dirigidos significativamente superior al promedio regional.
Las señales detrás de los números
El primer semestre de 2026 en México confirma una realidad defensiva concreta: el volumen masivo de ataques continúa anclado en la ingeniería social y en la descarga intermedia mediante downloaders maliciosos, apalancándose en la deuda técnica que aún persiste sobre herramientas de productividad legadas.
Al mismo tiempo, la concentración crítica del QRishing continental y la circulación recurrente de adjuntos de scripts maliciosos confirman una constante adaptación en los métodos de entrega inicial. Por su parte, los ataques de ransomware dirigido y el fraude financiero operan con volúmenes acotados, pero con el nivel de impacto más lesivo para la continuidad del negocio.
Comprender la correlación entre una falla legada de Microsoft Office, la ejecución encubierta de un script y el posterior despliegue de malware bancario o de cifrado permite a las organizaciones mexicanas priorizar la higiene básica de parches y robustecer sus capacidades de detección en memoria en los puntos exactos donde los cibercriminales concentran su actividad.