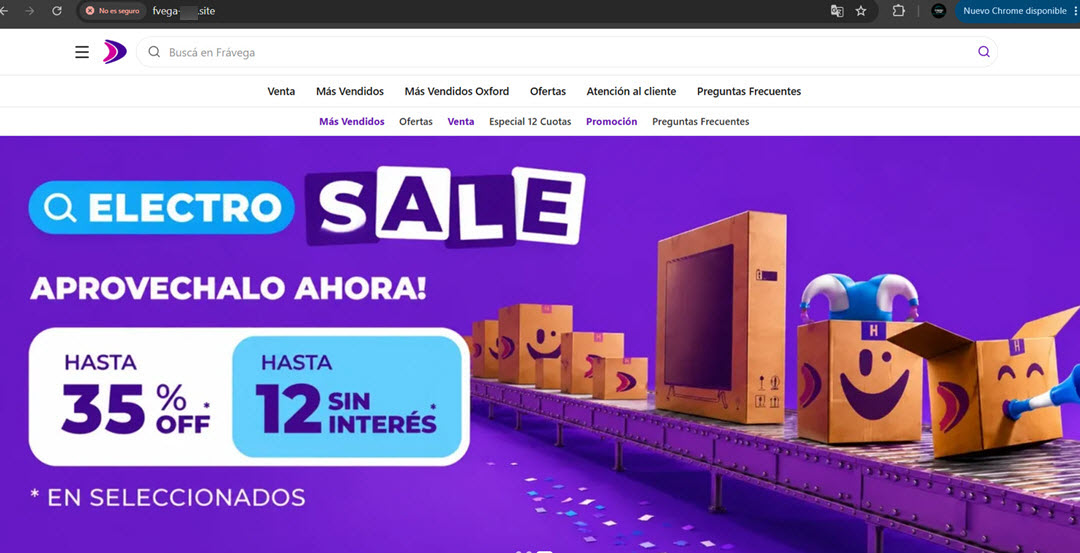
Una nueva campaña de fraude utiliza la imagen y la marca de la cadena argentina de retail Frávega como anzuelo. Alojado bajo el dominio apócrifo fvega-***.site —una dirección que recorta letras de la web oficial fravega.com—, el sitio promociona productos de alta demanda con rebajas irreales de entre el 62% y el 87%.
Si bien la redirección hacia pasarelas de pago externas es una táctica frecuente en estafas de comercio electrónico, este caso presenta una implementación llamativa por su practicidad operativa: la página que suplanta a la marca y la pantalla donde se ingresa la tarjeta de crédito funcionan de manera separada, y el destino del pago se asigna según el precio del producto elegido.
Otra campaña vuelve a usar la marca de la cadena argentina de electrodomésticos como anzuelo. El sitio se aloja en fvega-***. site, un dominio que recorta letras del nombre real. La tienda oficial está en www.fravega.com.
Lo que distingue a este caso es su arquitectura. La página que suplanta a la marca y la pantalla donde se ingresa la tarjeta viven en infraestructuras separadas, con dominios, nombres comerciales y productos diferentes. Esa separación hace que cada pieza, mirada por separado, parezca otra cosa, y permite reemplazar el destino del pago sin tocar la página falsa.
Una página que parece Frávega, pero no lo es
El sitio reproduce con cuidado la estética general de la tienda oficial: el logotipo, la paleta cromática violeta, la caja de búsqueda ("Buscá en Frávega"), el menú de categorías y banners promocionales típicos de la marca como "Electro Sale" o planes de cuotas.
El anzuelo: descuentos extremos y sensación de urgencia
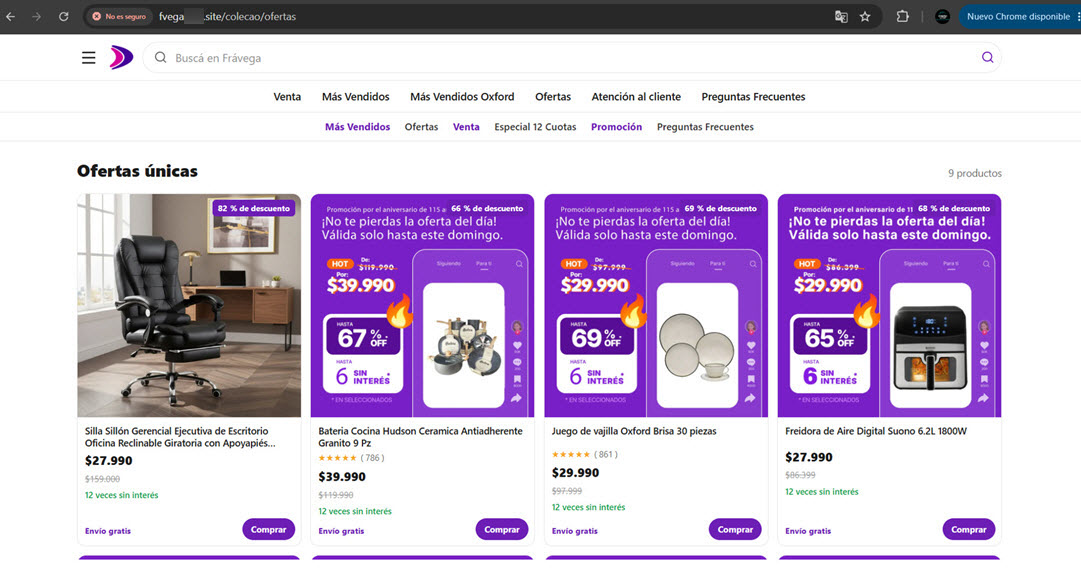
El anzuelo principal son los precios irrisorios: sillones ejecutivos a $27.990 ARS (cuando su precio anterior figuraba en $159.000 ARS), parlantes portátiles JBL a $27.990 ARS o tablets a $39.990 ARS.
Un detalle técnico que cobra sentido más adelante es que la gran mayoría de los productos del catálogo fraudulento se concentra en solo cuatro valores fijos: $27.990, $29.990, $39.990 y $49.990 ARS.
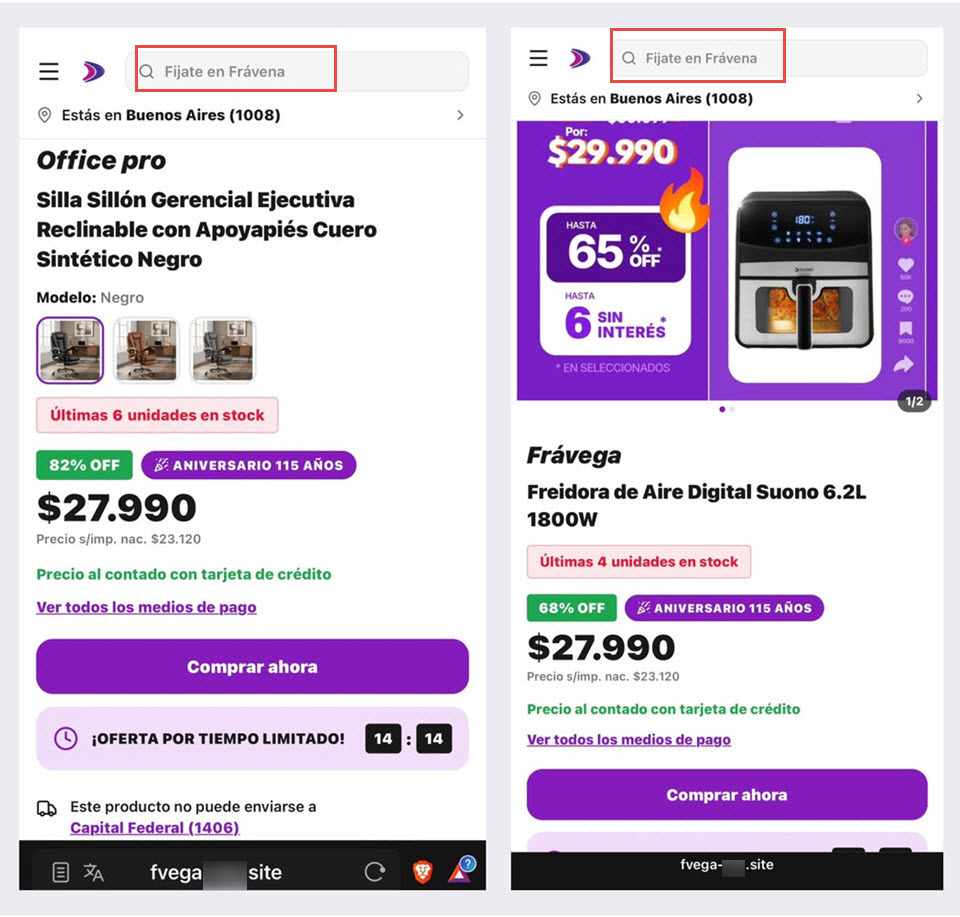
Las fichas individuales de producto suman tácticas de presión habituales: avisos de "Últimas 6 unidades en stock", alusiones a un supuesto "aniversario de 115 años" y contadores regresivos que buscan inducir compras apresuradas.
Pese al cuidado visual, el análisis del contenido evidenció fallas de consistencia: botones de búsqueda que dicen "Fijate en Frávena", discrepancias entre el valor del banner y el precio de lista, y reseñas con calificaciones de cinco estrellas de las que no encontramos elementos independientes que permitieran verificar que esas reseñas correspondieran a compradores reales.
Herramientas de desarrollo y recursos gráficos
El análisis de la infraestructura muestra cómo los creadores del sitio recurrieron a plataformas modernas de creación web para agilizar su despliegue:
- Alojamiento: fvega-***.site apunta a la dirección IP 185.158.133[.]1, la IP estándar que el servicio de creación web Lovable asigna a sus usuarios para vincular dominios personalizados. Varias rutas internas del código confirman que la página se sirve desde dicha infraestructura.
- Nombres de archivo: Múltiples imágenes conservan denominaciones que sugieren el uso de herramientas generativas o material prediseñado, como chatgpt-image-14-de-set-de-2026, o términos en portugués como criativo-capa-feed ("creativo portada feed") y design-sem-nome ("diseño sin nombre").
Estos indicios son compatibles con el uso de asistentes gráficos y constructores de sitios web para acelerar el montaje de la página, un patrón que ya ha sido documentado en campañas de suplantación similares.
El abuso de Lovable no es nuevo. En agosto de 2025, Proofpoint informó que detectaba cada mes decenas de miles de URL de esa plataforma vinculadas a amenazas, incluida una campaña que suplantaba a UPS para robar datos de tarjetas. Según ese mismo informe, Lovable dio de baja los proyectos identificados y sumó controles para detectar sitios maliciosos.
Seguimiento mediante píxel publicitario
La página clonada carga un píxel de Meta con un identificador que registra activamente el evento PageView.
El píxel es un fragmento de código que los anunciantes instalan en un sitio para medir qué hacen los visitantes, por ejemplo, cuántos ven una página o inician una compra. Con el asistente de datos de anuncios de Meta para el navegador, el píxel aparece activo y registra el evento PageView.
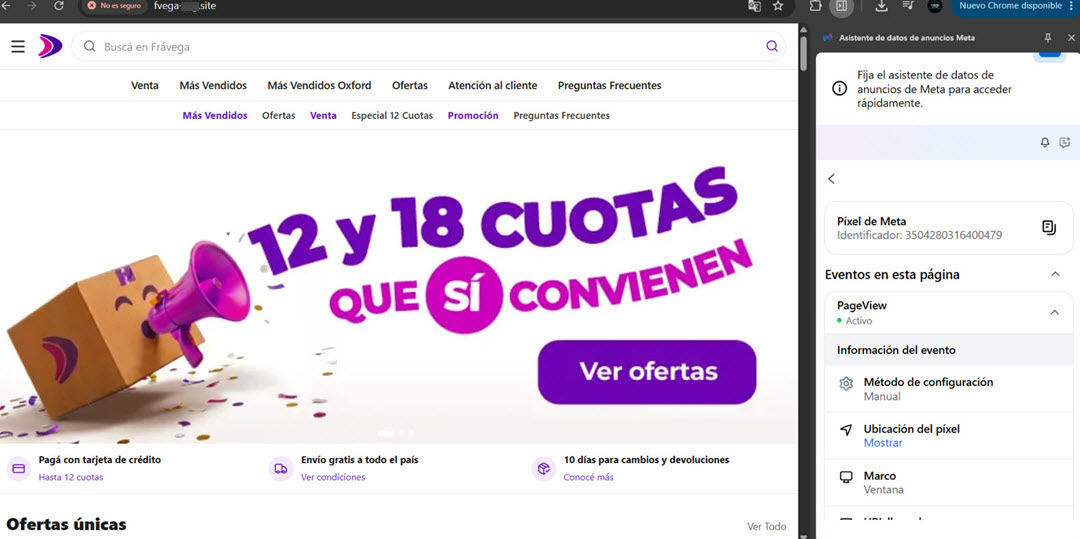
El código reenvía cada evento a Meta y a una función propia del servidor con los datos de navegación (producto, precio y URL). Esto demuestra que los operadores buscaban medir el tráfico y la conversión del embudo, una práctica habitual cuando se distribuyen enlaces mediante redes sociales, aunque para certificar la existencia de pauta publicitaria paga se requeriría constatar anuncios específicos en la Biblioteca de anuncios de Meta.
El atajo técnico: cómo y por qué se asigna el checkout por precio
En Shopify, para enviar a un usuario directamente a la pantalla de pago (checkout) con un producto ya cargado mediante un enlace preconfigurado (cart permalink), el artículo debe existir previamente dentro del catálogo de esa tienda.
Cargar manualmente cientos de electrodomésticos en cada tienda externa hubiera demandado demasiado tiempo, especialmente sabiendo que estas cuentas son dadas de baja con frecuencia. Para resolverlo sin sincronizar catálogos, los operadores aplicaron un atajo práctico:
- Estandarizaron todo el catálogo señuelo de Frávega en cuatro precios fijos ($27.990, $29.990, $39.990 y $49.990 ARS).
- En la tienda externa de Shopify dieron de alta solo cuatro productos genéricos (una cartera, una cama de perro, etc.) con esos mismos importes.
- Al presionar "Comprar ahora", el código del Frávega falso no mira qué producto eligió el usuario: toma el valor monetario y busca en una lista el enlace del carrito externo que sume exactamente esa misma cifra.
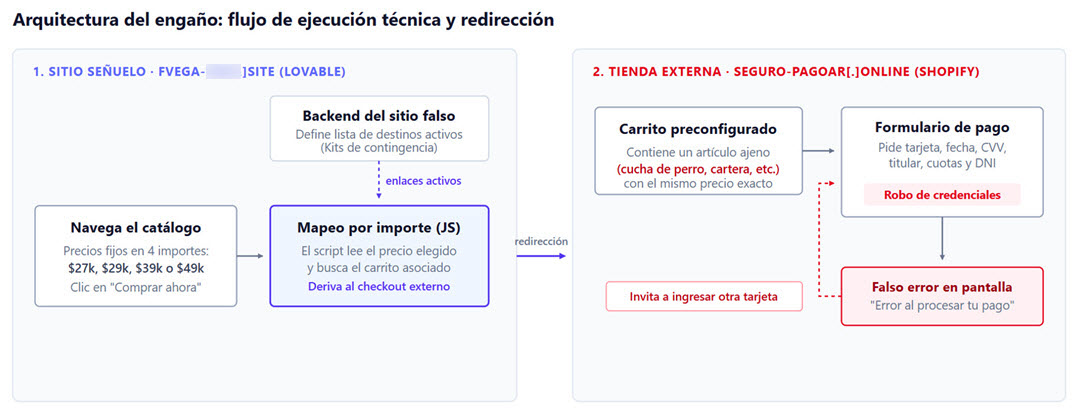
El sitio incluye en su código una tabla de respaldo con enlaces directos:
- ARS 49.990 → pagosegurocheckout[.]online/cart/67714002747616:1
- ARS 39.990 → pagosegurocheckout[.]online/cart/67714002714848:1
- ARS 29.990 → pago-checkout.myshopify[.]com/cart/47926453928097:1
- ARS 27.990 → pagosegurocheckout[.]online/cart/67714002354400:1
Esta tabla solo se activa como contingencia. En condiciones normales, el sitio consulta a su servidor mediante la función getActiveCheckoutLinks para obtener destinos actualizados en tiempo real.
¿Por qué derivar a otra tienda si el producto no coincide?
Para un usuario en una computadora de escritorio, encontrarse en el checkout con una cartera o un accesorio de mascotas en lugar del teléfono celular elegido parece una contradicción evidente. Sin embargo, desde la lógica del fraude, este mecanismo ofrece ventajas operativas concretas:
- Resistencia a las bajas de sitios (takedowns): Si la tienda de cobro es denunciada y suspendida, la fachada clonada de Frávega sigue intacta. Los estafadores solo necesitan actualizar los enlaces en su servidor para redirigir el tráfico a una nueva tienda en minutos, sin volver a clonar la web principal.
- Evasión de controles iniciales: Abrir una cuenta en una plataforma de e-commerce afirmando vender electrodomésticos de marca a precios irrisorios levantaría alertas de moderación inmediatas. En cambio, una tienda descartable que vende accesorios a $28.000 o $49.990 ARS no despierta sospechas en las revisiones automatizadas.
- El contexto del usuario en teléfonos móviles: Quienes caen en estas estafas suelen llegar desde redes sociales en dispositivos móviles. En los navegadores integrados de aplicaciones como Instagram o Facebook, la barra de direcciones se oculta y el desglose de productos en Shopify suele quedar replegado. En pantalla resalta el importe total (que coincide con lo que el usuario esperaba pagar) y los sellos de seguridad. El apuro por no perder la supuesta "oferta por tiempo limitado" hace que muchas víctimas completen el formulario sin verificar el detalle del pedido
Rotación de destinos observada
Durante el seguimiento de la campaña se constató cómo cambiaban los destinos de cobro de un día para el otro:
- 5 de octubre de 2026: Quien compraba un smartphone Motorola por $49.990 ARS era derivado a Dejop Bags (segurocheckoutpago[.]online), una tienda de carteras con un bolso de $49.990 ARS cargado en el carrito.
- 6 de octubre de 2026: El servidor del sitio falso modificó la lista para apuntar a Pawsy (seguro-pagoar[.]online), un comercio de accesorios para mascotas creado ese mismo día.
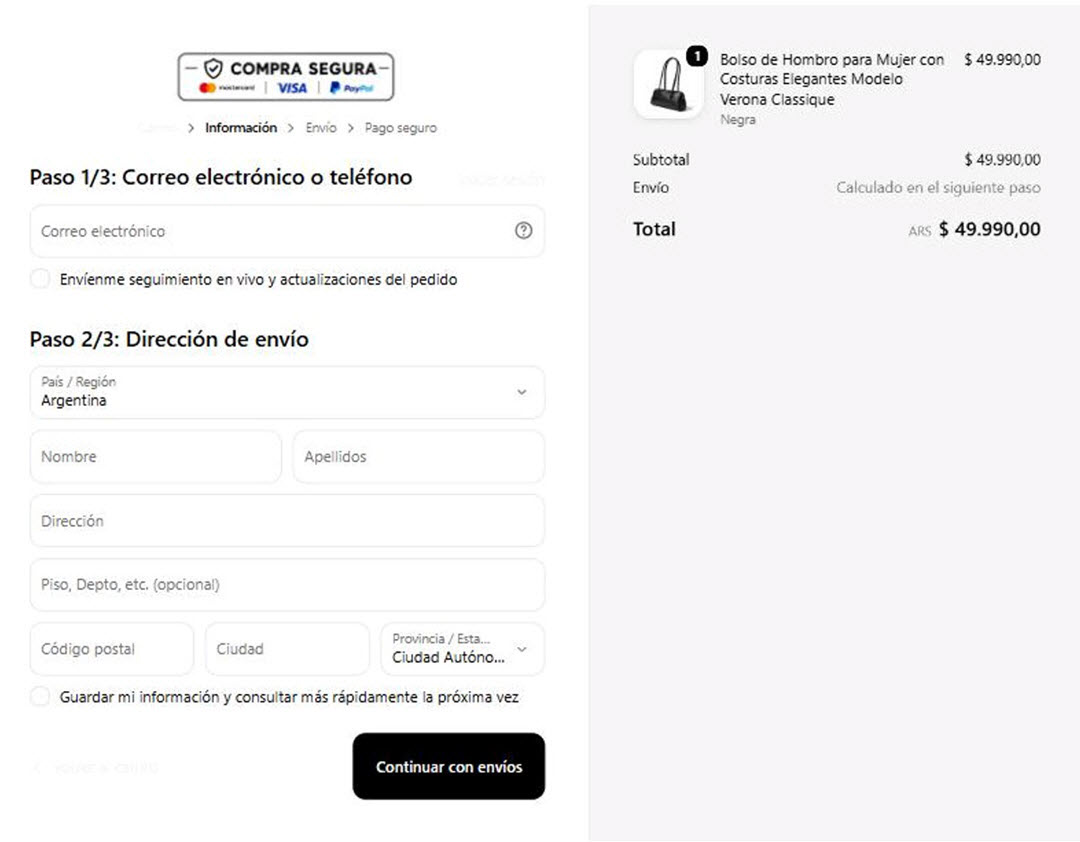
Destinos asignados según el precio
|
Precio en el sitio falso |
Destino activo el 5/10/2026 |
Destino activo el 6/10/2026 |
|
ARS 27.990 |
Dejop Bags (seguro***pago.online) |
Pawsy (seguro-***ar.online): "Cama Nube para Mascotas" |
|
ARS 39.990 |
Dejop Bags (seguro***pago.online) |
Pawsy (seguro-p***ar.online): "Bolso transportador premium" |
|
ARS 49.990 |
Dejop Bags (seguro***pago.online): bolso "Verona Classique" |
Pawsy (seguro-***ar.online): "Bebedero automático con filtro" |
El código analizado expone funciones como getContingencyDashboard, addContingencyKit, updateContingencyKit y deleteContingencyKit. Los nombres son consistentes con una lógica orientada a administrar y reemplazar enlaces de cobro ante posibles contingencias, si bien no fue posible determinar cómo se operan internamente.
Las tiendas identificadas compartían datos públicos similares: ubicaciones declaradas en ciudades de Brasil (Aracaju, Recife, São José do Rio Preto, Natal), cobro en pesos argentinos, envíos dirigidos a Argentina y dominios con patrones compartidos ("seguro", "pago", "checkout"). En este tipo de esquemas, los datos registrales suelen ser ficticios o corresponder a cuentas creadas con identidades suplantadas.
La etapa de pago y el error forzado
En el checkout de seguro-***ar[.]online se constató la presencia activa del mismo píxel de Meta (3504280316400479) que en la página falsa, lo que evidencia que ambas etapas estaban conectadas al mismo panel publicitario
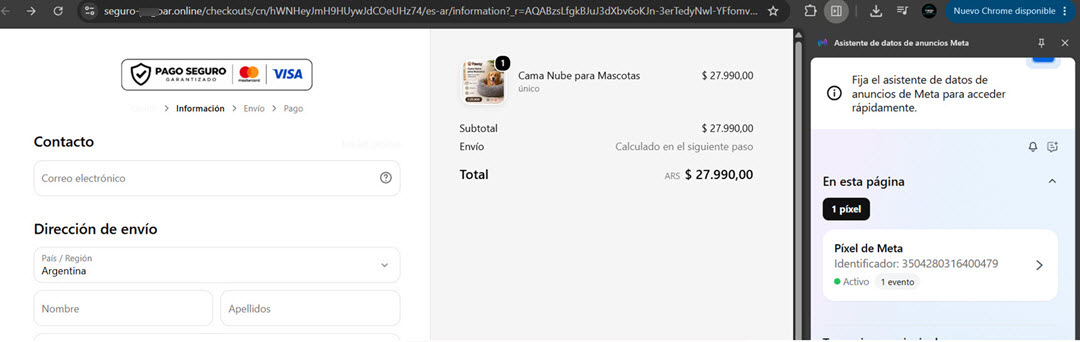
El checkout sigue los tres pasos habituales de Shopify (información, envío y pago). En el encabezado, sellos de "Pago seguro garantizado" buscan dar confianza, mientras el resumen muestra el producto de reemplazo cargado.
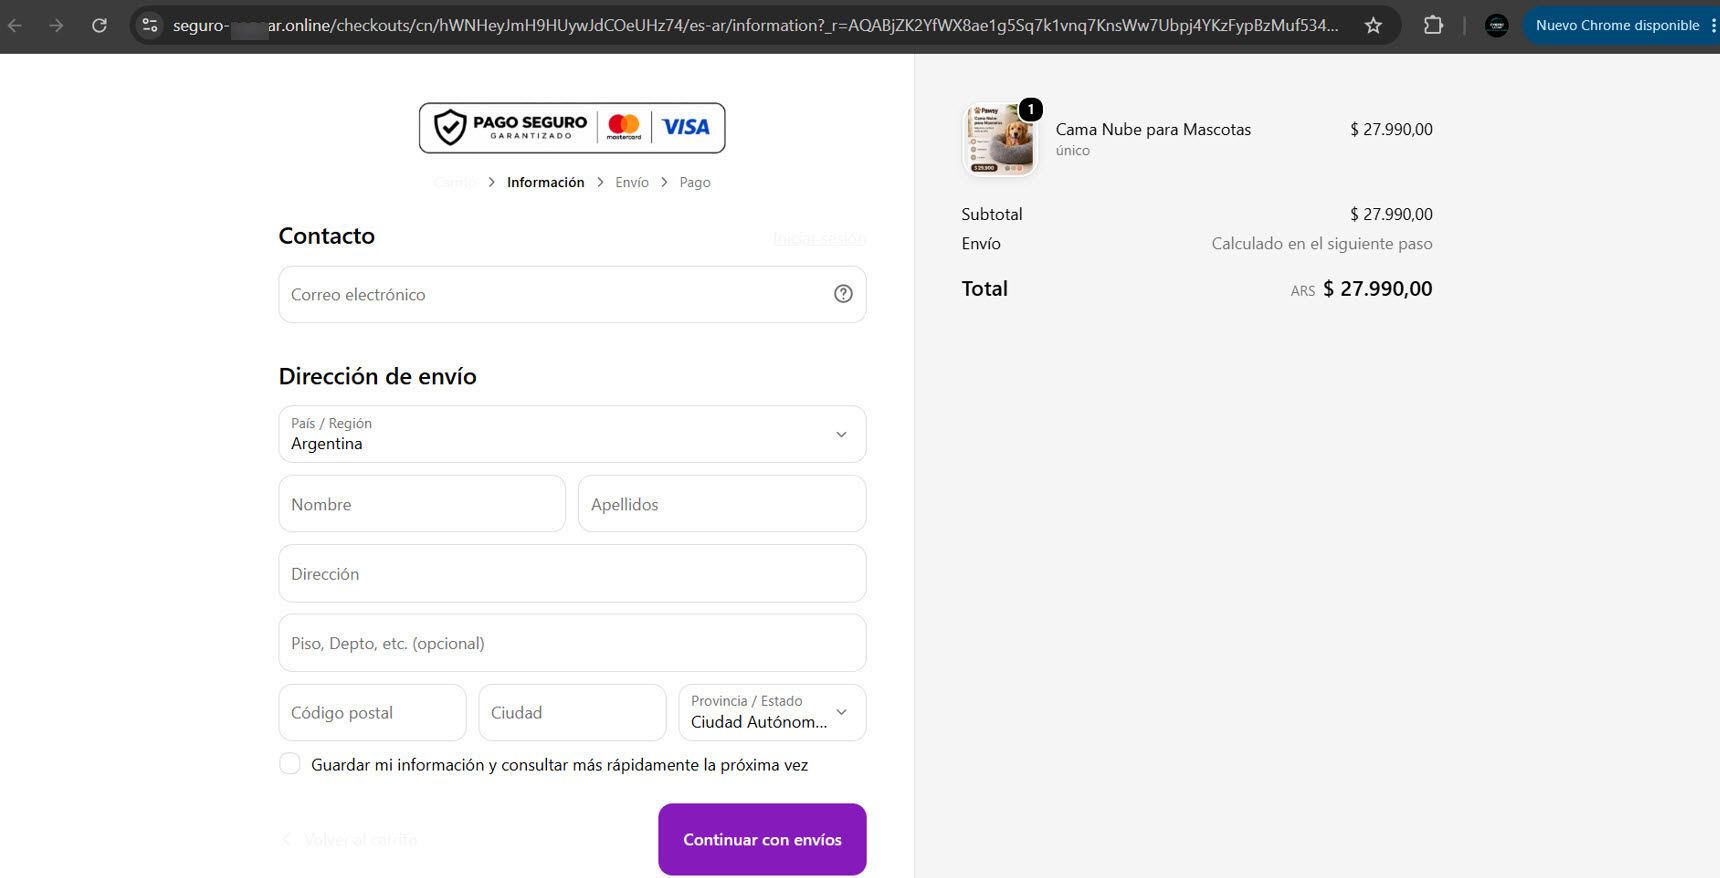
En el último paso se solicita el número de tarjeta, vencimiento, código de seguridad (CVV), nombre del titular, DNI y cantidad de cuotas. Al enviar datos de prueba, la página simula una carga breve y devuelve un error: "Se produjo un error al procesar tu pago. Inténtalo de nuevo o utiliza una forma de pago diferente".
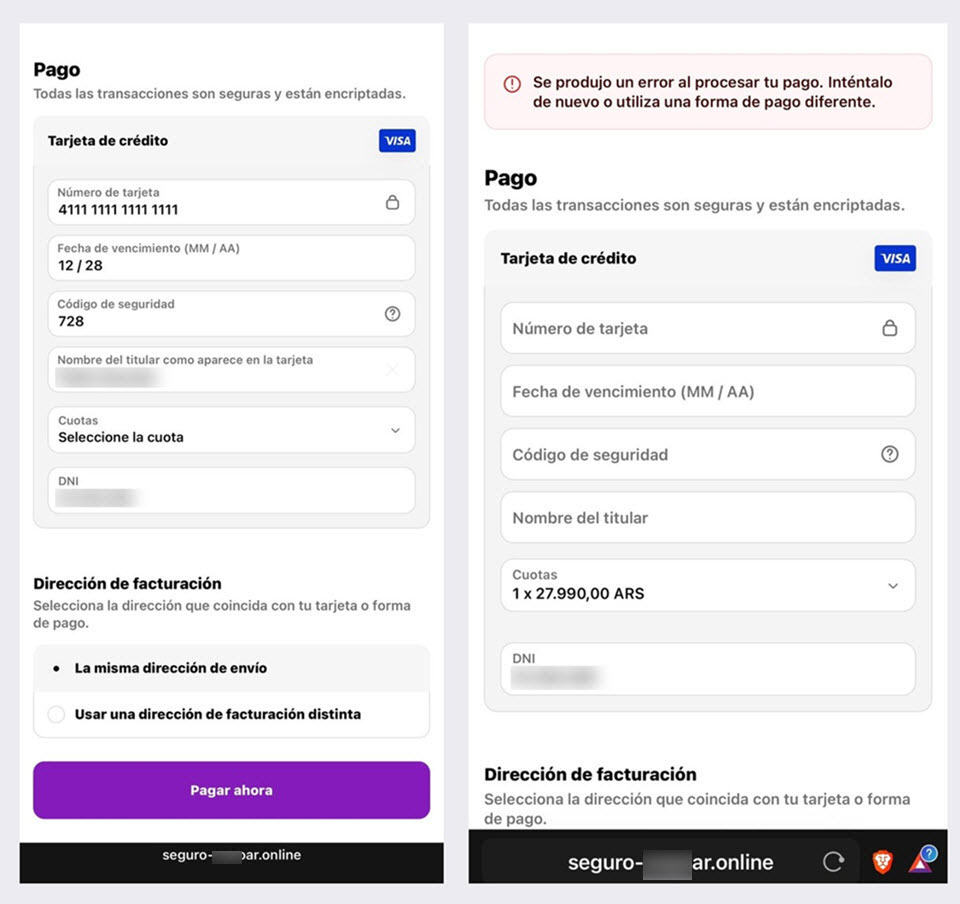
Este comportamiento es similar al que habíamos observado en campañas de suplantación que reportamos en años anteriores: la pasarela no procesa la compra legítima, sino que busca capturar las credenciales financieras e inducir a la víctima a ingresar una segunda tarjeta de respaldo. Cualquier persona que haya introducido sus datos en estos formularios debe considerar su tarjeta comprometida.
¿Por qué denunciar una sola página no alcanza?
Una consecuencia directa de este esquema es que una denuncia parcial rara vez detiene el engaño. Si se denuncia solo la tienda de Shopify el proveedor cerrará esa cuenta de cobro (seguro-***aar[.]online), pero la página falsa de Frávega seguirá online y en poco tiempo los estafadores podrán redirigir a los usuarios hacia otra tienda. Si se denuncia solo la fachada clonada, se suspenderá el dominio en Lovable, pero los enlaces de cobro seguirán activos y los atacantes podrán montar una nueva página señuelo rápidamente.
Para mitigar efectivamente estas campañas se requiere actuar en varios frentes: reportar la página falsa a su servicio de hosting y registrador, denunciar las tiendas descartables ante el área de abuso de Shopify, notificar el identificador publicitario a Meta y reportar las direcciones a servicios de navegación segura (como Google Safe Browsing).
Señales de alerta para los compradores
- Dominio sospechoso: La web oficial de la marca es exclusivamente fravega.com. Desconfíe de dominios que omitan letras o utilicen extensiones inusuales (.site, .online, .top).
- Cambio de dirección al pagar: Si al presionar "Comprar" el navegador salta a un dominio completamente distinto, no continúe.
- Producto inconsistente en el resumen: Revise siempre el detalle del pedido en la pantalla final antes de pagar.
- El candado HTTPS no garantiza autenticidad: Los certificados de seguridad solo indican que la conexión viaja cifrada, no que el destinatario sea quien dice ser.
- Precios fijos y descuentos exagerados: Rebajas de más del 60% en tecnología y la presencia de muchos artículos con el mismo precio son la señal más clara de un intento de estafa.
Qué hacer si ingresaste los datos de tu tarjeta
- Bloqueo preventivo: Comuníquese con su banco o emisor de tarjeta por sus canales oficiales para solicitar el bloqueo preventivo y el reemplazo del plástico por compromiso de datos.
- Monitoreo de movimientos: Revise los consumos de su cuenta y gestione el desconocimiento inmediato de cualquier compra no reconocida.
- Activar alertas bancarias: Configure notificaciones instantáneas (por app o SMS) ante cada movimiento financiero.
- Conservar evidencias: Guarde capturas de pantalla, comprobantes y URLs visitadas para respaldar la denuncia formal ante la fiscalía o unidad policial especializada en cibercrimen de su jurisdicción.
- Desconfiar de contactos posteriores: No atienda comunicaciones telefónicas o mensajes de supuestos operadores que soliciten códigos de verificación (OTP), tokens o contraseñas bajo el pretexto de "cancelar la compra".