El equipo de investigación de ESET Latinoamérica analizó una campaña fraudulenta que circula en Argentina a través de anuncios en Gmail que intenta estafar a las personas con una supuesta plataforma de inversión para robar su dinero.
En este esquema los delincuentes utilizan anuncios, marcas conocidas, figuras públicas y contenido generado o editado con inteligencia artificial para promocionar una supuesta oportunidad de inversión. En todos los recorridos analizados la promesa es la misma: una oportunidad de obtener ganancias con una alta rentabilidad a partir de un depósito inicial relativamente bajo.
Al hacer clic en el anuncio, la persona llega a un artículo que imita a un medio periodístico reconocido para promocionar una supuesta oportunidad de inversión y, al final, a un formulario que pide nombre, apellido y número de teléfono de las potenciales víctimas para que la falsa empresa financiera se comunique con las personas.
Sin embargo, el engaño no termina en esa página. Como parte de la investigación analizamos la infraestructura utilizada por los ciberdelincuentes y completamos al menos tres formularios. Luego recibimos el llamado telefónico de los supuestos asesores, que se hacían pasar por representantes de una empresa financiera llamada VT Markets. Es importante mencionar que VT Markets es una empresa legítima que también es víctima de este fraude, ya que su identidad es utilizada para generar confianza.
Durante la llamada, el asesor nos envió un correo con acceso a una plataforma llamada "VTMarketLTD", alojada en dominios distintos de los del sitio oficial de VT Markets. Desde allí se pedía depositar dinero y, supuestamente, gestionar las ganancias.
En este artículo reconstruimos cada etapa del engaño y explicamos cómo reconocer este fraude financiero que combina publicidad digital, suplantación de identidad de múltiples marcas y figuras públicas, inteligencia artificial, ingeniería social telefónica y una plataforma diseñada para aparentar una actividad financiera legítima.
La falsa noticia en anuncios de Gmail es solo la puerta de entrada
Entre mayo y septiembre de 2026 identificamos al menos 9 anuncios fraudulentos que aparecían en la bandeja de entrada de Gmail.
Los mensajes eran directos y diversos: “Registrate hoy desde 150.000”, “Invierte 150.000 hoy, gana 1 millón mañana”, “verificá tu edad y cobrá” o “Una jubilada compartió su resultado: de 100.000 a 386.000 ARS”.
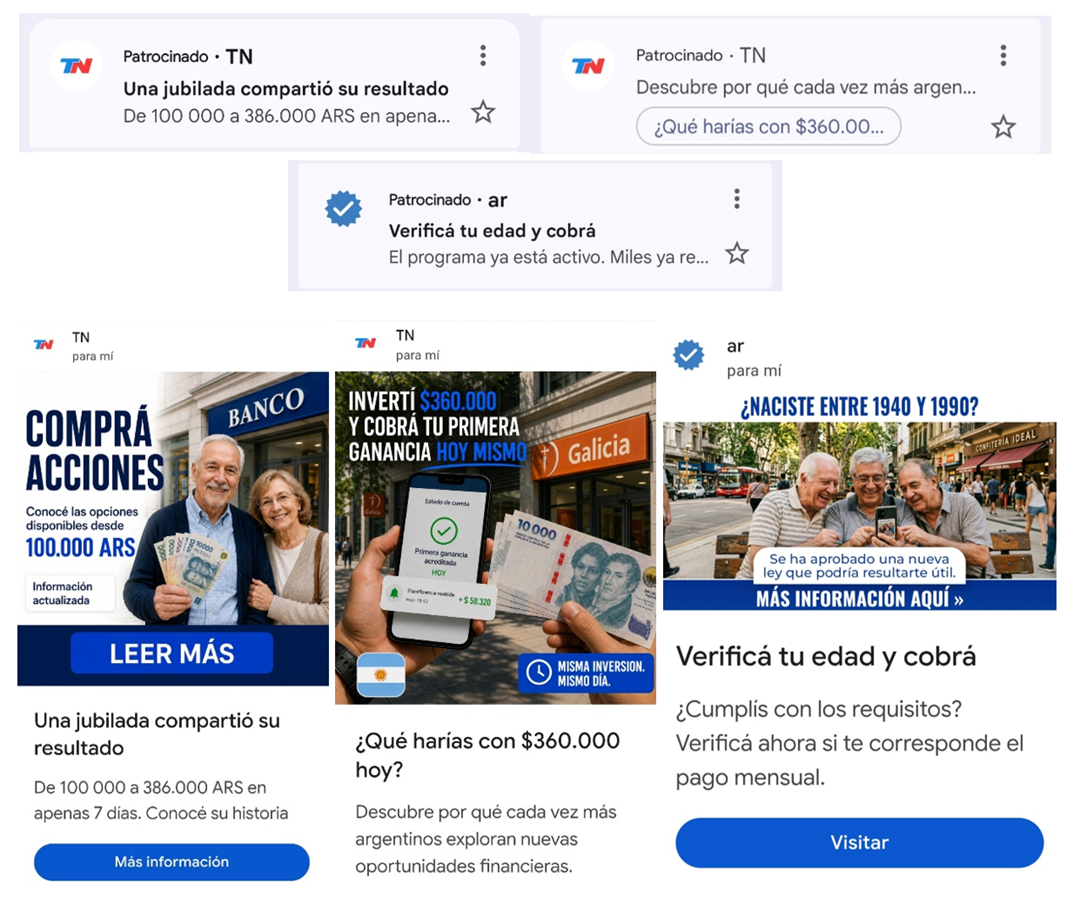
Al hacer clic en más información las personas abren una página que suplanta la identidad de medios de comunicación masivos, como La Nación, CNN Argentina, TN, Clarín o Infobae. Allí, la imagen de personas públicas es utilizada como parte de la ingeniería social para intentar darle credibilidad a las supuestas oportunidades de inversión.
Algunos ejemplos:
- una supuesta declaración del periodista Carlos Pagni sobre un proyecto energético llamado “Argentina LNG”;
- una nota con el presidente Javier Milei y Marcos Galperin que promete “4.500.000 pesos mensuales”;
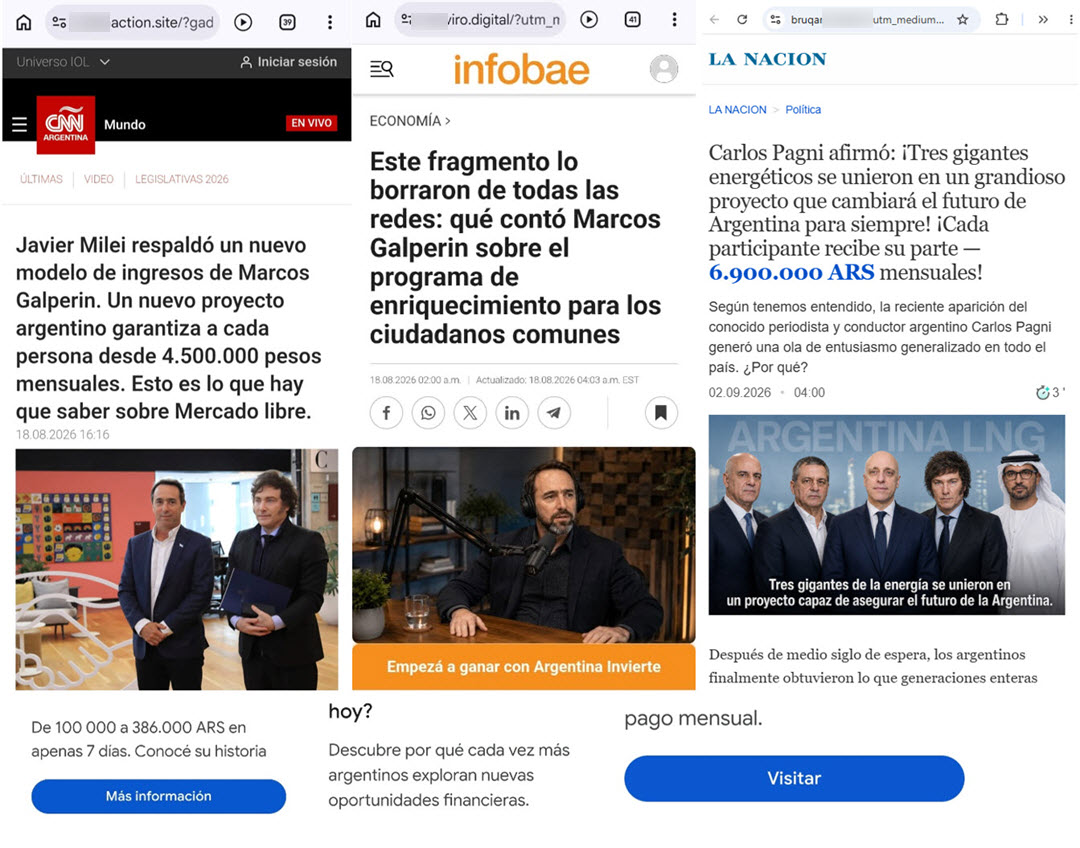
Es importante destacar que tanto las empresas, los medios y las personas mencionadas no tienen relación con estas promociones. Su imagen se usa sin autorización.
La IA presente desde el primer contacto
En al menos un anuncio Google indicaba a través de su Centro de Transparencia de Anuncios que la pieza fue “Creada o editada con IA”. Esto no es una inferencia nuestra, sino que es la plataforma publicitaria la que lo informa.
Otros indicios del uso de IA:
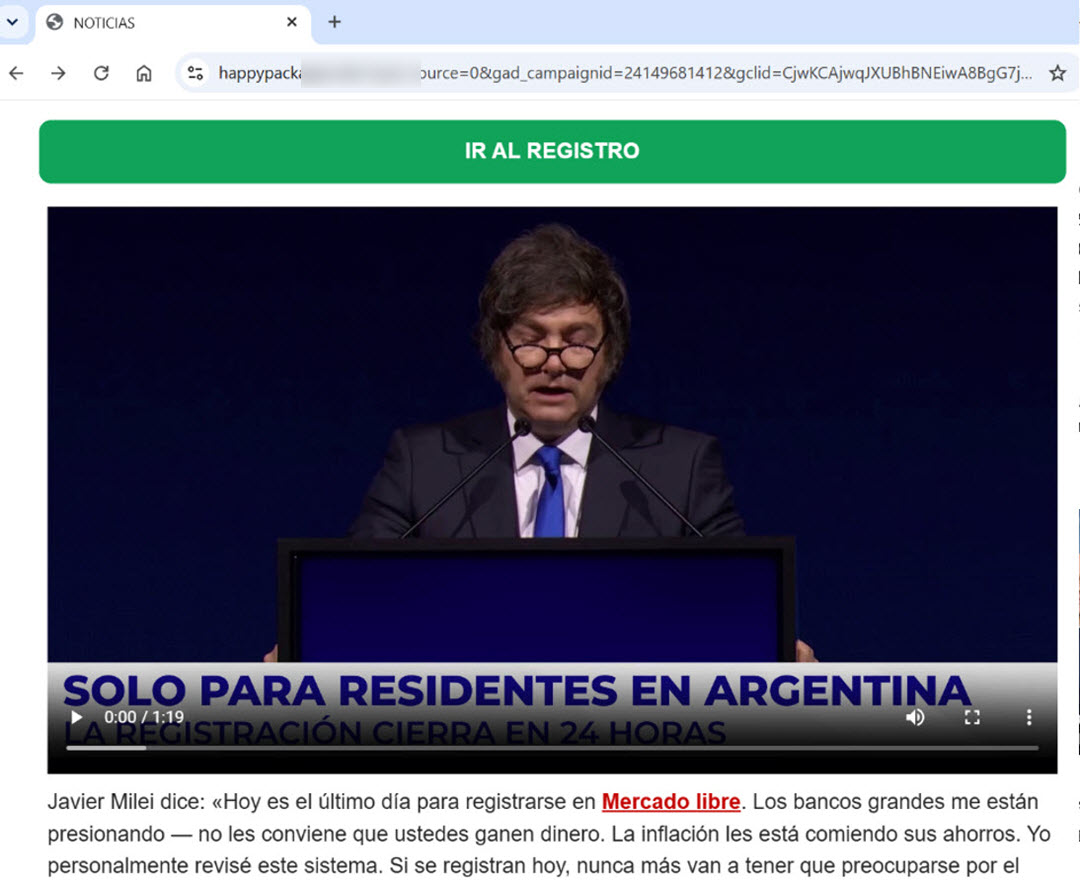
- un video de Javier Milei que no corresponde a ningún acto público. El análisis realizado con Hive Detection asignó un 99% de probabilidad a que el contenido hubiera sido generado o manipulado mediante IA.
- una foto que junta al presidente con otras cuatro personas bajo el rótulo “Argentina LNG”, en un encuentro que nunca ocurrió;
- artículos con la misma estructura, adaptados a distintos medios y figuras públicas.
El formulario de contacto: el primer objetivo del fraude
Al final del recorrido, todas las páginas falsas piden lo mismo: nombre, apellido y teléfono. Ese último dato es el que habilita la siguiente etapa.
Algunas variantes también preguntaban la edad. En una, las opciones empezaban en 45 años; en otra, el código de la página impedía avanzar a quienes seleccionaban una edad menor a 55. Junto con anuncios dirigidos a jubilados, esto indica que al menos parte de la campaña apunta a personas mayores.
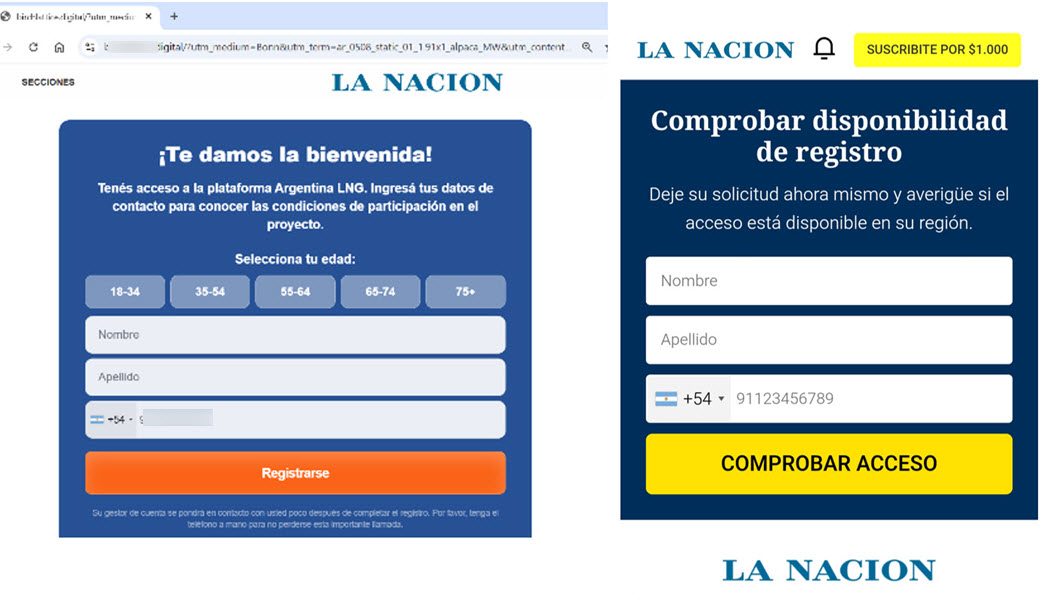
Qué pasa después de completar el formulario
La mayoría de los análisis de este tipo de estafas termina en el formulario. Desde ESET, completamos una serie de formularios para entender cómo continuaba el proceso.
Las propias páginas ya anticipaban el paso siguiente. Algunas mostraban mensajes como “Responde a la llamada entrante de nuestro especialista para confirmar el registro”, junto a un número de turno (“Tu número en la cola es: 6”). Otra variante indicaba que el registro estaba completo “al 90%” y que solo faltaba atender la llamada.
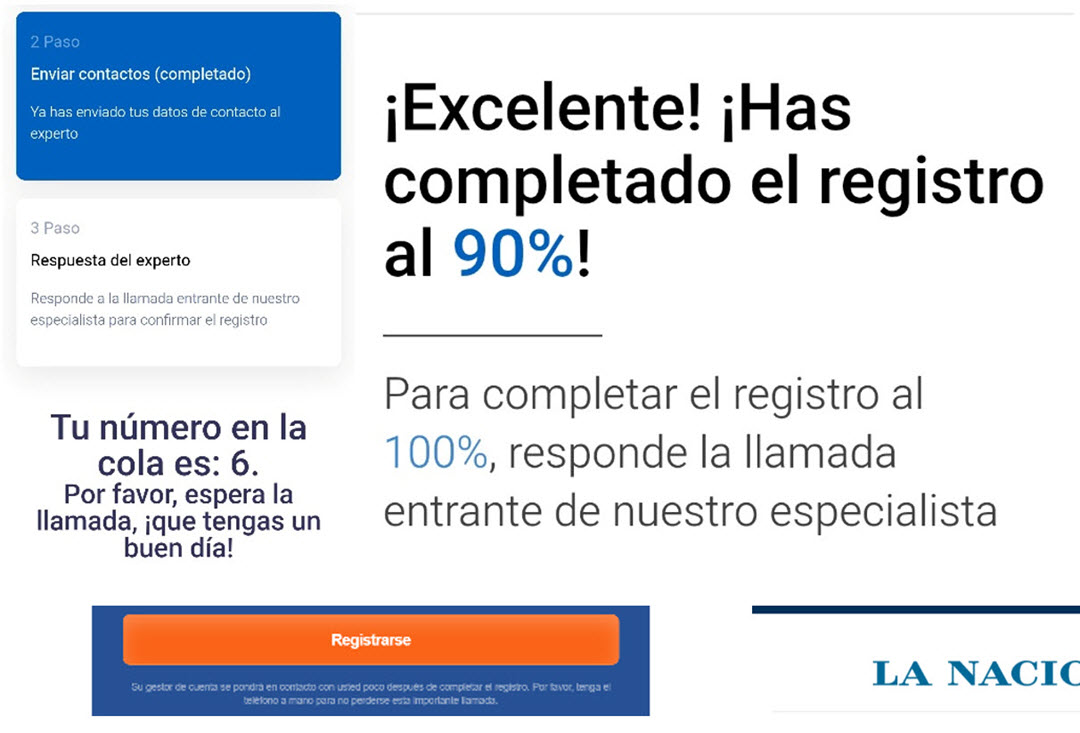
Una vez que completamos el formulario comienza la segunda etapa del engaño:
- La llamada. A los pocos minutos de completar el formulario comenzamos a recibir llamadas de diversos números de teléfono. Esto sugiere que hay personas monitoreando en tiempo real. Incluso durante los días siguientes pudimos observar la frecuencia con la que intentan comunicarse y los distintos números.
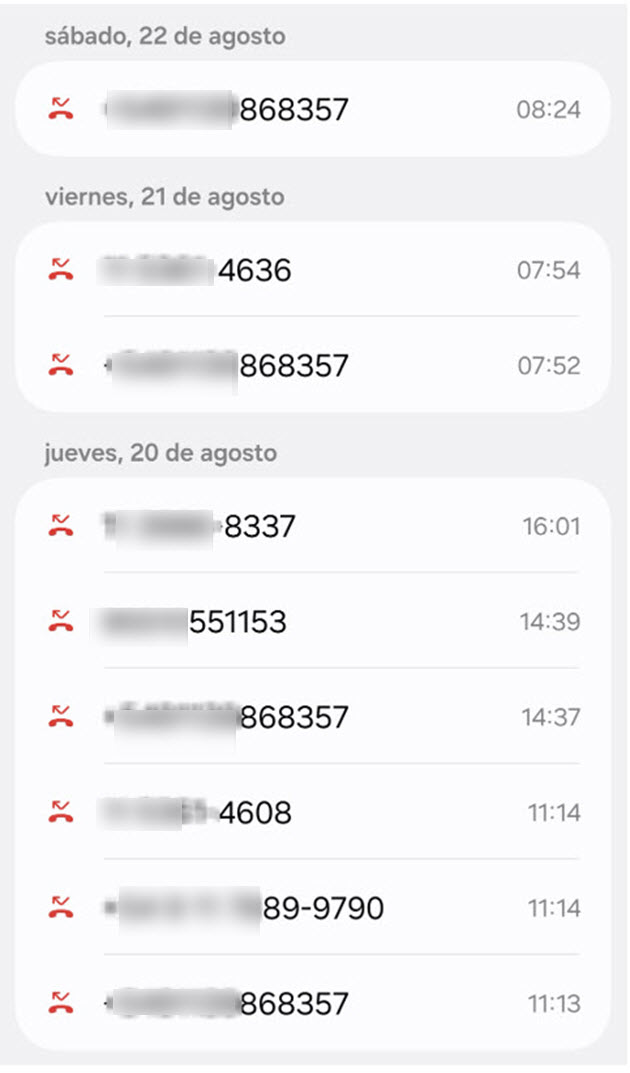
- La presentación del asesor: cuando las víctimas atienden se presenta un supuesto asesor con su nombre y utilizando el nombre de una empresa financiera o bróker. En este caso, VT Markets. A su vez, los falsos operadores intentan transmitir experiencia como asesor de inversiones o especialista en finanzas, ofreciendo ayuda personalizada.
- El correo: durante la llamada el asesor activa la siguiente fase, que es el envío de un correo electrónico con más documentación de la empresa financiera para seguir construyendo credibilidad. Además, el correo incluye un enlace y unas credenciales de acceso a la plataforma financiera, así como un tutorial con el paso a paso para crear la cuenta en la plataforma.
- La falsa plataforma de inversión: El enlace en esta campaña nos llevó a una plataforma de apariencia profesional bajo el nombre VTMarketLTD, suplantando la identidad de VT Markets, una empresa legítima que también es víctima del fraude. Más adelante en este artículo analizamos esta suplantación de identidad.
El recorrido muestra que el formulario no es la última etapa de un phishing convencional. Funciona como un mecanismo para generar contactos de potenciales víctimas, que después un equipo intenta convertir por teléfono.
La llamada: cuando el fraude adquiere una voz humana
La llamada es el momento en que el fraude deja de ser una página y se convierte en una conversación. Aquí entran en juego otras técnicas de manipulación por parte de los delincuentes, que no llaman exigiendo datos de inmediato, sino que primero buscan construir confianza.
Alguna de las técnicas que observamos son:
- Sintonía de voz y tono: En las llamadas que recibimos observamos que adaptan su tono de voz para sonar profesionales, calmados o serviciales. Si creen que la víctima es una persona mayor, hablan más lento y con paciencia. Si es más joven, usan un tono ágil.
- Validación de emociones: Usan frases como "Entiendo perfectamente su preocupación”, “no se preocupe que lo voy a ayudar a solucionar esto ahora mismo".
- Uso del nombre y datos previos: Repiten el nombre de la persona frecuentemente para generar una falsa sensación de cercanía y familiaridad. También buscan construir confianza utilizando frases como "entiendo tu situación” o “muchas personas como tú están empezando con nosotros”.
- Explicación simplificada de la supuesta inversión: no buscan profundizar en los detalles técnicos, sino que buscan transmitir facilidad de uso. Argumentan que utilizan IA y que esto hace todo más sencillo para las personas.
- Urgencia o disponibilidad limitada: "Esta promoción es solo por hoy". "Los lugares se agotan rápido". Presión temporal que evita pensamiento crítico.
- Indicaciones para crear cuenta o ingresar: Paso a paso, dirigiendo al usuario hacia la plataforma y complete la información para comenzar.
- Muchas veces utilizan la insistencia en mantenerse comunicado: "Estaré aquí para ayudarte en todo” o “No dudes en llamarme".
- Adaptación del discurso a edad, experiencia o capacidad económica: Si el usuario menciona dificultades financieras, el operador escalona la propuesta. Si menciona experiencia en trading, utiliza jerga técnica más sofisticada. Si la persona está dubitativa, ofrecen a la potencial víctima que lo piense y se vuelven a comunicar.
Este patrón coincide con lo que relatan víctimas de esquemas similares. En Rosario, una persona perdió dinero después de que un asesor la guiara hacia depósitos crecientes, según publicó Redboing.
De la llamada al falso sitio de “VT Markets LTD”
Después que la víctima indica querer saber más, el operador envía un correo electrónico con un enlace a una supuesta plataforma de inversión utilizando el nombre de VT Markets LTD junto con las credenciales de acceso.
Es importante aclarar que VT Markets es una empresa financiera legítima fundada en 2015 con sede en Sídney, Australia. VT Markets publicó en 2026 un comunicado en su sitio oficial en el que advierte sobre el uso indebido de su marca en estafas y la creación de sitios falsos que utilizan su nombre. La compañía recomienda a las personas que son contactadas en su nombre a ser cautas y comunicarse para validar la legitimidad de un sitio.
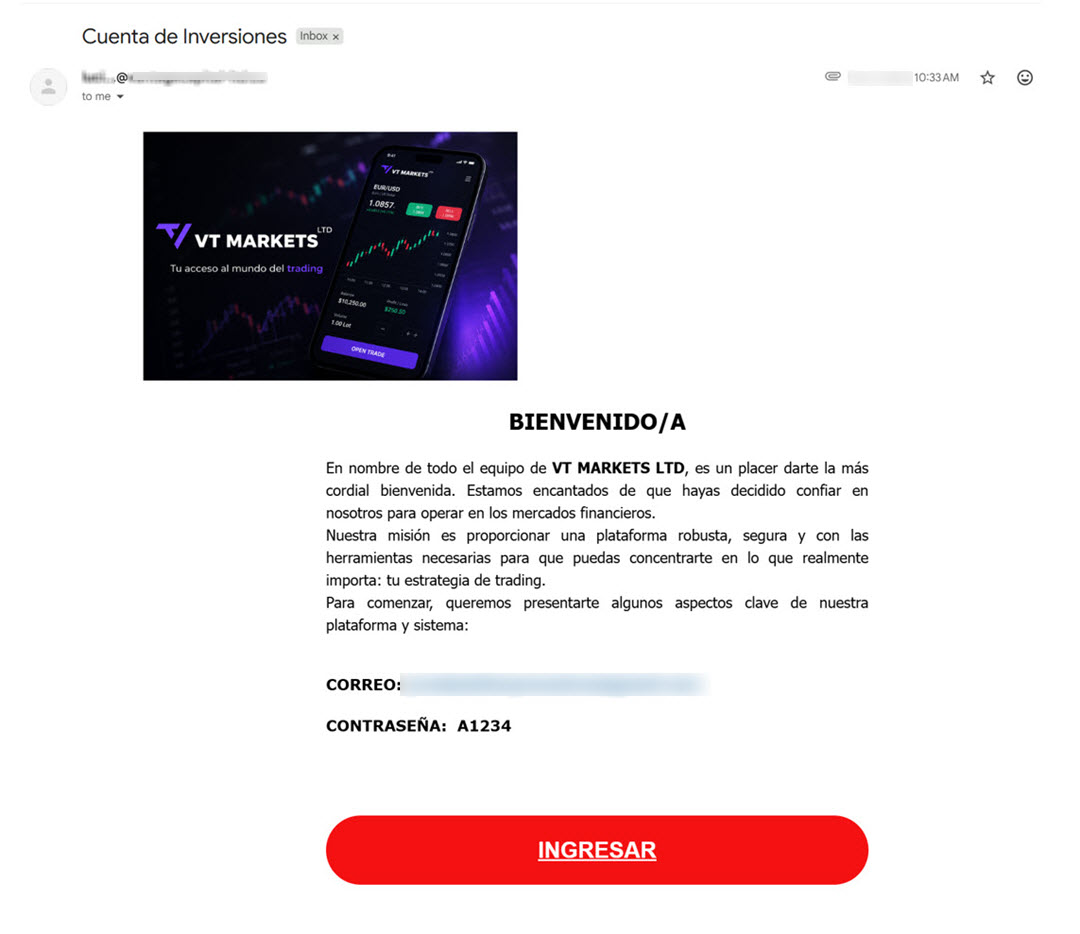
Al abrir el link las personas se encuentran con una supuesta plataforma que muestra un panel de apariencia profesional. El sitio está alojado en un dominio que imita visualmente al sitio legítimo, pero no es idéntico. Desde aquí las personas supuestamente podrán realizar depósitos, extraer dinero, gestionar sus inversiones y ganancias.
Una vez aquí la persona que actúa como asesora indica que para comenzar a invertir la víctima debe invertir un monto mínimo de 150 mil pesos argentinos.
Un panel puede mostrar ganancias que no existen
La plataforma tiene un aspecto profesional, pero no prueba que exista una inversión real. Nada indica que el dinero depositado llegue efectivamente a un mercado financiero legítimo ni que exista una operación de inversión real detrás de la plataforma.
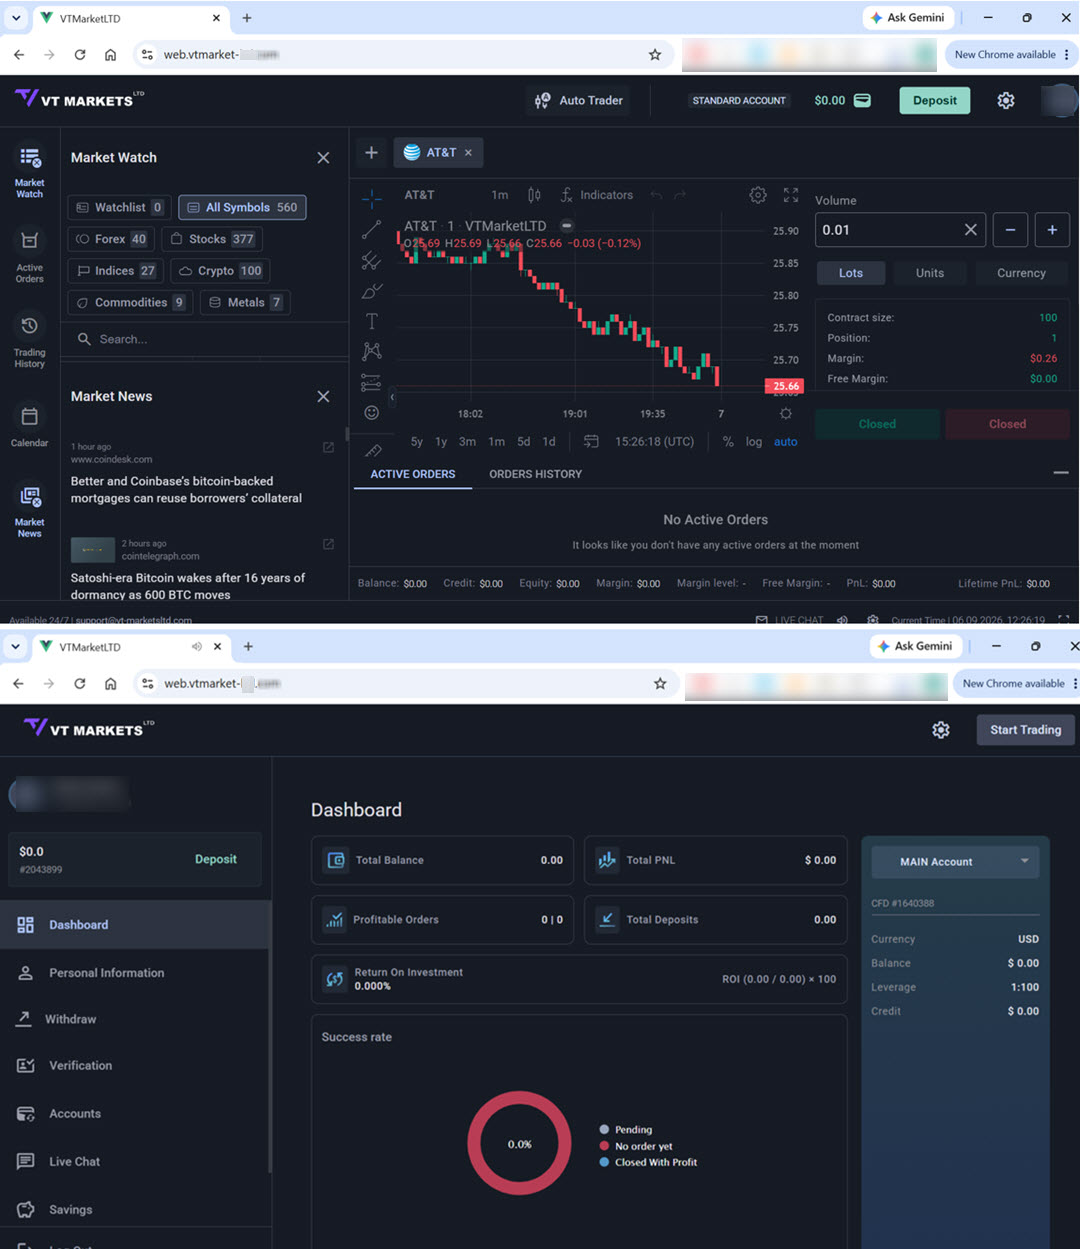
En este tipo de fraudes, las ganancias aparentes cumplen una función psicológica. Ver que el dinero “crece” refuerza la confianza y facilita el pedido siguiente: depositar más para ganar más. El problema en este tipo de fraudes aparece cuando la persona intenta retirar sus fondos y le piden un nuevo pago.
Las páginas de captación ya preparaban esa expectativa. Algunas mostraban paneles “en vivo” con supuestos pagos recibidos, contadores de usuarios conectados y comprobantes de transferencias falsos con logos de bancos reales.
Una tendencia global: qué es HTML/Nomani
Al menos una de las URL examinadas durante esta investigación fue detectada por ESET como HTML/Nomani. Esta es la clasificación que utiliza ESET para identificar páginas asociadas con diferentes fraudes difundidos mediante anuncios, entre ellos falsas oportunidades de inversión que utilizan figuras públicas, marcas conocidas y contenidos manipulados para obtener datos de potenciales víctimas.
Este tipo de fraude registró un crecimiento del 335 % en las detecciones entre el primer y el segundo semestre de 2024. Durante 2025, ESET bloqueó más de 64.000 URL únicas asociadas con este tipo de contenido y registró un aumento interanual del 62 % en las detecciones de Nomani.
Lo que tienen en común las campañas de Nomani es que se difunden mediante anuncios, utilizan falsos sitios de noticias que suplantan a medios de comunicación de reputación, así como marcas conocidas y personalidades públicas para promocionar falsas inversiones u otros productos.
Entre sus rasgos más frecuentes están:
- el uso de celebridades, empresas y falsas oportunidades de inversión;
- videos deepfake y contenido asistido por IA;
- páginas destinadas a capturar datos de contacto;
- anuncios de corta duración y rotación constante de páginas.
Las señales que permiten reconocer el engaño
Estas son las señales de alerta que observamos en el caso:
- Una figura pública “revela” una oportunidad imperdible. Por ejemplo, un supuesto video de una figura pública.
- Se prometen ganancias altas o garantizadas. Ejemplos como invierte 150.000 pesos hoy y gana mensualmente desde 4 hasta 22 millones de pesos por mes sin experiencia previa. Ninguna inversión real puede garantizar resultados así. También utilizan falsos mensajes que simulan ser de otras personas que invirtieron y obtuvieron lo que se prometía.
- El artículo imita a un medio, pero el dominio es otro. En todos los sitios que observamos, el anuncio llevaba a una página falsa que simula ser un portal de noticias reconocido. El sitio simula ser una noticia que da contexto a la oportunidad de inversión.
- El objetivo inicial es el número de teléfono de las personas. En los casos que observamos el falso artículo incluye un formulario donde las potenciales víctimas ingresan su número de teléfono y otros datos personales.
- Un asesor llama después del formulario. La promesa de que un asesor se comunicará para explicar los detalles de la supuesta oportunidad.
- Se presiona para que la víctima haga un depósito. Los supuestos asesores intentan desde el primer momento convencer a las potenciales víctimas de que hagan una inversión para comenzar. Si bien intentan que las personas lo hagan en el momento, utilizan distintas estrategias de manipulación para generar confianza según cómo transcurra la conversación.
- No queda claro qué empresa administra la cuenta. No hay razón social clara, CUIT/RUT de la empresa responsable, ni datos de quién controla la plataforma.
- No se explican los riesgos. Las inversiones reales explican los posibles riesgos para que las personas elijan un modelo según el nivel de riesgos. La no mención de los riesgos es una señal de sospecha.
- Se pide dinero adicional para retirar fondos. Es una señal típica de este tipo de fraudes, aunque no la verificamos en nuestra interacción.
Cómo comprobar si un bróker o una plataforma es legítima
- Escribir a mano el dominio oficial. No ingresar desde enlaces de anuncios, correos o mensajes. Se recomienda abrir una ventana nueva en el navegador y escribir la dirección que la empresa financiera supuestamente usa. Si es un broker internacional, visita su sitio oficial desde tu país.
- Comparar la dirección letra por letra. Una letra de menos, un guion o una sigla extra alcanzan para que sea otro sitio.
- Verificar la entidad legal que abrirá la cuenta. Una empresa legítima cuenta con una razón social y un número de registro. En Argentina es CUIT. En Chile, RUT. En Estados Unidos, EIN. Busca esa información en el sitio. Si no aparece, es una razón para dudar.
- Consultar el registro del regulador. Antes de depositar visita el sitio oficial del regulador financiero de tu país para confirmar que la supuesta empresa financiera está registrada o si existen alertas de plataformas o empresas fraudulentas. En Argentina es la CNV, en Chile la CMF, la CNBV en México o la CVM en Brasil.
- Confirmar que el dominio, la entidad y la licencia coincidan. Buscar la empresa en el registro del regulador y fijarse qué sitio web tiene declarado. Ese tiene que ser exactamente el mismo sitio donde te piden depositar.
- Buscar advertencias sobre clones. Muchas empresas y reguladores publican listas de sitios que usan su nombre sin autorización. También es recomendable buscar en foros o noticias si algún usuario o medio alertó el fraude.
- Contactar a la empresa por canales propios. Usar datos de contacto obtenidos de forma independiente, no los que da el asesor.
Qué hacer si ya compartiste datos o depositaste dinero
- Cortar el contacto. No responder llamadas, correos ni mensajes del supuesto asesor.
- No hacer nuevos pagos. Tampoco para “desbloquear” un retiro o pagar una comisión.
- Comunicarte de inmediato con tu banco o con el medio de pago que usaste. Cuanto antes actúes, más opciones hay.
- Guardar toda la evidencia: correos, chats, números de teléfono, direcciones web, capturas y comprobantes.
- Hacer la denuncia. En Argentina, ante la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI) y la Comisión Nacional de Valores (CNV). En otros países, ante la policía o la fiscalía y el regulador financiero local. En este artículo puedes ver donde denunciar delitos informáticos en distintos países de LATAM.
- Cambiar tus contraseñas si usaste en la falsa plataforma alguna que también uses en otros servicios.
- Revisar tu equipo con una solución de seguridad si instalaste algún programa por pedido del asesor.
- Desconfiar de quienes prometen recuperar el dinero a cambio de un pago previo.
Conclusión
Este caso muestra que una estafa de inversión ya no es solo un sitio falso. Es un recorrido con varias etapas que van desde un anuncio creado o editado con IA, un artículo que imita a un medio, un formulario, una llamada con guion y una plataforma que usa el nombre de una empresa real. También podemos ver la estructura que hay al servicio del fraude.
Este engaño es un ejemplo de cómo los estafadores están sofisticando las técnicas de ingeniería social para manipular a las personas de formas convincentes.
Los criminales saben que las personas no siempre verifican cada detalle. Por eso, la primera defensa está en la educación y en la concientización. Pero también siempre es recomendable instalar en el dispositivo un software antimalware confiable y de buena reputación que detecte y bloque anuncios y enlaces sospechosos de forma temprana para minimizar cualquier riesgo.