Binance confirmó este jueves (29) un ataque digital que involucró aproximadamente US$ 6.300 millones en criptomonedas. Debido a la magnitud de las pérdidas, el incidente podría convertirse en el mayor robo registrado hasta ahora en el sector.
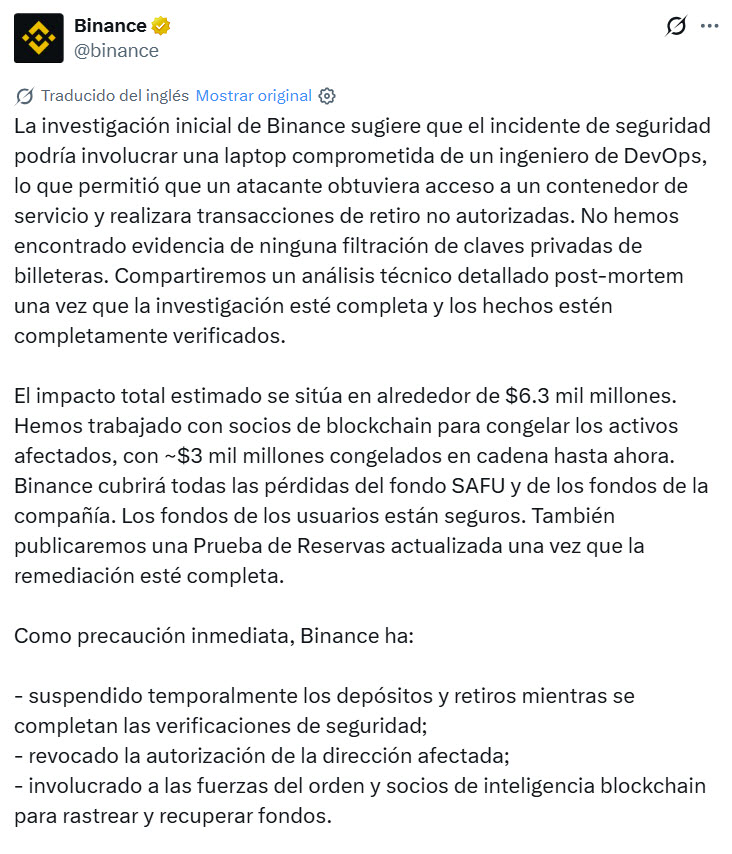
Según el comunicado, las primeras investigaciones indican que los delincuentes podrían haber iniciado la intrusión a partir de la computadora portátil comprometida de un ingeniero de DevOps. El acceso al equipo habría permitido a los ciberdelincuentes llegar a un contenedor de servicios y realizar retiros no autorizados.
Para Jake Moore, Global Cybersecurity Advisor de ESET, el caso llama la atención no solo por el monto robado, sino también por la posibilidad de que un único dispositivo haya sido utilizado como puerta de entrada para el ataque. “No solo es preocupante la rapidez con la que miles de millones de dólares pueden desaparecer en un robo de la era digital, sino que resulta increíble que una sola computadora portátil tuviera acceso privilegiado suficiente para hacerlo posible”, afirma Moore. “Si un único dispositivo es capaz de autorizar enormes transferencias de criptomonedas, a los ciberdelincuentes les bastó con apuntar a los sistemas y las personas adecuadas para ejecutar este ataque”.
Tras identificar el incidente, Binance suspendió temporalmente los depósitos y los retiros para realizar verificaciones de seguridad. La empresa también informó que, hasta el momento, no encontró indicios de que las claves privadas de las billeteras hayan sido comprometidas.
De los US$ 6.300 millones involucrados, cerca de US$ 3.000 millones ya fueron congelados. El resto, alrededor de US$ 3.300 millones, continúa en gran medida bajo control de los delincuentes. Mientras tanto, el exchange trabaja con autoridades y especialistas en blockchain para rastrear los activos.
Ante este escenario, Moore destaca que la posibilidad de seguir los movimientos en la blockchain no significa que los fondos puedan recuperarse fácilmente. Según el especialista, “recuperar criptomonedas robadas es mucho más difícil, especialmente cuando los delincuentes mueven los fondos entre varias billeteras y blockchains con extrema rapidez, utilizando tácticas de evasión simples y ampliamente conocidas”.
Binance afirma que cubrirá las pérdidas
Binance informó que asumirá las pérdidas derivadas del ataque. Para ello utilizará recursos propios y el SAFU (Secure Asset Fund for Users), un fondo de emergencia creado en 2018 para proteger a los usuarios en situaciones de esta naturaleza. El exchange afirma además que los fondos de los clientes están seguros y que publicará una nueva prueba de reservas una vez concluyan las tareas de recuperación.
El balance del ataque aún no es definitivo. Los montos pueden actualizarse a medida que avance la investigación y se localicen o congelen nuevos activos. Además de las autoridades policiales, Binance cuenta con el apoyo de emisores de criptomonedas y empresas especializadas en análisis de blockchain para intentar recuperar los fondos desviados.
Grupo de ciberdelincuentes entra en la lista de sospechosos
Las sospechas sobre la autoría del ataque apuntan al grupo de ciberdelincuentes TraderTraitor, vinculado a Corea del Norte. Empresas de análisis de blockchain como TRM Labs y Elliptic identificaron similitudes entre los movimientos de los activos robados a Binance y operaciones anteriores atribuidas a delincuentes norcoreanos.
Corea del Norte ya ha sido vinculada a algunos de los mayores robos de criptomonedas de los últimos años. En febrero de 2025, ciberdelincuentes relacionados con el país robaron aproximadamente US$ 1.500 millones de Bybit. Hasta ese momento, ese era considerado el mayor ataque de este tipo. El monto involucrado en el incidente de Binance es más de cuatro veces superior.
“La Corea del Norte se ha vuelto cada vez más sofisticada en el uso del cibercrimen para generar enormes cantidades de dinero”, afirma Moore. A pesar de los indicios identificados por las empresas de análisis, la identidad de los responsables del ataque todavía no ha sido confirmada oficialmente por las autoridades.
El caso vuelve a poner en evidencia la ciberseguridad de los exchanges
El incidente reaviva las preocupaciones sobre la seguridad de las plataformas que almacenan y gestionan grandes volúmenes de criptomonedas. En 2025, Coinbase, otro importante exchange del sector, reveló que delincuentes habían robado información personal de clientes. Los atacantes exigieron US$ 20 millones para no divulgar los datos. La empresa se negó a pagar el rescate y ofreció una recompensa por información que ayudara a identificar y detener a los responsables.
Aunque ambos episodios involucran exchanges de criptomonedas, los métodos utilizados fueron diferentes. En el caso de Coinbase, los delincuentes recurrieron al robo de datos y la extorsión. En Binance, la intrusión habría permitido realizar transferencias no autorizadas de activos digitales.
El ataque también ocurre en un contexto de creciente preocupación por el uso de inteligencia artificial por parte de los ciberdelincuentes. Sin embargo, hasta el momento no hay información confirmada de que esta tecnología haya sido utilizada en el ataque a Binance.
Soy cliente de Binance. ¿Qué debo hacer?
Quienes tengan una cuenta en Binance deben seguir los comunicados oficiales del exchange, especialmente las actualizaciones sobre la normalización de los servicios y las posibles medidas de seguridad.
También es importante estar atentos a posibles intentos de fraude. Incidentes de gran repercusión suelen ser aprovechados por delincuentes que se hacen pasar por representantes de las empresas afectadas para engañar a los clientes.
Los mensajes sobre supuestos reembolsos, desbloqueo de cuentas o verificaciones obligatorias de seguridad, por ejemplo, pueden utilizarse para dirigir a las víctimas a sitios falsos y robar credenciales de acceso o criptomonedas. Para reducir los riesgos, se recomienda:
- Seguir únicamente los canales oficiales de Binance. Consulta el sitio web, la aplicación y los perfiles verificados del exchange para obtener información sobre el incidente.
- Desconfiar de mensajes sobre reembolsos. Evita acceder a enlaces enviados por correo electrónico, SMS o aplicaciones de mensajería sin antes verificar su autenticidad.
- No compartir contraseñas, códigos de autenticación ni frases semilla. Esta información es confidencial y no debe proporcionarse a terceros, incluso si la solicitud parece provenir del soporte del exchange.
- Revisar la configuración de seguridad de la cuenta. Verifica si la autenticación en dos factores está activada y revisa la lista de direcciones autorizadas para retiros.
Para quienes mantienen montos elevados en criptomonedas, Moore también recomienda evaluar cómo están distribuidos los activos. La recomendación del especialista es mantenerlos “entre varias plataformas confiables y billeteras físicas seguras (como un dispositivo USB dedicado), para reducir el riesgo de perderlo todo en un único ataque”.
La medida no elimina los riesgos, pero puede reducir el impacto financiero en caso de que una sola plataforma se vea comprometida.
Preguntas frecuentes sobre el ataque a Binance
¿Cuánto fue robado de Binance?
El ataque involucró aproximadamente US$ 6.300 millones. El monto aún podría actualizarse a medida que avance la investigación.
¿Quién está detrás del ataque a Binance?
Las principales sospechas apuntan a ciberdelincuentes vinculados a Corea del Norte, incluido el grupo TraderTraitor. Sin embargo, hasta el momento la autoría no ha sido confirmada oficialmente.
¿Los clientes de Binance serán compensados?
Binance afirma que cubrirá las pérdidas provocadas por el ataque utilizando recursos propios y el fondo de emergencia SAFU.
¿Cuándo volverán a funcionar los retiros de Binance?
El exchange todavía no confirmó la reanudación total de los servicios. Los clientes deben seguir los comunicados oficiales para obtener información actualizada.