Infostealer haben sich zu einem etablierten Geschäftszweig entwickelt, inklusive Entwicklern, die das Produkt erstellen und pflegen, sowie zahlenden Kunden, die damit ihre eigenen Kampagnen durchführen. Amatera – das in der ersten Hälfte des Jahres 2026 in Lateinamerika an der Spitze der von ESET erfassten Infostealer-Erkennungen stand, aber weltweit Opfer ins Visier nimmt – zeigt, wie diese Professionalisierung in der Praxis aussieht.
Wie viele andere Infostealer zielt auch Amatera auf eine Vielzahl von Daten ab, darunter Anmeldedaten, Sitzungs-Cookies, Tokens, Informationen zu Krypto-Wallets, Messaging-Daten, Dateien und geheime Informationen aus Entwicklungsumgebungen. Die schiere Bandbreite der Beute verdeutlicht, warum Infostealer ein fester Bestandteil der Cyberkriminalität sind – ein einziger Kompromittierungsfall kann zu Kontoübernahmen, Finanzbetrug und Kryptowährungsdiebstahl führen sowie die Tür zu dem Unternehmen öffnen, in dem das Opfer arbeitet.
Hier erfahren Sie mehr über die Herkunft von Amatera sowie über sein Geschäftsmodell, seine Funktionen und seine Verbreitung.
Was ist Amatera?
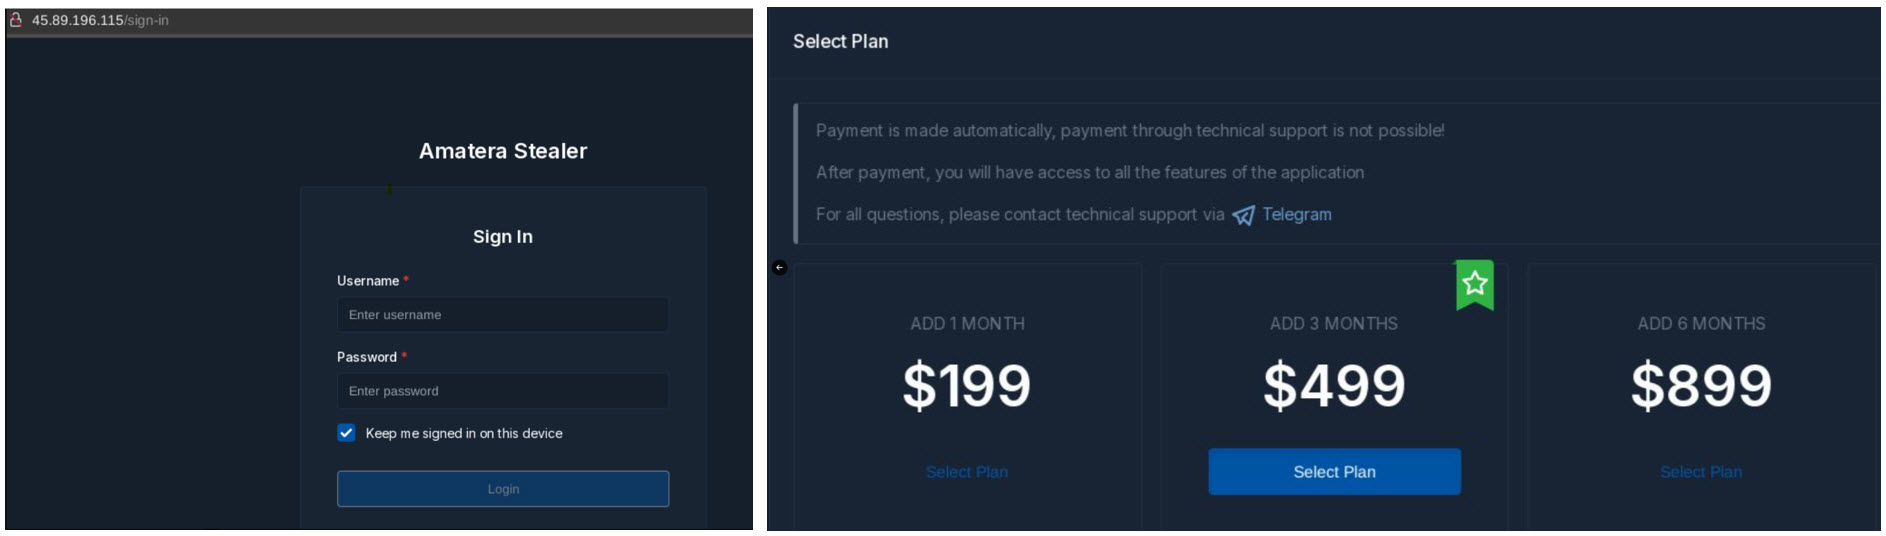
Amatera, das von ESET Produkten als „Win/PSW.Amatera“ erkannt wird, ist ein in C++ geschriebener Windows-Infostealer, der erstmals im Jahr 2024 beobachtet wurde. Da er nach dem „Malware-as-a-Service“-Modell (MaaS) vermarktet wird, kümmern sich die Entwickler um den Code, das Kontrollpanel und die Support-Infrastruktur, während Partner eine Abonnementgebühr zahlen, um die Malware in ihren Kampagnen einzusetzen.
Angesichts der Ähnlichkeiten im jeweiligen Code ist Amatera sehr wahrscheinlich ein Rebranding von ACR Stealer. Tatsächlich hat auch letzterer einen eigenen Vorgänger: Eine Untersuchung von Sekoia im Mai 2024 beschrieb ihn als aktualisierte Version des GrMsk-Stealers, der in Untergrundforen als Dienstleistung angeboten wurde.
Ein Rebranding – also die Veröffentlichung einer aktualisierten Version einer Malware unter einem neuen Namen – ist im gesamten MaaS-Ökosystem sehr verbreitet, insbesondere unter Ransomware-Betreibern. Manchmal verkaufen sie den Quellcode, wenn sie ihren Betrieb einstellen, um nicht zurückverfolgt zu werden, oder sie aktualisieren ihn und benennen ihn im Rahmen einer „Geschäftsstrategie“ um. In manchen Fällen geben sie ihn weiter, damit andere böswillige Akteure ihn wiederverwenden können. Jedenfalls wurde der Amatera-Stealer Ende 2024 bereits für 199 US-Dollar pro Monat angeboten, inklusive Support über Telegram.
Die Funktionen von Amatera
Amatera extrahiert in Webbrowsern gespeicherte Anmeldedaten sowie Cookies, Browserverläufe, Formulardaten und Sitzungstoken. Außerdem kann die Malware nach sensiblen Dokumenten und Dateien suchen und diese abgreifen, die mit OneDrive oder SharePoint synchronisiert sind – Microsoft meldete zwischen Ende April und Mitte Juni 2026 einen sprunghaften Anstieg von Angriffen auf seine Unternehmenskunden. Unabhängig davon stellte Straiker fest, dass die Malware durch Manipulation der Zwischenablage auch Daten von Kryptowährungs-Wallets abgriff.
Die Malware wird zudem ständig weiterentwickelt und taucht als finale Payload in einer Vielzahl von Angriffsketten auf. Diese Vielfalt ist ebenfalls typisch für MaaS: Die Entwickler verkaufen das Produkt, und jeder Partner wählt seinen eigenen Weg, es zu verbreiten.
Amatera hat sich über kompromittierte Websites, Suchmaschinenanzeigen, gezielte E-Mails, gefälschte Dokumente, SVG-Dateien und ClickFix über gefälschte CAPTCHAs verbreitet. Tatsächlich zeigen mehrere aktuelle Analysen von Amatera-Kampagnen weltweit, dass einer ihrer wichtigsten Verbreitungswege ClickFix ist – eine Social-Engineering-Technik, die erstmals im Jahr 2024 dokumentiert wurde und von Angreifern schnell aufgegriffen wurde, um eine breite Palette von Malware-Familien zu verbreiten.
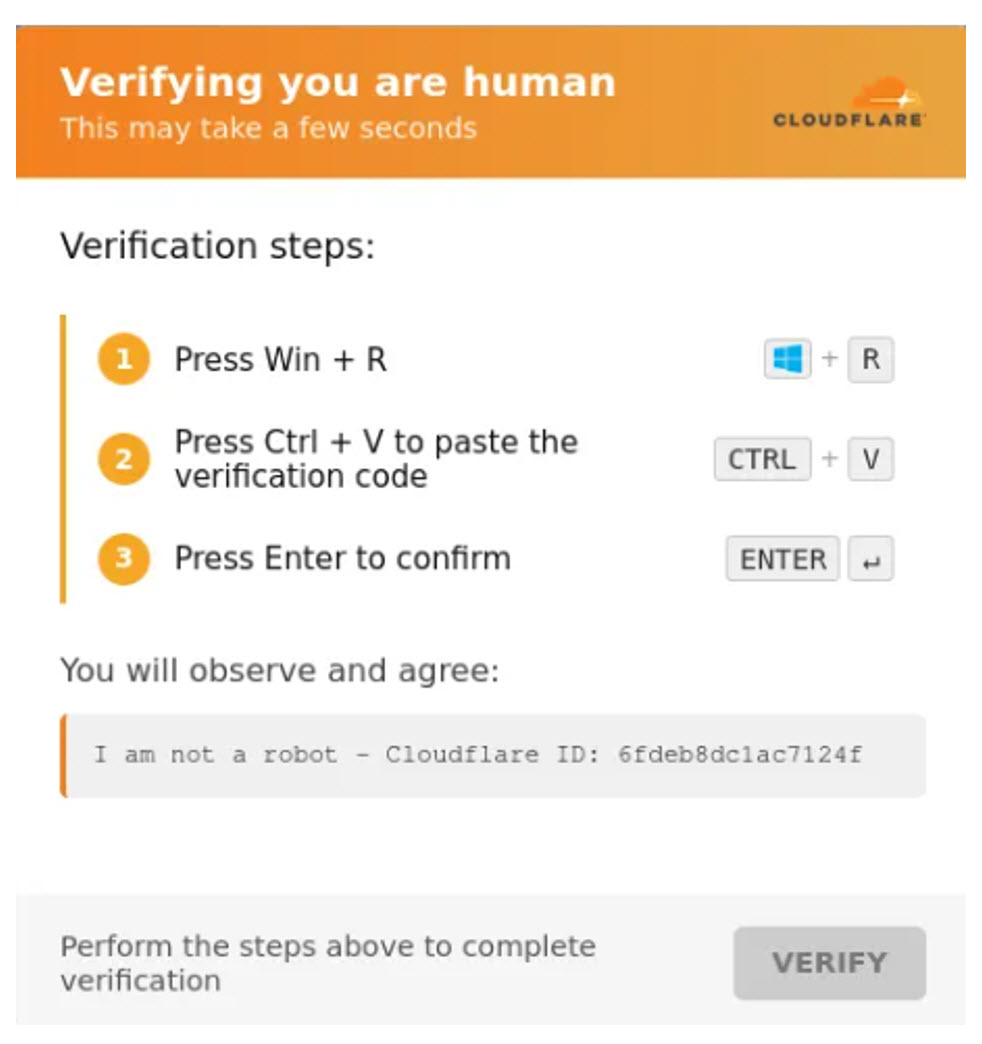
Häufig sieht das Opfer eine Meldung, die eine CAPTCHA-Prüfung oder einen Browserfehler vortäuscht und es vor angeblichen technischen Problemen warnt, die durch das Kopieren eines Befehls und dessen Ausführung auf dem eigenen Computer behoben werden können. Die Tastenanschläge des Opfers selbst setzen dann den Kompromittierungsprozess in Gang. Die Technik geht jedoch über gefälschte CAPTCHAs hinaus, da die Angreifer den Social-Engineering-Kern von ClickFix mit einigen Anpassungen beibehalten haben:
- AI-fix: Angreifer erstellen Seiten, die sich als legitime KI-Dienste ausgeben, darunter „Artifacts“ von Anthropic, „Canvas“ von OpenAI und „Microsoft Copilot Pages“. Die Seiten enthalten gefälschte Anleitungen zur Fehlerbehebung für nicht existierende Probleme.
- CrashFix: Ein gefälschter Werbeblocker löst vorgetäuschte Browserabstürze aus und warnt vor Datenverlust, wodurch die Opfer zu einer bösartigen „Schnelllösung“ gedrängt werden.
- ConsentFix: Diese Variante verleitet die Opfer dazu, ihre OAuth-Autorisierungs-Token preiszugeben, wodurch Angreifern Zugriff auf ihre Microsoft-Konten gewährt wird, ohne dass ein Passwort gestohlen werden muss.
Bei „ClickFix“-basierten Kampagnen wurden unter anderem auch legitime, aber kompromittierte WordPress-Websites genutzt. Angreifer verschafften sich Zugang zu diesen Websites durch schwache oder gestohlene Administrator-Zugangsdaten oder durch das Ausnutzen von Schwachstellen in WordPress-Themes und -Plugins.
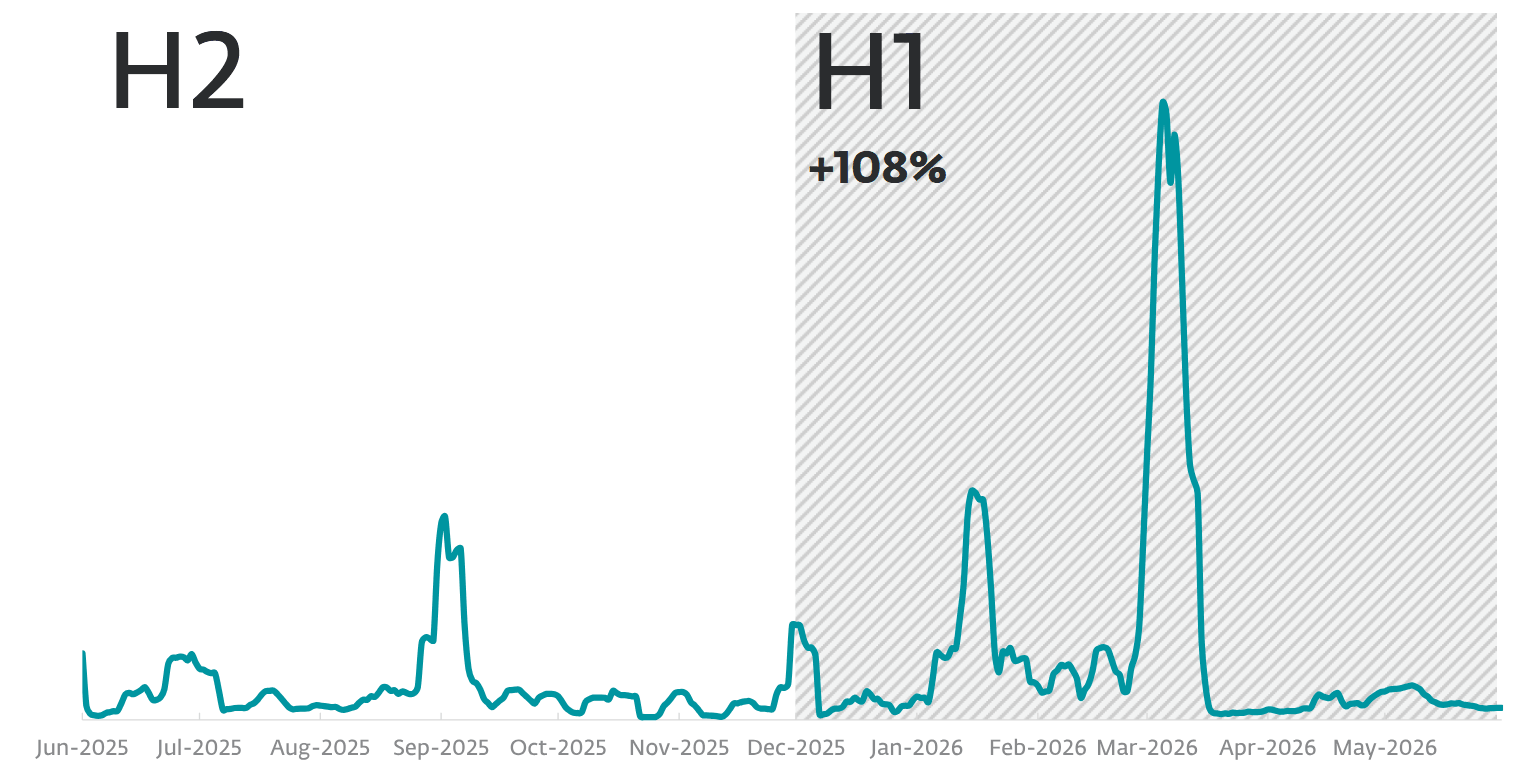
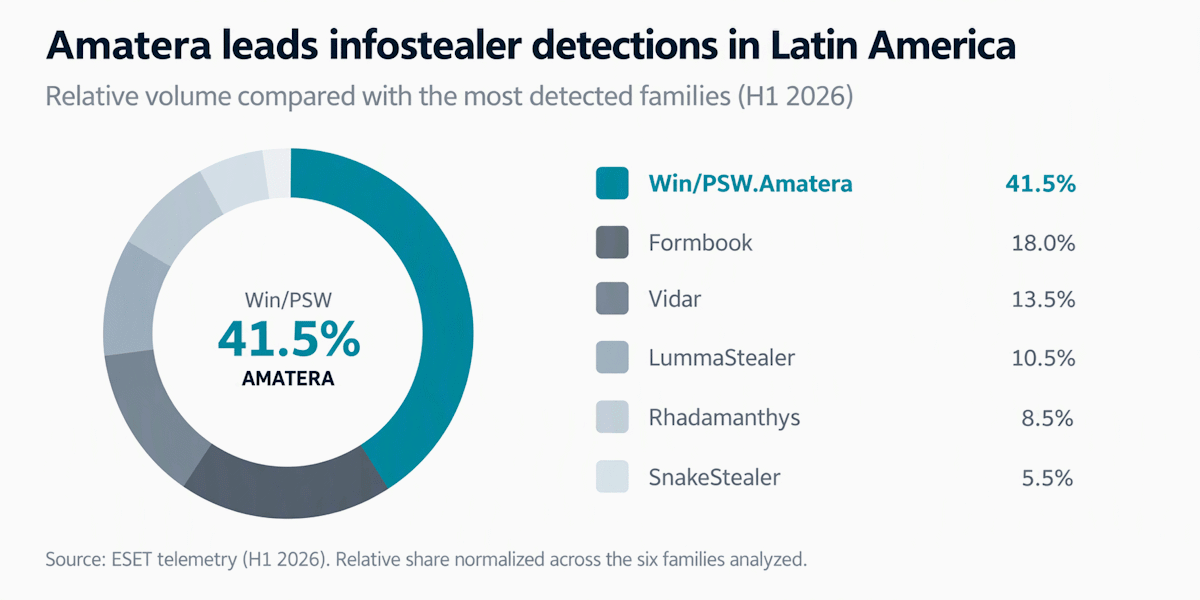
In Lateinamerika führte Amatera in der ersten Hälfte des Jahres 2026 die Liste der von ESET erfassten Infostealer an, noch vor Formbook, Vidar, Lumma Stealer, SnakeStealer und Rhadamanthys. Das jüngste weltweite Wachstum von ClickFix verlief jedoch nicht geradlinig. Die von ESET erfassten Fälle stiegen in der ersten Hälfte des Jahres 2025 im Vergleich zu den vorangegangenen sechs Monaten um mehr als 500 % an, wodurch es nach Phishing zum zweithäufigsten Angriffsvektor wurde. In der zweiten Hälfte des Jahres 2025 gingen die Erkennungen stark zurück, bevor sie sich in der ersten Hälfte des Jahres 2026 mehr als verdoppelten, da Angreifer die Technik an neue Umgebungen anpassten.
Auch die Partner von Amatera schalten Google-Anzeigen. Die oben erwähnte Untersuchung von Straiker deckte Dutzende gefälschter Installationsseiten auf, die über bezahlte Anzeigen und SEO-Poisoning beworben wurden und sich als KI- und Entwicklertools wie Claude Code, NotebookLM, JetBrains, Comet und Snowflake ausgaben; sie richteten sich gezielt an Entwickler, die KI-Tools nutzen. Ähnlich wie „AI-fix“ nutzen diese Seiten die Glaubwürdigkeit von KI-Marken aus und weisen dieselbe Ausführungs-Kette wie „ClickFix“ auf.
Risiken und Folgen einer Kompromittierung durch Amatera
Aufgrund der Funktionsweise von Amatera sind dies einige der möglichen Folgen, wenn man Opfer eines Amatera-Angriffs wird:
- Kompromittierung persönlicher oder Unternehmenskonten durch gestohlene Passwörter, Cookies und Tokens
- Unbefugter Zugriff auf E-Mail-Konten und Cloud-Speicher
- Diebstahl von Krypto-Vermögenswerten, wenn Wallets oder Wiederherstellungsphrasen offengelegt werden
- Kompromittierung der Infrastruktur durch SSH-Schlüssel, FTP-Zugangsdaten oder Entwicklungsgeheimnisse
- Installation zusätzlicher Malware
- Nutzung eines kompromittierten Kontos für Betrug, interne Phishing-Kampagnen oder weitere Angriffe
Das Risiko überträgt sich auf Arbeitgeber, wenn das Opfer private und berufliche Profile im selben Webbrowser vermischt. Auf einem Heimcomputer können sich Unternehmens-E-Mail-Sitzungen, Cloud-Konsolen, Code-Repositorys oder HR-Systeme befinden. Die gestohlenen Informationen werden schließlich zu einem Einfallstor, das ein anderer Akteur Tage später kaufen oder ausnutzen kann.
So beugen Sie einer Kompromittierung von Amatera vor und reagieren darauf
Hier sind einige Tipps, um sich vor Schaden zu schützen, insbesondere in Unternehmensumgebungen:
- Denken Sie daran, dass kein legitimes CAPTCHA, keine Fehlermeldung und keine Installationsanleitung Sie auffordern wird, Befehle von einer Webseite in den „Ausführen“-Dialog, PowerShell oder das Terminal zu kopieren. Eine Suchmaschineneinblendung ist keine Garantie dafür, dass eine Website offiziell ist. Das gilt gleichermaßen für Seiten, die so aussehen, als gehörten sie zu einem bekannten KI-Dienst.
- Setzen Sie Regeln zur Anwendungskontrolle durch und verringern Sie die Angriffsfläche, indem Sie die Nutzung von Systeminterpretern und Binärdateien außerhalb ihres normalen Kontexts einschränken.
- Überwachen Sie PowerShell, Rundll32, WebDAV, ungewöhnliche geplante Aufgaben und das Löschen des PowerShell-Verlaufs.
- Verwenden Sie eine phishingresistente Authentifizierung und halten Sie Browsersitzungen so kurz wie es die geschäftlichen Anforderungen zulassen.
- Trennen Sie private und berufliche Profile und vermeiden Sie die Speicherung vertraulicher Daten im Browser, wenn eine verwaltete Alternative verfügbar ist.
- Filtern Sie neu erstellte Websites, geklonte Installationsseiten und Downloads, die über Anzeigen initiiert wurden, wenn der Kontext dies nicht rechtfertigt.
Wenn eine Kompromittierung bestätigt wird, ist die Isolierung des Geräts nur der erste Schritt. Widerrufen Sie von einem vertrauenswürdigen Gerät aus aktive Sitzungen, setzen Sie Passwörter zurück und rotieren Sie API-Schlüssel, Tokens, SSH-Anmeldedaten sowie alle anderen auf dem System vorhandenen Geheimnisse. Überprüfen Sie außerdem den Zugriff auf E-Mail, Cloud-Dienste, Repositorys und Finanzanwendungen. Die Reaktion muss Folgeaktivitäten nachverfolgen und darf nicht beim ursprünglichen Host enden – dokumentierte Kampagnen haben zusätzliche Payloads ausgeführt, geplante Aufgaben erstellt, ihre Spuren verwischt und legitime Systemtools genutzt.
Fazit
Amatera zeigt, wie der Markt für Infostealer heute funktioniert. Ein Entwickler pflegt das Produkt, während andere Akteure es über kompromittierte Websites, Anzeigen, gefälschte KI-Tools, E-Mails oder ClickFix-Anleitungen verbreiten. Die Bedrohung kann jedoch länger bestehen als die schädliche Datei selbst, da Passwörter, Cookies, Sitzungstoken und vertrauliche Dokumente auch nach der Bereinigung des Geräts weiterhin wertvoll sind. Gestohlene Daten können sowohl unmittelbaren Betrug als auch spätere Angriffe begünstigen, und der Anstieg der Erkennungen im Jahr 2026 zeigt, dass Angreifer schädliche Tool-Sets in rasantem Tempo übernehmen und anpassen.