Am 19. November 2026 erscheint mit „Grand Theft Auto VI“ für PlayStation 5 und Xbox Series X|S der lang erwartete nächste Serienteil des Gangsterepos. Doch Cyberkriminelle warten nicht bis zum Erscheinungstag. Sie nutzen schon seit Langem den Hype und locken begeisterte Fans in die Falle: Gefälschte Leaks, mit Schadsoftware verseuchte Downloads, betrügerischen Online-Shops mit extrem niedrigen Preisen und betrügerische „Early-Access“-Angebote sollen Nutzer um Daten und Geld bringen. Sicherheitsexperten von ESET gehen davon aus, dass solche Betrugsmaschen zunehmen werden, je näher die Veröffentlichung rückt und je mehr die Weihnachtseinkaufssaison in Gang kommt.
Die wichtigsten Punkte dieses Blogbeitrags:
- GTA VI erscheint am 19. November 2026 für PlayStation 5 und Xbox Series X|S. Rockstar hat weder eine PC-Version noch eine spielbare Demo, eine Beta oder ein Early-Access-Programm angekündigt.
- Gefälschte GTA-VI-Downloads können ein ernstes Sicherheitsrisiko darstellen. Forscher haben Installationsprogramme und „durchgesickerte“ Builds entdeckt, die Infostealer, Fernzugriffstrojaner und zerstörerische Malware enthalten.
- Eine überzeugend gestaltete Verkaufsseite garantiert noch kein seriöses Angebot. Seien Sie vorsichtig bei ungewöhnlich niedrigen Preisen, Zahlungen ausschließlich in Kryptowährung sowie Angeboten für eine PC-Version oder einen Early-Access, die im Widerspruch zu den offiziellen Informationen von Rockstar stehen.
- Die Risiken werden sich voraussichtlich rund um den Veröffentlichungstermin und die Weihnachtssaison verlagern, wobei Pre-Load-Betrug, gefälschte Geschenkkarten und Bundles sowie schließlich gefälschte Cheats, Mods und Downloads der „PC-Version“ neue Köder darstellen werden.
Was wahr ist: die offiziellen Fakten
Warum die Spielereihe einen so großen Anreiz darstellt, ist leicht zu verstehen: „Grand Theft Auto“ ist laut Rockstar Games mit weltweit mehr als 470 Millionen verkauften Exemplaren eines der erfolgreichsten Unterhaltungsprodukte aller Zeiten. Bevor wir uns die Betrugsmaschen rund um „GTA VI“ genauer ansehen, wollen wir klären, was Rockstar tatsächlich angekündigt hat.
Die Vorbestellungen starteten am 25. Juni. Laut der offiziellen Vorbestellungsankündigung von Rockstar Games kostet die Standard Edition in Deutschland 79,99 Euro, während die Ultimate Edition 99,99 Euro kostet. Spieler, die eine digitale Version vorbestellt haben, können das Spiel bereits seit dem 10. November vorab herunterladen.
Was Rockstar nicht angekündigt hat, ist ebenso wichtig, insbesondere angesichts der vielen betrügerischen Angebote, die online kursieren: Derzeit gibt es keine offizielle Beta, keine spielbare Demo und kein Early-Access-Programm, mit dem sich GTA VI bereits vor dem Veröffentlichungstag spielen ließe.
Ebenso wenig hat Rockstar eine PC-Version, ein Veröffentlichungsdatum für den PC oder Systemanforderungen bekannt gegeben. Dies macht die offiziellen Informationen zu einem nützlichen Realitätscheck: Angebote, die auf einer angeblichen PC-Version, einer Beta, einer Demo oder einem Early-Access-Zugang basieren, versprechen etwas, das Rockstar nie bestätigt hat.
Tabelle 1. GTA VI-Betrugsmaschen im Überblick
|
Betrugsart |
Worauf Sie achten sollten |
Was Angreifer anstreben |
|
Phishing nach Zugangsdaten |
Gefälschte Anmeldeseiten von Rockstar, PlayStation, Xbox oder Steam |
Anmeldedaten für Gaming-Konten, Passwörter und andere persönliche Informationen |
|
Gefälschte Beta- oder Early-Access-Angebote |
Einladungen zur Registrierung, Anmeldung, Zahlung einer Gebühr oder zum Herunterladen von Software, um Zugang zu einer nicht existierenden Beta-, Demo- oder Early-Access-Version von GTA VI zu erhalten |
Anmeldedaten, Geld, persönliche Daten oder die Installation von Malware |
|
Krypto-Betrug |
Gefälschte GTA VI-Gewinnspiele, Token-Airdrops, Investitionsmöglichkeiten oder „VIP-Zugang“, für die Kryptowährung erforderlich ist |
Kryptowährungszahlungen oder Zugriff auf die Krypto-Vermögenswerte der Opfer |
|
Gefälschte Shops und Vorbestellungen |
Geklonte oder gefälschte Shop-Seiten, die Kopien, Keys, Bundles oder Versionen von GTA VI anbieten, die noch nicht offiziell angekündigt wurden |
Zahlungskartendaten, persönliche Informationen oder Direktzahlungen |
|
Verbreitung von Malware |
Gefälschte Launcher, durchgesickerte Builds, Beta-Installationsprogramme, APKs, Cracks, Cheats oder Preload-Tools |
Installation von Infostealern, Fernzugriffstrojanern oder anderer Malware |
Leaks schüren den Hype
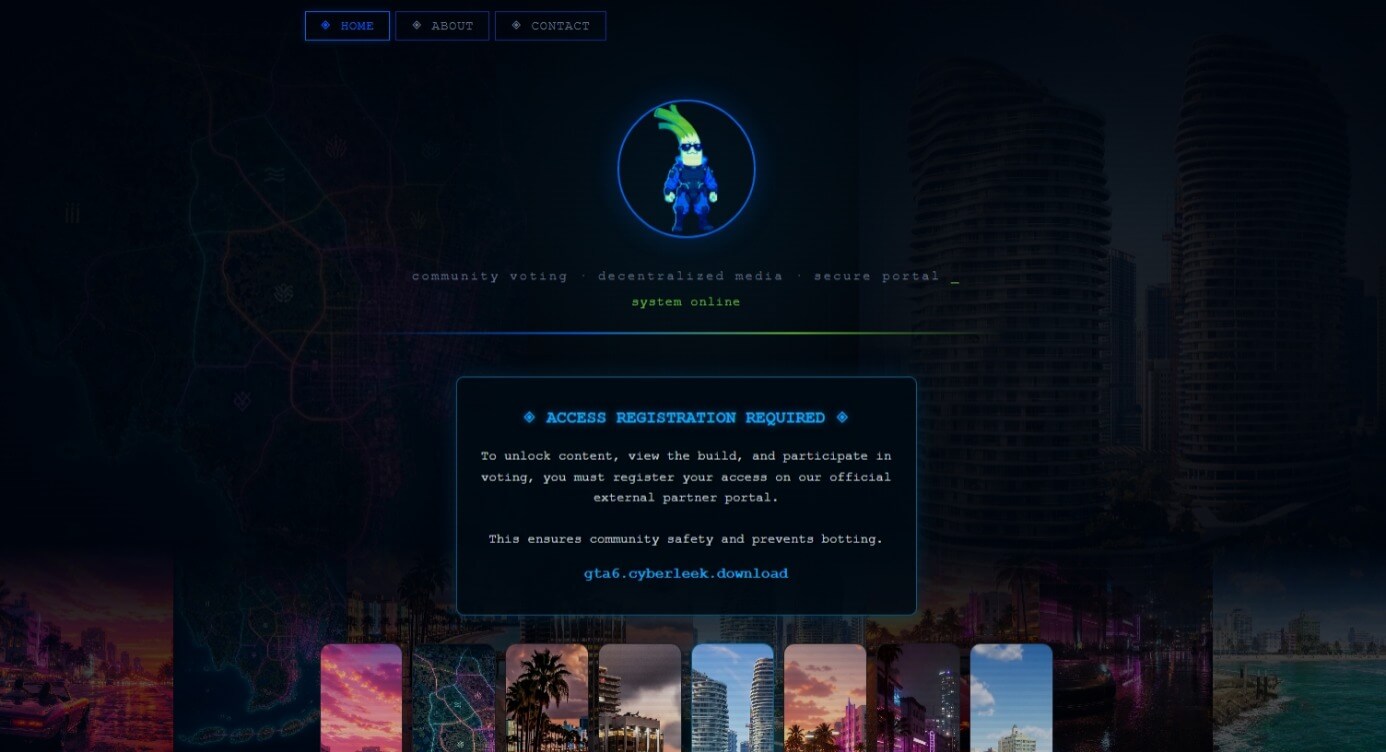
Die enorme Vorfreude auf „GTA 6“ hat zudem dazu geführt, dass jedes neue durchgesickerte Material die Aufmerksamkeit auf sich zieht. Am 18. August begann die "Cyberleek"-Gruppe mit der Veröffentlichung von angeblich gestohlenem GTA-VI-Materials, angefangen mit zwei Gameplay-Videos. Auch eine angebliche Karte von Leonida, der Spielwelt von GTA 6, war Teil des Leaks. Bis zum 12 Oktober hatte TechWiser 19 Leaks von CyberLeek katalogisiert. Das Material umfasste Clips mit Autos und Flugzeugen, Einblicke in Schauplätze und das Verhalten von NPCs sowie Story-Inhalte, die einen Teil der zeigten. Rockstar hat öffentlich auf die Leaks reagiert, die Veröffentlichung von unfertigem Material als „herzzerreißend“ bezeichnet und rechtliche Schritte eingeleitet.
Doch bei CyberLeek ging es nicht nur um Aufmerksamkeit. Die Kampagne war zudem mit einer Kryptowährung namens $CYBERLEEK verflochten, die auf der Solana-Blockchain eingeführt wurde. CyberLeek führte ein tokenbasiertes Abstimmungssystem ein, bei dem Inhaber mit $CYBERLEEK darüber abstimmen konnten, welches Material als Nächstes geleakt werden sollte. BitOK, ein Blockchain-Analyseunternehmen, untersuchte später die damit verbundenen On-Chain-Aktivitäten und identifizierte mehrere Kanäle, über die Geld in den Betrieb floss, darunter Gebühren für Token-Swaps, Zahlungen für Abstimmungen und direkte Zahlungen auf mit CyberLeek verknüpften Websites. In einer Transaktionssequenz am 27. August beanspruchte und verkaufte das Wallet, die den Token erstellt hatte, Gebühren aus dem Liquiditätspool in Höhe von insgesamt 2.676,67 SOL (entspricht etwa 225.000 US-Dollar, Stand: 11. November 2026). Allerdings warnt BitOK davor, einzelne Blockchain-Ströme mit dem Nettogewinn gleichzusetzen oder alle Gelder, die über diese Wallets fließen, einer bestimmten Person zuzuordnen, sobald sie sich mit Geldern aus anderen Quellen vermischt haben.
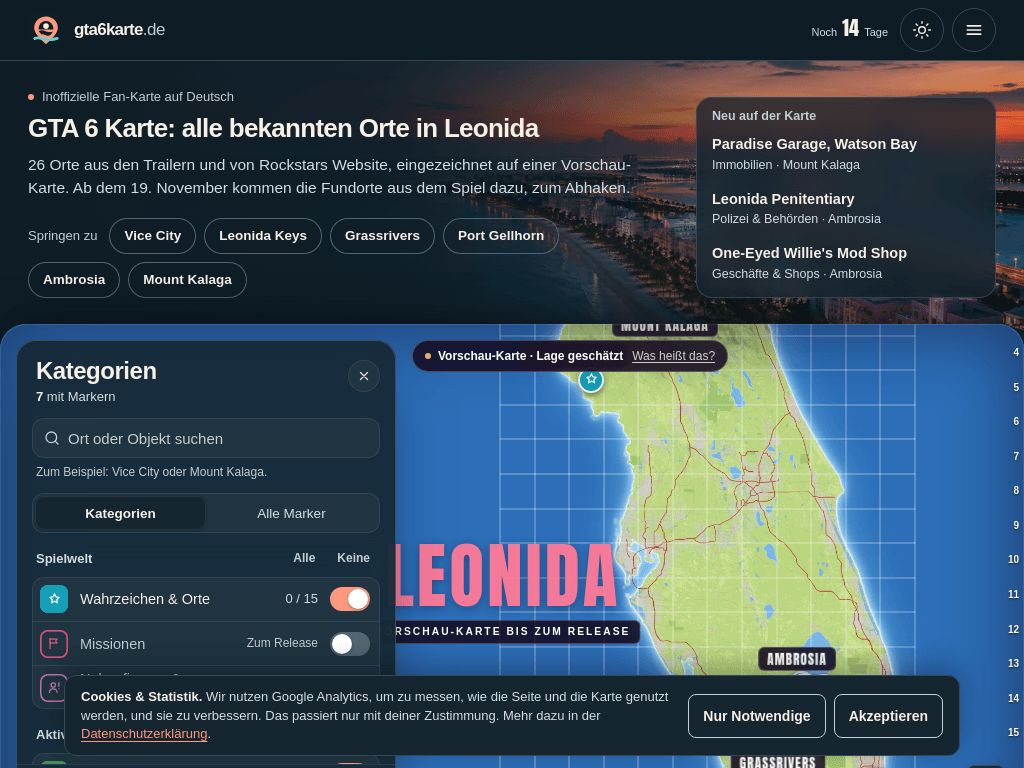
Der Name „CyberLeek“ verbreitete sich schnell über die ursprüngliche Leak-Kampagne hinaus. Netcraft identifizierte nach dem Erscheinen der ersten Clips 121 neu registrierte Domains, die „cyberleek“ enthielten, darunter 100, die allein im August registriert wurden. Nicht alle davon waren böswillig: Einige gehörten zu Fanseiten, Merchandise-Seiten oder Seiten im Zusammenhang mit Memecoins. Andere nutzten den Namen, um gefälschte GTA-VI-Builds zu verbreiten (mehr dazu weiter unten).
Für Cyberkriminelle geht die Bedeutung eines vielbeachteten Leaks jedoch über das Filmmaterial selbst hinaus. Sobald scheinbar echtes Gameplay online zirkuliert, erscheint die Aussicht, das vollständige Spiel zu erhalten, deutlich plausibler. Das schafft einen fruchtbaren Boden für gefälschte Downloads und betrügerische Angebote, die vorgeben, eine schwer zu bekommende „vollständige Version“ bereitzustellen. Tatsächlich stellte BitOK fest, dass mit CyberLeek verknüpfte Websites später eine angebliche „GTA 6: Development Build“ für 40 US-Dollar bewarben, doch die Blockchain-Analyse konnte nicht nachweisen, dass jemand, der dafür bezahlt hatte, tatsächlich echte GTA-6-Dateien erhalten hatte. Diese Diskrepanz zwischen dem, was offenbar tatsächlich durchgesickert ist, und dem, was eifrige Fans sich erhoffen, schafft genau die Art von Unsicherheit, die Betrüger ausnutzen können.
Was steckt wirklich hinter einem „kostenlosen GTA 6“-Download?
Während angebliche GTA-6-Aufnahmen online kursieren, haben Sicherheitsforscher keine Hinweise darauf gefunden, dass eine echte, spielbare, durchgesickerte Kopie verbreitet wird. Was sie gefunden haben, sind Malware-Kampagnen, die aus der Nachfrage Kapital schlagen sollen. Einige ahmen das offizielle Marketing von Rockstar nach, während andere sich als vollständige Spieledateien ausgeben.
Im August entdeckte ein Cybersicherheitshersteller Websites, die sich als Rockstar Games ausgaben und bei Suchanfragen nach einer GTA VI-Demo auftauchten. Die Seiten kopierten Rockstars Werbung für den „Extended Look“ vom 27. August – eine Gameplay-Präsentation, die auf Netflix Premiere feierte –, fügten jedoch einen gefälschten „Jetzt spielen“-Button hinzu, der zu „gta6_installer.exe“ führte. Das Spiel war darin nicht enthalten. Die nur 1,1 MB große ausführbare Datei enthielt „Vidar“, einen Infostealer, der es auf gespeicherte Passwörter und Autovervollständigungsdaten in 19 Browsern abzielte, darunter Chrome, Edge, Firefox, Brave, Opera und Vivaldi, sowie auf FTP-Anmeldedaten.
Die Betreiber von Vidar haben bereits zuvor den Tech-Hype als Köder genutzt. Der ESET Threat Report für das erste Halbjahr 2024 dokumentierte eine Kampagne, bei der ein gefälschter Midjourney-Desktop-Installer Vidar verbreitete. ESET stellte fest, dass der Infostealer Tastatureingaben protokollieren sowie Browser-Anmeldedaten und Daten aus Krypto-Wallets stehlen konnte. Allgemeiner gesagt sind Infostealer darauf ausgelegt, unbemerkt sensible Informationen aus Browsern, Anwendungen, E-Mail-Clients und Krypto-Wallets zu sammeln. Gestohlene Sitzungs-Cookies sind besonders wertvoll, da sie es Angreifern – je nach Dienst und dessen Sicherheitsmaßnahmen – manchmal ermöglichen, eine authentifizierte Sitzung wiederzuverwenden, ohne das Passwort oder den Multi-Faktor-Authentifizierungscode des Opfers erneut eingeben zu müssen.
Eine separate, von Huntress analysierte Kampagne verfolgte den gegenteiligen Ansatz. Anstelle eines verdächtig kleinen Installationsprogramms verbreiteten die Angreifer ISO-Disk-Images zum Thema „GTA 6“ mit einer Größe von über 100 GB, die sie mit Datenmüll auffüllten, um die erwartete Größe eines modernen AAA-Spiels nachzuahmen. Die Dateien wurden über manipulierte Suchergebnisse (SEO-Poisoning), Gaming-Foren, soziale Medien und Torrent-Seiten beworben.
Ein ISO-Image enthielt anstelle von „GTA 6“ ein gefälschtes Installationsprogramm und verschiedene Bedrohungen: die Fernzugriffstrojaner njRAT und DCRat, den Infostealer „Mercurial Grabber“ sowie die Ransomware „Chaos“. Unsere Analyse von DCRat (auf Spanisch) beschreibt es als eine weit verbreitete AsyncRAT-Variante, die in der Lage ist, Screenshots aufzunehmen, Tastatureingaben zu protokollieren, Dateien und Prozesse zu verwalten, Befehle aus der Ferne auszuführen, auf gespeicherte Anmeldedaten zuzugreifen und zusätzliche Plugins herunterzuladen. Die RATs könnten Angreifern erhebliche Kontrolle über einen infizierten PC verschaffen, während Mercurial Grabber es auf Discord-Token, Chrome-Passwörter und -Cookies sowie auf spielbezogene Sitzungsdaten abgesehen hatte. Chaos war sogar noch zerstörerischer: Es verschlüsselte Dateien bis zu einer Größe von 200 MB und überschrieb größere Dateien mit Zufallsdaten. Huntress fand keine offensichtliche Möglichkeit für Opfer, gegen Bezahlung ihre Dateien wiederherzustellen, was die Malware effektiv eher zu einem „Wiper“ als zu herkömmlicher Ransomware machte.
Der gefälschte GTA-VI-Installer hatte zudem eine clevere Erklärung parat, warum das „Spiel“ nicht laufen würde. Die Nutzer wurden im Voraus gewarnt, dass die angeblich durchgesickerte, nicht lizenzierte Kopie möglicherweise den Fehler „Lizenz nicht gefunden“ auslösen könnte. Sobald die Malware installiert war, erschien genau diese Meldung und lieferte den Opfern einen plausiblen Grund für das Fehlen des Spiels, während die schädlichen Komponenten bereits im Hintergrund liefen.
Im Vorfeld der Veröffentlichung tauchten immer wieder gefälschte Versionen auf. Im November berichtete Netcraft, dass Websites mit CyberLeek-Bezug gefunden wurden, die angeblich vollständige GTA-6-Versionen anboten. Eine davon stellte eine Datei namens „GTAVI.exe“ bereit, die von 34 von 68 Sicherheits-Engines auf VirusTotal vor allem als Trojaner markiert wurde. Eine andere bot einen speziellen „Cyberleek Launcher“ für die „vollständige durchgesickerte Version“ an, bevor sie die Nutzer aufforderte, 100 US-Dollar in Kryptowährung zu zahlen, um das Spiel freizuschalten. ESET hat Dutzende schädlicher Dateien entdeckt, die sich als Inhalte im Zusammenhang mit GTA 6 tarnen.
Tabelle 2. Einige der von ESET identifizierten schädlichen Dateinamen mit GTA-6-Bezug
|
Beispiel für einen Dateinamen |
Warum er auffällt |
|
gta6 beta early access.exe |
Kombiniert zwei nicht existierende GTA-VI-Angebote: eine Beta-Version und einen Early-Access |
|
GTA6 Leaks.exe |
Nutzt das Interesse an angeblichen GTA VI-Leaks aus |
|
GTA6.apk |
Gibt sich als mobile Version von GTA VI aus, die Rockstar noch nicht angekündigt hat |
|
gta6_installer_cyberleek.exe |
Nutzt die Bekanntheit des Namens „CyberLeek“ aus |
|
CyberLeek-GTAVI-GTA6-PreBuild.torrent.exe |
Verwendet „CyberLeek“, eine angebliche Vorabversion, und „Torrent“ als Köder, ist aber in Wirklichkeit eine ausführbare Windows-Datei |
Gefälschte Shops und das Versprechen eines „Early Access“
Nicht jeder GTA-6-Betrug muss Malware in einem Download verstecken. In manchen Fällen existiert das Produkt schlichtweg gar nicht. Betrügerische Websites können legitime Online-Shops imitieren oder sich als exklusive Gaming-Marktplätze präsentieren und dabei etwas anbieten, das Rockstar nie tatsächlich zum Verkauf angeboten hat: Early-Access- oder Beta-Zugang oder eine andere Möglichkeit, GTA VI vor allen anderen zu spielen. Die Telemetriedaten von ESET zeigen, wie umfangreich die Web-Infrastruktur mittlerweile geworden ist: Tausende von Domains wurden mit Begriffen rund um „GTA VI“ registriert oder geben vor, von Rockstar Games zu stammen. Nicht alle davon sind bösartig oder gar aktiv: Einige sind legitime Fanseiten, die Informationen über den bevorstehenden Start sammeln, während andere derzeit keinerlei Inhalte bereitstellen.
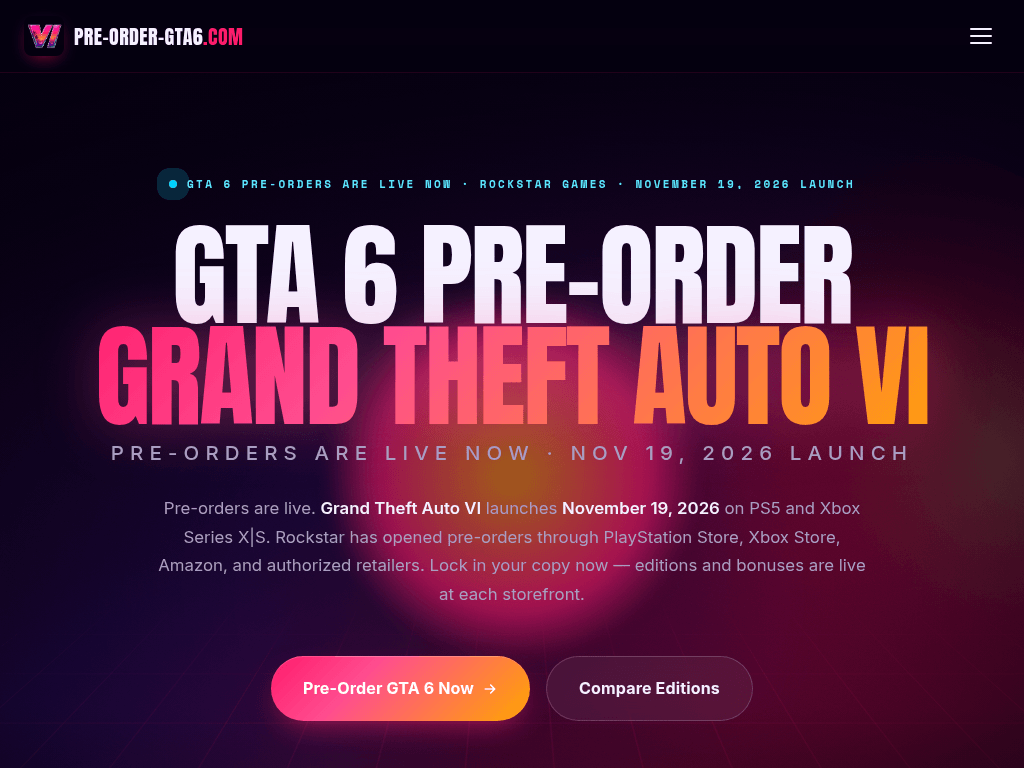
Die Grundprämisse wirkt überzeugend, da Early-Access-Programme, Beta-Tests und Sondereditionen in der Gaming-Branche weit verbreitet sind. Betrüger nutzen diese Vertrautheit aus, um nicht existierende GTA-VI-Angebote plausibel erscheinen zu lassen, und kombinieren sie mit hochwertiger Grafik, offiziell wirkendem Branding und Formulierungen, die Exklusivität oder Dringlichkeit suggerieren. Gefälschte Seiten sind typischerweise mit GTA-6-Logos, Bildern im Neon-Vice-City-Stil, Luxusautos und KI-generierten Bildern versehen und versprechen gleichzeitig „VIP Digital Access“ oder eine „Exclusive Early Access Preview“.
Eine weitere Variante nutzt die Nachfrage nach noch nicht angekündigten Plattformen aus. Netcraft entdeckte Websites, die mit „GTA 6 APK“, „GTA 6 Mobile“ und Android-Beta-Versionen warben, obwohl Rockstar das Spiel weder für Android noch für iOS bestätigt hat. Einige Seiten boten APK-Dateien an, während andere das Versprechen einer mobilen Version nutzten, um Besucher auf Seiten zur „menschlichen Verifizierung“ umzuleiten, auf denen Umfragen, App-Installationen oder die Angabe persönlicher Daten verlangt wurden.
Eine Website verbreitete eine Android-„Beta“-Version namens GTA.VI.8.0.9.Beta und wies die Nutzer an, die Installation aus einer unbekannten Quelle zuzulassen. Interessanterweise erkannte keine Sicherheits-Engine die APK als schädlich, als Netcraft sie mit VirusTotal überprüfte. Das macht sie jedoch nicht zu einer legitimen Kopie von GTA 6: Es gibt keine offizielle mobile Version, und ein negativer Malware-Scan beweist nicht, dass eine ungeprüfte Datei das ist, was sie vorgibt zu sein.
Ein von Malwarebytes dokumentierter Betrugsfall zeigt, wie ausgeklügelt die Täuschung sein kann. Die Website warb mit exklusivem Early-Access für 250 US-Dollar und akzeptierte Zahlungen ausschließlich in Bitcoin, USDT oder Ethereum. Nach dem Senden der Kryptowährung wurden die Käufer angewiesen, auf die Zahlungsbestätigung zu warten und ihre Transaktions-ID einzugeben, um ihren Download „freizuschalten“. Die Webseite enthielt QR-Codes, Nachrichten zur Zahlungsbestätigung und einen gut sichtbaren Download-Button, wodurch der Eindruck eines funktionierenden Bestellvorgangs erweckt wurde. Nur eines fehlte: das Spiel.
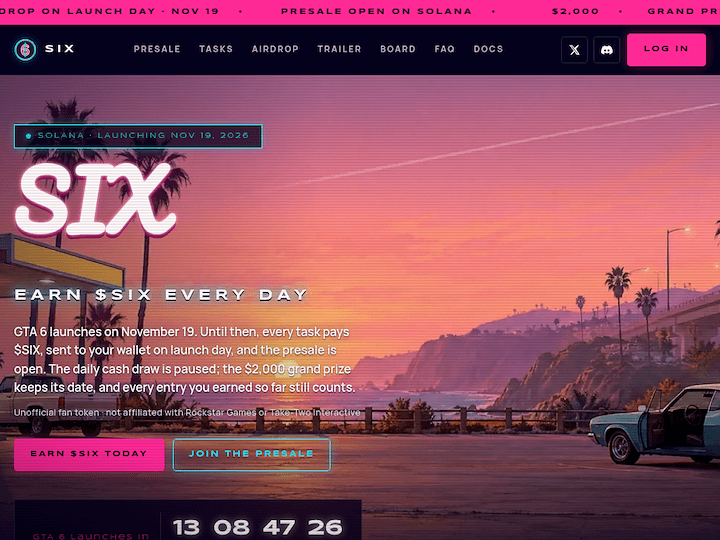
Die Bezahlung mit Kryptowährung bringt eine weitere Komplikation mit sich. Im Gegensatz zu Kartenzahlungen gibt es bei Kryptowährungsüberweisungen keinen Rückbuchungsmechanismus. Wie wir kürzlich feststellten, ist dies ein Grund, warum Betrüger diese bevorzugen: Sobald das Geld in einer vom Betrüger kontrollierten Wallet angekommen ist, lässt es sich nur äußerst schwer zurückholen.
Vom Vorab-Download bis zum Black Friday
Die Tage vor dem Start könnten Betrügern eine weitere Gelegenheit bieten. Das digitale Vorladen begann am 10. November, neun Tage bevor „GTA VI“ am 19. November spielbar wird. Rockstar gibt an, dass das Vorab-Herunterladen je nach Gerät bis zu 212 GB Speicherplatz erfordern kann, während die Box-Versionen voraussichtlich ab 12. November im Handel erhältlich sein werden. Das Vorab-Herunterladen bedeutet jedoch nicht, dass man das Spiel vorzeitig spielen kann: Das Spiel bleibt bis zu seiner offiziellen Veröffentlichung gesperrt.
Diese Unterscheidung bietet Betrügern einen besonders glaubwürdigen Vorwand. Während Millionen von Spielern darauf warten, dass ihre Exemplare freigeschaltet werden, könnten betrügerische Nachrichten behaupten, dass ein Vorab-Download fehlgeschlagen sei, eine Vorbestellung storniert wurde oder zusätzliche Schritte erforderlich seien, um das Spiel zu aktivieren. Links in solchen Nachrichten führen möglicherweise zu Phishing-Seiten, die darauf ausgelegt sind, ihre PlayStation-, Xbox-, Rockstar-, E-Mail- oder Zahlungsdaten zu stehlen.
Die sicherste Reaktion auf ein Angebot zur Vorbestellung oder zum Pre-Load ist daher, sie zu ignorieren. Stattdessen können Spieler den entsprechenden Konsolen-Store oder ihr Konto direkt öffnen und dort den Status ihres Kaufs überprüfen. Vorsicht ist zudem bei Nachrichten geboten, in denen Nutzer aufgefordert werden, ihr Konto, ihre Zahlungsdaten oder ihren Kauf zu „verifizieren“, um eine angebliche Stornierung zu verhindern.
Der Start von „GTA 6“ fällt genau in die Zeit, in der die Weihnachtseinkaufssaison in vollem Gange ist – der Black Friday findet am 27. November 2026 statt. Diese Kombination könnte Betrügern einen weiteren starken Köder bieten: nicht nur das Spiel selbst, sondern auch vermeintliche Weihnachtsschnäppchen rund um das Spiel. Käufer sollten sich vor unbekannten Shops in Acht nehmen, die stark reduzierte Exemplare von „GTA 6“, Geschenkkarten oder verlockende Konsolen- und Spielepakete bewerben. Der Weihnachtsbezug könnte zudem den Kreis potenzieller Opfer über eingefleischte „GTA“-Fans hinaus erweitern. Eltern, Verwandte und andere Geschenkekäufer sind möglicherweise weniger genau darüber informiert, welche „GTA 6“-Produkte und -Plattformen Rockstar offiziell angekündigt hat, sodass es für sie schwieriger ist, Angebote für eine nicht existierende PC-Version, ein ungewöhnlich günstiges Bundle oder eine gefälschte Sonderedition einzuschätzen. Nach der Veröffentlichung werden sich die Lockangebote wahrscheinlich wieder in Richtung gefälschter Cheats, Mod-Menüs, Generatoren für Spielwährung und Downloads der „PC-Version“ verlagern.
Sieben Tipps, mit dem Sie Betrug verhindern
Die Aufregung rund um die Veröffentlichung eines lang erwarteten Spiels macht es schwer, einem unerwarteten Rabatt, einer „durchgesickerten“ Version oder einem exklusiven Angebot zu widerstehen. Doch viele der oben beschriebenen Betrugsmaschen lassen sich erkennen, wenn man einen Moment innehält und das Angebot mit den tatsächlichen Bestätigungen von Rockstar vergleicht. Hier sind sieben Vorsichtsmaßnahmen, die es sich zu beachten lohnt.
1. Halten Sie sich an offizielle Quellen
Kaufen Sie „GTA 6“ über den PlayStation Store, den Microsoft Store, den Rockstar Games Store oder etablierte Händler. Seien Sie besonders vorsichtig bei Links in Werbeanzeigen, Social-Media-Beiträgen, E-Mails, Suchergebnissen oder Nachrichten, die ein Sonderangebot versprechen. Anstatt dem Link zu folgen, ruft die Website des Händlers oder die Plattform direkt auf.
2. Seien Sie misstrauisch bei Preisen, die zu gut erscheinen, um wahr zu sein
Vergleichen Sie ein Angebot vor dem Kauf mit dem offiziellen Preis des Spiels. Ein drastischer Rabatt bei einem unbekannten Händler, insbesondere bei einem mit Spannung erwarteten Titel kurz vor der Veröffentlichung, verdient besondere Aufmerksamkeit. Lassen Sie sich nicht durch einen Countdown-Timer, die Meldung „nur noch zwei Exemplare verfügbar“ oder ähnlichen Druck dazu verleiten, zu schnell zu kaufen, bevor Sie den Verkäufer überprüft haben. Digitale Exemplare sind nicht ausverkauft.
3. Überprüfen Sie den Shop, nicht nur das Produkt
Bevor du bei einem unbekannten Shop kaufst, achte auf überprüfbare Kontaktdaten, Unternehmensangaben, Allgemeine Geschäftsbedingungen und klare Rückgabebedingungen. Suche selbstständig nach Informationen über den Händler, anstatt dich ausschließlich auf die begeisterten Bewertungen auf dessen eigener Website zu verlassen. Denke auch daran, dass professionelle Grafiken, GTA VI-Artwork, Trailer und Vertrauenssiegel nicht beweisen, dass ein Shop seriös ist.
4. Nutzen Sie eine sichere Zahlungsmethode
Überlegen Sie es sich zweimal, wenn ein unbekannter Verkäufer auf Kryptowährung, Geschenkkarten oder andere Zahlungsmethoden besteht, die nur begrenzte Regressmöglichkeiten bieten, falls etwas schiefgeht. Nutzen Sie eine Kreditkarte oder eine andere Zahlungsmethode mit Käuferschutz.
5. Gleichen Sie außergewöhnliche Versprechen mit der Realität ab
Ein Betrugsversuch lässt sich manchmal schon allein anhand des Angebots erkennen. Wie oben erwähnt, hat Rockstar „GTA 6“ ausschließlich für PlayStation 5 und Xbox Series X|S angekündigt – ohne Beta, Demo oder Early Access. Jedes Angebot für eine PC- oder Mobilversion oder einen vorzeitigen Start ist ein Warnsignal.
6. Nutzen Sie Sicherheitstools als zusätzliche Schutzmaßnahme
Halten Sie Ihr Betriebssystem, Ihren Browser und Ihre Sicherheitssoftware auf dem neuesten Stand und ignorieren Sie keine Warnungen vor verdächtigen Websites oder Downloads. ESET bietet außerdem den „ESET Link Checker“ an, mit dem Sie verdächtige Links überprüfen können, bevor Sie sie öffnen.
7. Wenn etwas schiefgeht, handeln Sie schnell
Wenn Sie einen Kauf in einem dubiosen Online-Shop getätigt, eine Datei ausgeführt haben, an der Sie nun Zweifel hegen, oder seltsame Aktivitäten auf einem Ihrer Konten bemerkt haben, warten Sie nicht. Wenden Sie sich an Ihre Bank oder Ihren Kartenaussteller, falls Sie Zahlungsdaten angegeben haben, und bewahren Sie Screenshots und Belege als Beweismittel auf. Ändern Sie Ihre Passwörter von einem unversehrten Gerät aus und melden Sie sich von allen aktiven Sitzungen ab, da gestohlene Sitzungs-Cookies eine Passwortänderung überdauern können. Scannen Sie das Gerät anschließend mit Sicherheitssoftware.