Der ESET APT Activity Report Q2 2026–Q2 2026 fasst bemerkenswerte Aktivitäten ausgewählter APT-Gruppen (Advanced Persistent Threat) zusammen, die von ESET Forschern zwischen April und September 2026 dokumentiert wurden. Die hier vorgestellten Operationen spiegeln die allgemeine Bedrohungslage wider und heben einige der wichtigsten Trends und Entwicklungen hervor. Sie stellen lediglich einen Ausschnitt der Cybersicherheitsinformationen dar, die den Kunden der ESET Threat Intelligence APT-Berichte zur Verfügung gestellt werden.
Chinesische Hacker sind auf Informationsjagd
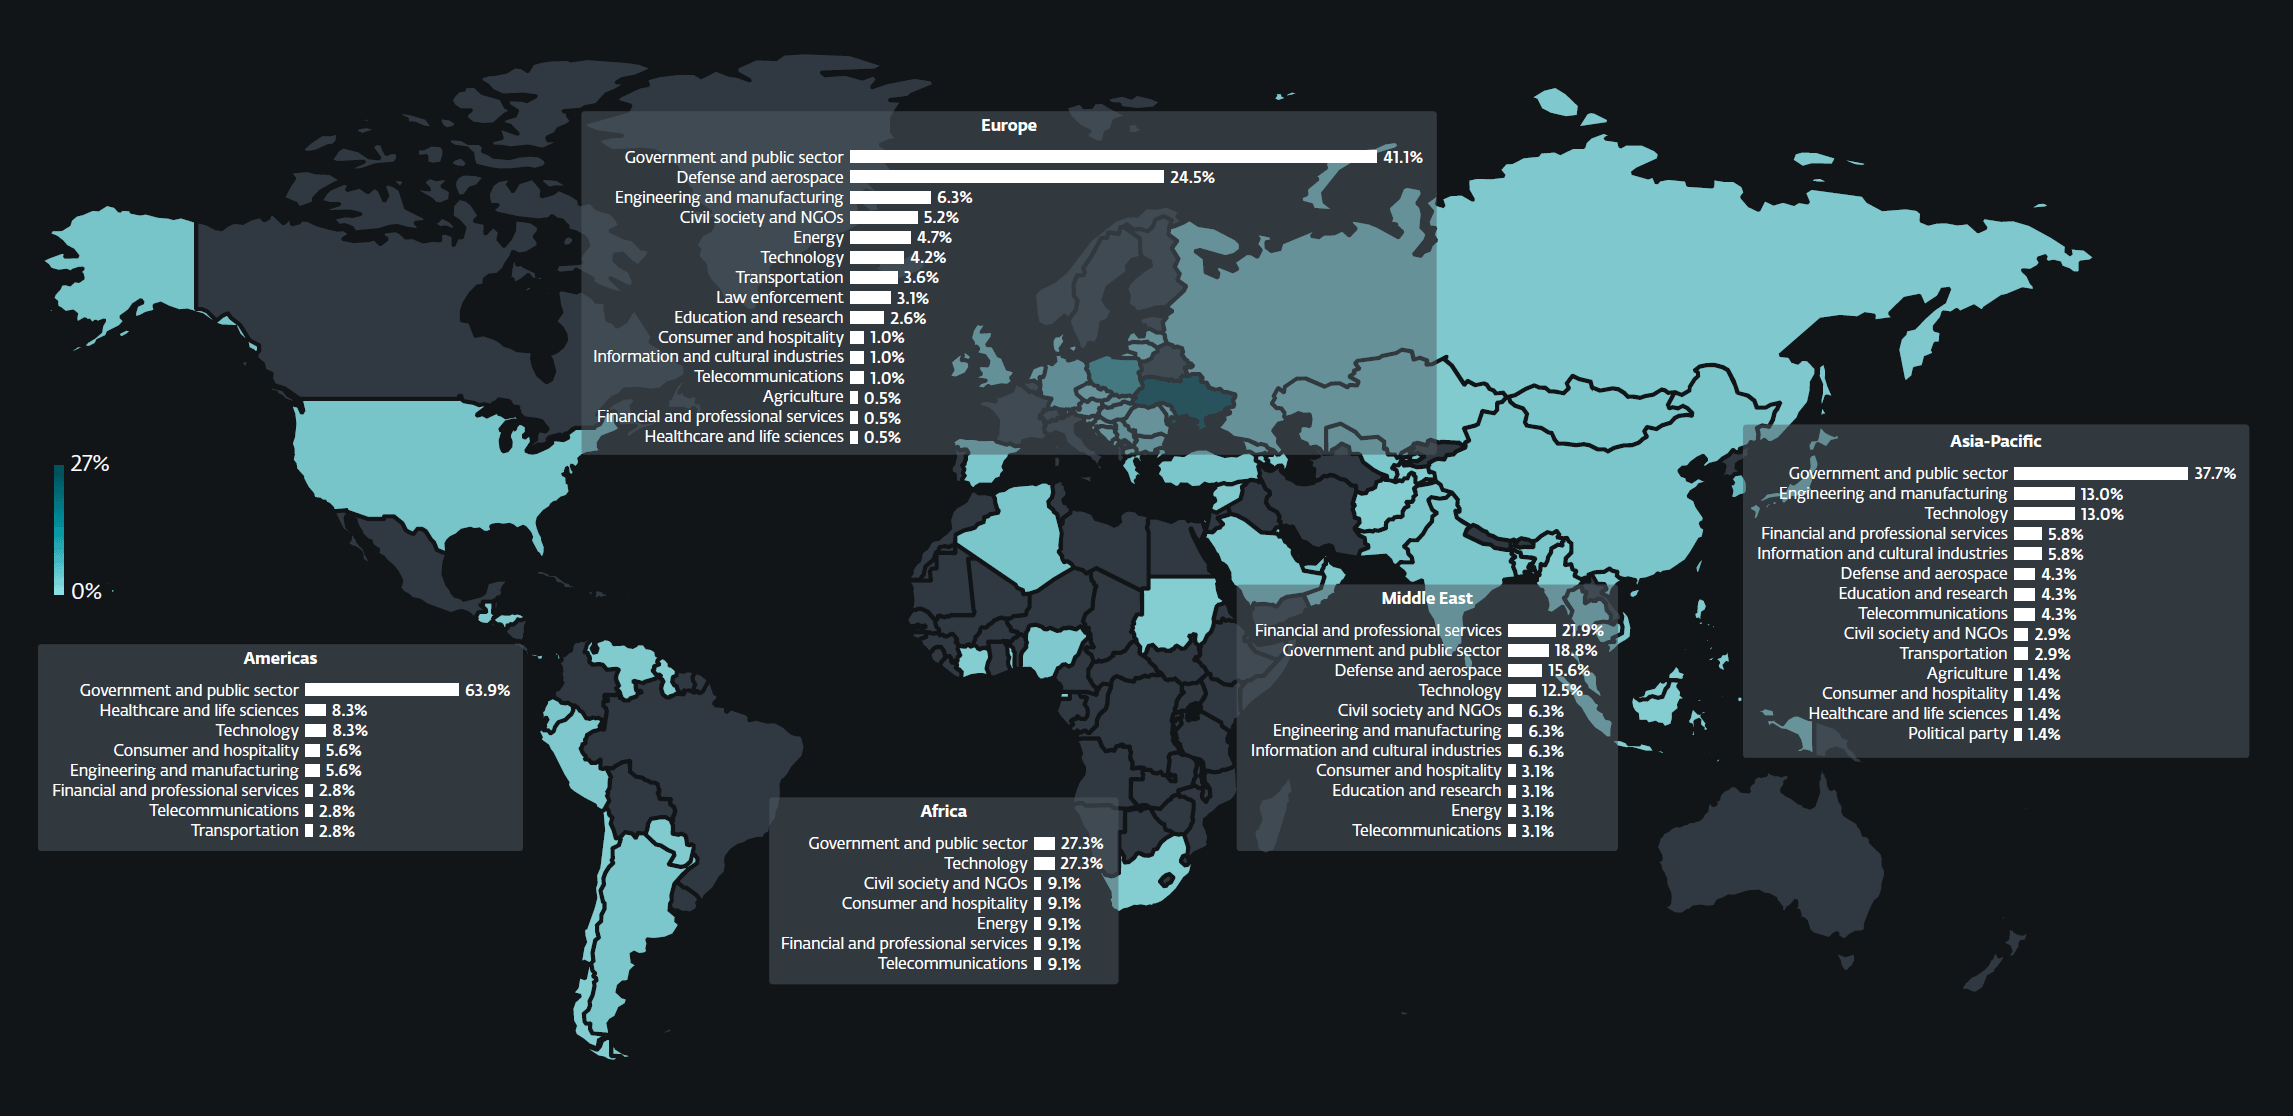
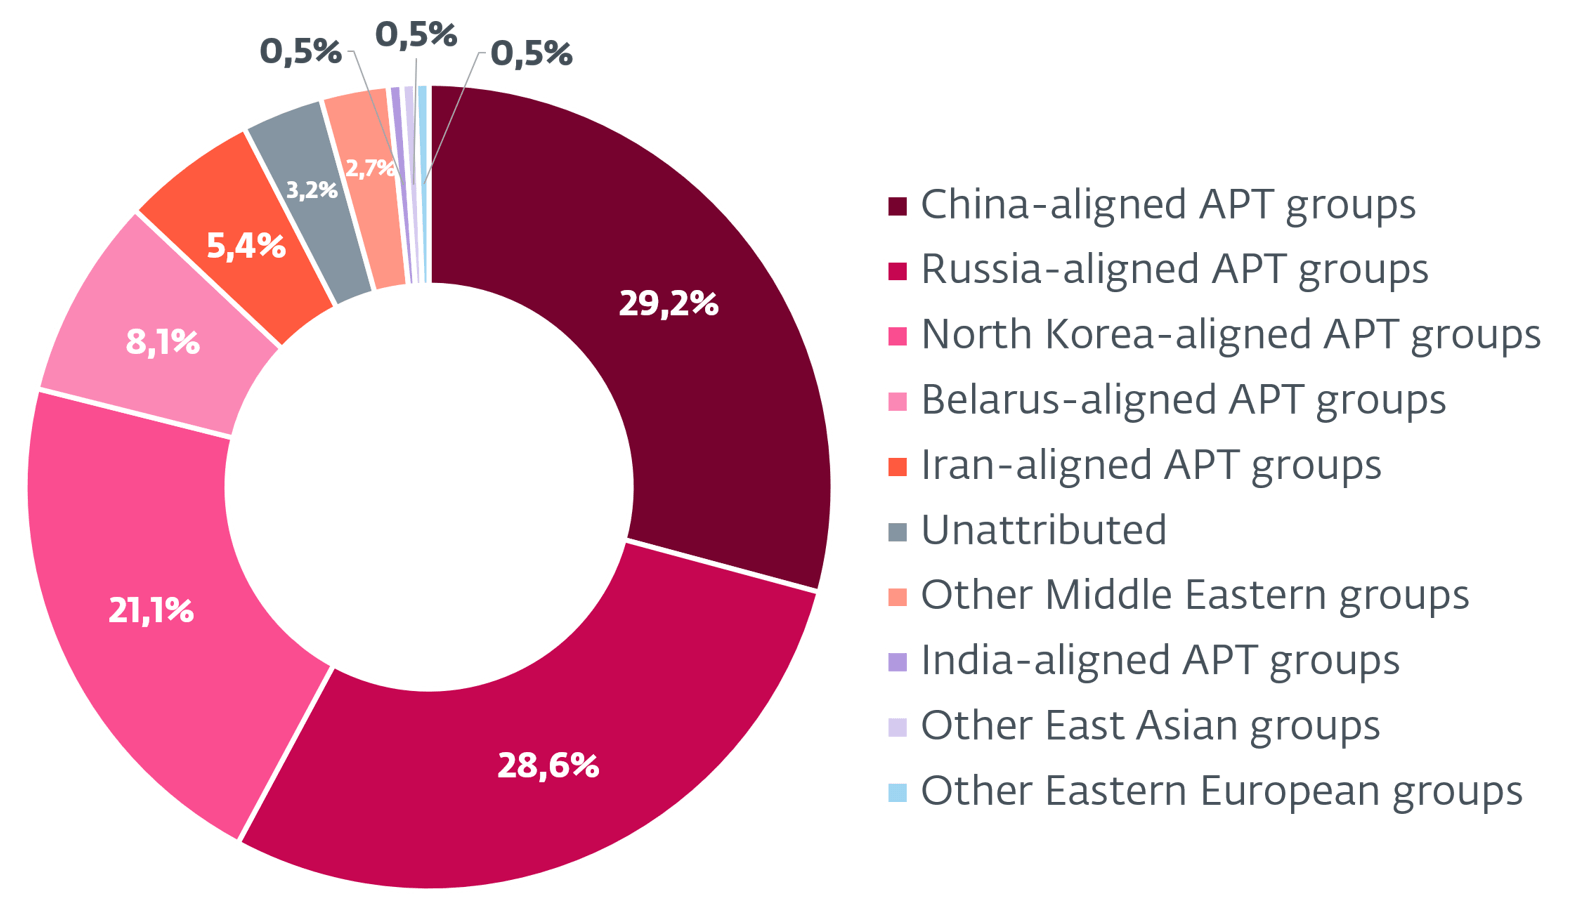
Während des Beobachtungszeitraums führten mit China verbundene Gruppen Operationen zur Informationsbeschaffung durch, die sich in erster Linie gegen staatliche Ziele richteten. FamousSparrow setzte seine Überwachung in Südamerika fort, genau wie im vorangegangenen Berichtszeitraum. In Südostasien und Ozeanien führten mit China verbundene Bedrohungsakteure Kampagnen durch, die offenbar die Bemühungen der chinesischen Strafverfolgungsbehörden im Kampf gegen die organisierte Kriminalität in der Region unterstützen. Ein Akteur nahm Hotels in Palau ins Visier, das offenbar zunehmend als Basis für betrugsbezogene organisierte Kriminalität genutzt wird. SlippyNunchucks setzte sein „DarkVigil“-Toolset in Sri Lanka gegen chinesischsprachige Personen ein, die mit Betrugsmaschen in Verbindung stehen – wahrscheinlich im Rahmen umfassenderer regionaler Strafverfolgungsmaßnahmen gegen Finanzkriminalität. Da Betrugszentren für Chinas Nachbarländer zu einem Problem geworden sind, das direkte negative Auswirkungen auf China selbst hat, ist es wahrscheinlich, dass mit China verbundene APT-Gruppen die Strafverfolgungsmaßnahmen in diesem Bereich unterstützt haben. Ein weiterer, breiter gefasster Aktivitätscluster richtete sich gegen taiwanesische Organisationen, die in der Halbleiterindustrie tätig sind. Diese Fokussierung auf Taiwans Halbleitersektor steht im Einklang mit den seit langem bestehenden Prioritäten Chinas im Bereich der Industriespionage sowie mit der strategischen Bedeutung von Halbleiter-Lieferketten sowohl für den wirtschaftlichen Wettbewerb als auch für die nationale Sicherheit.
Iran: vermehrte Aktivität in den USA
Die Aktivitäten mit Bezug zum Nahen Osten nahmen im Vergleich zum vorangegangenen Berichtszeitraum zu, was hauptsächlich auf die Rückkehr mehrerer etablierter, dem Iran nahestehender Gruppen zurückzuführen ist. Im vorangegangenen Zeitraum waren die Aktivitäten dieser Gruppen zurückgegangen, höchstwahrscheinlich weil die vom iranischen Regime verhängten Internetbeschränkungen ihre Fähigkeit, effektiv zu operieren, beeinträchtigten. FilthyFeline, eine Untergruppe von OilRig, und MuddyWater nahmen nach einer ruhigeren Phase ihre Aktivitäten wieder auf, wobei sich der Großteil der Aktivitäten gegen Unternehmen in Israel aus verschiedenen Branchen richtete; eine geringere Anzahl von US-Unternehmen war ebenfalls betroffen. FilthyFeline scheint zudem die Aktivitäten gegen einen Mobilfunkdienstleister in Usbekistan übernommen zu haben, der zuvor von BladedFeline, einer weiteren Untergruppe von OilRig, kompromittiert worden war. Parallel dazu analysierten wir neue oder aktualisierte Malware, was auf erneute Entwicklungsaktivitäten innerhalb von Teilen des mit dem Iran verbündeten Ökosystems hindeutet. Außerdem entdeckten wir Aktivitäten von „Arid Viper“, einem mit der Hamas verbundenen Akteur, gegen das offenbar als Außen- und Auswanderungsministerium der Palästinensischen Autonomiebehörde identifizierte Ministerium oder eine damit verbundene staatliche Einrichtung. Angesichts des laufenden, von den USA geführten Friedensprozesses sowie der langjährigen Rivalität zwischen der Hamas und der Palästinensischen Autonomiebehörde waren diese Aktivitäten möglicherweise darauf ausgerichtet, Informationen über die diplomatische Position der Palästinensischen Autonomiebehörde und deren interne Überlegungen hinsichtlich der Verhandlungen zur Eindämmung der Feindseligkeiten in der Region zu sammeln.
Nordkorea ist auf der Suche nach Kryptogeld
Mit Nordkorea verbündete Bedrohungsakteure wichen nicht wesentlich von den Zielgruppen ab, die bereits in früheren Berichtszeiträumen beobachtet wurden. Dazu zählen in erster Linie Technologie- und Kryptowährungsunternehmen, Softwareentwickler sowie andere opportunistische Ziele. Neben Südkorea hat die Ukraine unter den mit Nordkorea verbündeten Zielen zunehmend an Bedeutung gewonnen. Dies hängt wahrscheinlich mit den wachsenden Verbindungen zwischen Russland und Nordkorea sowie mit Nordkoreas zunehmender Beteiligung am Krieg Russlands gegen die Ukraine zusammen, nicht nur durch indirekte militärische Unterstützung (Munition usw.), sondern auch durch den Einsatz nordkoreanischer Soldaten. Neben diesen allgemeinen Trends hat Lazarus seine Angriffe auf den Drohnensektor wieder aufgenommen, wobei in der Regel Social-Engineering-Methoden mit Rekrutierungsthemen eingesetzt wurden, um sich einen ersten Zugriff zu verschaffen. Die wahrscheinliche Motivation ist die zunehmend wichtige Rolle, die Drohnensysteme im Krieg in der Ukraine spielen, wo neue Taktiken und Fähigkeiten erprobt werden. Der Zugang zu solchen Erkenntnissen und Fertigungsprozessen könnte Nordkorea wertvolles Know-how für den Aufbau eigener Kapazitäten zur Drohnenproduktion liefern. Wir haben außerdem festgestellt, dass ScarCruft ein afrikanisches Land ins Visier genommen hat, was wahrscheinlich entweder dazu diente, die Kontrolle über ein dort operierendes nordkoreanisches Arbeiterprogramm aufrechtzuerhalten oder russische Aktivitäten in diesem Land zu überwachen. Unabhängig davon hat „DeceptiveDevelopment“ seinen Fokus von vorgetäuschten Vorstellungsgesprächen auf umfassendere Kompromittierungen der Software-Lieferkette verlagert, wobei es Anmeldedaten von Entwicklern sammelte und diesen Zugriff nutzte, um bösartigen Code in öffentliche und private Quellcode-Repositorys einzuschleusen.
Russische Hacker bleiben in der Ukraine aktiv
Russland-nahe Aktivitäten dienten weiterhin der Unterstützung russischer Kriegsziele und richteten sich gegen Regierungen, den Verteidigungssektor und militärische Einrichtungen in Europa, wobei die Zahl der Ziele in der Ukraine deutlich höher war. Bei genauerer Betrachtung dieser Aktivitäten fallen Ähnlichkeiten zwischen den Russland-nahen und den Weißrussland-nahen Kampagnen auf, was unsere Hypothese weiter untermauert, dass sich die mit den beiden Ländern verbundenen Bedrohungsakteure operativ immer näher kommen. Die Operationen von Gamaredon, die normalerweise zahlreich sind, gingen deutlich zurück. Wir vermuten, dass dies mit ukrainischen Angriffen auf die Krim zusammenhängen könnte, wo die Gruppe vermutlich operiert, mit einer umfassenderen Umstrukturierung ihrer Operationen oder mit anderen Faktoren, die wir weiterhin untersuchen. Trotz dieses Rückgangs der Aktivitäten hat Gamaredon seinen Dateidieb „PteroBox“ aktualisiert und begonnen, neue Tools wie „PteroPSDoor“ und Turlas VBScript „Rezzuar“ einzusetzen. PhantomCaptcha versuchte, Spyware, die wir „PrincessSpy“ genannt haben, auf Android-Geräten zu installieren, während es sich als ukrainische Einrichtungen ausgab. Außerdem identifizierten wir in der Ukraine eine groß angelegte Kampagne, bei der MDaemon-Mailserver ausgenutzt wurden und in deren Verlauf die Angreifer zwei Backdoor-Malware-Familien, HELLAGE und HELLTAG, einsetzten.
Die Ausweitung der militärischen Zusammenarbeit Nordkoreas mit Russland hat zu der Erwartung geführt, dass sich die mit Nordkorea verbündeten Cyberaktivitäten möglicherweise stärker an den russischen Zielen in der Ukraine ausrichten könnten. Während sich einige ihrer Zielinteressen überschneiden – insbesondere im Drohnensektor –, deuten unsere Telemetriedaten deutlicher darauf hin, dass mit Weißrussland verbündete Gruppen als Cyber-Proxys oder Kraftmultiplikatoren für Russland agieren. Wir beobachteten verstärkte und entschlossenere Aktivitäten von mit Weißrussland verbündeten Bedrohungsakteuren, wobei ihre Operationen in einigen Bereichen zunehmend die Prioritäten des russischen Geheimdienstes in der Ukraine widerspiegeln. Vor allem identifizierten wir den ersten zerstörerischen Cyberangriff eines mit Weißrussland verbündeten Bedrohungsakteurs, den wir im europäischen Raum dokumentiert haben – dies stellt eine bedeutende Entwicklung in diesem Bedrohungskontext dar. Unseren Telemetriedaten zufolge griff „FrostyNeighbor“ ein Produktionsunternehmen in der Ukraine an, das eine wichtige Rolle im Verkehrssektor des Landes spielt. Dies stellt eine bemerkenswerte Eskalation dar, da Bedrohungsakteure mit einer langjährigen Geschichte destruktiver Cyberoperationen in der Ukraine bislang russlandnah waren.
KI beschleunigt die Arbeit von Hackern, die Revolution in der Cyberkriminalität bleibt jedoch aus
Schließlich haben wir mehrere Fälle identifiziert, in denen APT-Gruppen in verschiedenen Phasen ihrer Operationen KI und große Sprachmodelle (LLMs) einsetzten. Die Angreifer nutzten KI in erster Linie, um Aufgaben zu beschleunigen, die andernfalls mühsamen Aufwand erfordern würden, darunter die Entwicklung von Malware und die Erstellung von Täuschungswebsites. In einigen Fällen ähnelte dies dem sogenannten „Vibe-Coding“: dem schnellen, promptgesteuerten Entwerfen von Code, wobei menschliche Bediener die Ergebnisse anpassten und in ihre Toolchains integrierten. Wir entdeckten zudem Phishing-Köder, die Bilder enthielten, die eindeutig durch KI generiert worden waren. In einem bemerkenswerten Fall fügte die russlandnahe Gruppe UAC-0099 eine Scheinanfrage nach Anweisungen zum Bau einer Atomwaffe in einen Skriptkommentar ein – offenbar in dem Versuch, die Sicherheitsvorkehrungen der LLM-basierten Sicherheitsanalyse auszulösen und so die Überprüfung des darauf folgenden Schadcodes zu verhindern.
Trotz dieser Entwicklungen haben wir in den letzten sechs Monaten keine wesentliche Umgestaltung der APT-Landschaft durch KI festgestellt. Zwar können wir nicht feststellen, ob bestimmte Operationen möglicherweise einen höheren Grad an KI-gesteuerter Automatisierung aufweisen, doch unsere Telemetriedaten zeigen weiterhin manuelle Tastatureingaben und Vorgänge, die nicht vollständig automatisiert sind. Insgesamt deuten unsere Beobachtungen darauf hin, dass APT-Gruppen KI derzeit ähnlich wie Mainstream-Softwareentwickler einsetzen: zur Beschleunigung der Softwareentwicklung, zur Automatisierung zuvor manueller Aufgaben und zur Unterstützung bei der Analyse großer Datenmengen – und nicht zur Durchführung vollständig autonomer böswilliger Operationen.
ESET Produkte schützen die Systeme unserer Kunden vor den in diesem Bericht beschriebenen böswilligen Aktivitäten. Die hier dargestellten Erkenntnisse basieren größtenteils auf proprietären ESET Telemetriedaten und wurden von ESET Forschern verifiziert.
Die ESET-APT-Aktivitätsberichte enthalten nur einen Bruchteil der Cybersicherheitsdaten, die in den ESET Threat Intelligence APT-Berichten bereitgestellt werden. Weitere Informationen finden Sie auf der ESET Threat Intelligence-Website.