A cibersegurança para pequenas empresas costuma pecar de duas formas: ou é limitada demais, ou é complexa demais. Essa tensão pode ser difícil de resolver para equipes de TI enxutas, que muitas vezes não contam com um especialista interno na área. Além disso, entender o problema não é o mesmo que saber onde está a solução.
Para proteger de verdade as pequenas e médias empresas (PMEs), os fornecedores precisam conduzir seus clientes por um processo de onboarding claro e oferecer orientação prática e transparente durante a resposta a incidentes.
Sem esse tipo de apoio, as PMEs podem ter dificuldade para aproveitar ao máximo os produtos e serviços de segurança que contratam. Também podem encontrar obstáculos para explicar incidentes a seguradoras e órgãos reguladores. E podem deixar de aprender com as ameaças enfrentadas, perdendo a chance de construir resiliência no longo prazo.
A complexidade está em toda parte
Superar esses desafios não interessa apenas às próprias empresas de menor porte. No Brasil, as micro e pequenas empresas representam 95% das empresas ativas e 26,5% do PIB, segundo o Sebrae. Elas são uma das bases da economia e fazem parte da cadeia de suprimentos de organizações maiores. Isso as coloca diretamente na mira de cibercriminosos em busca de pontos fracos, usados como caminho até dados de clientes ou acessos à rede. Interrupções na produção em pontos críticos da cadeia de suprimentos podem ter efeitos em cascata potencialmente catastróficos.
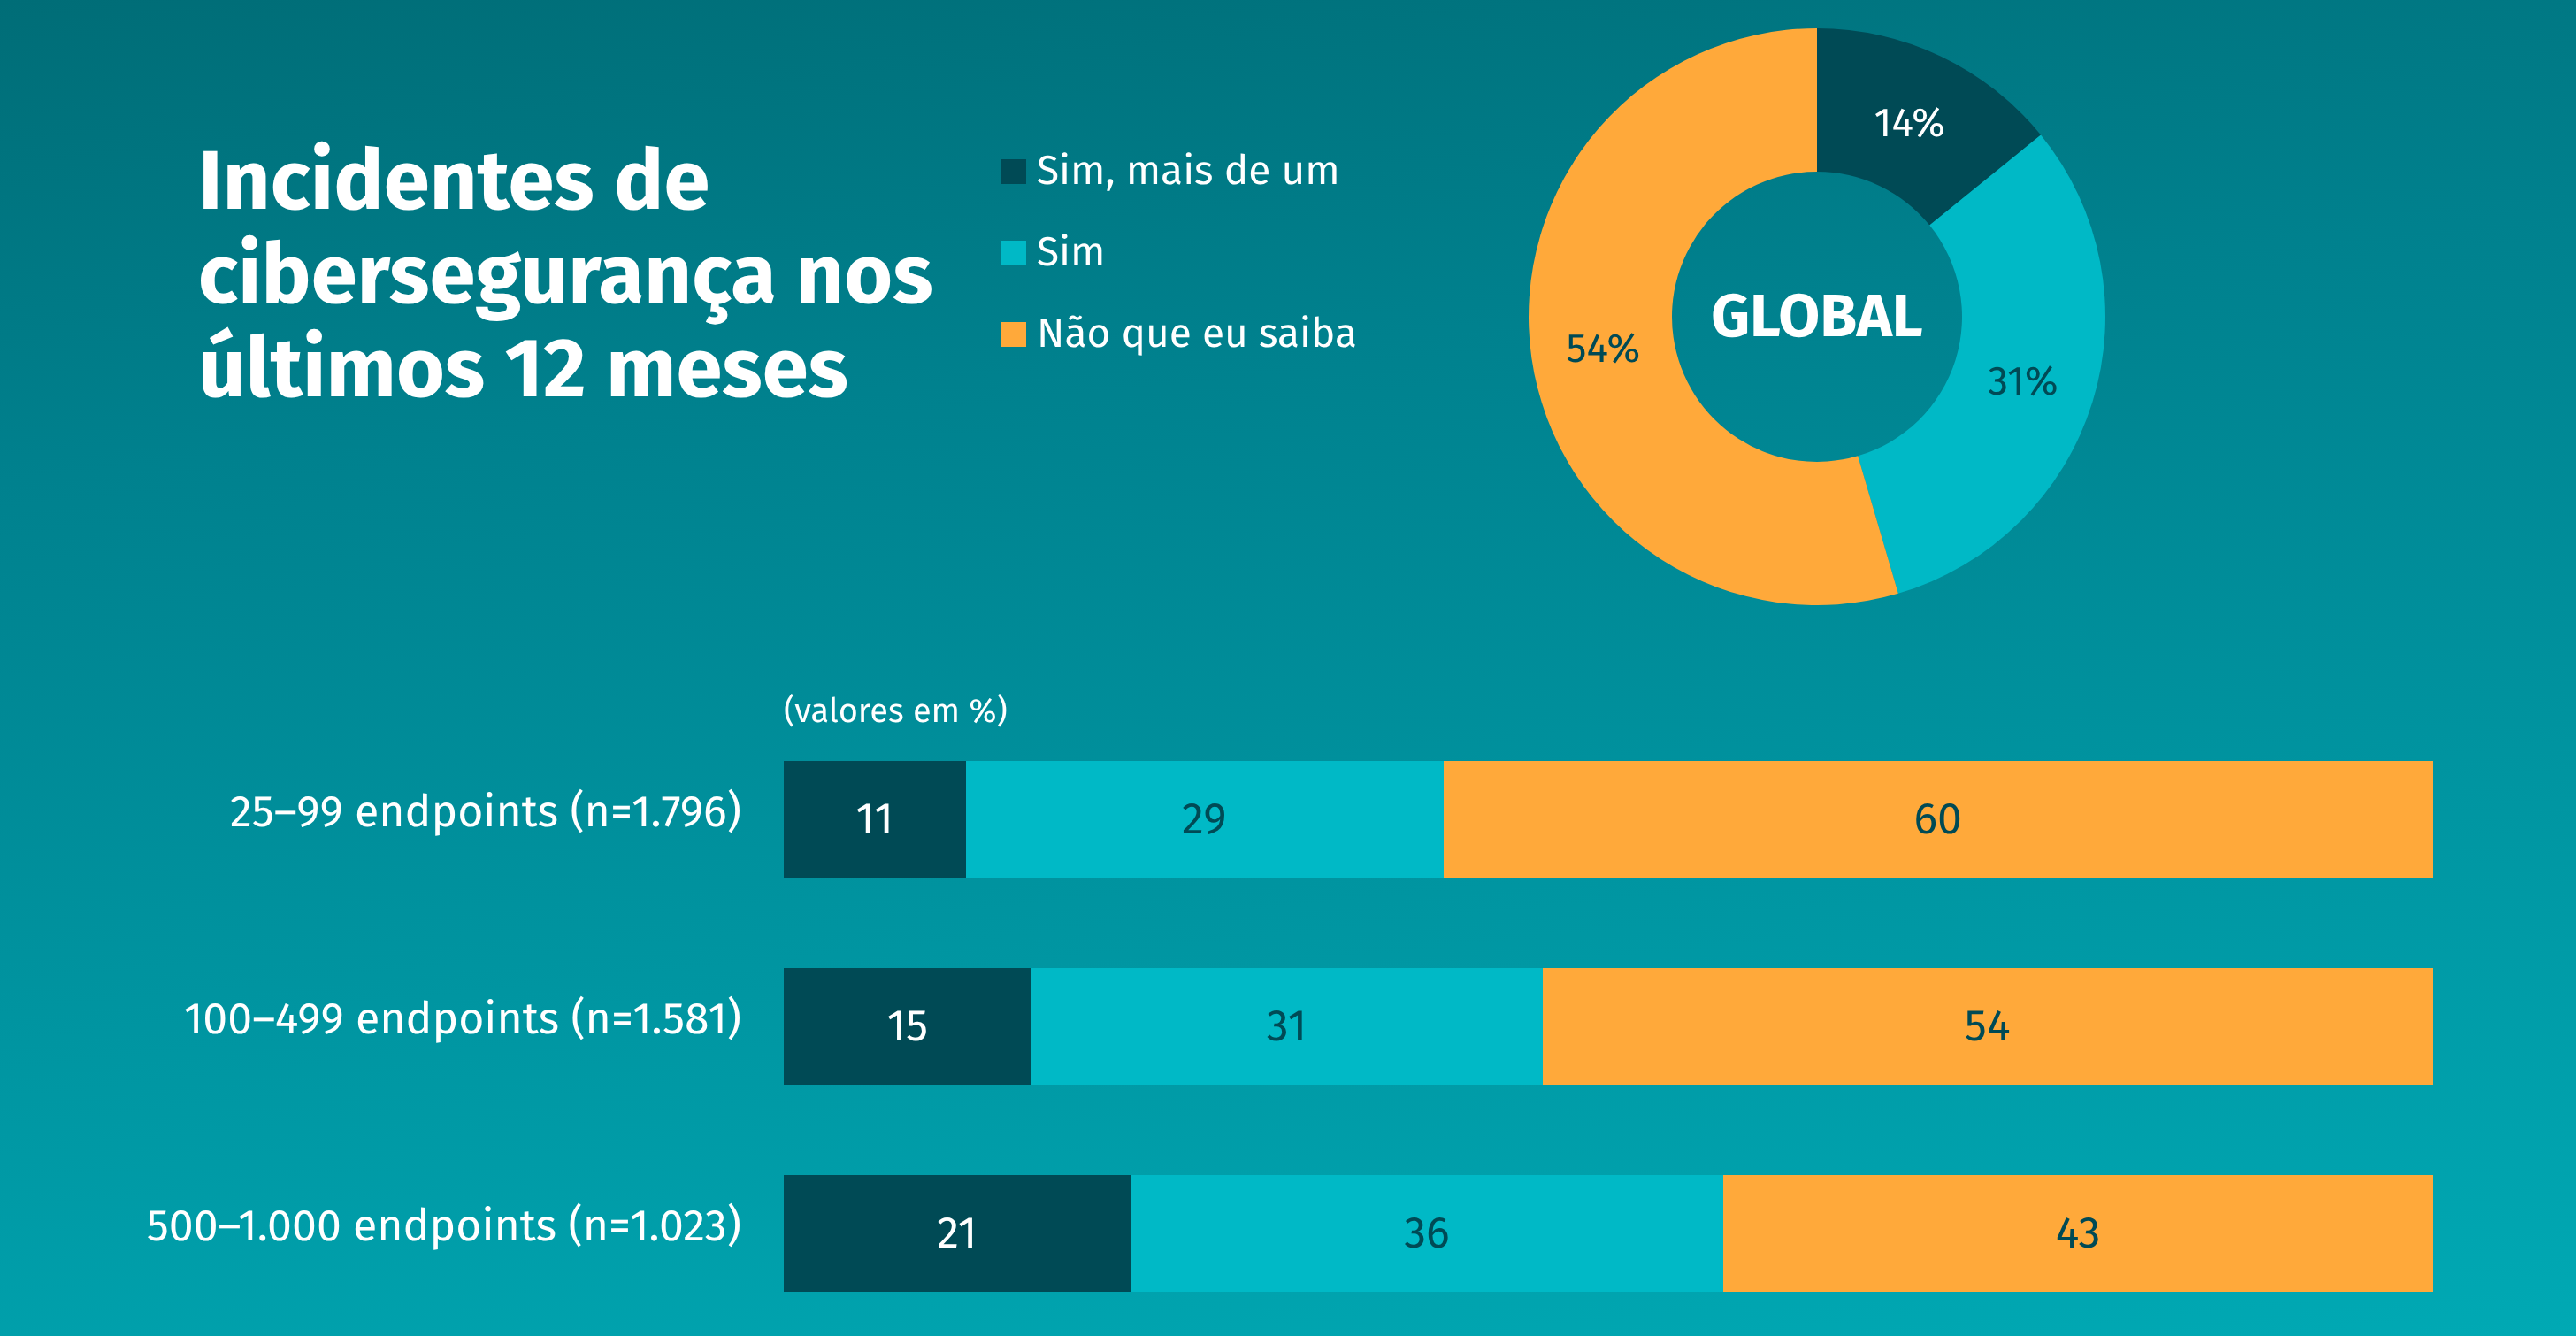
Felizmente, os líderes de TI e segurança das PMEs já entenderam o recado e consideram a cibersegurança cada vez mais importante, ou até extremamente importante. Isso talvez aconteça porque muitas organizações sofreram pelo menos um incidente cibernético somente nos últimos 12 meses. Esses episódios costumam servir de alerta, principalmente quando são graves ou críticos e resultam em indisponibilidade de sistemas, vazamento de dados, ransomware, comprometimento de e-mail e outros problemas.
Mas ter consciência do problema é uma coisa, agir é outra. As PMEs sabem que precisam de uma proteção eficaz, mas seus esforços costumam esbarrar em um obstáculo conhecido: a complexidade. Muitas afirmam que até mesmo acompanhar as tendências e ameaças mais recentes é um grande desafio. A velocidade com que o cenário de ameaças muda é apenas um dos muitos fatores envolvidos.
Em um nível básico, as boas práticas de segurança continuam praticamente as mesmas, assim como os tipos de ameaça que as empresas podem esperar. Phishing, exploração de vulnerabilidades, infostealers, credenciais comprometidas e comprometimento de e-mail corporativo (BEC) seguem entre os caminhos preferidos dos cibercriminosos. A IA apenas amplifica e acelera esses ataques. No entanto, basta se aprofundar um pouco para que a inteligência de ameaças se torne intimidadora de tão complexa.
Entender o que é uma ameaça real para a organização e com o que não é preciso se preocupar costuma estar além da capacidade de uma pequena equipe de segurança de TI. Muitas vezes, falta tempo e conhecimento especializado para fazer uma avaliação eficaz. Como resultado, a segurança acaba sendo prejudicada e se torna reativa e fragmentada.
Os fornecedores podem complicar ainda mais
O próprio mercado de cibersegurança pode agravar esses desafios. A variedade de soluções e serviços disponíveis é impressionante. Trata-se de um mercado global avaliado em cerca de US$ 248 bilhões (R$ 1,3 trilhão), que pode chegar a US$ 699 bilhões (R$ 3,7 trilhões) até 2034. Isso dificulta a comparação entre as ofertas dos fornecedores, mesmo quando elas pertencem, em tese, à mesma categoria. E, depois da compra, algumas soluções podem ser difíceis de configurar e operar para equipes com menos experiência. Escolher a opção certa para o seu negócio é fundamental.
Mais da metade (55%) das PMEs ouvidas pela ESET considera o mercado de soluções de cibersegurança confuso e complicado, enquanto quase um terço (30%) aponta a complexidade das soluções como um grande desafio. A linguagem usada pelo setor também pode ser difícil de entender. Cerca de três quartos (72%) querem explicações em linguagem simples. Muitas não sabem o significado de siglas amplamente usadas, como MDR, EDR e XDR.
O caminho até o suporte supervisionado
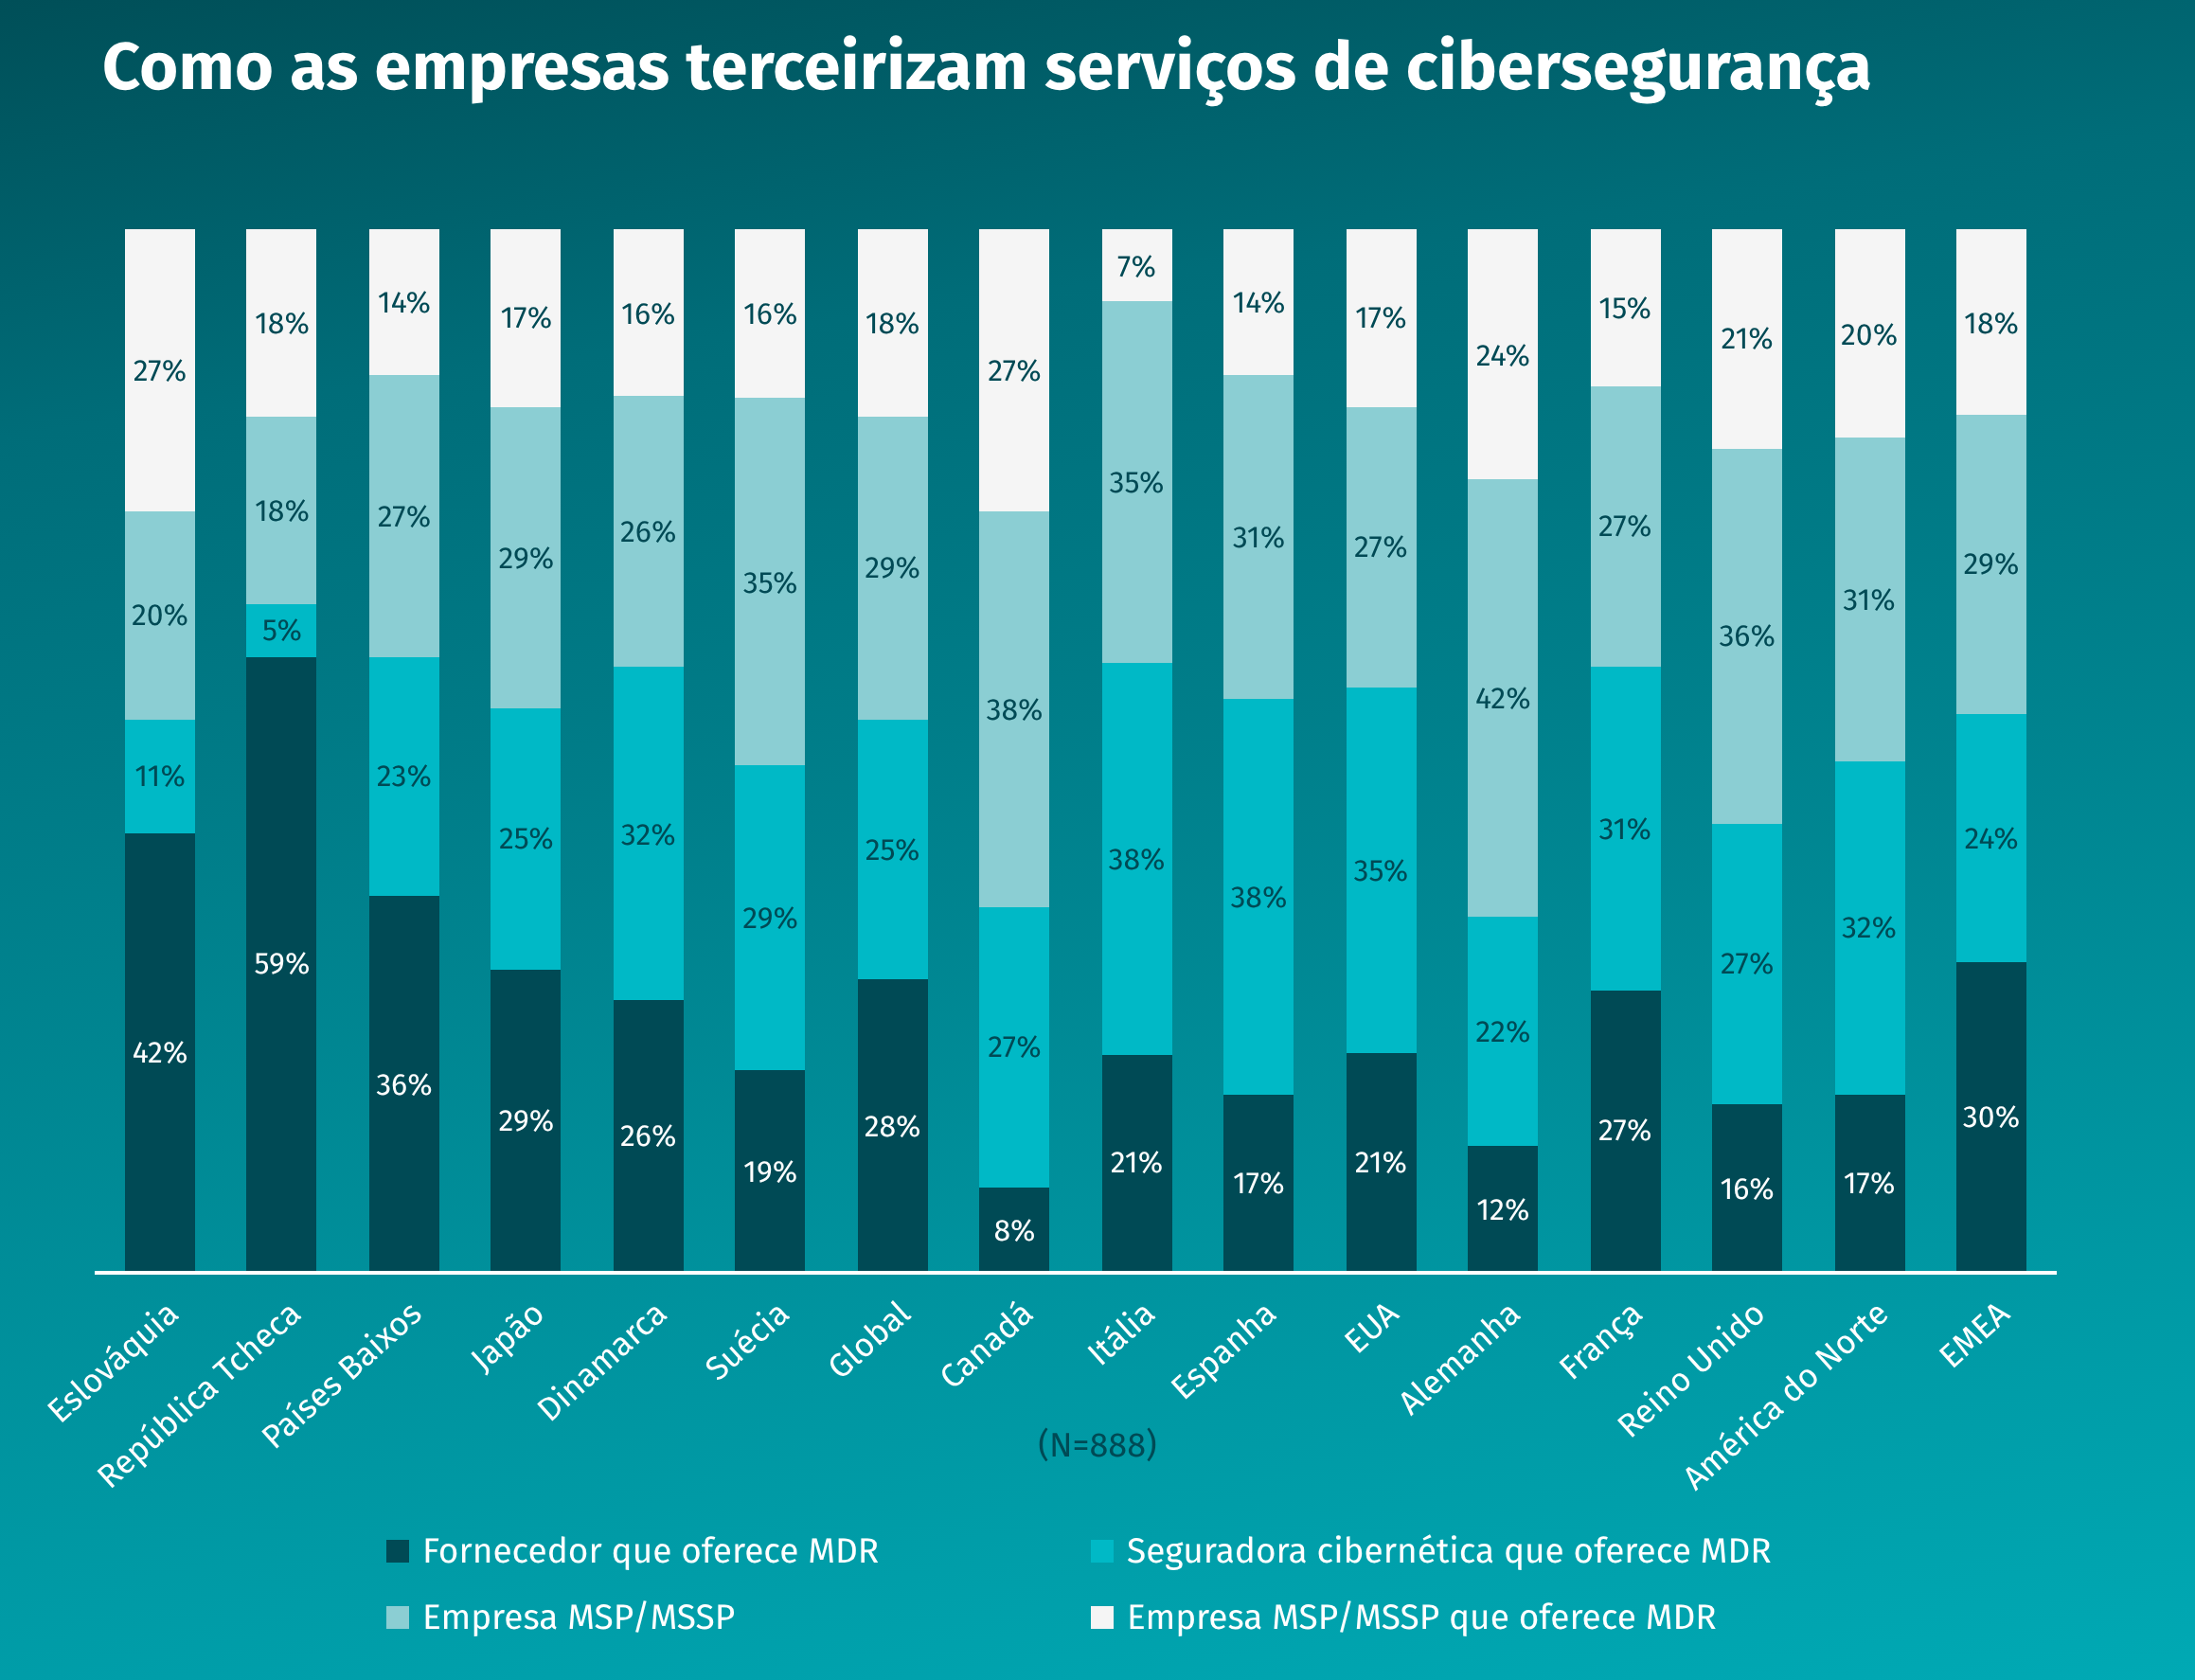
Ainda assim, há alguma clareza em meio a essa confusão. As PMEs sabem que a segurança preventiva é importante, mas também reconhecem que, em certas circunstâncias, os cibercriminosos conseguirão passar por essas defesas. É por isso que a maioria das empresas ouvidas pela ESET quer uma proteção que vá além do antivírus (AV) e das medidas de segurança essenciais.
Essa camada extra de proteção deve funcionar como um suporte avançado contra ameaças especializadas, complementando a gestão interna dos controles básicos de segurança. Soluções básicas bloqueiam executáveis maliciosos, por exemplo, mas e os grupos cibercriminosos sofisticados que usam técnicas de living off the land, com ferramentas de aparência legítima? Ou um exploit de zero-day descoberto com IA, para o qual ainda não existe assinatura? Detectar esse tipo de ameaça é o grande poder de serviços como o MDR.
O desafio é que esses serviços não funcionam sozinhos assim que são contratados. Sua eficácia depende de quão bem as pessoas, os processos e a tecnologia do provedor estão alinhados ao seu ambiente. A cobertura é essencial, pois as lacunas podem criar pontos cegos que os cibercriminosos conseguem explorar. Se houver alguma, ela deve ser bem documentada e revisada regularmente, à medida que seu ambiente de TI evolui.
A visibilidade também precisa se estender às ferramentas que você usa. Cada organização é diferente. Por isso, as equipes especializadas em MDR devem mapear, já no onboarding, a configuração de TI específica do cliente, para identificar rapidamente o surgimento de uma ferramenta não autorizada (como um software de monitoramento remoto), o que pode indicar atividade maliciosa.
Tudo isso faz do onboarding e da configuração um primeiro passo vital para uma contratação de MDR bem-sucedida.
O que um onboarding guiado deve incluir
A maioria das PMEs quer orientação passo a passo para configurar um novo produto ou serviço de cibersegurança. Isso garante que ele seja integrado sem atritos às operações do dia a dia. Mas o que esse onboarding deve incluir?
- Uma sessão de onboarding ao vivo com um especialista do fornecedor é uma ótima oportunidade para tirar dúvidas durante o processo. A documentação técnica é útil como referência em algumas situações, mas pode facilmente se tornar excessiva para profissionais de TI com menos experiência. Por isso, uma sessão individual ao vivo é tão valiosa: ela ajuda a preencher as lacunas com explicações em linguagem simples e permite aprender fazendo, não apenas lendo.
- A ativação do ambiente garante que tudo esteja funcionando e oferece uma primeira impressão do que esperar.
- As verificações de configuração e prontidão são essenciais para garantir que o serviço esteja otimizado para o seu ambiente. A ativação é apenas o primeiro passo, e é a configuração que o torna operacional. É importante fazer essas verificações durante o onboarding guiado, pois elas podem ser difíceis para uma equipe não especializada realizar por conta própria.
- A orientação sobre notificações, relatórios e comunicação ajuda você a entender como os alertas serão enviados e como os relatórios são tratados. Você saberá quem recebe as notificações na sua equipe e o que se espera dessas pessoas quando isso acontecer. É fundamental acertar nesse ponto para evitar falhas de comunicação entre os membros da equipe e entre a equipe e o fornecedor.
- Um instalador tudo em um pode agilizar a implantação em todos os endpoints relevantes, minimizando o trabalho de configuração e reduzindo tempo e erros humanos.
- Uma visão geral das operações de MDR, dos fluxos de trabalho de incidentes e dos relatórios ajuda a entender como o fornecedor investiga e comunica incidentes, e como interpretar os relatórios. O objetivo é alinhar expectativas sobre quais são as suas responsabilidades depois que o provedor identifica um incidente. Poucos fornecedores cuidam de todo o fluxo de incidente e remediação, por isso é fundamental saber o que se espera da sua equipe.
- Um conjunto final de boas práticas e sugestões de próximos passos mostrará como manter o serviço ao longo do tempo, conforme o ambiente de TI e o cenário de ameaças mudam. Priorizar o que mais importa depois que tudo estiver funcionando é útil para equipes com poucos recursos e comprometidas com a melhoria contínua.
Acima de tudo, lembre-se de que o profissional de cibersegurança está ali para orientar você durante o processo, não para fazer todo o trabalho pesado sozinho. A ideia é oferecer o conhecimento necessário para que a parceria dê certo e para que você aproveite ao máximo o produto ou serviço.
Quando bem executado, o onboarding deve garantir proteção mais rápida, menor risco de erros de configuração e mais confiança de que você vai extrair o máximo do seu investimento.
Orientação durante o uso
Depois que tudo estiver funcionando, um bom fornecedor deve orientar você ao longo do processo de detecção e resposta a incidentes. Isso significa ajudar você a entender:
- O que aconteceu: explicar o incidente em linguagem simples. Que tipo de ameaça foi detectada. Quais sistemas de TI foram afetados. Como o invasor obteve o acesso inicial. Se houve comprometimento ou roubo de dados. E o que ainda não está claro.
- Por que isso importa: seu fornecedor deve ajudar a traduzir riscos técnicos em riscos de negócio. Assim, você entende as implicações para a organização, em vez de pensar apenas em termos de TI. Por exemplo, a exploração de uma vulnerabilidade pode ter permitido o acesso a um banco de dados de clientes, o que poderia levar à perda de dados e a uma investigação com base na LGPD.
- O que o provedor fez: seu parceiro de segurança deve detalhar exatamente quais medidas tomou para investigar e conter a ameaça, como redefinir senhas ou isolar contas. E o que ainda falta fazer.
- O que acontece depois: esta é a parte mais importante da orientação. Seu provedor deve indicar os próximos passos práticos, de preferência em ordem de prioridade. Isso pode incluir aplicar patches em um sistema explorado, ativar a MFA, restaurar dados de backups etc. Essas recomendações devem ser claras e informar quem é o responsável e quais são os prazos ideais. Afinal, durante uma invasão, cada minuto conta.
As recomendações também devem trazer evidências de apoio, como logs, que possam ser compartilhadas com auditores, órgãos reguladores e seguradoras, se necessário. Essas evidências ainda servem de base para eventuais comunicados a clientes e para ações de continuidade dos negócios (como a reinicialização de sistemas). Elas também são essenciais para minimizar as chances de que um incidente semelhante volte a ocorrer. Resiliência é aprender com cada invasão para fechar possíveis portas de entrada para ameaças futuras.
A transparência é fundamental
Se as PMEs não receberem esse nível de clareza e detalhe durante incidentes em andamento, correm o risco de acreditar, por engano, que a atividade maliciosa foi eliminada, quando na verdade ainda há trabalho a fazer para conter e resolver o problema. Isso pode ampliar o raio de impacto do ataque e causar prejuízos ainda maiores.
Clientes, órgãos reguladores e outras partes interessadas também podem ficar sem informações, o que gera riscos financeiros e de reputação adicionais. E a própria organização não terá o conhecimento forense necessário para melhorar sua resiliência cibernética daqui para a frente.
Em resumo, se você não consegue saber quais ações seu provedor tomou, também não consegue avaliar se o serviço vale o que você paga por ele.
O valor das relações humanas
As PMEs entendem o valor da cibersegurança. E sabem que o cenário de ameaças está cada vez mais instável, o que pode colocar seus negócios em risco. Mas aquelas sem conhecimento suficiente se sentem frustradas com as “incógnitas conhecidas” que as impedem de entender como as ameaças e tendências mais recentes afetam sua organização.
É aqui que os fornecedores de segurança precisam assumir seu papel. Eles são a fonte de orientação sobre cibersegurança em que mais PMEs confiam, à frente de funcionários internos, empresas do mesmo setor e governos.
As PMEs não querem abrir mão de todo o controle sobre a proteção contra ameaças. Elas querem ser capacitadas por parceiros de confiança para manter seus negócios mais seguros. No centro dessa dinâmica estão as relações humanas, e sabemos que as PMEs valorizam o acesso a um especialista de verdade.
A chave para os fornecedores é garantir que esses especialistas estejam disponíveis no onboarding, para orientar as PMEs durante a configuração, a ativação e a implantação. E que estejam à disposição durante a resposta a incidentes, para explicar o que aconteceu, por que isso importa, quais medidas foram tomadas e o que ainda falta fazer. É esse tipo de proteção supervisionada que pode transformar a cibersegurança de um simples custo operacional em um verdadeiro motor de crescimento para as PMEs.