A cibersegurança nunca foi fácil. As ameaças evoluem em velocidade vertiginosa. A superfície de ataque das empresas continua crescendo a cada novo investimento digital. As exigências regulatórias colocam ainda mais pressão sobre equipes já sobrecarregadas. E, por trás de tudo isso, a imprevisibilidade do comportamento humano faz com que não exista segurança 100% garantida. Mas o mercado de soluções de segurança também não facilita a vida das pequenas e médias empresas (PMEs).
As empresas menores costumam ter menos recursos e menos conhecimento especializado para enfrentar o problema do que as grandes organizações. Mas elas entendem perfeitamente a necessidade de uma proteção avançada. Só que também querem que essa proteção seja simples, orientada e fácil de gerenciar. Soluções e serviços que priorizam essa abordagem são raros. Mas existem.
As PMEs entendem a importância da cibersegurança
Uma segurança "suficiente" simplesmente não basta em tempos de incerteza geopolítica constante e de rápidas mudanças tecnológicas. Dados da ESET revelam que três em cada quatro PMEs (75%) estão preocupadas com conflitos globais e guerra cibernética. E quase metade sofreu pelo menos um incidente cibernético no último ano.
Seja com grupos ligados ao Irã atacando o setor elétrico britânico e estações de tratamento de água nos Estados Unidos, seja, como mostrou uma pesquisa recente da ESET, com grupos alinhados à Rússia atingindo instalações de energia na Polônia, os ataques patrocinados por governos estão mais frequentes e mais ambiciosos do que nunca. As PMEs estão diretamente na mira, tanto por fornecerem elas mesmas serviços de infraestrutura crítica quanto por serem fornecedoras de empresas que atuam nesse setor.
Mas isso é só metade do cenário. Grupos com motivação financeira continuam representando uma ameaça desproporcional, geralmente por meio de ransomware ou de extorsão com dados roubados. Muitas vezes, eles atuam com total impunidade a partir de países hostis, onde escapam do alcance das autoridades policiais ocidentais. E há cada vez mais indícios de que chegam a colaborar com grupos ligados a governos em algumas campanhas.
Ainda assim, a identidade do adversário talvez importe menos do que as táticas usadas para atacar PMEs no mundo todo. A inteligência artificial está permitindo que criminosos de toda parte se capacitem e ampliem seus ataques com um custo menor do que antes. Eles avançam rapidamente pela cadeia de ataque, do reconhecimento à exfiltração de dados, encurtando a janela de exploração de vulnerabilidades e criando mensagens de phishing personalizadas e extremamente convincentes.
A próxima onda será a dos ataques conduzidos por agentes autônomos de IA. Já sabemos do que eles são capazes, porque já escaparam de ambientes de teste de fornecedores para aplicar engenharia social em vítimas, criar personas falsas, explorar senhas fracas e implantar código malicioso. Se agentes fora de controle conseguem fazer isso, uma IA agêntica manipulada de propósito também consegue.
A IA também é alvo. À medida que as PMEs adotam agentes de programação, chatbots e fluxos de trabalho assistidos por IA, essas ferramentas criam uma nova superfície de ataque. Você sabe o que está rodando na sua empresa? Tem certeza de que nada está sendo manipulado por terceiros mal-intencionados? E os seus usuários seguem as políticas internas ao usar essa tecnologia? Um terço (32%) das organizações da América do Norte e uma parcela ainda maior (42%) das europeias admitem não ter nenhuma regra que restrinja o uso de aplicativos de IA fora dos processos ou plataformas aprovados.
Sobrecarregadas e pagando caro
Diante desse cenário, talvez não seja surpresa que a ESET tenha constatado que 58% das PMEs se consideram mais vulneráveis a ataques cibernéticos do que as grandes empresas. E não é só porque enfrentam um cenário de ameaças sem precedentes. A pressão é tanto operacional quanto técnica.
As PMEs costumam ter dificuldade para entender um mercado lotado de jargões técnicos, promessas de marketing concorrentes e soluções pontuais que resolvem apenas problemas muito específicos. Elas compram mais tecnologia, mas os resultados não melhoram.
Uma empresa típica pode usar dezenas de ferramentas de segurança isoladas, todas disparando alertas e exibindo painéis impressionantes. Isso só gera mais carga operacional, fadiga de alertas e lacunas de treinamento. Sem tempo, conhecimento e confiança para gerenciar toda essa tecnologia, as PMEs podem ficar sobrecarregadas rapidamente. Ameaças reais passam despercebidas enquanto as equipes perdem tempo precioso correndo atrás de falsos positivos. Atualizações de segurança críticas deixam de ser aplicadas enquanto as equipes corrigem sistemas não essenciais. E ferramentas importantes acabam mal configuradas.
Reduzindo a sobrecarga
As empresas menores querem uma proteção melhor, e não mais um quebra-cabeça de segurança para resolver. Elas precisam de ferramentas e serviços que entendam, que sejam simples de operar e que ofereçam orientações e explicações em linguagem clara sobre como funcionam e o que fazem nos bastidores. Querem monitoramento 24/7/365 para garantir que qualquer ameaça, a qualquer momento, seja detectada e contida o mais rápido possível, reduzindo o impacto sobre a empresa. E querem a ajuda de especialistas para saber quais ameaças priorizar quando os alertas não param de chegar e falta contexto.
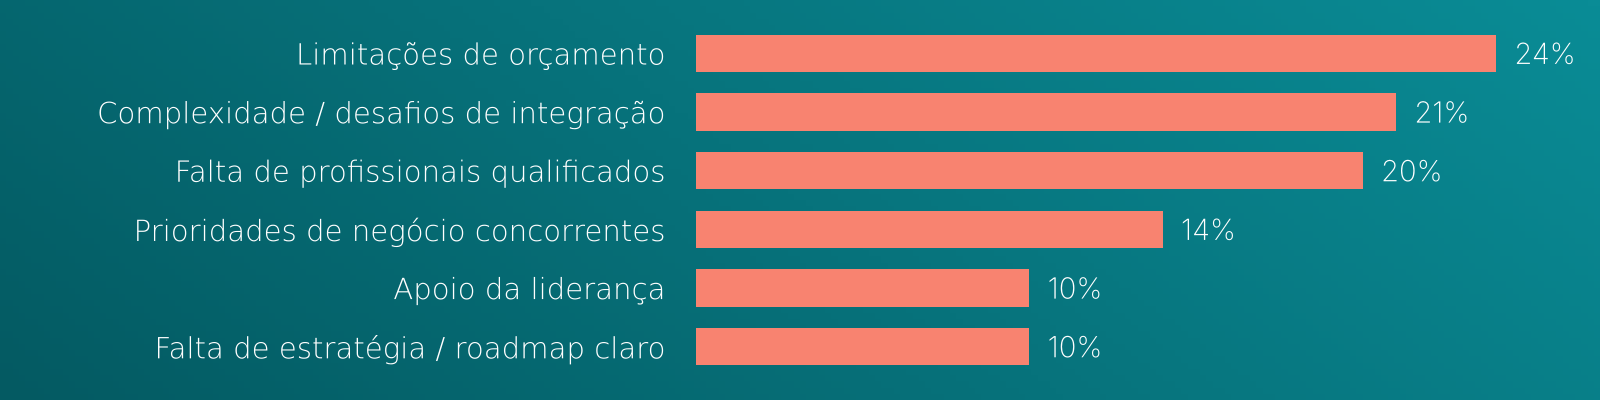
Para muitas, isso significa terceirizar parte da área de segurança para um parceiro de confiança. Talvez elas nem conheçam o termo para pesquisar. Mas, para muitas, o destino deveria ser a detecção e resposta gerenciadas (MDR), que reduz a carga sobre as equipes internas e garante que nenhum alerta passe despercebido. Historicamente, porém, o mercado de PMEs nem sempre foi bem atendido pelos provedores de MDR.
As empresas menores podem ter se sentido excluídas de um mercado que muitas vezes cobra caro por esses recursos. Afinal, manter internamente monitoramento 24/7 e caça a ameaças (threat hunting) não sai barato, especialmente em um período de escassez de profissionais qualificados.
E ainda há a implementação. Apesar de parecerem simples à primeira vista, muitas ofertas de MDR não funcionam assim na prática. Elas exigem integração com vários sistemas e fontes de dados, a concessão das permissões corretas à equipe terceirizada do SOC, o ajuste fino das regras de detecção, o planejamento de resposta a incidentes e muitas outras tarefas complexas e demoradas.
O que a maioria das PMEs quer é monitoramento contínuo, detecção de atividades suspeitas, orientações claras sobre os próximos passos e especialistas à disposição para ajudar na contenção e na correção sempre que necessário. Na prática, porém, tudo pode ser bem mais complicado.
Para as PMEs, a questão é encontrar um bom custo-benefício: uma segurança que entregue os resultados que promete. Isso importa mais do que nunca em um momento de incerteza contínua nos negócios e de risco de interrupções causadas por ataques cibernéticos, que podem ter consequências duradouras.
Toda organização precisa partir do princípio de que, em algum momento, será invadida, por mais eficazes que sejam seus controles preventivos. O segredo para evitar prejuízos financeiros e de reputação potencialmente devastadores é conter o ataque e se recuperar dele o mais rápido possível. Isso significa encontrar uma segurança que ajude a tomar decisões melhores, e não uma que gere mais trabalho.
O que as PMEs querem
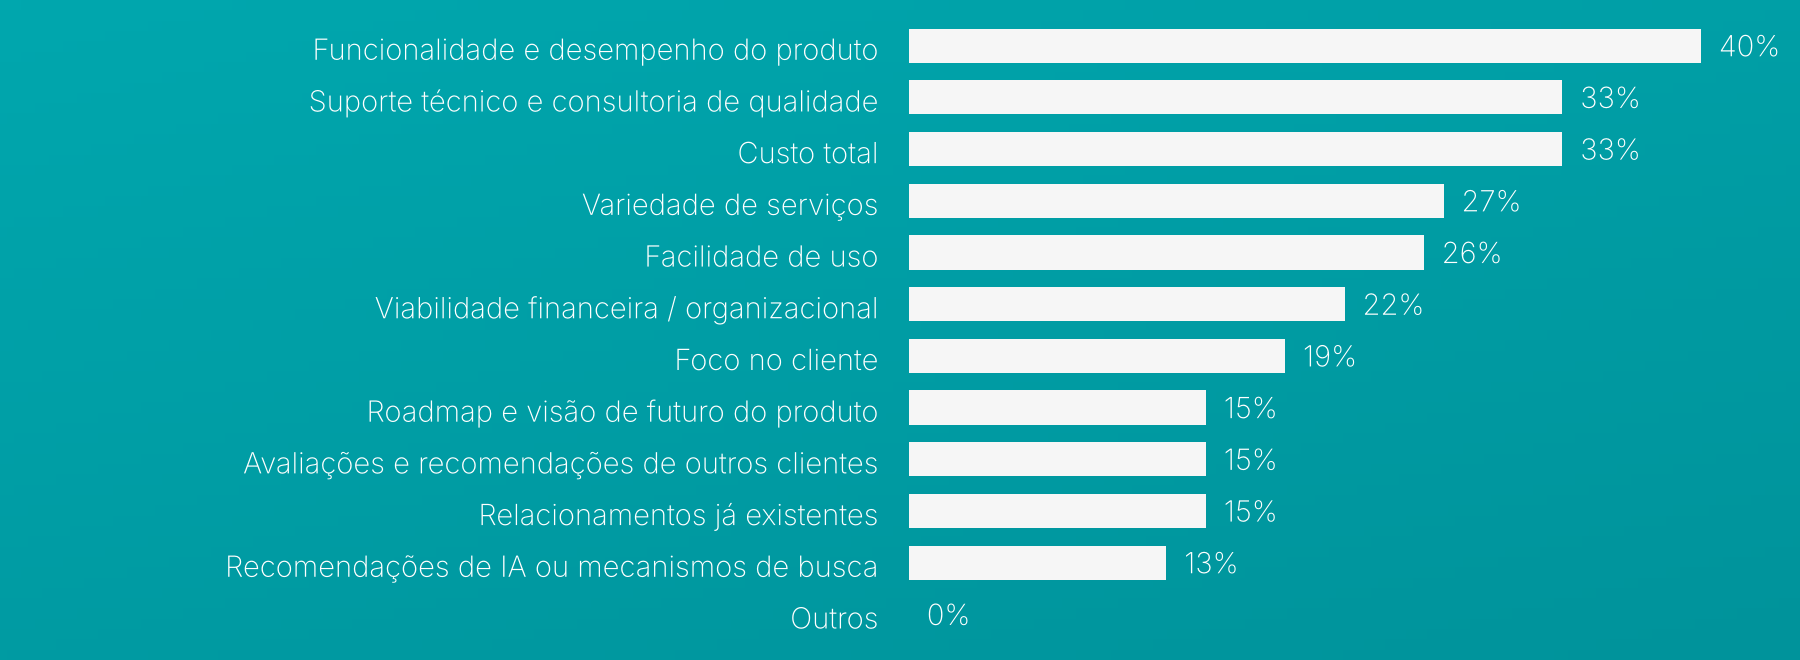
Diante desse cenário, as PMEs buscam em seus parceiros de segurança várias capacidades complementares. Elas querem produtos e serviços que ajudem a:
- Reduzir a carga operacional, assumindo o trabalho do dia a dia que as equipes internas não estão conseguindo dar conta. Um fornecedor pode fazer isso automatizando processos rotineiros, como a correção de problemas comuns; oferecendo às equipes assistência de IA para aumentar a produtividade; e garantindo que sempre haja ajuda especializada em etapas como a implementação e para intervir quando a IA e a automação não resolvem.
- Detectar e conter ameaças mais rapidamente para manter a resiliência. Essa capacidade precisa funcionar 24 horas por dia, já que os criminosos procuram cada vez mais atacar nos fins de semana e feriados para aumentar suas chances de sucesso. Ao reduzir o tempo de permanência do invasor no ambiente, as empresas conseguem diminuir os custos de um incidente. Segundo cálculos da IBM, os vazamentos de dados do último ano que levaram menos de 200 dias para ser identificados e contidos custaram 4,32 milhões de dólares (cerca de R$ 22,2 milhões), enquanto aqueles com ciclo de vida superior a 200 dias tiveram custo médio de 5,65 milhões de dólares (cerca de R$ 29,1 milhões).
- Promover um entendimento mais claro e decisões melhores, sem bombardear o cliente com excesso de informações técnicas. Ele precisa saber o que aconteceu, qual a gravidade do incidente, o que o prestador de serviço já fez para corrigir o problema e o que mais precisa ser feito pela própria empresa. Informação demais pode paralisar a resposta.
- Garantir mais continuidade operacional com um sistema que fortaleça a resiliência, prevenindo incidentes sempre que possível, limitando o impacto quando eles acontecem e assegurando que a empresa mantenha um nível mínimo de operação enquanto se recupera rapidamente. As PMEs têm uma margem de erro menor do que as grandes empresas, o que torna a recuperação rápida essencial para preservar a confiança dos clientes e reduzir o impacto financeiro.
- Acelerar o retorno sobre o investimento com implementação e ativação rápidas, garantindo que a PME comece a se beneficiar do serviço o quanto antes. A IA e a automação ajudam nisso e mantêm a janela de exposição a mais curta possível.
- Estimular uma adoção mais segura da IA, garantindo que toda inteligência artificial usada na empresa seja gerenciada e governada com segurança. Isso significa, primeiro, entender o que está em uso, quais dados estão sendo inseridos nessas ferramentas e (no caso de agentes) a que eles têm acesso. Depois, definir políticas e controles para minimizar os riscos. Uma segunda camada de proteção atua para reduzir os riscos de vazamento de dados, injeção de prompt e envenenamento de dados, impedindo que os sistemas existentes sejam sequestrados por terceiros mal-intencionados.
- Ampliar a proteção em toda a superfície de ataque corporativa, que pode incluir identidades, ferramentas de colaboração, acesso remoto, uso de IA, aplicativos SaaS, infraestrutura em nuvem e muito mais. Um fornecedor de confiança ajuda a gerenciar os riscos nesse ambiente de TI distribuído e complexo, que pode ir dos notebooks de funcionários em home office aos servidores na nuvem. Os criminosos são especialistas em encontrar brechas na proteção, por isso a cobertura precisa ser completa.
- Oferecer a abordagem certa para cada organização, porque nenhuma PME é igual à outra. Elas têm perfis de risco, superfícies de ataque, níveis de maturidade em TI e orçamentos diferentes. Para algumas, a proteção automatizada é suficiente. Para outras, um relacionamento de segurança personalizado, com suporte completo, faz mais sentido. O segredo é oferecer opções sem gerar confusão, com serviços alinhados ao apetite de risco de cada cliente.
O argumento a favor da segurança supervisionada
Na prática, tudo isso se traduz em uma segurança supervisionada e sem atritos para a era da IA. Sem atritos porque deve eliminar complicações desnecessárias na compra, na implementação e no uso. E oferecer uma proteção robusta, sem que seja preciso interpretar alertas técnicos complexos ou integrar soluções pontuais desconectadas. Supervisionada porque deve combinar IA, automação e acompanhamento humano dedicado, garantindo que o cliente continue no comando, mas com um navegador especialista ao seu lado. E "para a era da IA" porque deve usar a inteligência artificial para aprimorar a prevenção, a detecção, a resposta, a correlação, a investigação e a eficiência. Mas também deve ter recursos para reduzir os riscos em toda a superfície de ataque de IA do cliente.
A IA está mudando as regras do jogo na segurança. Mas ela nunca deve ser tratada como um recurso a mais ou como mensagem de marketing. Deve estar incorporada à essência do que um parceiro de segurança de confiança entrega. Não para substituir o conhecimento humano, mas para potencializá-lo quando necessário, tornando as equipes mais produtivas e detectando ameaças que poderiam passar despercebidas aos olhos humanos.
No fim das contas, as PMEs querem ter a confiança de que estão mais protegidas, amparadas e preparadas. De que estão fazendo tudo o que podem para minimizar uma invasão. E de que, se um incidente acontecer, conseguirão se recuperar o mais rápido possível. Além disso, precisam ter essa confiança sem a carga operacional que tanto prejudica as empresas menores. Afinal, a segurança deve ser uma aliada dos negócios, e não um peso para o crescimento e a inovação.
O mercado está evoluindo, e já existe uma abordagem melhor para as PMEs. Basta encontrar os parceiros de segurança certos: aqueles que se dedicam especificamente a atender as necessidades das pequenas e médias empresas com soluções mais simples, capazes de entregar resultados de cibersegurança supervisionada.