Muitas das tentativas de phishing atuais já não se denunciam por erros gramaticais, uma URL suspeita ou uma página de login malfeita. Sem dúvida, continua valendo a pena prestar atenção a esses sinais de alerta, mas a ausência deles não garante que uma mensagem seja legítima. As estratégias modernas de engenharia social são cada vez mais pensadas para resistir a uma análise detalhada e gerar confiança justamente onde, antes, um ataque teria deixado alguma pista reveladora.
Da mesma forma, as ameaças que chegam por e-mail, em especial, agora são projetadas para encontrar a menor resistência possível. Elas se aproveitam de fluxos de trabalho legítimos e alcançam os colaboradores no meio de uma tarefa, quando suas contas já estão autenticadas e qualquer pedido de ação parece fazer parte de um dia normal de trabalho. Algumas técnicas miram diretamente as sessões ativas, e os criminosos estão deixando de roubar senhas para roubar tokens de autenticação.
Com o crescimento da economia do "cibercrime como serviço", qualquer pessoa mal-intencionada pode comprar um kit de phishing pronto para uso, que inclui tudo o que é necessário para capturar credenciais de acesso. Ao mesmo tempo, a inteligência artificial reduziu drasticamente o tempo e o esforço necessários para pesquisar um grande número de alvos e encontrar o tom certo para cada um deles. Essas mudanças estão acontecendo mais rápido do que muitas empresas conseguem acompanhar.
O que o treinamento ensinou
Os erros de gramática foram um dos primeiros sinais de alerta a perder a confiabilidade. Ferramentas de IA criadas especificamente para esse fim agora facilitam muito a correção do texto e permitem até adaptar o golpe a cada destinatário. Em vez de tentativas isoladas, alguns criminosos também estão usando IA para construir uma relação de confiança com as vítimas antes de, finalmente, partir para o ataque. Hoje, um texto bem escrito ou culturalmente adaptado não garante, de forma alguma, que uma mensagem seja autêntica.
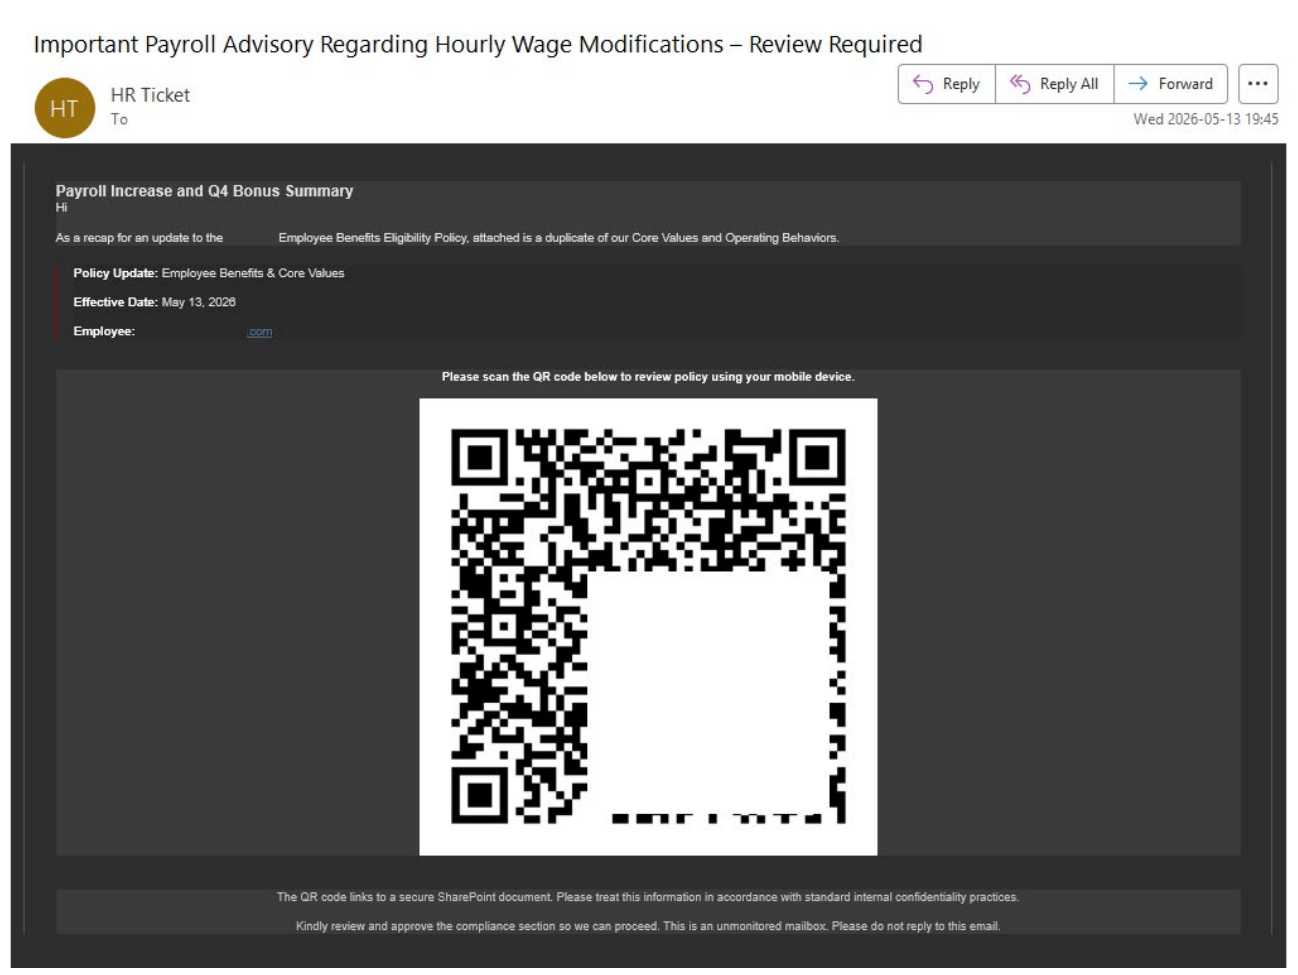
A URL também virou uma incógnita. Quando o endereço de destino está escondido em um QR Code, não há nenhum link sobre o qual você possa passar o cursor. Além disso, o código é escaneado pelo celular, o que significa que os controles habituais que protegem os computadores corporativos não se aplicam. Essa "troca de dispositivo" também pode dificultar que a empresa tenha uma visão completa do ataque. Para colocar em perspectiva, o phishing por QR Code representou um em cada nove e-mails de phishing detectados pela telemetria da ESET no primeiro semestre de 2026, enquanto a Microsoft classifica os QR Codes como o vetor de ataque por e-mail que mais cresce.
E a página de login falsa, aquela que os materiais de treinamento de conscientização costumam destacar com um retângulo vermelho? O ConsentFix, por exemplo, simplesmente acaba com ela. A vítima acessa um site legítimo, porém comprometido, onde uma mensagem falsa com aparência de CAPTCHA a conduz por um fluxo de login real da Microsoft antes de redirecioná-la para uma URL que contém um código de autorização OAuth. Em seguida, ela é orientada a copiar essa URL e colá-la de volta na página comprometida, o que permite aos cibercriminosos extrair o código e trocá-lo por tokens de acesso e de atualização. Vale destacar que, quando a vítima já tem uma sessão ativa da Microsoft, nenhuma solicitação de senha ou de autenticação multifator (MFA) é exibida, ou seja, não há nada que possa barrar o ataque.
Seguindo a mesma lógica, as detecções de ClickFix continuam crescendo em ritmo acelerado. Essa técnica de engenharia social induz a vítima a colar e executar um comando no próprio computador. Uma de suas variantes, conhecida como AI-fix, publica falsas instruções de solução de problemas em domínios legítimos da Anthropic, da OpenAI e da Microsoft. Já um falso bloqueador de anúncios conhecido como CrashFix direciona as vítimas para a loja oficial de extensões do Chrome e chega a esperar uma hora após a instalação para exibir o primeiro alerta falso, provavelmente para quebrar a associação mental entre causa e efeito.
Como hoje já não dá para confiar totalmente nem no que se vê, nem no que se ouve, um rosto ou uma voz conhecidos nem sempre são prova definitiva de quem está por trás de uma solicitação. Os colaboradores que se deparam com áudios e vídeos realistas, porém falsos, no meio do expediente raramente têm a chance de analisar cada detalhe ou procurar sinais que denunciem o uso de deepfakes. Na verdade, até uma imitação imperfeita pode ser convincente quando o contexto parece crível, como aconteceu quando um funcionário da área financeira participou de uma videochamada com versões deepfake de seus superiores e acabou fazendo transferências bancárias que somaram mais de 25 milhões de dólares (cerca de R$ 129 milhões).
Não se limite ao erro humano
Atribuir um incidente simplesmente ao "erro humano" identifica apenas um elo da corrente, sem explicar por que um momento de distração acabou desencadeando uma crise completa. O treinamento de conscientização em segurança pode estimular bons hábitos e melhorar a capacidade de identificar mensagens fraudulentas, mas não consegue criar sinais de alerta evidentes em uma mensagem que não os tem, principalmente agora que muitos ataques são projetados para se antecipar às verificações que os colaboradores aprenderam a fazer. O clique de um funcionário dá uma oportunidade ao cibercriminoso, mas o prejuízo final (ou a ausência dele) depende dos controles preventivos que continuarem funcionando e da rapidez com que a empresa detectar e conter a ameaça.
O relatório de MDR da ESET referente ao primeiro trimestre de 2026 também mostrou que muitos colaboradores até reconhecem mensagens de phishing e spam, mas simplesmente as apagam, porque ninguém explicou como denunciá-las. Com isso, a empresa deixa de alertar outros funcionários sobre novas táticas e de extrair aprendizados mais amplos do ataque, além de perder a chance de investigar, logo no início, se a mensagem faz parte de uma campanha maior.
Nesse sentido, o Índice de Prontidão Cibernética para PMEs da ESET mostrou que a adoção de programas de treinamento de conscientização é maior entre as empresas que já passaram por vários incidentes. A mesma pesquisa indicou que as empresas estão especialmente preocupadas com malware movido a IA, embora os incidentes reais continuem começando por phishing, softwares desatualizados, falhas de monitoramento e senhas fracas. O papel da IA é tornar métodos já conhecidos mais rápidos e escaláveis.
Não confie: verifique
Os cibercriminosos agora reproduzem muitos dos sinais de legitimidade que a maioria das pessoas aprendeu a procurar, por isso os controles precisam se basear na verificação de elementos que a própria mensagem não oferece. Pedidos de pagamento e outras ações de alto risco exigem, cada vez mais, verificações adicionais, como a confirmação por um canal validado e, se possível, a participação de um segundo responsável na aprovação.
Quando qualquer coisa convincente pode ser facilmente fabricada, o contexto ganha mais importância do que nunca. Isso significa detectar os diferentes "rastros" que um ataque deixa no ambiente da empresa, como conexões de rede ou alterações em arquivos. Cada um pode parecer insignificante isoladamente, mas vários sinais aparentemente desconectados podem indicar que um ataque está em andamento. A análise automatizada permite correlacionar sinais entre contas e dispositivos, enquanto os analistas determinam se o padrão corresponde a uma invasão ativa e como responder a ela. Os serviços modernos de Detecção e Resposta Gerenciadas (MDR) trazem capacidade investigativa e conhecimento especializado, transformando sinais fracos em uma história coerente e dando a equipes pequenas acesso a recursos que dificilmente conseguiriam manter sozinhas.
A telemetria do ESET MDR mostra que quase 70% dos incidentes de segurança acontecem durante o horário comercial e que 90% ocorrem em dias úteis. Já o Índice de Prontidão Cibernética para PMEs da ESET, baseado em uma pesquisa com 4.400 tomadores de decisão, indica que 41% das investigações são concluídas em até quinze dias, enquanto outros 34% levam de duas a seis semanas. Esse último período, em especial, é um intervalo que muitas empresas dificilmente conseguem enfrentar sem sofrer interrupções operacionais significativas.
No caso das PMEs, os recursos necessários para monitorar uma superfície de ataque cada vez maior não crescem no mesmo ritmo que a escala e a sofisticação dos métodos usados pelos atacantes. Uma empresa com cem funcionários pode depender dos mesmos sistemas de nuvem, identidade, pagamentos e colaboração que uma organização muito maior, mas conta com muito menos pessoas para supervisioná-los. Para uma equipe de TI enxuta, as tarefas de investigação disputam espaço o tempo todo com as atividades de manutenção do dia a dia, e o excesso de ferramentas pode obrigar equipes com pouco pessoal a gerenciar ambientes fragmentados e ineficientes.
Uma base preventiva em várias camadas, que inclua autenticação resistente a phishing e controles de sessão, contribui muito para frustrar tentativas de roubo de credenciais. A engenharia social testa, cada vez mais, algo além da simples atenção do destinatário aos detalhes, e o resultado também depende do que acontece nos minutos e nas horas seguintes ao clique. Qualquer estratégia de segurança eficaz precisa levar em conta os ataques que os colaboradores não conseguem identificar. A inteligência artificial ajuda a lidar com o volume e a velocidade das ameaças, enquanto analistas experientes avaliam as evidências e conduzem a resposta adequada.