Recentemente, a Anthropic alertou usuários sobre um problema sério: um malware do tipo infostealer, que rouba silenciosamente dados salvos em computadores infectados, como senhas, cookies de login e credenciais, conseguiu sequestrar sessões ativas do Claude. Cibercriminosos usaram essas sessões para acessar contas de usuários e consumir créditos sem autorização. A empresa já reembolsou as cobranças identificadas como indevidas.
O caso veio à tona depois que um usuário publicou, em uma discussão no Reddit, o e-mail que havia recebido. Ele relatou algo curioso: mesmo com a autenticação de dois fatores ativada, o cibercriminoso aparentemente conseguiu iniciar uma sessão já autenticada, após o roubo de cookies ou tokens de login. Até o momento da publicação deste post, a Anthropic não confirmou publicamente quais artefatos específicos foram roubados, nem qual foi o mecanismo exato utilizado para o sequestro das sessões.
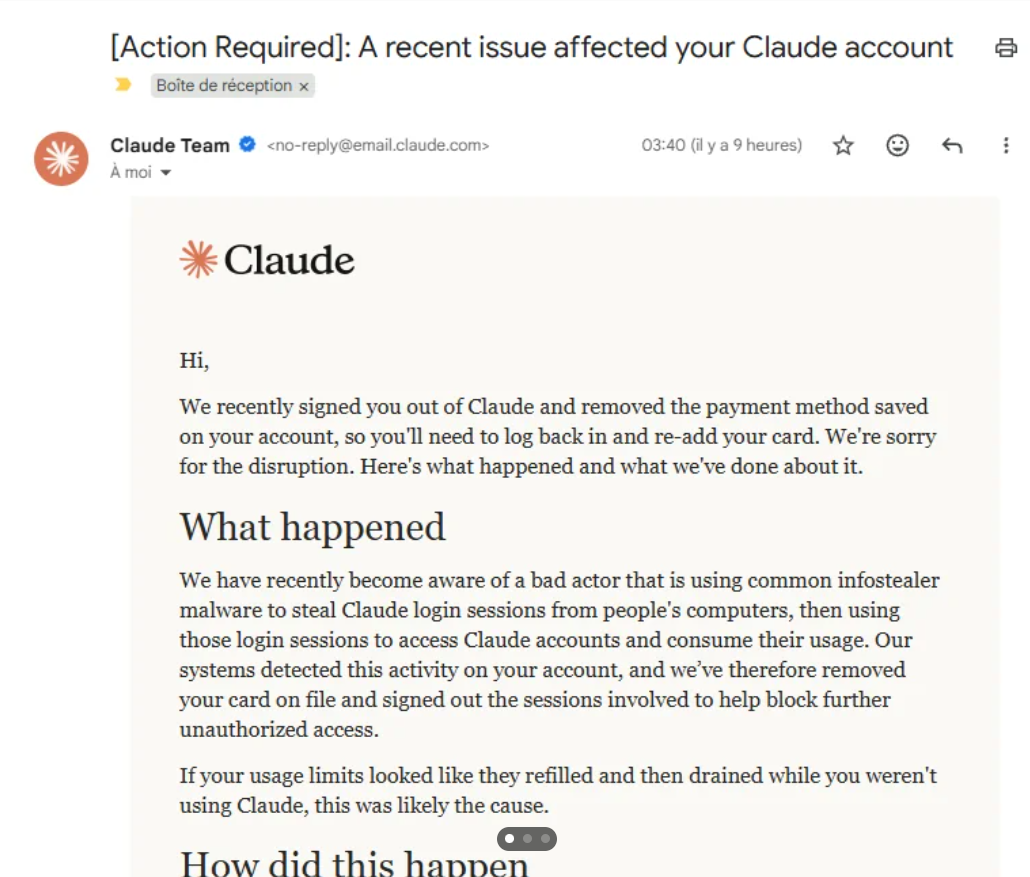
A publicação no Reddit, aliás, tem um título curioso: "Thank you Anthropic, really". Mesmo tendo sido vítima do ataque, o usuário fez questão de reconhecer a agilidade da empresa para identificar o problema e proteger a conta dele.
O que a Anthropic fez
A empresa desconectou as sessões comprometidas assim que identificou o problema e removeu os métodos de pagamento salvos nas contas afetadas. Quem foi atingido precisou fazer login de novo e cadastrar o cartão outra vez. De acordo com a empresa, os casos identificados estavam associados a computadores, sem relatos de dispositivos móveis comprometidos.
Além disso, a Anthropic fez questão de deixar claro que a falha não partiu da plataforma, e sim dos dispositivos infectados: "Não temos motivos para acreditar que esse malware esteja relacionado ao Claude, tenha sido instalado por meio do Claude, ou esteja relacionado a qualquer coisa que você tenha feito com o Claude", destacou.
O comunicado também menciona alguns malwares identificados na campanha, como Vidar, Lumma (LummaC2), StealC, RedLine e Acreed, que atacam sistemas Windows, além do Atomic Stealer (AMOS), encontrado em um número pequeno de Macs.
O que fazer se você foi afetado
Desconectar a conta interrompe as sessões roubadas, mas não elimina o malware do computador. Se a ameaça continuar ativa no dispositivo, uma nova sessão pode ser roubada exatamente da mesma forma. A Anthropic recomenda algumas dicas de segurança para este incidente:
- Escanear os computadores usados com o Claude em busca de malware e removê-lo antes de continuar usando a máquina.
- Trocar a senha do e-mail vinculado ao Claude depois que o malware for removido, encerrar sessões em outros dispositivos e ativar a autenticação de dois fatores.
- Atualizar outras senhas salvas em navegadores, como as de banco, trabalho ou serviços em nuvem. Vale conferir os extratos do cartão em busca de cobranças não reconhecidas.
- Cadastrar um método de pagamento novamente só depois de concluir esses passos, caso queira manter o plano ativo com renovação automática.
O que fica dessa história
Mesmo mecanismos importantes, como senhas fortes e autenticação de dois fatores, podem não impedir um invasor de assumir uma sessão que já foi autenticada quando o próprio dispositivo está comprometido. Um infostealer pode roubar cookies, tokens ou outros artefatos de autenticação que permitam reutilizar uma sessão já autenticada. Do ponto de vista do serviço, aquela sessão já é considerada confiável.
A segurança do próprio computador continua sendo tão decisiva quanto senhas fortes e duplo fator de autenticação. Evitar downloads não oficiais, programas piratas e aplicativos de origem duvidosa é uma das medidas mais importantes para reduzir o risco desse tipo de infecção, juntamente com a atualização dos sistemas e a cautela diante de links e arquivos suspeitos.