Segundo o ESET Threat Report H1 2026, cerca de 11% dos e-mails de phishing detectados no mundo no primeiro semestre usaram QR Codes. No Brasil, as detecções desse tipo de golpe cresceram 460% de janeiro para fevereiro.
Mas o dado mais relevante talvez não seja o volume, e sim o caminho que o ataque percorre. Ao pedir que a vítima escaneie um código, o golpista tira a interação de um ambiente relativamente protegido, como o computador do trabalho, e a leva para um celular que, muitas vezes, não conta com a mesma proteção.
Neste artigo, explicamos o que é o quishing e por que ele muda a dinâmica dos golpes, analisamos e-mails reais detectados pela ESET e mostramos como se proteger e o que fazer caso você já tenha escaneado um código malicioso.
O que é o quishing?
O termo vem da junção de "QR" e "phishing". Trata-se de uma técnica de engenharia social em que o criminoso esconde um endereço malicioso dentro de um QR Code, em vez de enviá-lo como um link escrito.
O ataque pode acontecer em dois cenários:
- Digital: o QR Code chega no corpo de um e-mail, em um anexo PDF, em uma mensagem de WhatsApp ou SMS, ou aparece em um site ou perfil de rede social.
- Físico: o QR Code é impresso em cartazes, panfletos, papéis deixados no para-brisa do carro, pacotes ou, em um dos casos mais comuns, em adesivos colados por cima de um QR Code legítimo.
Depois da leitura, a vítima pode ser levada a uma página falsa de login, a uma tela de pagamento, ao download de um aplicativo malicioso ou até a uma ação dentro de um aplicativo legítimo, como um Pix com dados já preenchidos. A grande diferença em relação ao phishing tradicional está no que a vítima consegue ver antes de agir. Um link escrito pode ser lido, comparado e questionado. Já o destino de um QR Code fica codificado em um padrão de quadrados pretos e brancos, invisível ao olho humano até o momento da leitura.
Por que o QR Code muda a dinâmica do golpe?
À primeira vista, o quishing parece apenas uma variação do phishing clássico. No entanto, o uso do QR Code altera o cenário do ataque em pelo menos quatro pontos:
- O golpe troca de dispositivo: imagine um funcionário que recebe, no e-mail corporativo, uma mensagem que simula ser do departamento de TI pedindo que ele "revalide" sua conta escaneando um código. O e-mail foi aberto em um computador com filtros, antivírus e políticas de segurança, mas a ação acontece no celular, que muitas vezes é pessoal e não é gerenciado pela empresa. Em um único gesto, a vítima deixa para trás várias camadas de proteção.
- O link fica fora do alcance de alguns filtros: os filtros de e-mail costumam analisar links escritos no texto da mensagem. Como o QR Code é uma imagem, muitos deles não chegam a ler o endereço escondido ali, e o e-mail pode chegar à caixa de entrada sem ser bloqueado.
- Há menos pistas para desconfiar: mensagens de quishing costumam ter pouco texto, o que reduz as chances de encontrar erros de ortografia ou incoerências. Além disso, a tela do celular exibe endereços truncados e, em muitos navegadores móveis, a barra de endereço fica escondida.
- A confiança já está estabelecida: no Brasil, o Pix transformou o QR Code em forma cotidiana de pagamento, e o mesmo acontece com carteiras digitais em outros países da região. Quem escaneia dezenas de códigos legítimos por mês tende a não questionar mais um.
O que dizem os dados do primeiro semestre de 2026?
No mundo
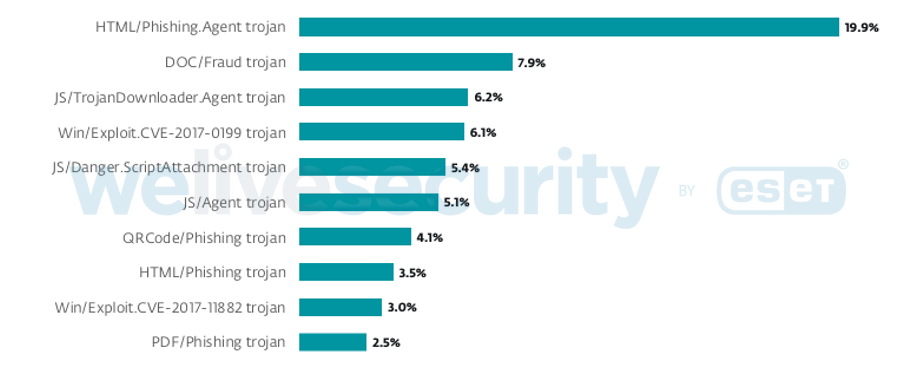
Segundo o ESET Threat Report H1 2026, cerca de 11% dos e-mails de phishing detectados no mundo no semestre usaram QR Codes. Entre as ameaças distribuídas por e-mail, a detecção QRCode/Phishing ficou em 7º lugar no ranking global, e os países com mais detecções foram Estados Unidos (19%), Espanha (17%) e México (6%).
No Brasil
Para entender o peso do quishing no país, vale começar pelo cenário geral. O phishing foi a categoria de ameaça mais detectada no Brasil no semestre, com 35,9% de todas as detecções no país. Além disso, estima-se, de forma conservadora, que 46,6% de todas as ameaças detectadas no período tenham sido distribuídas por e-mail.
Nos dados da ESET, o quishing aparece em duas detecções: QRCode/Phishing e QRCode/URL.
Entre os principais pontos sobre o quishing, destacam-se:
- Cerca de 7,2% das detecções de phishing no Brasil envolveram QR Codes, o que corresponde a aproximadamente 2,6% de todas as detecções de ameaças no país no semestre.
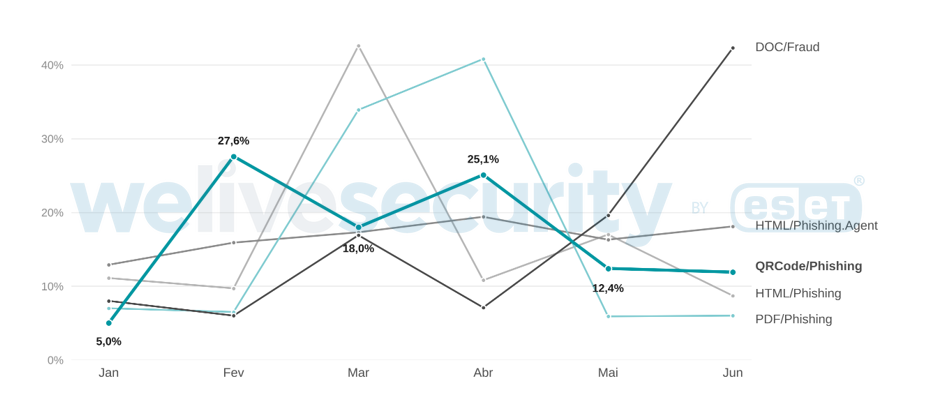
- QRCode/Phishing ficou em 9º lugar no ranking geral de famílias de ameaças mais detectadas no Brasil, considerando todas as categorias, e em 4º lugar entre as famílias de phishing, atrás apenas de PDF/Phishing, HTML/Phishing.Agent e DOC/Fraud.
- Fevereiro marcou uma virada: as detecções de QRCode/Phishing cresceram 460% em relação a janeiro. No mesmo mês, o total de detecções de ameaças no Brasil caiu 8,8%, o que mostra que o salto do quishing não acompanhou o movimento geral.
- O patamar não voltou ao ponto de partida: depois do pico de fevereiro, as detecções oscilaram, mas em todos os meses seguintes o volume de phishing com QR Code ficou pelo menos no dobro do registrado em janeiro. Somando as duas detecções, junho fechou 146% acima de janeiro.
- A atividade foi constante: as duas detecções estiveram presentes em todos os seis meses do período, e QRCode/URL mais que dobrou em junho em relação a maio (+147%).
Casos reais de quishing
Para entender como esses golpes chegam até a vítima, vale observar dois e-mails reais de quishing detectados pela ESET e apresentados no ESET Threat Report H1 2026. Em comum, ambos usam pretextos ligados à rotina de trabalho e trocam o link clicável por um QR Code, que obriga o destinatário a pegar o celular para continuar.
Exemplo 1: o falso documento da DocuSign
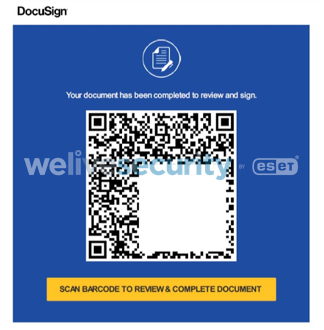
O primeiro exemplo imita uma notificação da DocuSign, plataforma de assinatura eletrônica de documentos muito usada por empresas. Não por acaso: a DocuSign foi a marca mais imitada nos e-mails de phishing detectados pela ESET no Brasil no primeiro semestre de 2026.
Com a identidade visual da marca, o e-mail informa que um documento foi concluído para revisão e assinatura e exibe um QR Code logo abaixo. Em vez de um link, há um botão amarelo com a instrução para escanear o código para revisar e concluir o documento, mas o botão não leva a lugar nenhum: a única forma de seguir adiante é apontar a câmera do celular para o código. Como o e-mail tem pouquíssimo texto, quase não há pistas para desconfiar, e o endereço para onde o código leva fica escondido na imagem. O destino costuma ser uma página falsa de login, que imita o acesso ao e-mail corporativo ou a outros serviços.
Exemplo 2: "escaneie para ver seu novo salário"
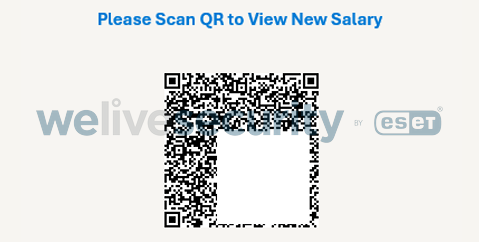
O segundo exemplo se resume a uma frase em destaque, "Please Scan QR to View New Salary" (escaneie o QR Code para ver seu novo salário), e a um QR Code logo abaixo. A estratégia aposta na curiosidade: dificilmente alguém ignora um aviso de que seu salário mudou. Como a única forma de ver a suposta novidade é escaneando o código, a vítima é levada a pegar o celular e sair do computador do trabalho, onde estão os filtros e as soluções de segurança da empresa. A falta de texto também é proposital. Sem frases longas, não há erros de ortografia ou incoerências que entreguem o golpe.
Segundo o relatório, esse tipo de pretexto é frequente: os e-mails de quishing analisados costumavam se passar por comunicações do RH, especialmente sobre pagamentos e benefícios, assuntos que despertam a curiosidade de qualquer funcionário.
O que o golpista pode fazer no celular
Uma vez que o golpe chega ao celular, o criminoso passa a ter à disposição um conjunto de possibilidades que vai além do roubo de senhas.
- Roubo de credenciais e de sessões: páginas falsas de login de bancos, e-mails ou serviços corporativos, adaptadas para a tela do celular, são o destino mais comum. Em ataques mais elaborados, o objetivo é capturar também os códigos de autenticação em duas etapas ou os tokens de sessão, o que permite acessar a conta mesmo com a proteção adicional ativada.
- Pagamentos com dados já preenchidos: no caso do Pix e de outros meios de pagamento por QR Code, o código pode abrir o aplicativo do banco com valor e recebedor definidos pelo criminoso. A única barreira passa a ser a atenção da vítima na tela de confirmação.
- Instalação de aplicativos maliciosos: o QR Code pode levar a um download direto de APK, fora das lojas oficiais. Esse tipo de aplicativo costuma pedir permissões de acessibilidade, gravação de tela ou administração do dispositivo, que abrem caminho para o controle remoto do aparelho.
Como se proteger
Sinais de alerta
Alguns sinais indicam que um QR Code merece desconfiança:
- Está colado por cima de outro código, tem bordas soltas, relevo, impressão diferente do restante do material ou aparece torto.
- Chegou sem ser solicitado, seja por e-mail, mensagem, em um pacote que você não comprou ou em um papel deixado no carro.
- Vem acompanhado de urgência: conta bloqueada, multa com prazo, entrega que será devolvida, desconto que termina em minutos.
- A URL exibida não corresponde ao serviço esperado, tem erros de digitação, palavras extras, hífens ou usa um encurtador de links.
- Pede dados logo de cara: senha, número do cartão, código de verificação ou instalação de um aplicativo.
- No Pix, o recebedor não bate com o estabelecimento, por exemplo, o nome de uma pessoa física no lugar do CNPJ do restaurante.
Boas práticas de prevenção
- Pare antes de escanear e pare de novo antes de abrir: a maioria dos leitores mostra o endereço antes de acessá-lo. Leia a URL completa.
- Prefira os canais oficiais: para consultar multas, encomendas ou faturas, digite o endereço do site ou use o aplicativo oficial, em vez de seguir o código.
- Confira sempre a tela de confirmação do pagamento: nome do recebedor, documento e valor.
- Não instale aplicativos a partir de QR Codes: baixe apenas das lojas oficiais.
- Na dúvida, confirme por outro canal: entre em contato com o suposto remetente por telefone ou pelo site oficial, e não pelos dados que aparecem na mensagem.
- Mantenha o celular atualizado e protegido com uma solução de segurança confiável, capaz de bloquear sites maliciosos.
Já escaneou um QR Code suspeito? Veja o que fazer
O que fazer depende do ponto em que você parou. Quanto mais rápido agir, menor o prejuízo.
- Se só abriu a página: feche-a sem digitar nada. Apenas abrir um site raramente causa dano por si só, mas vale manter o celular atualizado e fazer uma verificação com sua solução de segurança.
- Se digitou uma senha: troque-a imediatamente, a partir do site ou aplicativo oficial, e também em outros serviços onde usa a mesma senha. Encerre as sessões ativas e ative a autenticação em duas etapas.
- Se a conta é do trabalho: avise a equipe de TI ou de segurança da empresa o quanto antes, mesmo que ainda não tenha notado nada estranho.
- Se fez um Pix: entre em contato com seu banco pelos canais oficiais o quanto antes, peça a contestação da transação pelo Mecanismo Especial de Devolução (MED) e registre um boletim de ocorrência.
- Se informou dados do cartão: bloqueie o cartão pelo aplicativo do banco e acompanhe a fatura.
- Se instalou um aplicativo: desconecte o celular da internet, retire as permissões de acessibilidade e administração do dispositivo, desinstale o app e faça uma verificação com sua solução de segurança. Depois, troque suas senhas a partir de outro aparelho.
- Em todos os casos: guarde prints e mensagens como prova e denuncie o golpe ao serviço ou à marca que foi imitada.
Na dúvida, não escaneie
O quishing funciona porque o destino de um QR Code fica invisível até o momento da leitura e porque o golpe leva a vítima para o celular, onde há menos proteção. Por isso, a melhor defesa continua sendo um hábito simples: tratar cada código como um link desconhecido e conferir para onde ele leva antes de agir.