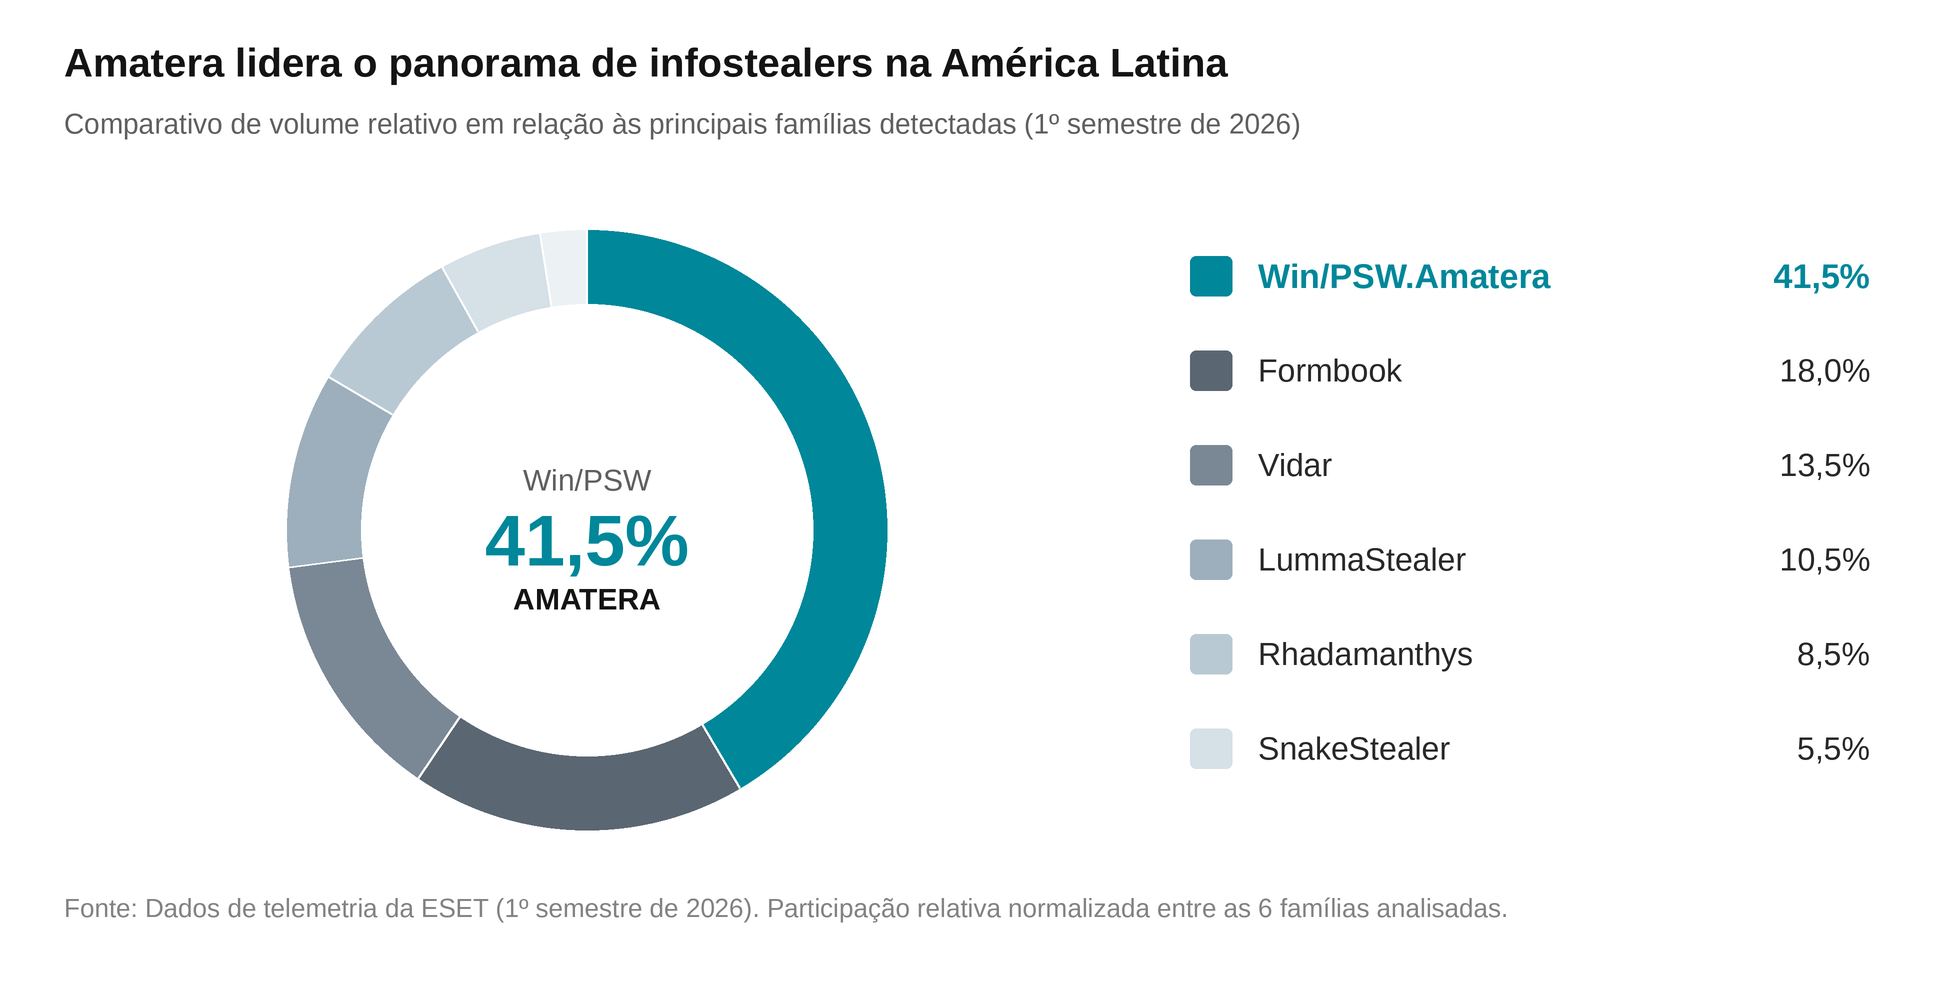
Amatera, também conhecido como ACR Stealer, é um malware do tipo infostealer (ladrão de informações) comercializado no modelo Malware as a Service. Sua atividade na América Latina cresceu consideravelmente ao longo de 2026 e, no primeiro semestre do ano, foi a família de infostealers mais ativa, segundo as detecções da ESET.
A atividade do Amatera não se limita à América Latina: ele mira vítimas no mundo todo. Sua função é obter dados como credenciais, cookies de sessão, tokens, carteiras de criptomoedas, informações de aplicativos de mensagens, arquivos e dados de ambientes de desenvolvimento.
Neste artigo, analisamos a origem do Amatera, seu modelo de negócio, suas capacidades, como ele é distribuído e qual é a principal via de distribuição desse infostealer.
Esse conjunto de dados explica por que os infostealers ocupam um lugar central no cibercrime. Uma única infecção pode resultar no sequestro de uma conta, em fraude financeira, no roubo de criptoativos ou em uma invasão posterior à empresa onde a vítima trabalha.
O que é o Amatera
O Amatera é um infostealer para Windows escrito em C++ e observado pela primeira vez em 2024. Ele é distribuído no modelo de malware como serviço, ou MaaS.
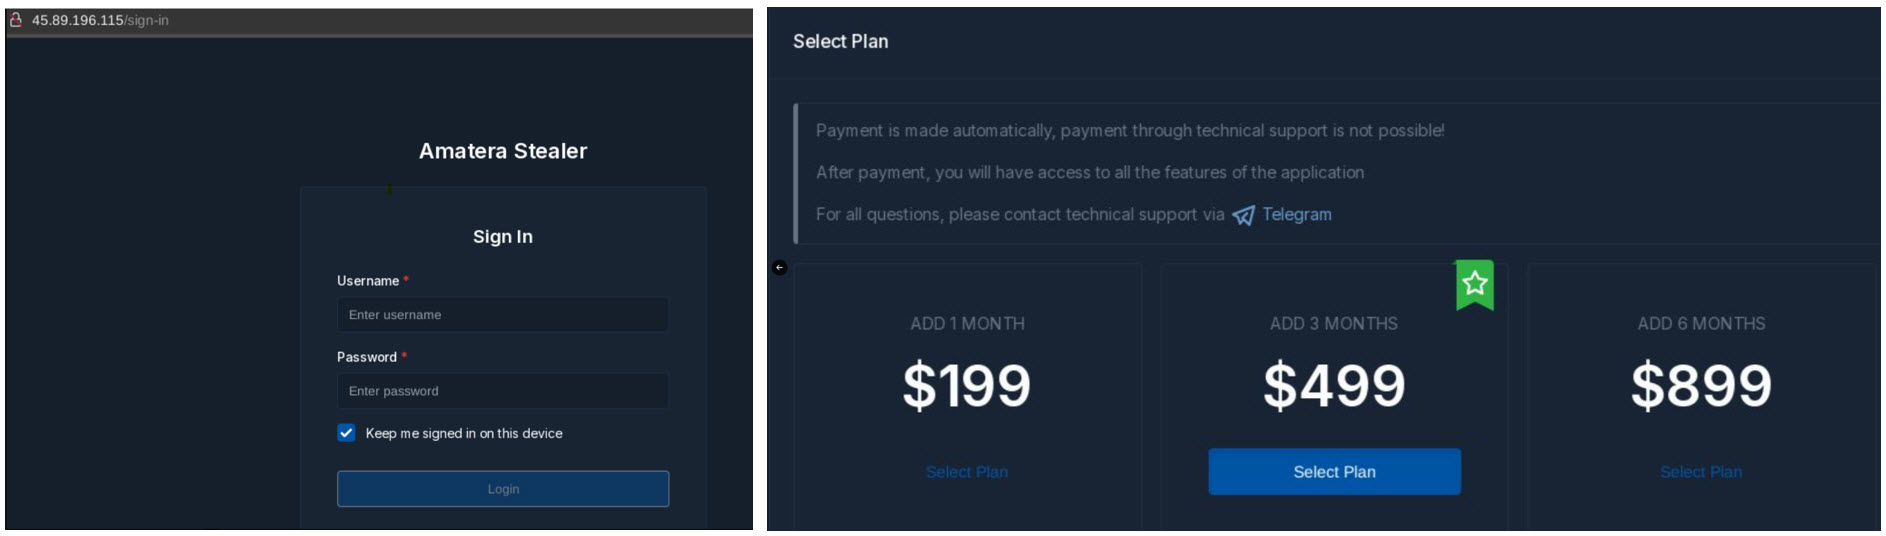
Isso significa que seus desenvolvedores mantêm o código, o painel e a infraestrutura de suporte, enquanto os clientes ou afiliados pagam uma assinatura para usar o malware em suas próprias campanhas.
Diversas análises recentes de campanhas do Amatera no mundo todo confirmam que um dos principais vetores usados para distribuí-lo é o ClickFix, uma técnica de engenharia social documentada pela primeira vez em 2024, que cresceu exponencialmente em 2025 e é usada por várias famílias de malware.
Origem do Amatera e relação com o ACR Stealer
A detecção desse código malicioso pode variar entre as diferentes soluções antimalware. Alguns sistemas podem até identificá-lo com nomes genéricos.
Segundo diferentes empresas de segurança, o Amatera é um rebrand do ACR Stealer, ou seja, uma versão atualizada do código que ganhou um novo nome. Essa conclusão se baseia na semelhança entre o código das duas famílias de malware.
Essa prática é muito comum no ecossistema de malware, especialmente entre grupos de ransomware. O código-fonte pode ser vendido quando os operadores decidem encerrar a atividade para evitar ser rastreados, atualizado e rebatizado como estratégia de negócio ou, em alguns casos, vazado para que outros criminosos possam reutilizá-lo.
Nessa linha, uma pesquisa da Sekoia publicada em maio de 2024 afirmava que o ACR Stealer era uma versão atualizada do GrMSK Stealer, oferecido como serviço em fóruns.
No fim de 2024, o nome Amatera Stealer já circulava em um modelo de assinatura de 199 dólares por mês (cerca de R$ 1.025), com suporte via Telegram.
Capacidades do Amatera
O objetivo do Amatera é extrair informações valiosas do computador comprometido.
Uma análise da Microsoft publicada em 2026 afirmou que ele consegue extrair credenciais salvas nos navegadores, cookies, históricos, dados de formulários e tokens de sessão. Também apontou que ele é capaz de procurar e extrair documentos sensíveis e arquivos sincronizados com o OneDrive ou o SharePoint. Já um relatório da empresa Straiker, que analisou uma campanha do Amatera, descobriu que o malware também buscava dados de carteiras de criptomoedas manipulando a área de transferência.
Diversas análises públicas do Amatera/ACR Stealer mostram que o malware está em constante desenvolvimento para aprimorar suas capacidades e funcionalidades. Essas análises também indicam que o Amatera é o payload final de cadeias de infecção muito diferentes. Essa diversidade é típica de um MaaS, em que os afiliados escolhem seus próprios métodos de distribuição.
Como o Amatera é distribuído
As campanhas públicas incluem o uso de sites comprometidos, anúncios em buscadores, documentos falsos, e-mails direcionados, arquivos SVG e ClickFix por meio de falsos CAPTCHAs.
O ClickFix é o padrão que mais se repete nas campanhas documentadas no mundo todo. A vítima se depara com uma mensagem que imita uma verificação CAPTCHA, um erro do navegador ou um guia de instalação. O site pede que ela copie e execute um comando no computador.
Assim, o atacante faz com que uma ação iniciada pela própria vítima dispare as etapas seguintes.
A técnica consiste em enganar as pessoas com janelas pop-up que simulam ser CAPTCHAs (os chamados FakeCaptcha). Essas janelas falsas alertam sobre supostos problemas técnicos e induzem a vítima a realizar uma ação que inicia a cadeia de infecção.
Ao longo de 2026, as detecções da ESET para ClickFix (HTML/TrojanClicker.ClickFix) e FakeCaptcha (HTML/FakeCaptcha) confirmam a presença dessas técnicas de engenharia social usadas para distribuir malware na região.
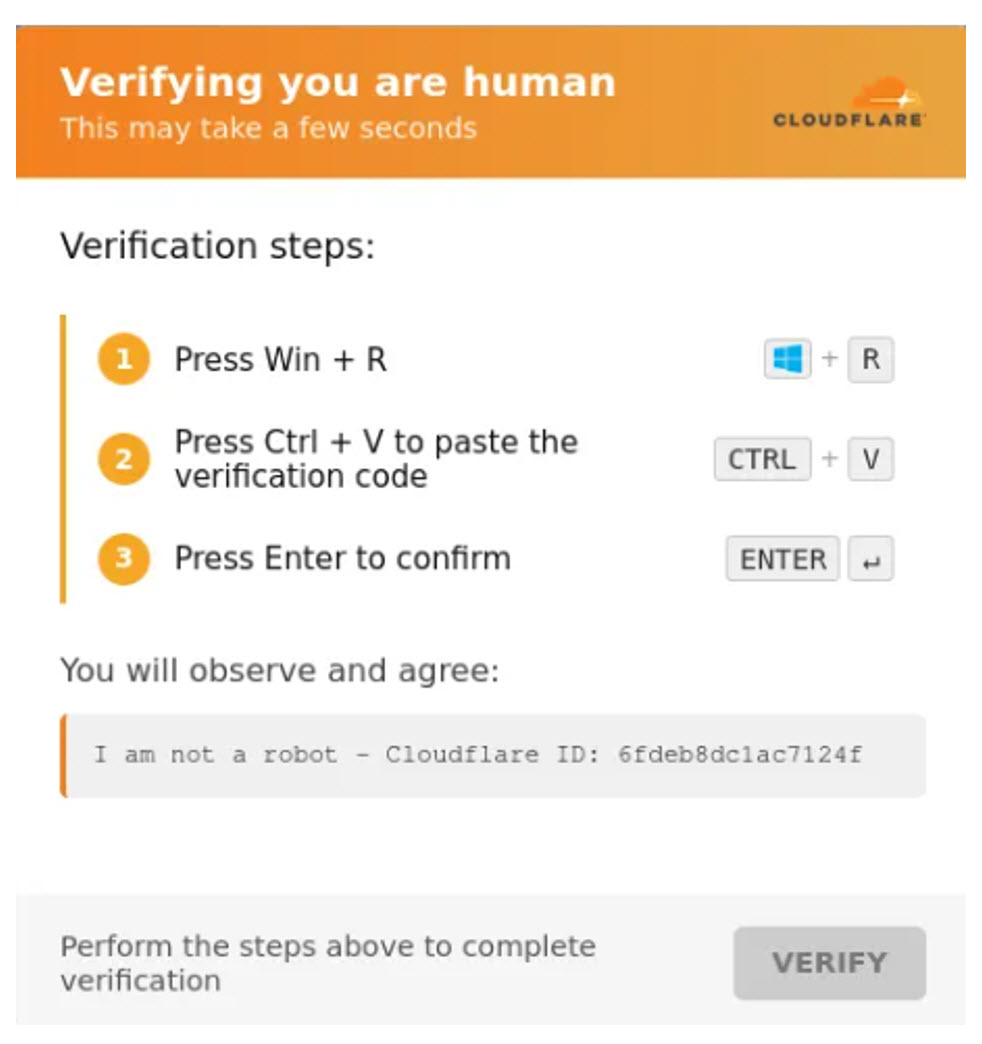
O ClearFake e outras campanhas baseadas em ClickFix já usaram sites legítimos de WordPress comprometidos para exibir falsas verificações e distribuir malware. Nas campanhas documentadas, o acesso a esses sites foi obtido por meio de credenciais administrativas fracas ou roubadas e da exploração de vulnerabilidades em temas e plugins.
Segundo dados da ESET, no primeiro semestre de 2025 as detecções de ClickFix cresceram 517% em relação ao semestre anterior, tornando-se o segundo vetor de ataque mais detectado, atrás apenas do phishing. A tendência continuou no primeiro semestre de 2026, quando as detecções aumentaram 108% em comparação com o segundo semestre de 2025.
Outro método usado para distribuir o Amatera são os anúncios do Google. Uma das pesquisas mencionadas descobriu dezenas de sites falsos divulgados por meio de anúncios do Google que se passavam por ferramentas de IA, como Claude Code, NotebookLM, JetBrains, Cline, Comet ou Snowflake, e que miravam especificamente desenvolvedores que usam ferramentas de IA.
Presença na América Latina
Na América Latina, os dados da ESET referentes ao primeiro semestre de 2026 mostram que o Amatera (Win/PSW.Amatera) é o infostealer com maior volume de detecções, à frente de outras famílias como Formbook, Vidar, Snakestealer, Lummastealer e Rhadamanthys.
Considerando que o Amatera é relativamente novo e tem atuação global, sua presença na região deve ser levada em conta pelas equipes de TI e de cibersegurança das empresas e também pelos usuários.
Riscos e consequências de uma infecção pelo Amatera
Confira algumas das possíveis consequências de ser vítima desse infostealer, de acordo com suas capacidades:
- Sequestro de contas pessoais ou corporativas por meio de senhas, cookies e tokens roubados.
- Acesso não autorizado a e-mails, armazenamento em nuvem e documentos sincronizados.
- Roubo de criptoativos quando carteiras, extensões ou frases de recuperação ficam expostas.
- Comprometimento da infraestrutura por meio de chaves SSH, credenciais de FTP ou segredos de desenvolvimento.
- Instalação de outros códigos maliciosos.
- Uso de uma conta comprometida para fraudes, campanhas internas de phishing ou invasões posteriores.
O risco para as empresas aumenta quando a vítima mistura perfis pessoais e profissionais no mesmo navegador. Um computador doméstico pode conter sessões de e-mail corporativo, consoles de nuvem, repositórios de código ou sistemas de recursos humanos.
As informações roubadas se tornam, então, uma porta de entrada que outro criminoso pode comprar ou explorar dias depois.
Como prevenir e responder a uma infecção pelo Amatera
A prevenção deve se concentrar no momento em que a vítima recebe a instrução e nas ferramentas que a executam.
É importante ensinar que uma verificação CAPTCHA ou um guia de instalação legítimo nunca pede para copiar comandos de uma página e colá-los no Executar, no PowerShell, no Terminal ou no MSHTA. E que anúncios em buscadores não garantem que um site seja oficial.
- Aplicar controle de aplicativos e regras de redução da superfície de ataque para limitar interpretadores e binários do sistema usados fora do contexto normal.
- Monitorar PowerShell, MSHTA, Rundll32, Python, WebDAV, tarefas agendadas incomuns e a exclusão do histórico do PowerShell.
- Usar autenticação resistente a phishing e manter as sessões do navegador com a menor duração compatível com as necessidades do negócio.
- Separar perfis pessoais e profissionais e evitar salvar segredos de alto impacto no navegador quando houver uma alternativa gerenciada.
- Filtrar sites recém-criados, páginas de instalação clonadas e downloads iniciados a partir de anúncios quando o contexto não os justificar.
Diante de uma infecção confirmada, isolar o computador é apenas o primeiro passo. A partir de um dispositivo confiável, é preciso encerrar as sessões ativas, redefinir as senhas e trocar chaves de API, tokens, credenciais SSH e outros segredos presentes no sistema.
Também é necessário revisar os acessos ao e-mail, à nuvem, aos repositórios e aos aplicativos financeiros desde a data provável do comprometimento.
Em ambientes corporativos, a resposta deve procurar sinais de movimentação lateral e não se limitar ao dispositivo inicialmente infectado. As campanhas documentadas executaram cargas adicionais, criaram tarefas agendadas, apagaram rastros e usaram ferramentas legítimas do sistema.
Reinstalar o sistema ou restaurar uma imagem limpa do dispositivo pode ser necessário, mas isso não substitui a invalidação dos dados que já foram roubados.
O que o Amatera revela sobre os infostealers hoje
O Amatera resume o funcionamento atual do mercado de infostealers: um desenvolvedor mantém o produto e outros criminosos o distribuem por meio de sites comprometidos, anúncios, falsas ferramentas de IA, e-mails ou instruções ClickFix. Os dados roubados podem alimentar fraudes imediatas ou uma invasão posterior. O aumento das detecções registrado em 2026 reflete a crescente adoção dessa ameaça pelos atacantes.
Diante desse cenário, a resposta defensiva precisa partir do princípio de que o ativo crítico já não é apenas o arquivo malicioso. Cookies, tokens, chaves e documentos continuam tendo valor mesmo depois da limpeza do computador. Detectar a execução, interromper a cadeia de infecção e revogar os acessos roubados fazem parte do mesmo incidente.