Dans le monde de la cybersécurité, le relâchement de la vigilance peut s’avérer dangereux. C’est notamment le cas des QR codes, désormais omniprésents sur les menus et le mobilier public, arrêt de bus, horodateurs et, depuis quelques années, de plus en plus dans les e-mails. Le problème, c’est qu’ils constituent également un excellent moyen de dissimuler des liens malveillants, de contourner certains filtres de sécurité traditionnels des entreprises et de déplacer l’interaction d’un ordinateur professionnel vers un téléphone personnel, généralement soumis à moins de contrôles de sécurité.
Les attaquants continueront d’expérimenter et d’innover pour trouver de nouvelles façons d’échapper à la détection, notamment à travers de nouvelles techniques de « quishing » visant à piéger des employés peu méfiants. Voici ce qu’il faut savoir pour protéger votre organisation.
Pourquoi le quishing est-il si dangereux ?
Abréviation de « Quick Response », un QR code est un code-barres bidimensionnel capable d’encoder des URL, des informations de paiement, des coordonnées et d’autres données. Il permet aux utilisateurs d’accéder rapidement à une destination, généralement un site web ou une application. Les QR codes intéressent les cybercriminels pour plusieurs raisons. Leur utilisation généralisée, accélérée par la demande d’interactions sans contact pendant la pandémie, a fait de leur scan un geste courant du quotidien. Nous sommes donc aujourd’hui bien plus enclins à sortir notre téléphone pour scanner un QR code qu’il y a quelques années.
Ils s’intègrent également très facilement aux mécanismes de phishing : il suffit de remplacer un lien ou une pièce jointe malveillante par un QR code. Et leur création ne prend que quelques secondes. De nombreux kits de phishing disposent d’ailleurs d’un générateur de QR codes dédié. Plus important encore, ils permettent de faire passer la victime d’un environnement professionnel relativement bien protégé à un appareil mobile potentiellement non administré, contournant ainsi les dispositifs de sécurité de niveau professionnel.
La dissimulation constitue un avantage majeur pour l’attaquant. La destination est encodée dans un motif visuel plutôt qu’affichée sous forme de texte lisible, ce qui permet de masquer les URL malveillantes et empêche certains filtres de messagerie traditionnels de les extraire et de les analyser. Elles sont parfois davantage dissimulées en intégrant le QR code dans une pièce jointe PDF ou JPEG. Ces messages ont ainsi plus de chances d’atteindre les boîtes de réception de vos employés. Et lorsqu’ils y parviennent, ces derniers peuvent avoir du mal à distinguer un message légitime d’un message malveillant. Il y a généralement peu de texte permettant de repérer des fautes de frappe ou des erreurs grammaticales. Et puisque le lien est encodé dans un motif visuel, il reste invisible à l’œil humain.
Lorsqu’une marque de confiance est utilisée, par exemple dans un e-mail DocuSign ou une mise à jour de Microsoft, l’attaque par quishing exploite des techniques d’ingénierie sociale similaires à celles des messages de phishing classiques. L’utilisation d’une marque connue rassure la victime et l’incite à poursuivre. Le prétexte employé crée aussi souvent un sentiment d’urgence. Les QR codes malveillants sont fréquemment intégrés à des alertes invitant les utilisateurs à sécuriser leur compte ou à s’authentifier pour confirmer leurs informations.
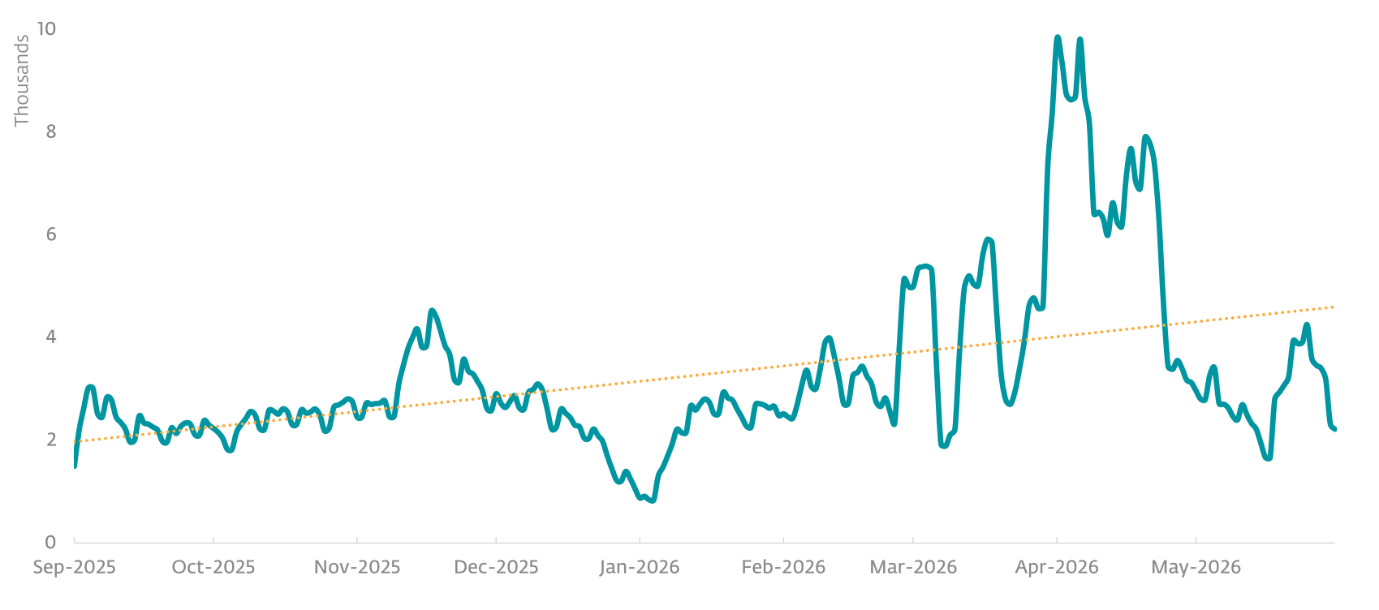
Selon l’ESET Threat Report H1 2026, des QR codes malveillants étaient présents dans pas moins de 11 % de l’ensemble des e-mails de phishing au premier semestre 2026. « ESET répertorie les e-mails de quishing sous le nom de détection QRCode/Phishing. Cette détection repose sur une couche dédiée du scanner de messagerie ESET, conçue pour identifier les QR codes dans la grande majorité des types de fichiers et décoder les URL qu’ils contiennent. Les URL extraites sont analysées à l’aide des moteurs anti-phishing, anti-malware et antispam d’ESET. Toute URL malveillante est bloquée, tandis que les e-mails associés sont signalés ou supprimés », indique le rapport.
Les cybercriminels continuent d’innover
Comme pour toute tendance du paysage des cybermenaces, les acteurs malveillants continuent de perfectionner leurs techniques afin de maximiser leur impact. Les attaques de quishing sont utilisées non seulement pour installer des malwares et dérober des identifiants, mais aussi pour récupérer des jetons MFA. Les chercheurs en sécurité ont également observé leur utilisation dans des attaques visant à :
- Contourner les mécanismes de sécurité des boutiques d’applications en proposant le téléchargement direct d’applications, dans lesquelles des malwares se font passer pour des applications légitimes.
- Rediriger l’utilisateur non pas vers un site web malveillant ou de phishing, mais directement vers une application légitime de réseau social, de paiement ou autre. Cette technique peut être utilisée dans différents scénarios, notamment :
- Prise de contrôle de compte, où la victime est amenée à autoriser l’attaquant à accéder à son compte.
- Fraude financière, où la victime est redirigée vers une application de paiement avec les informations du bénéficiaire déjà renseignées.
- Empoisonnement des contacts ou du calendrier, où des liens de réunion malveillants ou de nouvelles coordonnées sont intégrés à des applications utilitaires et redirigent les utilisateurs vers des sites de phishing lorsqu’ils cliquent dessus.
- Wi-Fi malveillant, où la victime est automatiquement connectée à un point d’accès frauduleux contrôlé par un cybercriminel.
- Tromper les outils de sécurité en utilisant des raccourcisseurs d’URL pour QR codes, qui transforment de longues adresses web malveillantes en liens courts avant de les intégrer dans des QR codes.
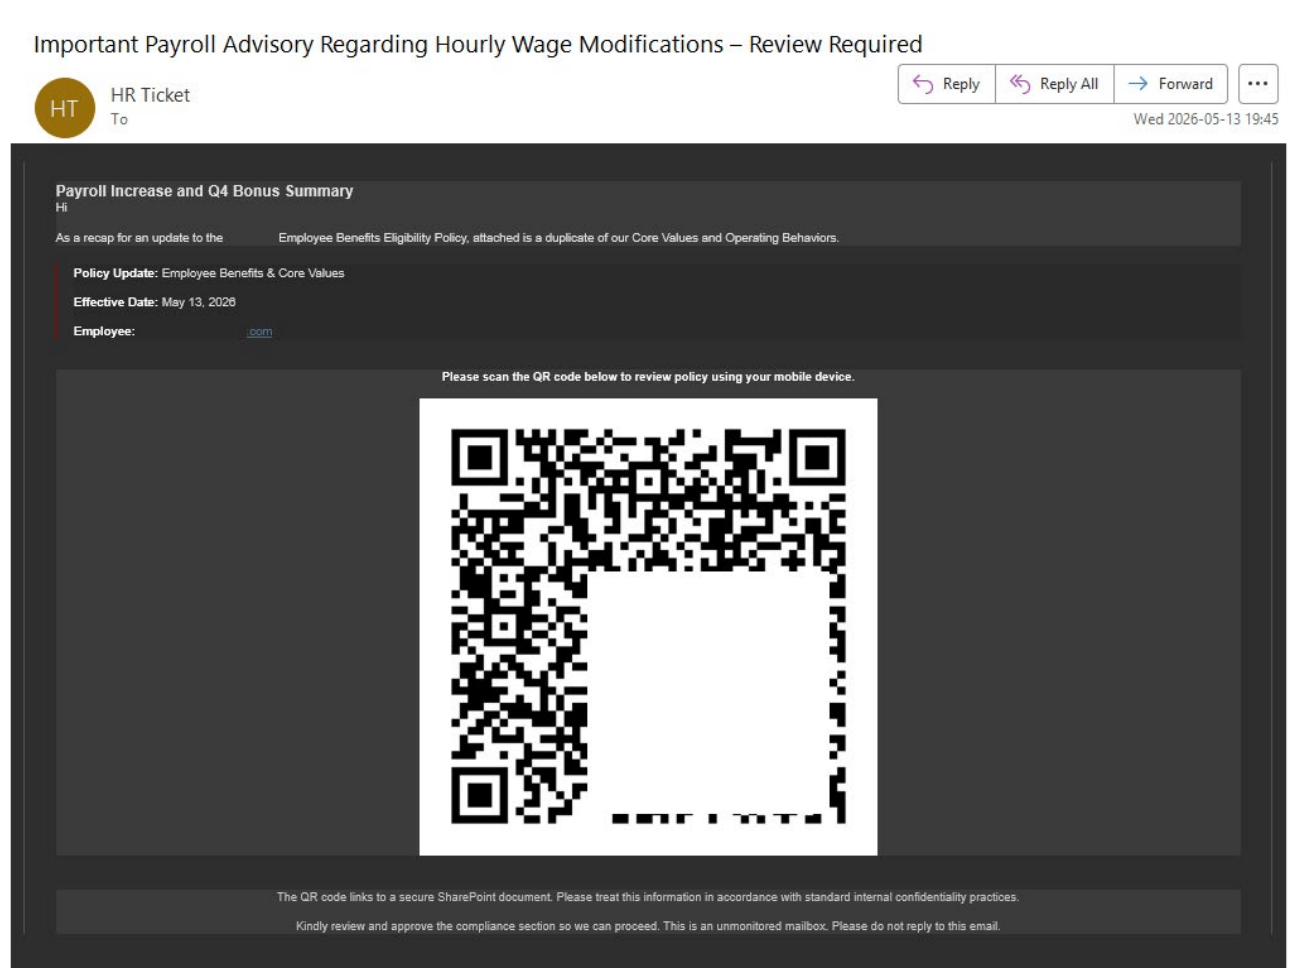
Même les groupes APT soutenus par des États utilisent le quishing dans le cadre de leurs techniques d’attaque. Une alerte du FBI publiée en janvier 2026 indiquait que le groupe nord-coréen Kimsuky avait ciblé des groupes de réflexion, des établissements universitaires ainsi que des organismes gouvernementaux américains et étrangers à l’aide de QR codes intégrés dans des e-mails de spearphishing. Les pièges étaient variés. Les e-mails affirmaient notamment que le scan du QR code permettrait aux utilisateurs d’accéder à des questionnaires, à des pages d’inscription ou à des espaces de stockage sécurisés.
Comment protéger votre entreprise contre le phishing par QR code
Heureusement, une combinaison adaptée de mesures portant sur les collaborateurs, les processus et les technologies peut contribuer à réduire considérablement les risques liés au quishing pour votre organisation.
Commencez par les collaborateurs. Intégrez le quishing aux formations de sensibilisation des utilisateurs et aux exercices de simulation. Encouragez les employés à ne pas scanner les QR codes contenus dans des e-mails non sollicités et à signaler tout élément suspect. S’ils pensent que le message provient d’une source de confiance, ils doivent vérifier directement auprès de l’expéditeur en utilisant des coordonnées obtenues indépendamment de l’e-mail.
Ensuite, envisagez des mesures de protection techniques, notamment une solution de sécurité de la messagerie proposée par un éditeur reconnu afin de réduire le risque que des e-mails de quishing atteignent les boîtes de réception des utilisateurs. Ajoutez une solution de sécurité mobile sur les appareils des employés afin de bloquer l’accès aux sites malveillants et de les protéger contre d’autres menaces. Exigez également une authentification multifacteur (MFA) résistante au phishing pour tous les comptes sensibles. Ainsi, même si les utilisateurs sont piégés, les attaquants ne pourront pas prendre pied dans les systèmes de l’entreprise. Les outils de gestion des appareils mobiles (MDM) peuvent également vous aider à garantir que tous les appareils sont protégés conformément à la politique de l’entreprise.
Réduisez la surface d’attaque et appliquez les principes du moindre privilège et de l’accès juste-à-temps (JIT – Just In Time access). Maintenez à jour tous les systèmes d’exploitation mobiles et les logiciels de l’entreprise, y compris vos outils de sécurité. Assurez également une surveillance continue afin de détecter toute activité suspecte. Enfin, testez régulièrement vos plans de réponse aux incidents afin d’être prêt à faire face au pire scénario.
Une menace désormais bien installée
Les QR codes sont passés du statut de nouveauté à celui d’outil courant en entreprise. Et il en va de même pour le quishing. Mais cette familiarité ne doit pas conduire à un relâchement de la vigilance. Tout comme les employés ont appris à se méfier des tentatives de phishing traditionnelles par e-mail et SMS, ils peuvent être formés à repérer les signes avant-coureurs d’une éventuelle attaque de quishing.