En 1997, lorsqu'ESET menait ses premières expériences de détection des menaces par réseaux de neurones, le paysage informatique n'avait rien à voir avec celui d'aujourd'hui : connexions Internet limitées, acteurs malveillants principalement amateurs ou chercheurs, développant macrovirus et vers pour compromettre serveurs et postes de travail. Près de trente ans plus tard, le monde numérique a profondément changé. Des milliards d'utilisateurs et d'appareils sont connectés, les services cloud soutiennent les activités quotidiennes des entreprises, et les cybercriminels opèrent désormais sous forme d'organisations structurées proposant des services de malware-as-a-service (MaaS). Leurs cibles couvrent l'ensemble de l'écosystème numérique notamment, terminaux, infrastructures cloud, objets connectés et systèmes critiques. À cette évolution s'ajoute un facteur de transformation majeur, l'intelligence artificielle. Véritable accélérateur d'innovation, elle modifie également les fondamentaux de la cyberrésilience.
L’IA transforme le paysage de la cybersécurité
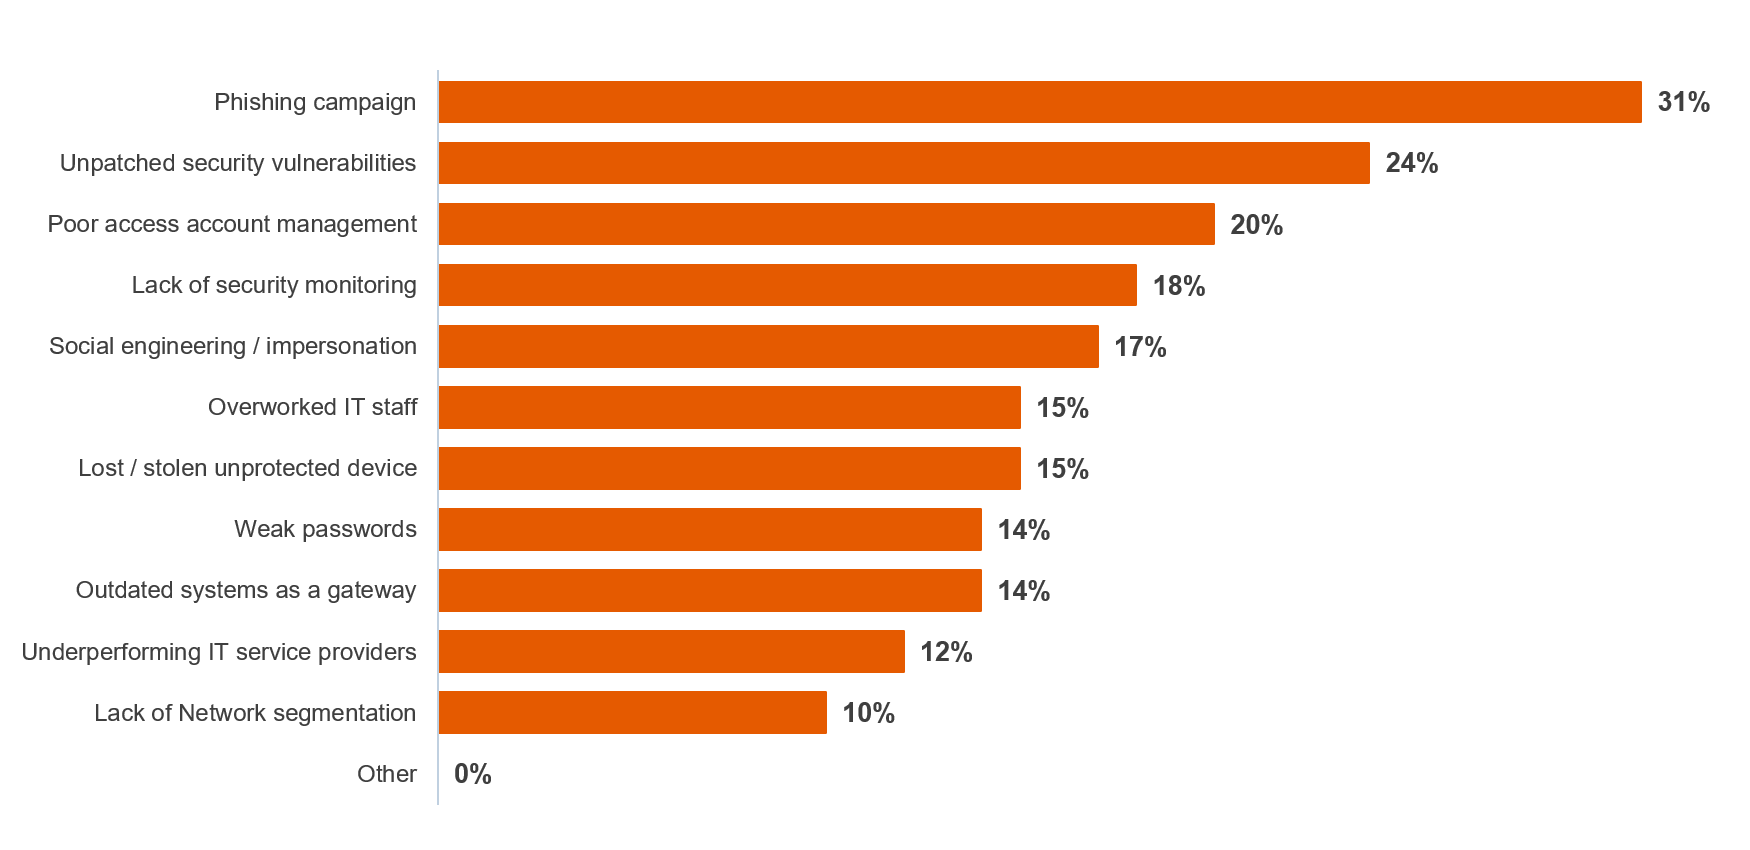
Les attaquants opèrent avec une vitesse et une échelle inédites, automatisant l'identification et l'exploitation des failles avant que les organisations n'aient le temps de réagir. Selon le Panorama ESET 2026 de la cybersécurité des PME françaises, l'exploitation de vulnérabilités et le phishing restent les deux premières causes d'incidents cyber.
Pourquoi ces deux vecteurs en particulier ? Des agents IA ont démontré une redoutable efficacité pour identifier des vulnérabilités logicielles. Mythos d'Anthropic, aurait détecté jusqu'à 271 failles dans la seule application Firefox, et plus de 23 000 autres dans plus de 1 000 projets open source. Et ce n'est là qu'un seul outil.
Début 2024, Microsoft et OpenAI affirmaient n'avoir « pas encore observé de techniques d'attaque véritablement nouvelles activées par l'IA », la présentant surtout comme un outil de productivité pour les attaquants. Deux ans plus tard à peine, des chercheurs de Google signalent ce qui pourrait être le premier exploit zero-day développé par l'IA, tandis qu'ESET Research découvre PromptLock, premier ransomware piloté par IA, et PromptSpy, un malware Android exploitant l'IA générative dans sa chaîne d'exécution. Comme souvent, les certitudes technologiques ont mal vieilli.
Le phishing entre dans une nouvelle dimension
L'IA a considérablement accéléré la production de contenus de phishing, en plusieurs langues, mondialisant la menace. Certains rapports estiment que les campagnes de phishing assistées par IA représentent plus de 80 % de l'activité d'ingénierie sociale observée dans le monde. IBM évalue à cinq minutes le temps nécessaire pour rédiger un email de phishing assisté par IA, contre 16 heures auparavant. Ces chiffres sont préoccupants, et même les solutions de sécurité les plus abouties, filtrage des emails compris, ne suffisent pas à elles seules.
Une maturité encore insuffisante face aux risques de l’IA
Le problème ne se limite pas à l'opposition classique défenseurs/attaquants. Le Panorama ESET 2026 de la cybersécurité des PME françaises prouve que de nombreuses PME ont intégré des outils d'IA à leurs systèmes et ont conscience des risques associés, sans parvenir à les maîtriser. Les chiffres d'IBM le confirment, 97 % des organisations ayant signalé un incident de sécurité lié à l'IA ne disposaient pas de contrôles d'accès adéquats, et 63 % n'avaient aucune politique de gouvernance de l'IA. La pression pour s'adapter est forte, à tel point que les régulateurs s'emparent désormais sérieusement du sujet, les États-Unis sont même allés jusqu'à suspendre temporairement la vente de modèles de deux acteurs majeurs à des utilisateurs étrangers, invoquant des risques de détournement.
Mais détournement par qui ? Des hackers, certes. Cela ne résout pas pour autant un problème plus large : le développement des modèles d'IA avance si vite que ni les entreprises, ni même de nombreux utilisateurs finaux ne sont prêts à en maîtriser les risques.
La démocratisation de l'IA place entre les mains de tous, des capacités auparavant réservées aux spécialistes. Employés, étudiants ou développeurs occasionnels peuvent désormais créer des applications, déployer des agents autonomes ou connecter des modèles d'IA à des données sensibles. Cette accessibilité accélère l'innovation mais crée également un déficit de compétences en matière de sécurité. Dans de nombreuses organisations, les équipes informatiques peinent à savoir quels outils d'IA sont utilisés ; quelles données sont partagées avec ces services ; si les contenus générés sont fiables ; si les composants intégrés sont sûrs. Les risques sont d'autant plus importants que les agents IA, plugins, compétences et modèles tiers deviennent de nouveaux vecteurs d'attaque.
ESET a récemment analysé 900 000 compétences IA issues de dépôts publics et identifié 25 000 éléments suspects, dont plus de 3 000 considérés comme malveillants. Certaines étaient capables d'exfiltrer des données, d'exécuter du code malveillant ou de modifier le comportement des agents qui les utilisaient. Chaque interaction avec un système d'IA devient ainsi un point d'entrée potentiel vers les données et processus de l'entreprise.
Comment bâtir une cyberrésilience adaptée à l'IA ?
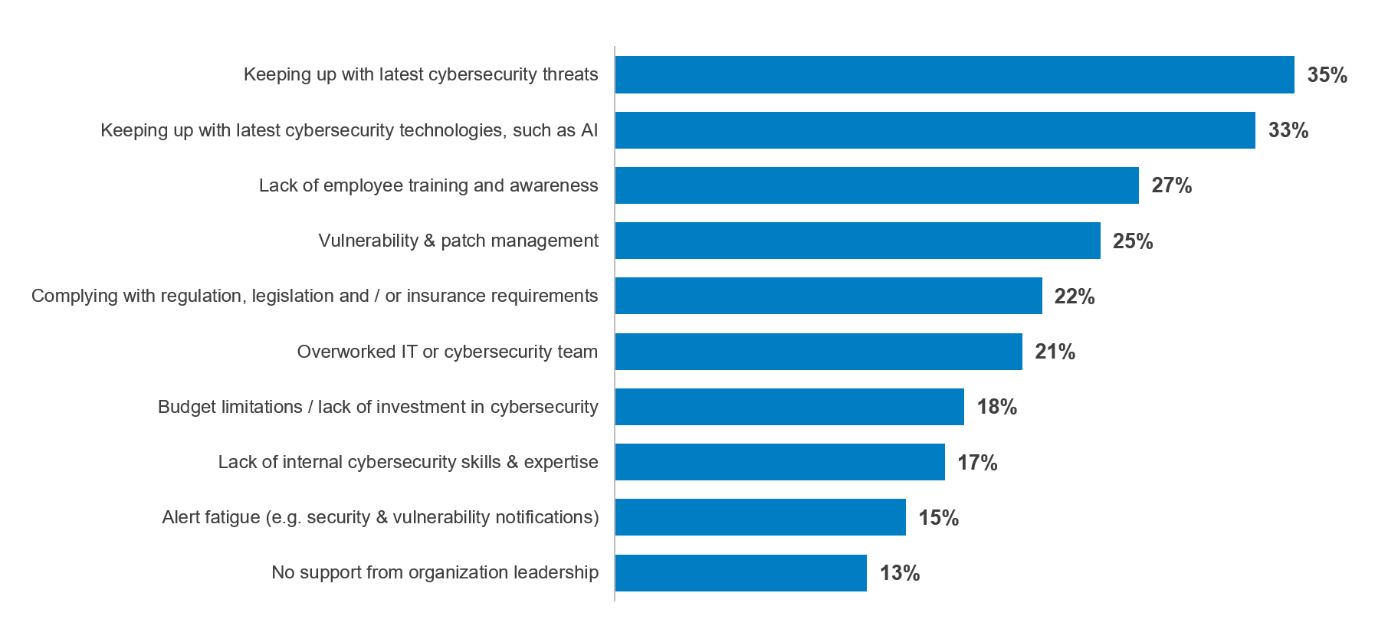
Pour de nombreuses PME, le défi n'est plus uniquement technologique. Il s'agit également de gérer la complexité croissante des outils, des réglementations et des usages.
Comme l'explique Michal Jankech, Vice-Président Enterprise & SMB/MSP chez ESET :
« À l'ère de l'innovation et des menaces alimentées par l'IA, les organisations les plus performantes ne sont pas nécessairement celles qui disposent des plus gros budgets. Ce sont celles qui alignent leurs investissements de sécurité sur leurs objectifs métiers et prennent leurs décisions sur la base de données concrètes plutôt que sur des hypothèses. »
Pour les PME et les entreprises de taille intermédiaire, l'objectif reste clair. Il s’agit de disposer d'une cybersécurité simple à déployer, évolutive et adaptée aux nouveaux usages de l'IA.
ESET PROTECT : sécuriser l'IA à chaque étape
Pour répondre à ces nouveaux enjeux, ESET fait évoluer sa plateforme ESET PROTECT avec une suite de fonctionnalités dédiées à la sécurité de l'intelligence artificielle.
Sécurité des agents IA ESET
Nouvelle couche de sécurité intégrée aux solutions de protection des terminaux ESET, conçue pour répondre aux menaces issues de l'écosystème IA. Lorsque des agents IA autonomes accèdent à des fichiers, téléchargent des composants, sollicitent des services externes, utilisent des dépôts, interagissent avec du code ou s'appuient sur des skills et plugins, ils peuvent introduire des éléments malveillants ou compromis dans l'environnement client. La sécurité des agents IA inspecte l'ensemble de la chaîne d'approvisionnement IA, applications, agents, skills, dépôts, code, scripts, serveurs MCP, URL externes et chaînes de téléchargement multi-étapes.
Surveillance comportementale ESET AI
Complémentaire à la sécurité des agents IA, elle se concentre non plus sur ce à quoi les agents accèdent, mais sur ce qu'ils font. Elle détecte et bloque les comportements malveillants ou suspects, accès à des ressources inappropriées, exécution d'actions dangereuses, comportement hors du périmètre attendu. Les clients disposent ainsi de deux niveaux de contrôle ; bloquer certains agents via des règles ESET PROTECT XDR, ou faire remonter tout comportement suspect en incident dédié pour investigation.
En combinant ces deux fonctionnalités, ESET adopte une approche préventive. Au-delà de la réaction au lancement d'une compétence IA, la solution scanne aussi proactivement les compétences malveillantes. Ainsi, si une URL initialement sûre référencée dans une compétence IA venait à héberger ultérieurement du contenu malveillant, la protection resterait effective à chaque tentative d'accès, grâce à l'interconnexion des technologies de détection ESET.
Sécurité des conversations ESET AI
Cette fonctionnalité (actuellement disponible uniquement aux États-Unis, en Italie et en Slovaquie) protège les interactions entre les utilisateurs et les modèles d'IA générative. Elle permet notamment de vérifier les URL fournies par les modèles ; d'analyser les scripts générés ; d'identifier les informations sensibles présentes dans les prompts ; de détecter les tentatives d'exfiltration de données ; de contrôler les fichiers transmis aux modèles d'IA publics. Les détections critiques sont remontées en incidents, les moins critiques en indicateurs, au sein d'ESET PROTECT, permettant aux administrateurs visibilité et contexte d'investigation.
« Ensemble, ces ajouts rendent ESET PROTECT plus complet, plus pertinent et mieux aligné sur les besoins réels des entreprises à l'ère de l'IA », conclut Kamil Pšenák, Senior Product Manager chez ESET.
Vers une IA de confiance
La clé, à l'ère actuelle, tient en un mot : anticipation. La cybersécurité peine encore à rattraper l'IA, une situation loin d'être idéale pour les clients. Y remédier exige une R&D soutenue, ainsi qu'une compréhension fine des enjeux propres à l'intelligence artificielle. ESET réunit les deux, avec sa technologie IA et sa nouvelle offre ESET AI Security. Jamais le moment n'a été aussi favorable pour miser pleinement sur l'IA, en toute sécurité.