Le 19 novembre 2026, Grand Theft Auto VI (GTA VI) fera son arrivée sur PlayStation 5 et Xbox Series X|S. Mais les cybercriminels n'ont pas attendu sa sortie pour exploiter l'engouement suscité par ce qui s'annonce comme l'un des jeux les plus attendus de la décennie. Fausses fuites, téléchargements piégés, boutiques en ligne frauduleuses proposant des prix particulièrement attractifs et prétendues offres d'accès anticipé : les techniques employées sont nombreuses pour attirer les joueurs et les inciter à tomber dans leurs pièges. Les experts en cybersécurité d'ESET anticipent une recrudescence de ces campagnes frauduleuses à l'approche du lancement et pendant les fêtes de fin d'année.
Points clés de cet article :
- GTA VI sortira le 19 novembre 2026 sur PlayStation 5 et Xbox Series X|S. À ce jour, Rockstar Games n'a annoncé ni version PC, ni démo jouable, ni bêta, ni programme d'accès anticipé.
- Les faux téléchargements de GTA VI constituent une menace sérieuse pour la sécurité des utilisateurs. Les chercheurs ont identifié de faux installateurs et des versions prétendument fuitées contenant des voleurs d'informations (infostealers), des chevaux de Troie d'accès à distance (RAT) et des logiciels malveillants destructeurs.
- Un site marchand à l'apparence professionnelle ne garantit pas la légitimité d'une offre. Les prix anormalement bas, les paiements exclusivement en cryptomonnaies et les propositions de versions PC ou d'accès anticipé non confirmées par Rockstar doivent éveiller les soupçons.
- Les menaces pourraient évoluer à l'approche de la sortie du jeu et pendant les fêtes de fin d'année : faux préchargements, cartes cadeaux et packs frauduleux, puis fausses astuces de triche, modifications du jeu (mods) et téléchargements prétendument compatibles avec PC.
Ce qui est officiel : les faits à connaître
Le succès mondial de la franchise explique aisément l'intérêt qu'elle suscite auprès des cybercriminels. Selon Rockstar Games, la série Grand Theft Auto a dépassé les 470 millions d'exemplaires vendus dans le monde. Avant d'examiner les différentes arnaques qui exploitent l'attente autour de GTA VI, il convient donc de rappeler les informations officiellement communiquées par son éditeur.
Les précommandes ont été ouvertes le 25 juin. Selon l'annonce officielle de Rockstar Games, l'édition Standard est commercialisée au prix de 79,99 dollars aux États-Unis, tandis que l'édition Ultimate est proposée à 99,99 dollars. Les joueurs ayant précommandé une version numérique peuvent télécharger le jeu en avance depuis le 10 novembre.
Tout aussi importantes sont les informations que Rockstar n'a pas communiquées. À ce jour, aucune bêta officielle, aucune démo jouable et aucun programme d'accès anticipé ne permettent de jouer à GTA VI avant sa sortie officielle.
Rockstar n'a par ailleurs annoncé ni version PC, ni date de commercialisation sur cette plateforme, ni configuration matérielle requise. Ces éléments constituent des points de référence essentiels pour identifier les offres frauduleuses : toute proposition reposant sur une version PC, une bêta, une démo ou un accès anticipé s'appuie sur des fonctionnalités que l'éditeur n'a jamais officiellement confirmées.
Tableau 1. Les principales arnaques liées à GTA VI
|
Type de menace |
Signaux d'alerte |
Objectifs des cybercriminels |
|
Hameçonnage et vol d'identifiants |
Fausses pages de connexion imitant Rockstar, PlayStation, Xbox ou Steam. |
Dérober les identifiants de connexion aux comptes de jeu, les mots de passe et d'autres données personnelles. |
|
Fausses bêtas et offres d'accès anticipé |
Invitations à s'inscrire, à se connecter, à payer des frais ou à télécharger un logiciel pour accéder à une version bêta, une démo ou un accès anticipé inexistant. |
Voler des identifiants et des données personnelles, soutirer de l'argent ou installer des logiciels malveillants. |
|
Escroqueries aux cryptomonnaies |
Faux jeux-concours, distributions de jetons (airdrops), prétendues opportunités d'investissement ou accès VIP conditionnés à un paiement en cryptomonnaies. |
Détourner des paiements en cryptomonnaies ou compromettre les portefeuilles numériques des victimes. |
|
Fausses boutiques et précommandes frauduleuses |
Sites marchands contrefaits ou usurpant l'identité de vendeurs légitimes, proposant des copies, clés d'activation, packs ou éditions de GTA VI non annoncés officiellement. |
Collecter les coordonnées bancaires et les informations personnelles ou détourner directement les paiements. |
|
Diffusion de logiciels malveillants |
Faux lanceurs de jeu, versions prétendument fuitées, installateurs de bêta, fichiers APK, versions piratées, outils de triche ou utilitaires de préchargement. |
Installer des voleurs d'informations, des chevaux de Troie d'accès à distance ou d'autres logiciels malveillants sur les appareils des victimes. |
Les fuites alimentent l'engouement… et les campagnes frauduleuses
L'attente considérable suscitée par GTA VI transforme chaque nouvelle fuite présumée en un puissant vecteur d'attraction sur Internet. Le 18 août, un groupe se présentant sous le nom de CyberLeek a commencé à diffuser ce qu'il affirmait être des données dérobées concernant le jeu. Les premières publications comprenaient deux vidéos de gameplay et une prétendue carte de Leonida. Au 12 octobre, le média TechWiser avait recensé 19 fuites attribuées à CyberLeek. Les contenus publiés auraient notamment révélé différentes activités du jeu, des séquences mettant en scène des voitures et des avions, des aperçus de lieux et de comportements de personnages non joueurs (PNJ), ainsi que des éléments narratifs dévoilant une partie du prologue consacré à Lucia. Rockstar a publiquement réagi à ces fuites, qualifiant la divulgation de contenus encore inachevés de « déchirante », avant d'engager des poursuites judiciaires.
L'objectif de CyberLeek ne se limitait toutefois pas à attirer l'attention des joueurs. La campagne était également associée à une cryptomonnaie baptisée $CYBERLEEK, lancée sur la blockchain Solana. Le groupe avait mis en place un système de vote reposant sur des jetons, permettant à leurs détenteurs d'influencer le choix des prochains contenus divulgués. La société d'analyse blockchain BitOK a ensuite étudié les transactions associées à cette opération et identifié plusieurs sources de revenus : frais liés aux échanges de jetons, paiements pour participer aux votes et transactions directes sur les sites Internet affiliés à CyberLeek. Au cours d'une série de transactions réalisées le 27 août, le portefeuille à l'origine du jeton a récupéré puis vendu des frais de liquidité représentant 2 676,67 SOL, soit environ 225 000 dollars au 11 novembre 2026. BitOK précise néanmoins que les flux financiers observés individuellement sur la blockchain ne doivent pas être assimilés à des bénéfices nets. Il est également impossible d'attribuer avec certitude l'ensemble des fonds transitant par ces portefeuilles à une seule personne, notamment lorsque les sommes ont été mélangées à des fonds provenant d'autres sources.
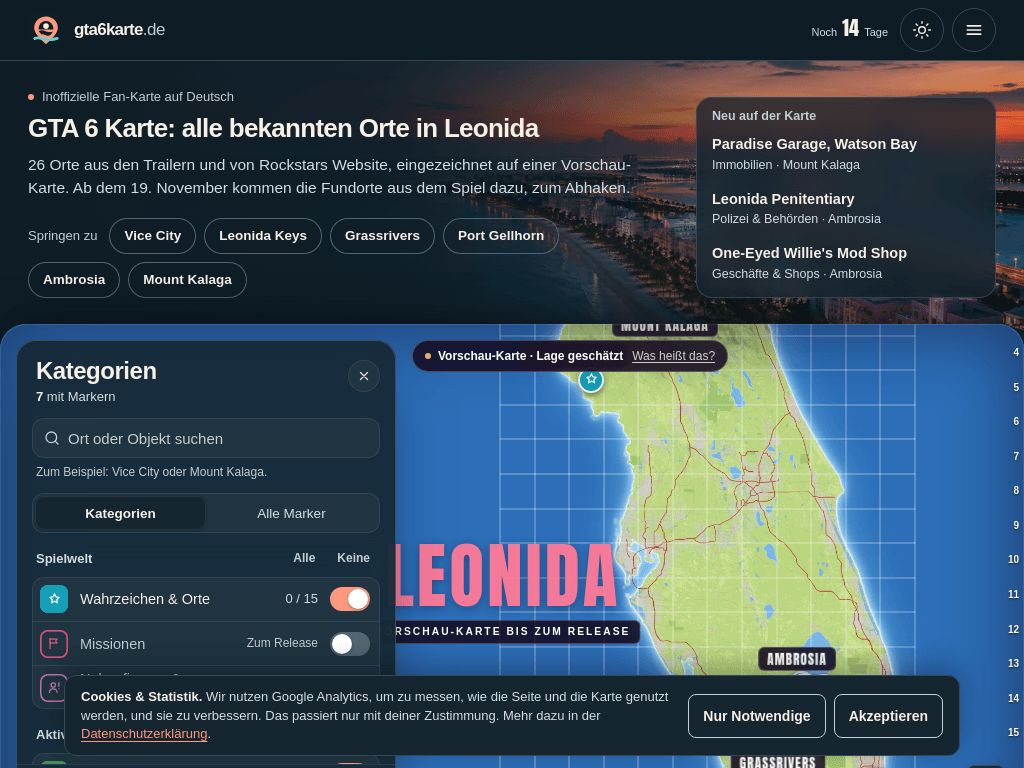
La notoriété de CyberLeek s'est rapidement étendue au-delà de sa campagne initiale de diffusion de fuites. Netcraft a ainsi recensé 121 nouveaux noms de domaine contenant le terme « cyberleek » après la publication des premiers extraits, dont 100 enregistrés au cours du seul mois d'août. Tous ces domaines n'étaient pas malveillants : certains correspondaient à des sites de fans, à des boutiques de produits dérivés ou à des pages consacrées aux memecoins. D'autres exploitaient cette notoriété pour promouvoir de fausses versions de GTA VI, comme nous le verrons plus loin.
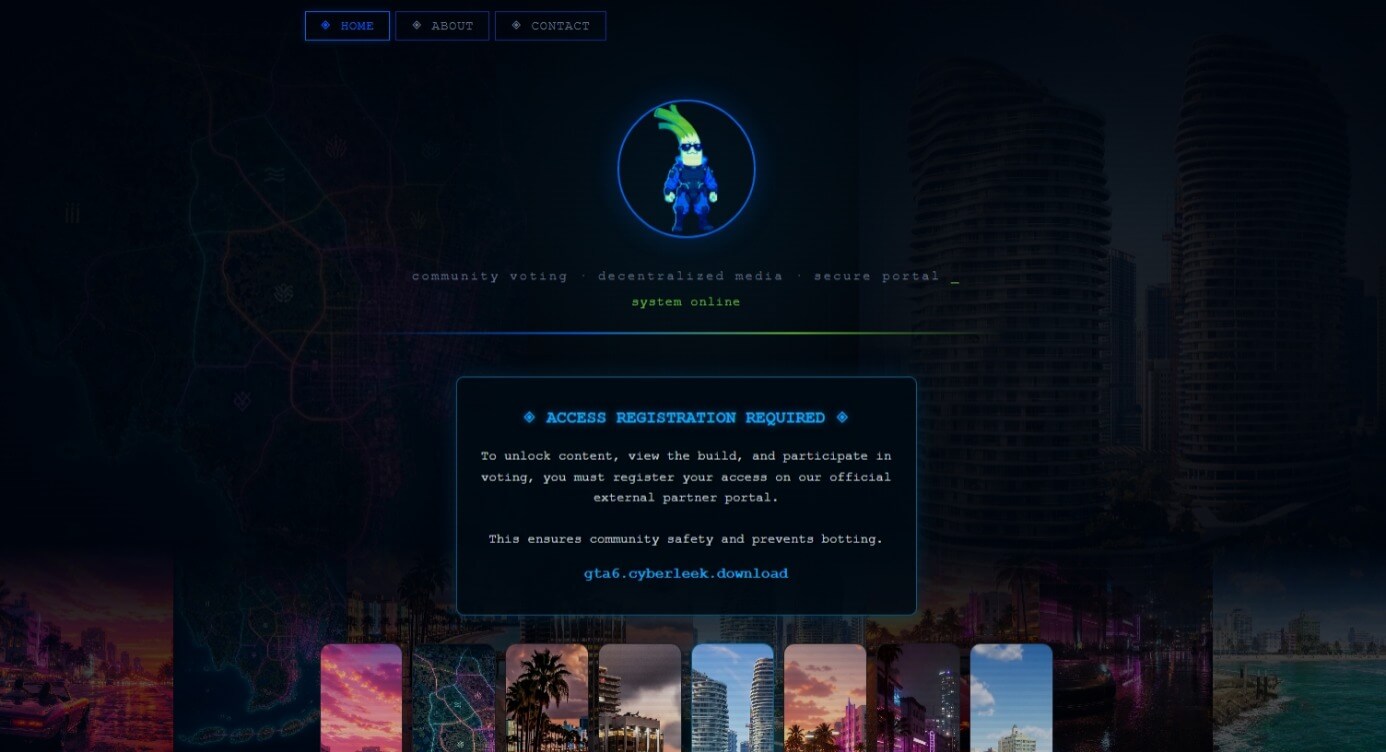
Pour les cybercriminels, l'intérêt de ces fuites médiatisées va bien au-delà des images et des séquences diffusées. Dès lors que des extraits de gameplay présentés comme authentiques circulent en ligne, les joueurs peuvent plus facilement croire qu'une version complète du jeu est également disponible. Cette situation crée un contexte particulièrement favorable à la diffusion de faux téléchargements et d'offres frauduleuses promettant d'accéder à une version intégrale du jeu. BitOK a notamment découvert que certains sites associés à CyberLeek faisaient la promotion d'une prétendue version « GTA VI : Development Build », proposée au prix de 40 dollars. Toutefois, l'analyse des transactions sur la blockchain n'a pas permis de confirmer que les personnes ayant effectué un paiement avaient effectivement reçu de véritables fichiers du jeu. Ce décalage entre les contenus qui semblent avoir réellement été divulgués et ce que les joueurs espèrent pouvoir télécharger constitue précisément une opportunité pour les cybercriminels.
Que se cache-t-il réellement derrière les téléchargements gratuits de GTA VI ?
Malgré la circulation en ligne de séquences présentées comme des extraits de GTA VI, les chercheurs en cybersécurité n'ont identifié aucune preuve de l'existence d'une véritable copie jouable du jeu ayant fait l'objet d'une fuite et d'une distribution. En revanche, ils ont mis au jour plusieurs campagnes de diffusion de logiciels malveillants exploitant la forte demande des joueurs. Certaines reprennent les codes de communication officiels de Rockstar, tandis que d'autres dissimulent leurs charges malveillantes dans des fichiers présentés comme de véritables éléments du jeu.
En août, les chercheurs de Malwarebytes ont identifié des sites Internet usurpant l'identité de Rockstar Games et apparaissant dans les résultats de recherche associés à une prétendue démo de GTA VI. Ces sites reprenaient les éléments promotionnels de la présentation Extended View de Rockstar, diffusée le 27 août sur Netflix, mais y avaient ajouté un faux bouton « Jouer maintenant ». Celui-ci redirigeait les internautes vers le téléchargement d'un fichier nommé gta6_installer.exe. Derrière cet installateur, aucun jeu : le fichier exécutable, d'une taille de seulement 1,1 Mo, contenait Vidar, un voleur d'informations conçu pour récupérer les mots de passe enregistrés et les données stockées dans 19 navigateurs, parmi lesquels Chrome, Edge, Firefox, Brave, Opera et Vivaldi. Le logiciel malveillant ciblait également les identifiants FTP.
Les opérateurs de Vidar ont déjà exploité l'engouement autour de technologies populaires pour diffuser leur logiciel malveillant. Le rapport ESET Threat Report H1 2024 avait notamment documenté une campagne reposant sur un faux installateur de bureau Midjourney destiné à déployer Vidar. ESET avait alors souligné les capacités de ce voleur d'informations, capable d'enregistrer les frappes au clavier et de dérober les identifiants enregistrés dans les navigateurs ainsi que les données des portefeuilles de cryptomonnaies. Plus généralement, les infostealers sont conçus pour collecter discrètement des informations sensibles stockées dans les navigateurs, les applications, les messageries et les portefeuilles numériques. Les cookies de session représentent une cible particulièrement intéressante pour les attaquants : selon le service concerné et les mécanismes de sécurité mis en place, leur vol peut leur permettre de reprendre une session déjà authentifiée sans avoir à saisir de nouveau le mot de passe de la victime ni son code d'authentification multifacteur (MFA).
Une autre campagne, analysée par Huntress, reposait sur une stratégie différente. Plutôt que de proposer un installateur suspectement léger, les cybercriminels distribuaient des images disque au format ISO, aux couleurs de GTA VI et dépassant les 100 Go. Celles-ci étaient artificiellement remplies de données inutiles afin de reproduire la taille attendue d'un jeu AAA récent. Les fichiers étaient promus par différents canaux : résultats de recherche manipulés dans le cadre de campagnes d'empoisonnement SEO, forums spécialisés dans le jeu vidéo, réseaux sociaux et plateformes de torrents.
L'une de ces images ISO contenait un faux installateur ainsi que plusieurs familles de logiciels malveillants, à la place du jeu annoncé : les chevaux de Troie d'accès à distance njRAT et DCRat, le voleur d'informations Mercurial Grabber et le rançongiciel Chaos. Notre analyse de DCRat le décrit comme une variante largement répandue d'AsyncRAT. Ce RAT est notamment capable de réaliser des captures d'écran, d'enregistrer les frappes au clavier, de manipuler des fichiers et des processus, d'exécuter des commandes à distance, d'accéder aux identifiants stockés sur la machine et de télécharger des modules complémentaires. Ces chevaux de Troie peuvent ainsi donner aux attaquants un contrôle étendu sur les ordinateurs compromis. De son côté, Mercurial Grabber cible notamment les jetons d'authentification Discord, les mots de passe et cookies enregistrés dans Chrome, ainsi que les données de session liées aux jeux vidéo. Enfin, Chaos se distingue par son caractère particulièrement destructeur : il chiffre les fichiers d'une taille maximale de 200 Mo et écrase les fichiers plus volumineux avec des données aléatoires. Huntress n'a identifié aucun mécanisme apparent permettant aux victimes de payer pour récupérer leurs fichiers. Dans ces conditions, Chaos s'apparente davantage à un logiciel destructeur de données (wiper) qu'à un rançongiciel conventionnel.
Le faux installateur de GTA VI comportait également une explication destinée à justifier l'impossibilité de lancer le jeu. Les utilisateurs étaient prévenus en amont que cette prétendue version fuitée et non officielle pouvait afficher une erreur intitulée « Licence non trouvée ». Une fois le logiciel malveillant installé, ce message apparaissait effectivement à l'écran. Les victimes disposaient ainsi d'une explication plausible à l'absence de jeu, tandis que les composants malveillants poursuivaient discrètement leur exécution en arrière-plan.
À l'approche du lancement, de nouvelles versions frauduleuses continuent d'apparaître. En novembre, Netcraft a notamment signalé plusieurs sites utilisant l'identité visuelle de CyberLeek pour proposer ce qu'ils présentaient comme des versions complètes de GTA VI. L'un d'eux distribuait un fichier nommé GTAVI.exe, détecté comme malveillant par 34 des 68 moteurs d'analyse de VirusTotal, principalement comme un cheval de Troie. Un autre proposait un lanceur baptisé « Cyberleek Launcher », censé permettre de télécharger la version complète du jeu ayant prétendument fuité, avant de réclamer 100 dollars en cryptomonnaies pour en débloquer l'accès. De son côté, ESET a identifié plusieurs dizaines de fichiers malveillants se faisant passer pour des contenus liés à GTA VI.
Tableau 2. Exemples de noms de fichiers malveillants liés à GTA VI identifiés par ESET
|
Nom de fichier |
Leurre utilisé |
|
GTA6 bêta début access.exe |
Associe deux fonctionnalités inexistantes : une version bêta et un accès anticipé à GTA VI. |
|
GTA6 Leaks.exe |
Exploite l'intérêt des joueurs pour les prétendues fuites du jeu. |
|
GTA6.apk |
Se présente comme une version mobile de GTA VI, alors que Rockstar n'a annoncé aucune déclinaison de ce type. |
|
gta6_installer_cyberleek.exe |
Tire parti de la notoriété acquise par le nom CyberLeek. |
|
CyberLeek-GTAVI-GTA6-PreBuild.torrent.exe |
Combine plusieurs termes attractifs — CyberLeek, préversion et torrent — pour se faire passer pour un fichier de précompilation du jeu, alors qu'il s'agit d'un exécutable Windows. |
Fausses boutiques en ligne et promesses d'accès anticipé : les autres pièges à éviter
Toutes les escroqueries liées à GTA VI ne reposent pas sur la dissimulation de logiciels malveillants dans des fichiers à télécharger. Dans certains cas, c'est tout simplement le produit proposé qui n'existe pas. Les cybercriminels créent de faux sites marchands, imitent des boutiques légitimes ou se présentent comme des plateformes de vente exclusives pour commercialiser des offres que Rockstar n'a jamais proposées : accès anticipé, version bêta ou tout autre moyen de jouer à GTA VI avant sa sortie officielle.
Les données de télémétrie d'ESET montrent l'ampleur prise par ces infrastructures frauduleuses. Des milliers de noms de domaine contenant des termes associés à GTA VI ou usurpant l'identité de Rockstar Games ont été enregistrés. Tous ne sont pas nécessairement malveillants ou actifs : certains correspondent à des sites de fans légitimes qui rassemblent des informations sur la sortie du jeu, tandis que d'autres ne proposent actuellement aucun contenu.
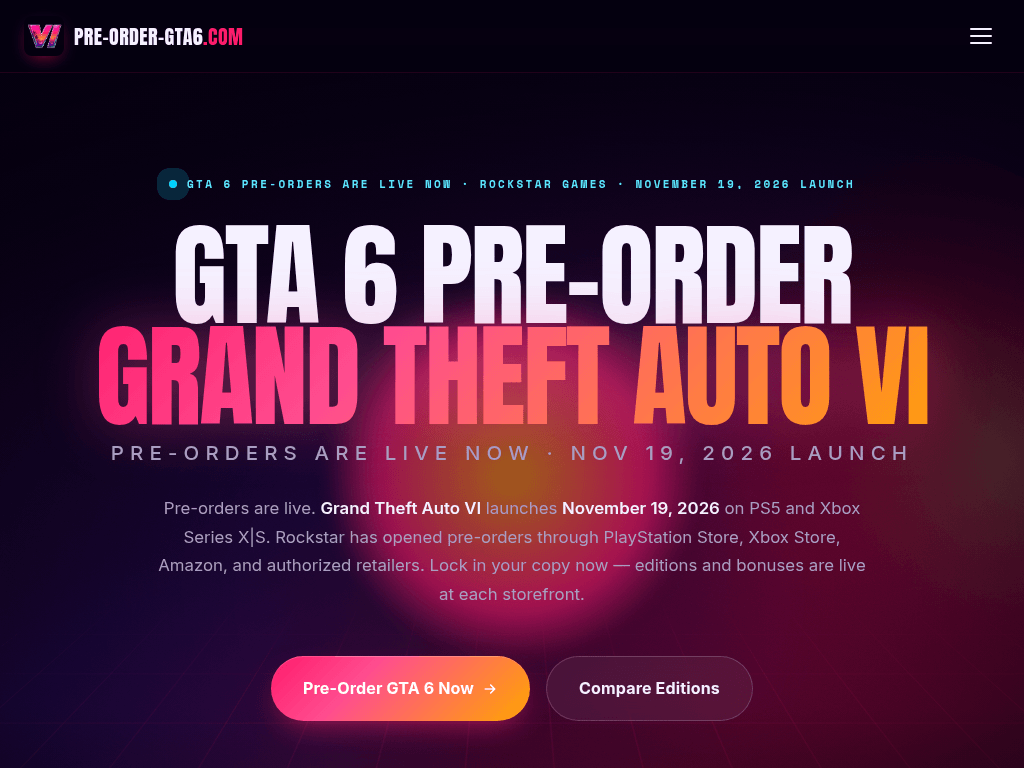
Ces offres frauduleuses peuvent sembler particulièrement crédibles, car les programmes d'accès anticipé, les phases de bêta-test, les éditions spéciales et les packs fondateurs sont des pratiques courantes dans l'industrie du jeu vidéo. Les cybercriminels s'appuient sur cette familiarité pour donner une apparence de légitimité à des offres inexistantes. Ils les accompagnent généralement de visuels soignés, d'une identité graphique proche de celle du jeu et de messages jouant sur l'exclusivité ou l'urgence. Les fausses pages reprennent ainsi les logos de GTA VI, des visuels néon inspirés de Vice City, des voitures de luxe ou encore des images générées par intelligence artificielle. Elles promettent notamment un « accès numérique VIP » ou un « aperçu exclusif en accès anticipé ».
Une autre variante de ces escroqueries exploite l'attente des joueurs sur des plateformes pour lesquelles aucune version du jeu n'a été annoncée. Netcraft a ainsi identifié plusieurs sites faisant la promotion de prétendues versions « GTA 6 APK », « GTA 6 Mobile » ou de versions bêta pour Android, alors que Rockstar n'a confirmé aucune disponibilité sur Android ou iOS. Certains proposent directement le téléchargement de fichiers APK, tandis que d'autres redirigent les internautes vers des pages de prétendue « vérification humaine ». Ces dernières imposent généralement de répondre à des enquêtes, d'installer des applications ou de communiquer des informations personnelles pour poursuivre le téléchargement.
Un site a notamment distribué une prétendue version bêta Android intitulée GTA.VI.8.0.9.Beta, en demandant aux utilisateurs d'autoriser l'installation d'applications provenant de sources inconnues. Fait notable, aucun moteur de détection n'a identifié cet APK comme malveillant lors de son analyse par Netcraft sur VirusTotal. Cela ne signifie toutefois pas que le fichier constitue une version légitime de GTA VI. En l'absence de version mobile officielle, un résultat d'analyse ne détectant aucune menace ne suffit pas à garantir l'authenticité ou la légitimité d'un fichier non vérifié.
Une escroquerie documentée par Malwarebytes illustre le degré de sophistication que peuvent atteindre ces dispositifs. Un site proposait un accès anticipé prétendument exclusif au prix de 250 dollars, avec un paiement accepté uniquement en Bitcoin, USDT ou Ethereum. Après avoir effectué le transfert de cryptomonnaies, les acheteurs devaient attendre la confirmation de la transaction, puis renseigner son identifiant afin de « débloquer » le téléchargement. Le site intégrait des QR codes, des messages de confirmation de paiement et un bouton de téléchargement particulièrement visible, donnant l'impression d'un processus transactionnel parfaitement opérationnel. À un détail près : le jeu n'existait pas.
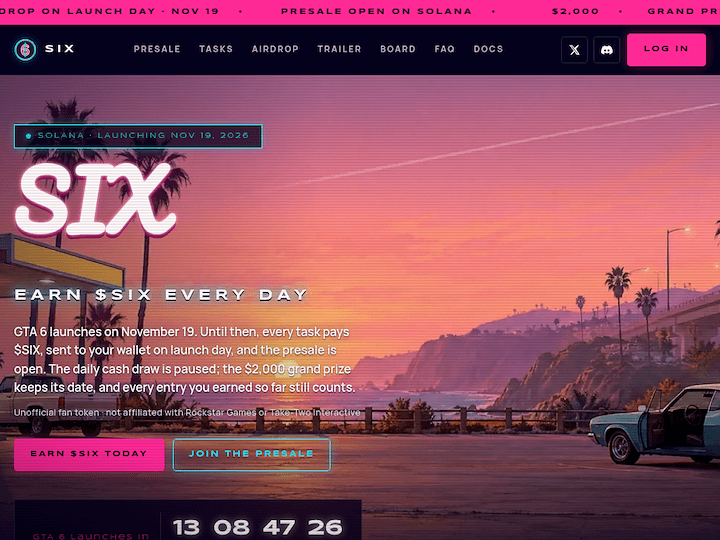
Le recours aux cryptomonnaies ajoute une difficulté supplémentaire pour les victimes. Contrairement aux paiements par carte bancaire, les transactions en cryptomonnaies ne disposent pas de mécanisme de rétrofacturation permettant d'annuler un paiement. C'est notamment pour cette raison que les cybercriminels privilégient ce mode de règlement : une fois les fonds transférés vers un portefeuille qu'ils contrôlent, leur récupération devient particulièrement difficile.
Du préchargement au Black Friday : de nouvelles opportunités pour les cybercriminels
Les jours précédant la sortie officielle du jeu pourraient constituer une nouvelle fenêtre d'opportunité pour les cybercriminels. Le préchargement des versions numériques a débuté le 10 novembre, soit neuf jours avant la date à laquelle GTA VI sera effectivement jouable, le 19 novembre. Rockstar précise que le téléchargement préalable peut nécessiter jusqu'à 212 Go d'espace de stockage, selon la plateforme. Les éditions physiques en boîte contenant un code de téléchargement devraient, quant à elles, être disponibles chez les distributeurs à partir du 12 novembre. Il est toutefois essentiel de rappeler que le préchargement ne permet pas de jouer avant la date officielle : le jeu reste verrouillé jusqu'à sa sortie.
Cette distinction offre aux cybercriminels un prétexte particulièrement crédible pour mettre en place de nouvelles campagnes de phishing. Alors que des millions de joueurs attendent le déverrouillage de leur jeu, des messages frauduleux pourraient prétendre qu'un préchargement a échoué, qu'une précommande a été annulée ou qu'une action supplémentaire est nécessaire pour activer le jeu. Les liens contenus dans ces messages peuvent rediriger les victimes vers de fausses pages de connexion conçues pour dérober leurs identifiants PlayStation, Xbox, Rockstar ou leurs accès à leur messagerie et à leurs comptes de paiement.
Face à ce type de sollicitation, la meilleure précaution consiste à ne jamais cliquer sur les liens reçus de manière inattendue concernant une précommande ou un préchargement. Il est préférable de se connecter directement à la boutique officielle ou au compte de la console concernée afin de vérifier le statut de son achat. La même vigilance s'impose face aux messages demandant de « vérifier » un compte, des coordonnées bancaires ou un achat sous prétexte d'éviter une prétendue annulation.
La sortie de GTA VI coïncide également avec le début de la période des achats de fin d'année, marquée notamment par le Black Friday, qui aura lieu le 27 novembre 2026. Cette concomitance pourrait offrir aux cybercriminels de nouvelles opportunités d'escroquerie, en élargissant leurs leurres aux prétendues bonnes affaires de Noël. Les consommateurs doivent notamment se méfier des boutiques peu connues proposant des exemplaires de GTA VI à prix cassés, des cartes cadeaux ou des packs associant le jeu à une console.
Cette période pourrait également élargir le nombre de victimes potentielles au-delà des seuls passionnés de la franchise. Parents, proches et autres acheteurs à la recherche d'un cadeau pourraient moins bien connaître les plateformes et les éditions officiellement annoncées par Rockstar. Il leur sera donc potentiellement plus difficile de repérer les offres frauduleuses, qu'il s'agisse d'une version PC inexistante, d'un pack à un prix anormalement attractif ou d'une fausse édition spéciale. Après la sortie du jeu, les cybercriminels pourraient faire évoluer leurs techniques d'approche en proposant de faux outils de triche, des menus de modification (mod menus), des générateurs de monnaie virtuelle ou encore de prétendus téléchargements de la version PC.
Sept conseils pour éviter les arnaques liées à GTA VI
L'engouement suscité par la sortie d'un jeu aussi attendu peut rendre particulièrement tentantes une remise exceptionnelle, une version prétendument fuitée ou une offre exclusive. Pourtant, la majorité des escroqueries évoquées précédemment peuvent être déjouées en adoptant quelques réflexes simples et en vérifiant systématiquement les informations communiquées par Rockstar. Voici sept recommandations pour limiter les risques.
1. Privilégiez systématiquement les sources officielles.
Achetez GTA VI exclusivement sur les plateformes officielles telles que le PlayStation Store, le Microsoft Store ou le Rockstar Games Store, ou auprès de distributeurs reconnus. Redoublez de vigilance face aux liens diffusés dans des publicités, des publications sur les réseaux sociaux, des e-mails, des résultats de recherche ou des messages privés promettant des offres exclusives. Plutôt que de cliquer sur un lien reçu, rendez-vous directement sur le site du vendeur ou sur la plateforme concernée.
2. Méfiez-vous des prix anormalement bas.
Avant tout achat, comparez le prix proposé avec celui officiellement annoncé pour le jeu. Une remise particulièrement importante chez un vendeur inconnu doit éveiller les soupçons, surtout lorsqu'elle concerne un titre très attendu dès sa sortie. Ne cédez pas aux techniques de pression commerciale reposant sur un compte à rebours, une prétendue rupture de stock imminente ou un nombre limité d'exemplaires disponibles. Les versions numériques ne sont pas soumises aux mêmes contraintes de stock que les produits physiques.
3. Vérifiez la fiabilité du vendeur, pas seulement celle du produit.
Avant de passer commande sur une boutique en ligne inconnue, vérifiez la présence de coordonnées de contact fiables, d'informations légales sur l'entreprise, de conditions générales de vente et d'une politique de retour clairement définie. Effectuez des recherches indépendantes sur le vendeur plutôt que de vous fier uniquement aux avis publiés sur son propre site. Gardez également à l'esprit qu'une interface professionnelle, des illustrations de GTA VI, des bandes-annonces ou des badges de confiance ne constituent en aucun cas une preuve de légitimité.
4. Privilégiez les moyens de paiement offrant une protection aux acheteurs.
Soyez particulièrement vigilant lorsqu'un vendeur inconnu exige un règlement exclusivement en cryptomonnaies, en cartes cadeaux ou par tout autre moyen de paiement offrant peu de possibilités de recours en cas de fraude. Privilégiez les paiements par carte bancaire ou par l'intermédiaire d'un service proposant une protection des acheteurs.
5. Confrontez les offres aux annonces officielles de Rockstar.
La vérification des informations communiquées par l'éditeur constitue souvent le moyen le plus simple de repérer une escroquerie. Comme indiqué précédemment, Rockstar a uniquement annoncé GTA VI sur PlayStation 5 et Xbox Series X|S. Aucune bêta, démo ou formule d'accès anticipé n'a été confirmée. Toute offre promettant une version PC ou mobile, ou la possibilité de jouer avant la sortie officielle, doit donc être considérée comme suspecte.
6. Renforcez la protection de vos appareils grâce aux solutions de sécurité.
Veillez à maintenir votre système d'exploitation, votre navigateur et vos solutions de sécurité à jour. Ne négligez jamais les alertes signalant un site Internet ou un téléchargement potentiellement dangereux. ESET met également à disposition un outil, ESET Link Checker, permettant d'analyser les liens suspects avant de les ouvrir.
7. Réagissez rapidement en cas de compromission ou de suspicion de fraude.
Si vous avez effectué un achat sur une boutique suspecte, exécuté un fichier dont vous doutez désormais de la légitimité ou constaté une activité inhabituelle sur l'un de vos comptes, agissez sans attendre. Si vous avez communiqué vos coordonnées bancaires, contactez immédiatement votre banque ou l'établissement émetteur de votre carte. Conservez les captures d'écran et les justificatifs de paiement susceptibles de servir de preuves. Modifiez vos mots de passe depuis un appareil sain et déconnectez toutes les sessions actives de vos comptes. Cette dernière précaution est particulièrement importante, car les cookies de session dérobés peuvent rester exploitables même après un changement de mot de passe. Enfin, effectuez une analyse complète de l'appareil concerné à l'aide d'une solution de sécurité afin de détecter et de supprimer d'éventuels logiciels malveillants.