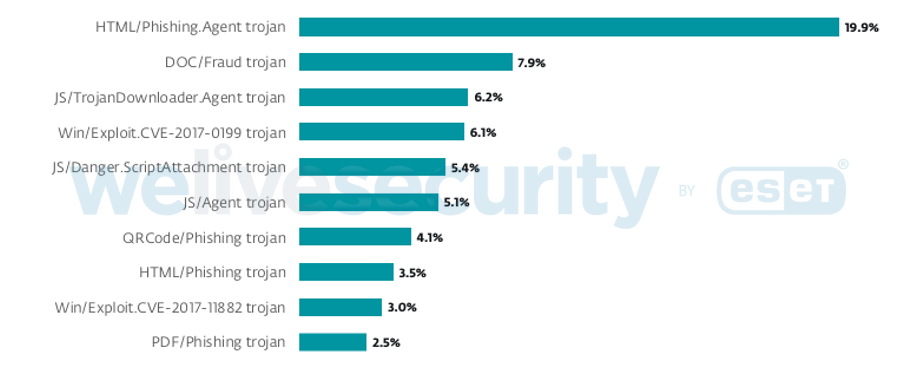
El quishing ya no es una amenaza marginal. Durante la primera mitad de 2026, los códigos QR estuvieron presentes en alrededor del 11% de los correos electrónicos de phishing analizados por ESET. Además, QRCode/Phishing ocupó el séptimo lugar entre las principales amenazas distribuidas por correo electrónico durante el período. Los países con más detecciones de esta modalidad fueron Estados Unidos (19%), España (17%) y México (6%), según el ESET Threat Report H1 2026.
En América Latina, la amenaza también mostró una presencia sostenida y figuró entre las familias de phishing con mayor alcance regional. México fue el país con más detecciones de esta modalidad en la región
Pero quizás el dato más relevante no sea el volumen, sino el recorrido que sigue el ataque. Al pedirle a la víctima que escanee un código, el ciberdelincuente traslada la interacción desde un entorno relativamente protegido, como la computadora del trabajo, hacia un teléfono móvil que muchas veces no cuenta con las mismas medidas de seguridad. De hecho, el ESET Threat Report H1 2026 destaca que los atacantes utilizan códigos QR para desplazar la interacción hacia dispositivos móviles y dificultar una inspección rápida de los enlaces maliciosos.
En este artículo explicamos qué es el quishing y por qué cambia la dinámica de las estafas, analizamos correos electrónicos reales detectados por ESET y mostramos cómo protegerse y qué hacer si ya se escaneó un código malicioso.
¿Qué es el quishing?
El término surge de la combinación de "QR" y "phishing". Se trata de una técnica de ingeniería social en la que el atacante oculta una dirección maliciosa dentro de un código QR, en lugar de enviarla como un enlace visible.
El ataque puede producirse en dos escenarios:
- Digital: el código QR llega en el cuerpo de un correo electrónico, en un archivo PDF adjunto, en un mensaje de WhatsApp o SMS, o aparece en un sitio web o perfil de redes sociales.
- Físico: el código QR está impreso en carteles, folletos, papeles colocados en el parabrisas de un vehículo, paquetes o, en uno de los casos más comunes, en adhesivos pegados encima de un código QR legítimo.
Después de escanearlo, la víctima puede ser dirigida a una página falsa de inicio de sesión, a una pantalla de pago, a la descarga de una aplicación maliciosa o incluso a una acción dentro de una aplicación legítima.
La gran diferencia respecto del phishing tradicional está en lo que la víctima puede ver antes de actuar. Un enlace escrito puede leerse, compararse y cuestionarse. En cambio, el destino de un código QR permanece oculto en un patrón de cuadrados blancos y negros, invisible para el ojo humano hasta el momento del escaneo.
¿Por qué cambia la dinámica?
A simple vista, el quishing parece apenas una variante del phishing tradicional. Sin embargo, el uso de códigos QR modifica el escenario del ataque en al menos cuatro aspectos:
- La estafa cambia de dispositivo: imagina a un empleado que recibe en su correo corporativo un mensaje que aparenta provenir del departamento de TI y le solicita que "revalide" su cuenta escaneando un código. El correo fue abierto en una computadora protegida con filtros, antivirus y políticas de seguridad, pero la acción se realiza desde el celular, que muchas veces es personal y no está gestionado por la empresa. En un solo paso, la víctima deja atrás varias capas de protección.
- El enlace queda fuera del alcance de algunos filtros: al estar oculto dentro del código QR, determinadas soluciones de seguridad tienen más dificultades para inspeccionarlo que si estuviera presente como texto o enlace clicable.
- Hay menos señales para sospechar: los mensajes de quishing suelen contener muy poco texto, lo que reduce las posibilidades de encontrar errores ortográficos o inconsistencias. Además, las pantallas de los celulares muestran direcciones web truncadas y, en muchos navegadores móviles, la barra de direcciones permanece oculta.
- La confianza ya está establecida: los códigos QR forman parte de actividades cotidianas cada vez más frecuentes, desde pagos digitales y promociones hasta trámites, autenticación y acceso a servicios. Quienes los utilizan habitualmente tienden a cuestionar menos un código adicional, un comportamiento que los atacantes buscan aprovechar.
¿Qué dicen los datos sobre el quishing en Latinoamérica?
Los registros de ESET muestran que QRCode/Phishing ya tiene presencia en toda la región. Durante el primer semestre de 2026, esta familia figuró entre las amenazas compartidas más extendidas de América Latina.
La actividad observada mostró además una fuerte concentración en México, que lideró los registros regionales asociados a esta modalidad.
La tendencia también se refleja a nivel global. Según el ESET Threat Report H1 2026, los códigos QR aparecieron en alrededor del 11% de los correos electrónicos de phishing detectados durante el semestre. Además, México se ubicó entre los tres países con más detecciones de esta modalidad a nivel mundial, junto con Estados Unidos y España.
Casos de quishing
Para comprender cómo llegan estas estafas hasta las víctimas, vale la pena analizar dos correos electrónicos reales detectados por ESET y presentados en el ESET Threat Report H1 2026. Ambos comparten una característica: sustituyen el enlace clicable por un código QR, obligando al destinatario a utilizar su teléfono para continuar.
Ejemplo 1: el falso documento de DocuSign
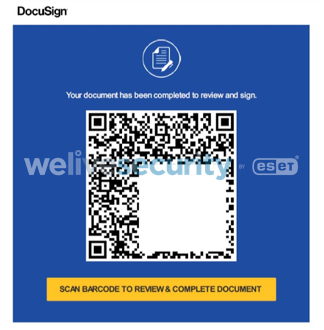
El primer caso imita una notificación de DocuSign, una plataforma de firma electrónica ampliamente utilizada por empresas.
No se trata de un caso aislado. Según los datos regionales de ESET, DocuSign fue una de las marcas más utilizadas por los atacantes en campañas de phishing observadas en América Latina durante el semestre.
Utilizando la identidad visual de la compañía, el mensaje informa que un documento ha sido completado para revisión y firma, y muestra un código QR. En lugar de incluir un enlace, presenta un botón amarillo que indica que se debe escanear el código para revisar y completar el documento.
En realidad, el botón no dirige a ningún sitio. La única forma de continuar es apuntar la cámara al código QR. Como el correo contiene muy poco texto, existen pocas señales para sospechar del engaño, y la dirección a la que conduce permanece oculta dentro de la imagen.
Ejemplo 2: "Escanee el QR para ver su nuevo salario"
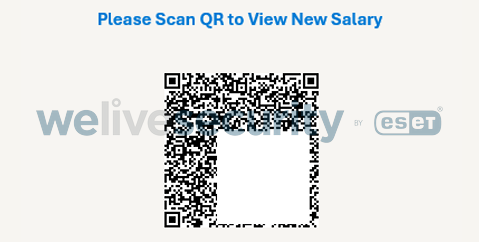
El segundo ejemplo se reduce prácticamente a una frase destacada: "Please Scan QR to View New Salary" ("Escanee el QR para ver su nuevo salario"), acompañada de un código QR.
La estrategia apuesta a la curiosidad de la potencial víctima, que podría sentirse tentada a conocer una supuesta actualización salarial. Como la única forma de acceder a la información es escanear el código, la víctima termina utilizando su celular y alejándose de la computadora corporativa, donde se encuentran los filtros y soluciones de seguridad de la organización.
La escasez de texto también es deliberada: sin párrafos extensos, disminuyen las probabilidades de detectar errores ortográficos o incoherencias que podrían revelar el fraude.
Los riesgos para los dispositivos móviles
Una vez que la estafa llega al celular, el delincuente dispone de un abanico de posibilidades que va más allá del robo de contraseñas.
Robo de credenciales y secuestro de sesiones: las páginas falsas de inicio de sesión de bancos, servicios de correo o aplicaciones corporativas adaptadas a pantallas móviles son uno de los destinos más comunes.
Pagos fraudulentos: algunos códigos QR pueden abrir pantallas de pago o dirigir a operaciones con datos precargados, reduciendo las posibilidades de que la víctima detecte irregularidades si no revisa cuidadosamente la información antes de confirmar la transacción.
Instalación de aplicaciones maliciosas: el código QR puede conducir a la descarga de aplicaciones fuera de las tiendas oficiales o a sitios preparados para distribuir software malicioso.
Señales de alerta
Algunos indicios pueden ayudar a identificar un código QR sospechoso:
- Está pegado encima de otro código o presenta señales de manipulación.
- Llegó sin haber sido solicitado, ya sea por correo electrónico, mensaje o en un soporte físico inesperado.
- Está acompañado por mensajes de urgencia, presión temporal o advertencias alarmistas.
- La URL mostrada no coincide con el servicio esperado o presenta irregularidades.
- Solicita datos sensibles, como contraseñas, códigos de verificación o información financiera.
- Pide instalar una aplicación para continuar con el proceso.
Buenas prácticas para prevenir el quishing
- Escanea con cautela y revisa la URL antes de continuar: si el lector de códigos QR muestra la dirección de destino, verifica que corresponda al sitio esperado antes de abrirla.
- Prioriza los canales oficiales: para consultar facturas, envíos, beneficios o trámites, ingresa manualmente al sitio web o utiliza la aplicación oficial.
- Revisa siempre la información antes de confirmar una operación: especialmente cuando implique pagos o ingreso de credenciales.
- No instales aplicaciones desde códigos QR desconocidos: descarga software únicamente desde las tiendas oficiales.
- Ante cualquier duda, verifica la informacion a través de un canal oficial.
- Mantén el celular actualizado y protegido con una solución de seguridad confiable.
El crecimiento del quishing demuestra cómo los ciberdelincuentes adaptan técnicas conocidas a los hábitos digitales de los usuarios. A medida que los códigos QR se incorporan a más actividades cotidianas, también aumentan las oportunidades para que sean utilizados como vehículo de fraude. Con una presencia cada vez más extendida tanto a nivel global como regional, esta modalidad se consolida como una amenaza que merece cada vez más atención por parte de usuarios y organizaciones.