El reporte de actividad APT de ESET resume las actividades más relevantes de grupos de amenazas persistentes avanzadas (APT, por sus siglas en inglés) seleccionados, documentadas por los investigadores de ESET entre abril y septiembre de 2026. Las operaciones aquí presentadas reflejan el panorama general de amenazas observado durante este período y destacan algunas de sus principales tendencias y desarrollos. Representan solo una parte de la inteligencia de ciberseguridad que ESET pone a disposición de los clientes de los informes ESET Threat Intelligence APT Reports.
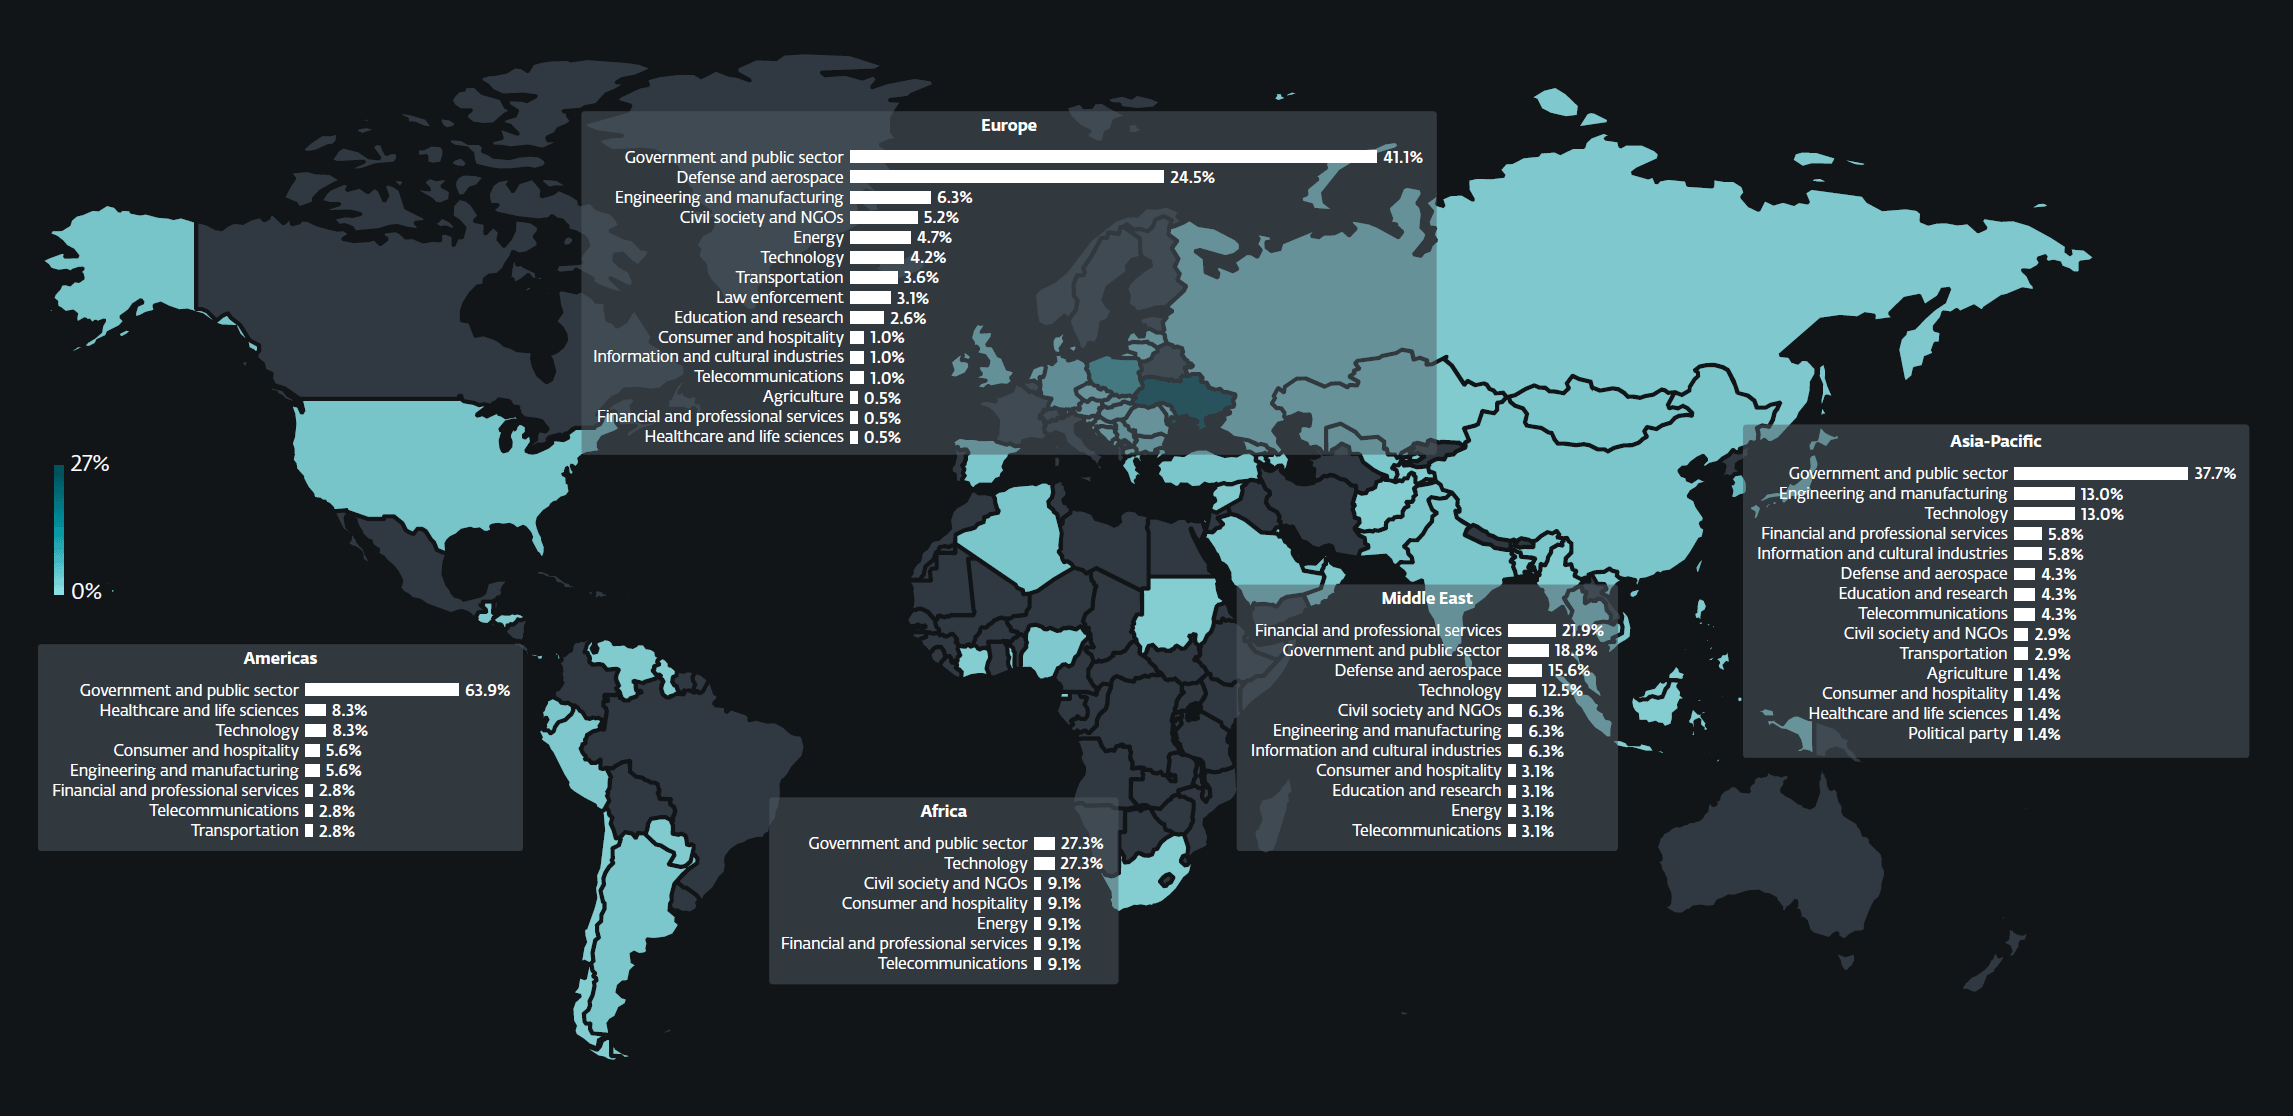
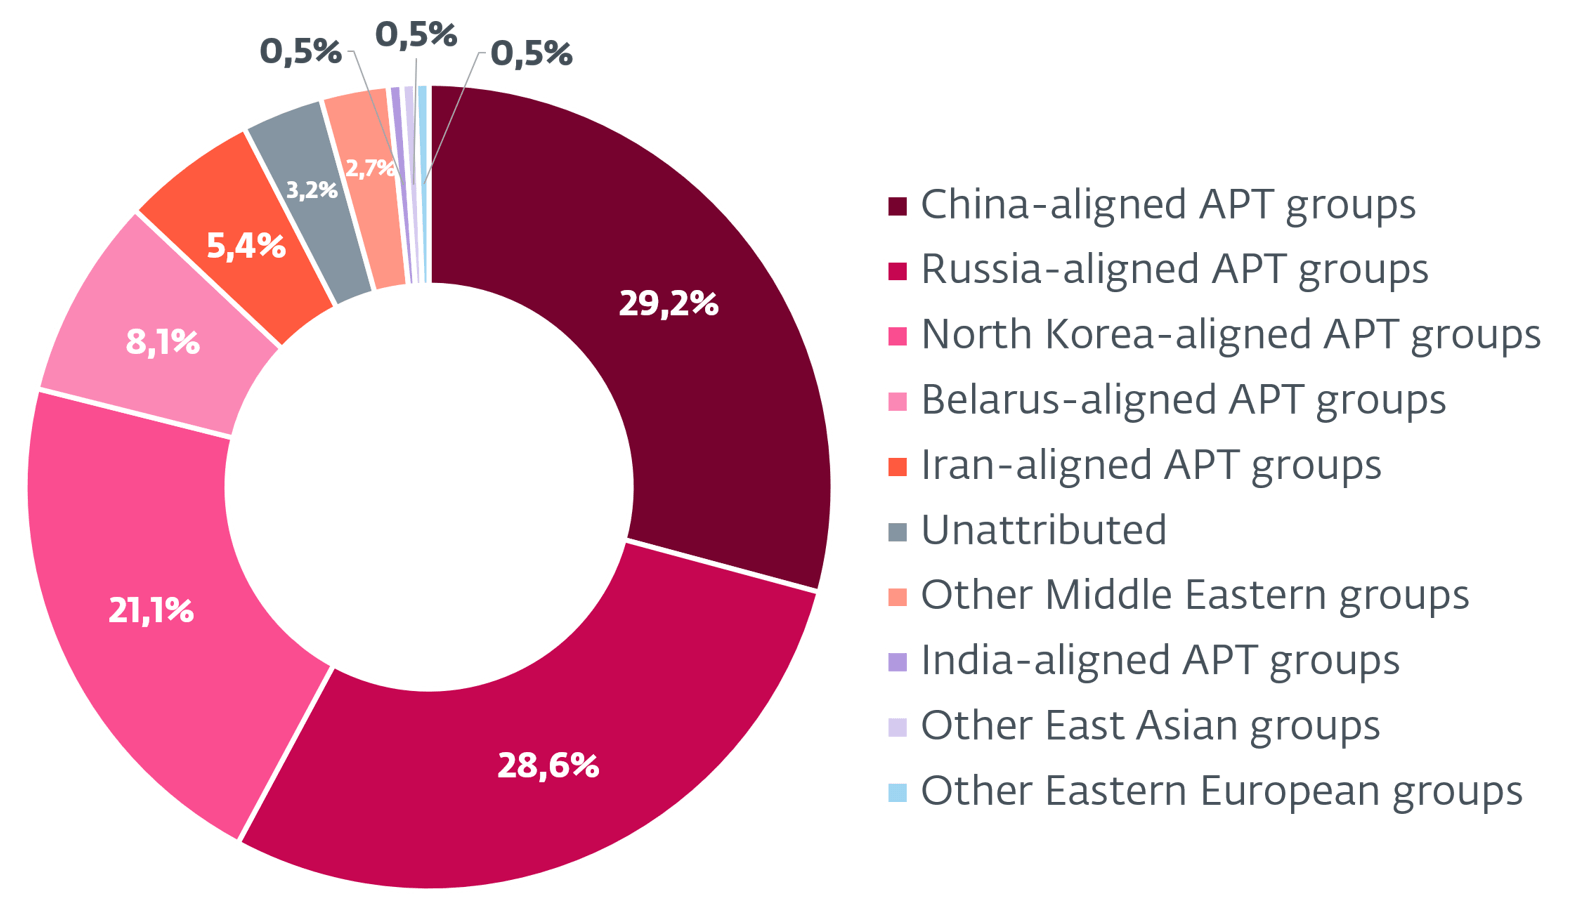
Durante el período analizado, los grupos alineados con China llevaron a cabo operaciones de recopilación de inteligencia dirigidas principalmente a objetivos gubernamentales. FamousSparrow continuó con sus actividades de monitoreo en Sudamérica, al igual que en el período anterior. En el Sudeste Asiático y Oceanía, actores de amenazas alineados con China ejecutaron campañas que parecen respaldar los esfuerzos de las fuerzas de seguridad chinas contra el crimen organizado en la región. Uno de estos actores apuntó a hoteles en Palaos, un país que parece utilizarse cada vez más como base para actividades de fraude vinculadas al crimen organizado. SlippyNunchucks desplegó su conjunto de herramientas DarkVigil en Sri Lanka contra personas de habla china vinculadas a esquemas fraudulentos, probablemente en el contexto de esfuerzos regionales más amplios para combatir los delitos financieros. Dado que los complejos dedicados a estafas se han convertido en un problema para países vecinos de China, con efectos negativos directos incluso para el propio país, es probable que grupos APT alineados con China hayan respaldado iniciativas de aplicación de la ley en este ámbito. Otro conjunto más amplio de actividades tuvo como objetivo a organizaciones taiwanesas del sector de semiconductores. Este enfoque en la industria taiwanesa de semiconductores coincide con las prioridades de larga data de China en materia de espionaje industrial y con la importancia estratégica de las cadenas de suministro de semiconductores tanto para la competencia económica como para la seguridad nacional.
La actividad alineada con Oriente Medio aumentó en comparación con el período anterior, impulsada principalmente por el regreso de varios grupos consolidados alineados con Irán. En el período previo, la actividad de estos grupos había disminuido, probablemente debido a que las restricciones de internet impuestas por el régimen iraní dificultaban sus propias operaciones. FilthyFeline, un subgrupo de OilRig, y MuddyWater reanudaron sus actividades tras un período de menor actividad, dirigiendo la mayoría de sus operaciones contra entidades en Israel de distintos sectores; un número menor de empresas estadounidenses también resultó afectado. FilthyFeline además parece haber asumido operaciones contra un proveedor de servicios de datos móviles en Uzbekistán que previamente había sido comprometido por BladedFeline, otro subgrupo de OilRig. En paralelo, analizamos malware nuevo o actualizado, lo que sugiere una reactivación de las actividades de desarrollo dentro de algunos sectores del ecosistema alineado con Irán. También descubrimos actividad de Arid Viper, un actor vinculado a Hamás, contra lo que parece ser el Ministerio de Asuntos Exteriores y Expatriados de la Autoridad Palestina o una entidad gubernamental afiliada. Considerando el proceso de paz liderado por Estados Unidos actualmente en curso, así como la histórica rivalidad entre Hamás y la Autoridad Palestina, esta actividad probablemente tenía como objetivo recopilar inteligencia sobre la postura diplomática y las discusiones internas de la Autoridad Palestina respecto de las negociaciones para reducir las hostilidades en la región.
Los actores de amenazas alineados con Corea del Norte no se desviaron significativamente de los tipos de objetivos observados en períodos anteriores. Entre ellos se incluyen principalmente empresas tecnológicas y de criptomonedas, desarrolladores de software y otros objetivos oportunistas. Junto con Corea del Sur, Ucrania se ha vuelto cada vez más relevante entre los objetivos de estos actores. Esto probablemente esté relacionado con los crecientes vínculos entre Rusia y Corea del Norte, así como con la mayor participación norcoreana en la guerra de Rusia contra Ucrania, no solo mediante apoyo militar indirecto (municiones, entre otros recursos), sino también mediante el despliegue de soldados norcoreanos. Dentro de estas tendencias más amplias, Lazarus volvió a apuntar al sector de los drones, normalmente utilizando técnicas de ingeniería social relacionadas con procesos de reclutamiento para obtener acceso inicial. La motivación más probable es el papel cada vez más importante que desempeñan los sistemas de drones en la guerra de Ucrania, donde constantemente se ponen a prueba nuevas tácticas y capacidades. El acceso a este conocimiento y a los procesos de fabricación podría aportar a Corea del Norte información valiosa para desarrollar sus propias capacidades de producción de drones. También detectamos a ScarCruft apuntando a un país africano, probablemente con el objetivo de supervisar un esquema de trabajadores norcoreanos que opera allí o de monitorear actividades rusas en ese país. Por otra parte, DeceptiveDevelopment pasó de utilizar falsos procesos de entrevistas laborales a comprometer cadenas de suministro de software de forma más amplia, obteniendo credenciales de desarrolladores y utilizándolas para insertar código malicioso en repositorios públicos y privados de código fuente.
La actividad alineada con Rusia continuó respaldando sus objetivos en el contexto de la guerra, apuntando a gobiernos, al sector de defensa y a entidades militares en Europa, con un número considerablemente mayor de objetivos en Ucrania. Un análisis más detallado de estas actividades revela similitudes entre las campañas alineadas con Rusia y aquellas alineadas con Bielorrusia, reforzando nuestra hipótesis de que los actores de amenazas vinculados a ambos países están operando cada vez más de forma coordinada. Las operaciones de Gamaredon, habitualmente numerosas, registraron una disminución significativa. Sospechamos que esto podría estar relacionado con ataques ucranianos en Crimea, donde se cree que opera el grupo, con una reestructuración más amplia de sus operaciones o con otros factores que seguimos analizando. A pesar de esta disminución en la actividad, Gamaredon actualizó su stealer PteroBox y comenzó a utilizar nuevas herramientas, como PteroPSDoor y el VBScript Rezzuar de Turla. PhantomCaptcha intentó desplegar un spyware, al que denominamos PrincessSpy, en dispositivos Android mediante la suplantación de entidades ucranianas. También identificamos una campaña de gran alcance en Ucrania que explotó servidores de correo MDaemon, durante la cual los atacantes desplegaron dos familias de malware tipo backdoor: HELLAGE y HELLTAG.
La creciente cooperación militar entre Corea del Norte y Rusia ha llevado a especulaciones sobre una posible mayor alineación de las actividades cibernéticas norcoreanas con los objetivos rusos en Ucrania. Si bien existen coincidencias en algunos intereses, especialmente en torno al sector de los drones, nuestra telemetría indica de forma más clara que los grupos alineados con Bielorrusia están actuando como ciberproxys o multiplicadores de fuerza para Rusia. Observamos un aumento de la actividad y una postura más agresiva por parte de actores alineados con Bielorrusia, cuyas operaciones reflejan cada vez más las prioridades de inteligencia rusas en Ucrania. En particular, identificamos el primer ciberataque destructivo atribuido a un actor alineado con Bielorrusia que hemos documentado en el escenario europeo, lo que marca un desarrollo significativo en esta relación de amenazas. Según nuestra telemetría, FrostyNeighbor atacó a una empresa manufacturera en Ucrania que desempeña un papel importante en el sector del transporte del país. Esto representa una escalada notable, ya que hasta ahora los actores con un historial consolidado de operaciones cibernéticas destructivas en Ucrania habían estado alineados exclusivamente con Rusia.
Por último, identificamos varios casos en los que grupos APT utilizaron inteligencia artificial y modelos de lenguaje de gran tamaño (LLM) en distintas etapas de sus operaciones. Los actores de amenazas emplearon IA principalmente para acelerar tareas que de otro modo requerirían un esfuerzo considerable, entre ellas el desarrollo de malware y la creación de sitios web señuelo. En algunos casos, esto se asemejó al concepto de vibe coding: la generación rápida de código a partir de prompts, con operadores humanos adaptando e integrando posteriormente los resultados en sus cadenas de herramientas. También descubrimos campañas de phishing que incluían imágenes claramente generadas mediante IA. En un caso destacado, UAC-0099, alineado con Rusia, insertó en un comentario de script una solicitud señuelo para obtener instrucciones sobre cómo construir un arma nuclear, aparentemente con el objetivo de activar las barreras de seguridad de herramientas de análisis basadas en LLM e impedir la inspección del código malicioso que seguía a continuación.
A pesar de estos avances, no hemos observado que la IA haya transformado sustancialmente el panorama de las APT durante los últimos seis meses. Si bien no podemos determinar si algunas operaciones incorporan un mayor grado de automatización impulsada por IA, nuestra telemetría sigue mostrando una fuerte presencia de actividad manual (hands-on-keyboard) y operaciones que no están completamente automatizadas. En términos generales, nuestras observaciones sugieren que los grupos APT están utilizando actualmente la IA de forma similar a los desarrolladores de software convencionales: para acelerar el desarrollo de software, automatizar tareas previamente manuales y asistir en el análisis de grandes volúmenes de datos, más que para llevar a cabo operaciones maliciosas totalmente autónomas.
Los productos de ESET protegen los sistemas de nuestros clientes frente a las actividades maliciosas descritas en este informe. La inteligencia compartida se basa principalmente en datos de telemetría propietarios de ESET y ha sido verificada por los investigadores de la compañía.
Los informes de actividad APT de ESET contienen solo una parte de la información de inteligencia de ciberseguridad incluida en los ESET Threat Intelligence APT Reports. Para más información, visite el sitio web de ESET Threat Intelligence.
Los ESET APT Activity Reports contienen solo una fracción de los datos de inteligencia de ciberseguridad incluidos en los ESET Threat Intelligence APT Reports. Para más información, visite el sitio webde ESET Threat Intelligence.