Im November 2025 machte eine Spam-Kampagne auf Landtagsabgeordnete in Mecklenburg-Vorpommern Schlagzeilen: Pro Tag erreichten hunderte E-Mails das Postfach des Politikers. Der Großteil waren zusammenhanglose Nachrichten, teils waren auch persönliche Beleidigungen dabei. Das mutmaßliche Ziel hinter dem Angriff: Wichtige Anfragen und Bitten in einer Flut aus unwichtigen zu begraben und damit Misgunst bei Wählern und Antragsstellern zu streuen.
Cybersicherheitsexperten nennen dieses Angriffsart E-Mail-Bombing. Die Flut aus unwichtigen Nachrichten trifft nicht nur Personen, die in der Öffentlichkeit stehen, sondern auch private Internetnutzer. Wenn Ihnen das passiert, ist dies häufig ein Zeichen dafür, dass Ihre Identität oder Ihre Online-Konten von Betrügern missbraucht wurden.
Was ist E-Mail-Bombing?
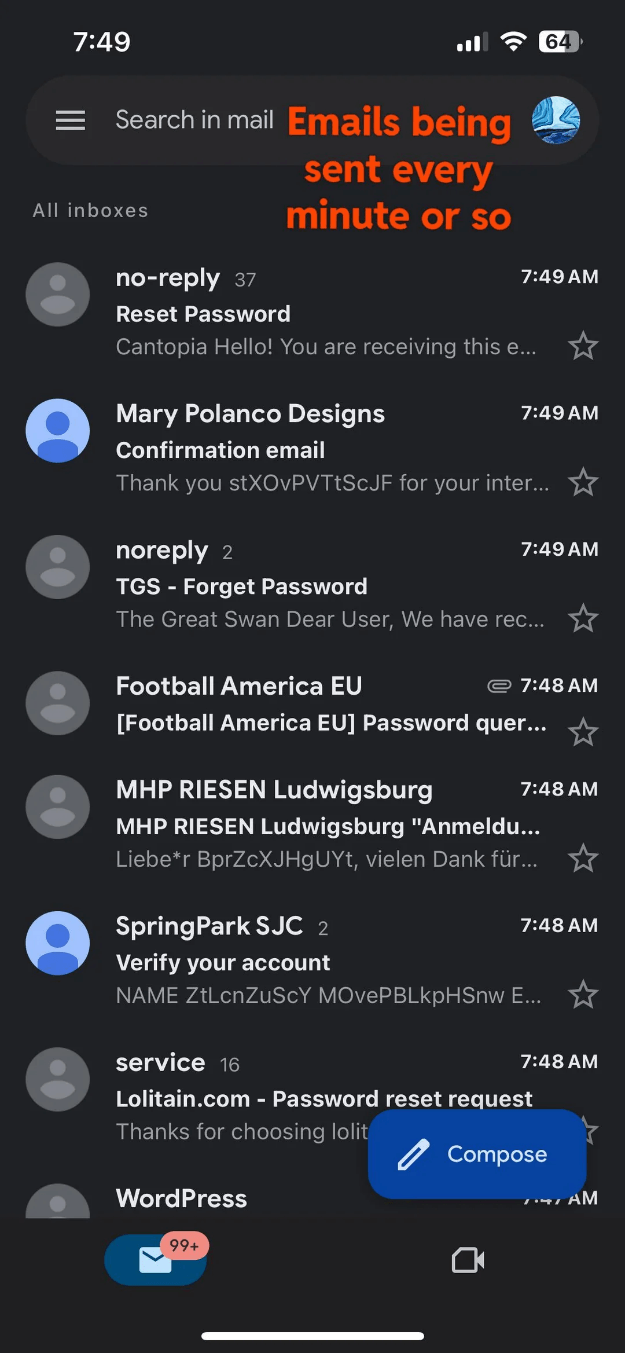
E-Mail-Bombing-Angriffe, manchmal auch „Formular-Bombing“, „Listen-Bombing“ oder „Abonnement-Bombing“ genannt, folgen in der Regel dem gleichen Muster. Zunächst verschafft sich ein Angreifer Ihre E-Mail-Adresse. Dies kann durch frühere Datenlecks, Marketing-Datenbanken, Online-Lecks oder sogar einen früheren Phishing-Angriff geschehen. Sobald er sie hat, nutzt er automatisierte, bot-gestützte Werkzeuge, um sich bei Hunderten oder Tausenden legitimer Online-Dienste wie Newslettern, Abonnements, Mailinglisten, kostenlosen Testversionen und Gewinnspielen anzumelden.
Jeder dieser Dienste generiert eine Willkommens-E-Mail oder Ähnliches. Da es sich in der Regel um seriöse Dienste handelt, blockieren Spamfilter sie häufig nicht. Das Ergebnis ist ein überquellender Posteingang.
Warum tun sie das? Hinter den meisten E-Mail-Bombing-Versuchen stehen zwei Gründe:
- Der Betrüger versucht, das Opfer abzulenken, damit es unter all den künstlich generierten E-Mails keine wichtige E-Mail entdeckt. Möglicherweise hat er eines Ihrer Konten gekapert und das Passwort zurückgesetzt, wodurch eine Benachrichtigung in Ihrem Posteingang ausgelöst wurde. Oder er hat in Ihrem Namen einen betrügerischen Kauf getätigt, wobei die Rechnung anschließend per E-Mail an Sie gesendet wurde. Im Wesentlichen geht es darum, eine Nebelwand zu errichten, die Sie daran hindert, den schwerwiegenderen Betrug zu erkennen.
- Der Hacker kontaktiert Sie anschließend möglicherweise unter dem Vorwand, ein Mitarbeiter des technischen Supports zu sein. Er gibt vor, Ihr E-Mail-„Problem“ lösen zu können, und verlangt dafür entweder eine Gebühr oder bringt Sie dazu, eine Fernzugriffssoftware zu installieren, damit er sich Ihren Computer ansehen kann. Dadurch könnte er sensible Informationen auf Ihrem Computer stehlen, wie zum Beispiel im Browser gespeicherte Passwörter. Oder sogar zusätzliche Malware installieren. Eine ähnliche Masche legen Kriminelle bei sogenannten Scareware-Angriffen an den Tag.
Bei Angriffen auf Unternehmen verfolgen Hacker ein anderes Ziel. Sie wollen das Cybersicherheitsteam von einem schwerwiegenderen Angriff ablenken, wie beispielsweise einer Datenpanne, einer Business-E-Mail-Kompromittierung oder einem Rechnungsbetrug. Alternativ können Hacker hiermit den Betriebsablauf stören, um Druck im Rahmen von Erpresserangriffen auszuüben. Beispielsweise haben Ransomware-Angreifer E-Mail-Bombing bereits als Vorstufe zu einer gefälschten IT-Helpdesk-Anfrage genutzt, um Fernzugriff zu erlangen.
Mein Postfach wurde mit E-Mails bombardiert: Was nun?
Die wohl wichtigste Regel, wenn Sie nach dem Login auf einen überfüllten Posteingang blicken: Geraten Sie nicht in Panik. Versuchen Sie für den Anfang nicht, sich von all den vielen Diensten abzumelden, bei denen Sie angemeldet wurden. Konzentrieren Sie Ihre Energie stattdessen darauf, die Bedrohung zu finden, die der Angreifer zu verbergen sucht. Schauen Sie stattdessen nach Sicherheitswarnungen, Anmeldungen von neuen Geräten, Änderungen von E-Mail-Adressen oder Telefonnummern, Passwortänderungen oder -zurücksetzungen sowie Einkäufen. Durchsuchen Sie sowohl Ihren Spam-Ordner als auch Ihren Posteingang, falls die Nachricht dort gelandet ist.
Wenn Ihnen nicht sofort etwas Ungewöhnliches auffällt, überprüfen Sie Ihre sensibelsten Konten einzeln. Dazu könnten gehören
- Bank/PayPal/Kreditkarte/Kryptowährung
- Apple/Google/Microsoft
- Social-Media-Konten
Achten Sie auf verdächtige Aktivitäten: neu hinzugefügte Geräte oder Zahlungsmethoden, möglicherweise geänderte Passwörter und/oder geänderte Wiederherstellungsdaten. Es lohnt sich auch, E-Mail-Weiterleitungsregeln sowie die Ordner „Gesendet“ und „Gelöscht“ auf ungewöhnliche Nachrichten zu überprüfen.
Wenn Ihnen etwas Ungewöhnliches auffällt, ändern Sie das Passwort des betroffenen Kontos in ein einzigartiges, sicheres Kennwort. Aktivieren Sie, falls noch nicht geschehen, zudem die Zwei-Faktor-Authentifizierung (2FA). Stellen Sie sicher, dass die richtige E-Mail-Adresse bzw. Telefonnummer für die Wiederherstellung hinterlegt ist. Ansonsten könnte der Hacker das Konto möglicherweise zurücksetzen. Wenden Sie sich bei einem Verdacht direkt an das Unternehmen.
Bewahren Sie alle Unterlagen im Zusammenhang mit einer möglichen Kontoübernahme oder einem Betrugsversuch auf. Löschen Sie sie erst, sobald Sie sicher sind, dass die Angelegenheit abgeschlossen ist. Versuchen Sie , Muster in den Nachrichten zu erkennen (z. B. Absender, Datumsbereiche, Domains usw.). Anschließend können Sie die Nachrichten in großen Mengen auswählen und auf einen Schlag löschen.
Selbstverständlich sollten Sie sofort auflegen, wenn ein angeblicher Technik-Experte anruf und behauptet, Ihr E-Mail-Problem lösen zu können.
So verhindern Sie E-Mail-Bombardements
Vorbeugen ist meist besser als Heilen. Es lässt sich nicht immer verhindern, dass Ihre E-Mail-Adresse in die falschen Hände gerät. Trotzdem können Sie den Schaden begrenzen, indem Sie sie öffentlich zugänglichen Webseiten wie Social-Media-Profilen verbergen. Befolgen Sie außerdem bewährte Sicherheitspraktiken, um sich vor Phishing-Angriffen zu schützen.
Sorgen Sie außerdem dafür, dass Ihre kritischsten Konten so sicher wie möglich sind. Dazu gehört Ihre primäre E-Mail-Adresse, über die Sie Nachrichten zum Zurücksetzen von Passwörtern für andere Online-Konten erhalten. Verwenden Sie einen Passwort-Manager, damit alle Konten über sichere, einzigartige Zugangsdaten verfügen. Nutzen Sie außerdem wo immer möglich die Zwei-Faktor-Authentifizierung (2FA) für eine zusätzliche Sicherheitsebene (z. B. über eine Authentifizierungs-App oder einen Passkey). Meiden Sie Dienste, die keine 2FA anbieten.
Eine zweite E-Mail-Adresse kann sich für weniger wichtige Korrespondenz wie Einkäufe, Reisen und andere Freizeitaktivitäten lohnen. Auf diese Weise sind zumindest Ihre wichtigsten Nachrichten (Bank, Behörden, Gesundheitswesen usw.) sicher, falls dieses Konto von einer E-Mail-Flut betroffen sein sollte.
Es gibt kein Patentrezept, um E-Mail-Bombardements zu entgehen. Doch bewährte Verfahren zur Kontosicherheit tragen dazu bei, das Risiko einer Flut von Nachrichten in Ihrem Posteingang zu verringern.
Häufig gestellte Fragen (FAQs)
Warum ist mein Posteingang mit Hunderten von Anmelde-E-Mails überfüllt?
Möglicherweise sind Sie Opfer eines E-Mail-Bombings (auch bekannt als Formular-Bombing, Listen-Bombing oder Abonnement-Bombing) geworden. Ein Betrüger hat mithilfe automatisierter Tools Ihre E-Mail-Adresse aus einem von zwei Gründen bei neuen Diensten angemeldet. Entweder hofft er, eine legitime Sicherheits- oder Betrugswarnung zu überdecken, oder er wird Sie anrufen und sich als Mitarbeiter des technischen Supports ausgeben, der Ihnen helfen kann.
Wurde mein E-Mail-Konto gehackt, wenn es voller Anmelde-E-Mails ist?
Wahrscheinlich nicht. Betrüger haben Ihre E-Mail-Adresse möglicherweise aus dem öffentlichen Internet gesammelt, aus einer früheren Datenpanne gewonnen oder sogar aus einer Marketing-Datenbank gekauft. Das Sicherheits- oder Betrugs-„Ereignis“, das sie mit der E-Mail-Bomben-Taktik zu verbergen versuchen, könnte jedoch mit einer Kontoübernahme zusammenhängen.
Mein Posteingang ist voll mit neuen Nachrichten; was soll ich tun?
Suchen Sie zunächst im Spam-Ordner nach der Benachrichtigung, die die Betrüger zu verbergen versuchen, und bewahren Sie diese auf. Achten Sie auf Sicherheitswarnungen, Anmeldungen von neuen Geräten, Änderungen von E-Mail-Adressen oder Telefonnummern, Passwortänderungen oder -zurücksetzungen sowie auf Käufe. Durchsuchen Sie sowohl Ihren Spam-Ordner als auch Ihren Posteingang. Wenn Sie die Nachricht nicht finden, überprüfen Sie Ihre sensiblen Konten (Bank, soziale Medien, Technik usw.) auf ungewöhnliche Aktivitäten. Ändern Sie Ihre Passwörter in einzigartige, sichere Zugangsdaten und aktivieren Sie die Zwei-Faktor-Authentifizierung (2FA) für zusätzliche Sicherheit beim Einloggen.
Ich werde mit E-Mails bombardiert. Sollte ich mich von allen neuen E-Mails abmelden?
Nein. Wichtiger ist, die Sicherheitsbenachrichtigung oder Betrugswarnung zu finden, die der Angreifer zu verbergen versucht, und diese aufzubewahren. Löschen Sie die E-Mails erst, wenn Sie sicher sind, dass das Problem behoben ist. Beschleunigen Sie den Vorgang gegebenenfalls, indem Sie die E-Mails in Stapeln löschen (suchen Sie nach häufigen Absendern, Datumsbereichen, Domains usw.).
Was ist, wenn mich jemand kontaktiert, um das Problem zu beheben?
Es handelt sich um einen Betrüger, der Ihnen die scheinbare Lösung des Problems in Rechnung stellen möchte. Oder er fordert Sie zur Installation von Fernzugriffssoftware auf. Im schlimmsten Fall droht dann eine Infektion mit Schadsoftware oder Datendiebstahl. Legen Sie einfach auf.