Os vazamentos de dados divulgados publicamente atingiram um recorde histórico nos Estados Unidos no ano passado, com mais de 3.300 incidentes registrados e quase 280 milhões de notificações enviadas às vítimas pelo correio. Mas será que todas elas valem o papel em que foram impressas? Cada vez mais, esses comunicados deixam de fora informações essenciais.
À medida que cresce o número de incidentes de vazamento de dados, aumentam também as chances de você ser afetado por um deles. Segundo a organização americana sem fins lucrativos Identity Theft Resource Center (ITRC), especializada em roubo de identidade, mais de 471 milhões de notificações foram enviadas às vítimas apenas no primeiro semestre de 2026. No entanto, só um quarto delas (24%) trazia detalhes sobre o vetor de ataque, a menor taxa já registrada pelo ITRC.
Isso é uma má notícia para consumidores, empresas afetadas e formuladores de políticas públicas. A falta de detalhes impede que você entenda seu real nível de exposição ao risco ou tome medidas eficazes para reduzir os danos e, quem sabe, evitar que o problema se repita. Os próprios dados do ITRC mostram que três em cada quatro vítimas querem uma lista, em linguagem simples, informando exatamente quais dados foram comprometidos.
Por que as organizações são tão reservadas ao divulgar detalhes?
Há muitos motivos para uma empresa vítima de vazamento relutar em compartilhar, ou simplesmente não conseguir compartilhar, todos os detalhes de um incidente. As equipes de comunicação de crise podem querer passar algumas informações aos clientes assim que a notícia vem à tona, para preservar a reputação e evitar que especulações prejudiciais ganhem força. Só que talvez elas ainda não tenham o quadro completo.
Descobrir exatamente o que foi comprometido, e de que forma, pode levar semanas ou até meses, principalmente quando há grandes volumes de dados envolvidos. Além disso, se houver risco de que uma divulgação mais ampla ajude outros cibercriminosos (ao revelar o caminho do ataque e as falhas de defesa) ou o próprio invasor (caso ele ainda esteja dentro da rede), essas informações podem ser retidas.
Também existem motivações mais financeiras para limitar a divulgação. Compartilhar informações em excesso pode afetar o preço das ações, a reputação e/ou a vantagem competitiva da organização.
A verdade é que as comunicações feitas aos órgãos reguladores costumam ser bem mais detalhadas. Já as vítimas, muitas vezes, ficam no escuro.
E no Brasil, o que diz a LGPD?
Aqui, a regra é mais clara. Pela Lei Geral de Proteção de Dados (LGPD) e pela Resolução CD/ANPD nº 15/2024, a empresa que sofre um vazamento capaz de gerar risco ou dano relevante precisa comunicar a Autoridade Nacional de Proteção de Dados (ANPD) e os titulares afetados em até 3 dias úteis após tomar conhecimento do incidente. O aviso deve ser enviado diretamente a você, por e-mail, telefone, mensagem ou carta, sempre que for possível identificá-lo.
Como a empresa pode complementar as informações em até 20 dias úteis, é comum que o primeiro comunicado chegue incompleto. Isso explica parte da vagueza, mas não tira de você o direito de cobrar mais detalhes.
Como interpretar uma notificação de vazamento de dados?
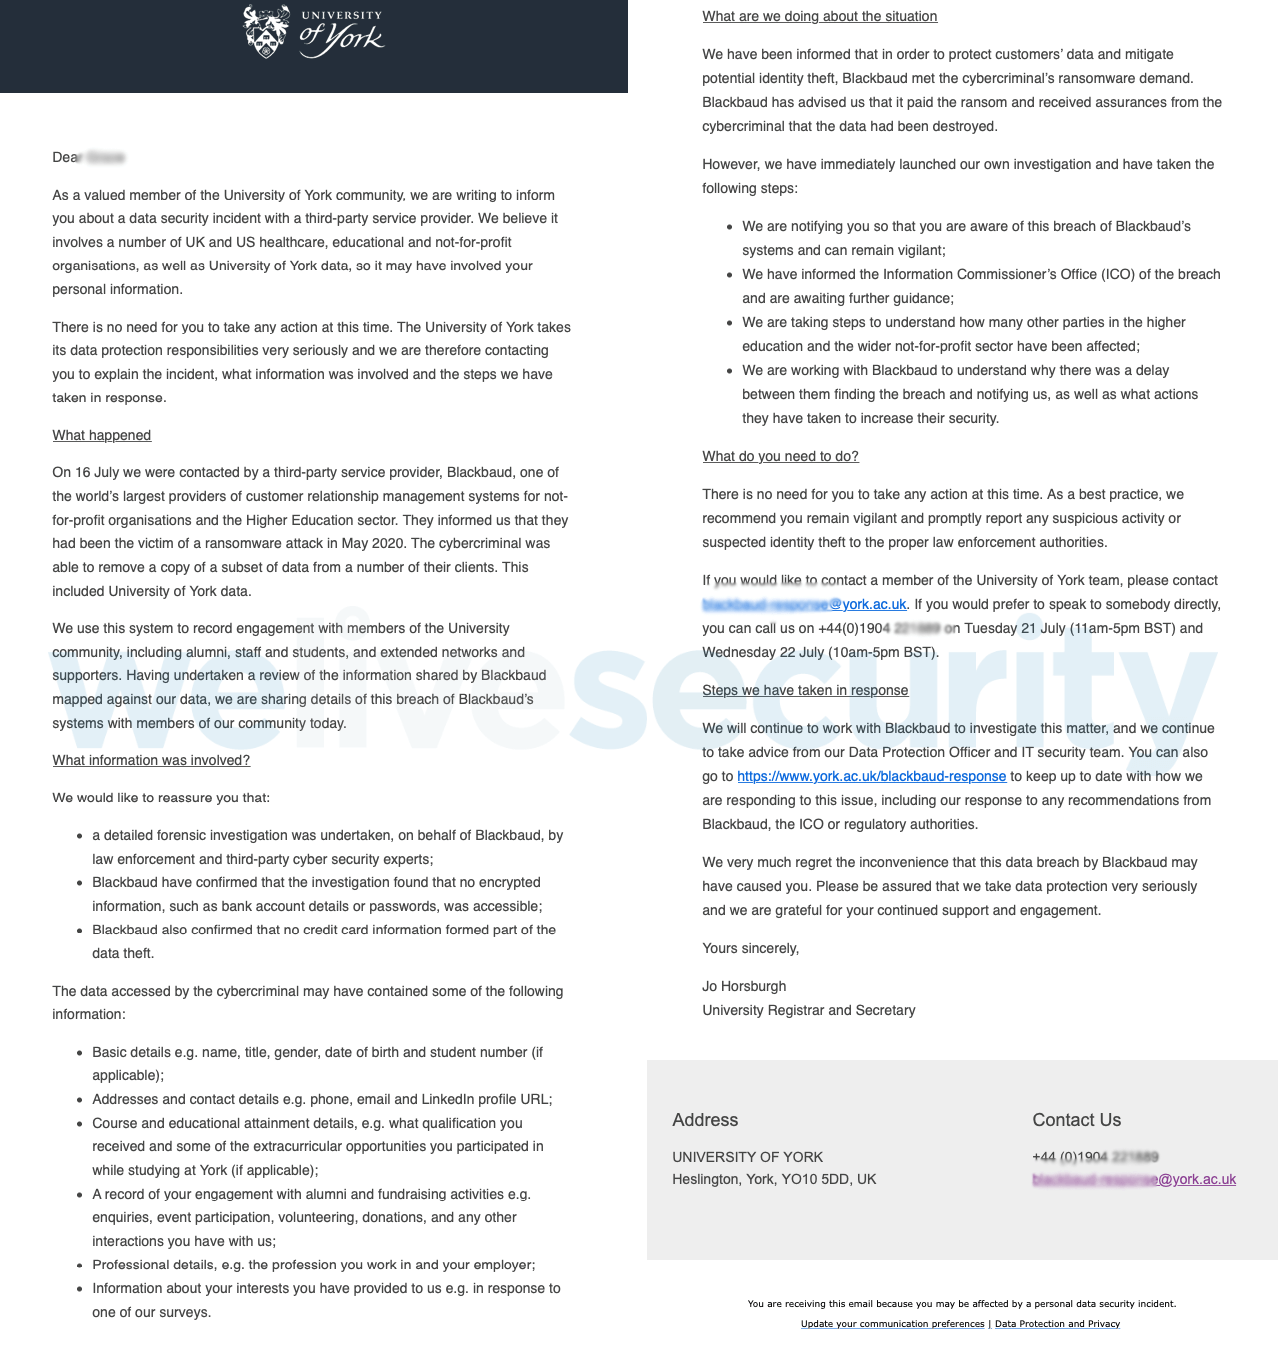
A linguagem usada nesses comunicados pode ser confusa. Se a notificação diz que seus dados foram “acessados”, isso não significa necessariamente que eles foram roubados (ou seja, “exfiltrados”). E o fato de a empresa afirmar que “não encontrou indícios de uso indevido” não oferece garantia nenhuma de que isso seja verdade. O que ela enxerga e o que realmente acontece no submundo do cibercrime podem ser coisas muito diferentes.
Da mesma forma, se a empresa diz que você “pode ter sido afetado”, isso não quer dizer que seus dados estavam com certeza no lote comprometido, embora seja sempre melhor pecar pelo excesso de cautela.
Leia mais: Eles querem os seus dados: entenda o que são infostealers e como evitá-los
Como já mencionado, as notificações costumam ser vagas sobre como exatamente os hackers invadiram os sistemas e roubaram os dados (o vetor de ataque). Para as vítimas, porém, essa é uma das informações menos importantes. O que você realmente precisa saber é:
- Se seus dados foram “apenas” acessados ou se foram de fato levados (embora seja melhor presumir o pior até receber outra informação)
- Quais dados foram roubados, pois isso vai definir seus próximos passos (por exemplo, se você precisa redefinir senhas, ligar para o banco, cancelar cartões etc.)
- Quando o incidente aconteceu e quanto tempo durou, o que ajuda a identificar atividades suspeitas nas contas afetadas
- O que a própria empresa recomenda que você faça em termos de próximos passos
A notificação é mesmo legítima?
Também é importante verificar se o comunicado é verdadeiro. Os golpistas já perceberam que as notificações de vazamento estão cada vez mais comuns, e que os destinatários tendem a prestar atenção nelas e agir.
No Brasil, o “golpe do falso vazamento” costuma aparecer de várias formas: um SMS com link para “consultar se seu CPF vazou”, uma ligação da falsa central do banco pedindo para “confirmar dados” após um suposto incidente ou uma mensagem no WhatsApp com tom de urgência. Por isso, nunca clique em links de e-mails ou mensagens de notificação de vazamento que você não solicitou. Às vezes, o incidente mencionado nem aconteceu. Em outros casos, o vazamento original é real, mas a mensagem de notificação é um golpe.
De qualquer forma, o primeiro passo deve ser confirmar com a organização afetada. Faça isso sem responder à mensagem e sem usar os contatos informados nela, buscando os canais oficiais por conta própria.
O que fazer em seguida?
Depois de confirmar que a notificação é legítima, peça mais detalhes à organização envolvida. Pela LGPD, você pode procurar o encarregado de dados (DPO) da empresa, cujo contato deve estar disponível no site, e solicitar informações sobre quais dados seus foram afetados. Se não obtiver resposta, é possível registrar reclamação na ANPD ou no Procon. Em seguida, considere as medidas abaixo, que dependem do tipo de dado que pode ter sido comprometido:
- Para dados pessoais como e-mail, endereço residencial, nome, CPF e telefone, fique atento a mensagens e ligações de phishing que podem vir na sequência, inclusive golpes via Pix e tentativas de clonar seu WhatsApp. Nunca clique em links dessas mensagens nem forneça informações sem antes confirmar a autenticidade por outro canal.
- Para informações de saúde ou dados de conta de cliente , fique atento a tentativas de phishing mais direcionadas, como descrito acima.
- Para nomes de usuário e senhas , troque imediatamente as credenciais dessa conta e de qualquer outro serviço onde elas tenham sido usadas. Ative a autenticação de dois fatores (2FA) para ter uma camada extra de segurança.
- Para dados bancários ou de cartão , entre em contato com seu banco ou com a operadora do cartão e explique o que aconteceu. Peça um novo cartão e monitore suas contas em busca de atividades suspeitas.
- Para documentos de identificação (como RG, CNH e passaporte), procure o órgão emissor (instituto de identificação do seu estado, Detran ou Polícia Federal) e avalie solicitar uma segunda via. Registre um boletim de ocorrência, que na maioria dos estados pode ser feito pela internet e costuma ser exigido para contestar fraudes.
- Para informações financeiras e de identidade , monitore suas contas, entre em contato com as instituições financeiras envolvidas, altere seus logins (se for o caso), consulte o Registrato do Banco Central e ative o bloqueio do seu CPF no BC Protege+ (veja abaixo).
Monitoramento de crédito ou bloqueio do CPF: o que fazer no Brasil?
Muitas organizações que sofrem vazamentos oferecem monitoramento de crédito gratuito por um período após o incidente. No Brasil, esse tipo de serviço também é oferecido por birôs de crédito como Serasa e Boa Vista. Mas existem ferramentas públicas e gratuitas que vão além do alerta. É importante entender a diferença.
- Os serviços de monitoramento de crédito detectam quando algo muda no seu histórico de crédito, como uma consulta ao CPF ou uma nova dívida, o que pode indicar que um fraudador está com seus dados e tentando abrir uma linha de crédito em seu nome.
- O BC Protege+, do Banco Central, permite bloquear gratuitamente a abertura de contas correntes, poupança e contas de pagamento no seu CPF, além de impedir que você seja incluído como titular ou representante em contas de terceiros. Se alguém tentar abrir uma conta em seu nome, você fica sabendo qual instituição fez a consulta. O acesso é feito pelo site do Banco Central, com a conta gov.br.
- A Proteção do CPF, da Receita Federal, impede que seu CPF seja usado para abrir empresas sem sua autorização. Se um dia você quiser participar de um CNPJ, basta desativar o bloqueio.
- O Registrato, também do Banco Central, mostra as contas, empréstimos e chaves Pix vinculados ao seu CPF, o que ajuda a identificar algo que você não reconhece.
Ou seja, as ferramentas de bloqueio são mais úteis, mas, se o monitoramento for oferecido de graça, aproveite. Eles funcionam melhor em conjunto: ative os bloqueios e aceite qualquer monitoramento gratuito que for oferecido. Só tenha em mente que o monitoramento de crédito é apenas um serviço de alerta. Ele não impede, de fato, fraudes posteriores.
À medida que nos relacionamos com um número cada vez maior de empresas, e que os hackers ficam mais habilidosos em invadir essas mesmas empresas, as chances de receber uma notificação de vazamento de dados só tendem a aumentar. Mas isso não precisa ser o fim do mundo. Mantenha-se atento e informado para reduzir o risco de fraudes posteriores.
Perguntas frequentes (FAQ)
Como saber se uma notificação de vazamento é verdadeira ou golpe?
Nunca clique em links de e-mails, SMS ou mensagens de WhatsApp sobre vazamento que você não solicitou. Confirme primeiro com a organização afetada, sem responder à mensagem e sem usar os contatos informados nela, verificando por conta própria nos canais oficiais.
A empresa é obrigada a me avisar sobre o vazamento?
Sim, quando o incidente puder gerar risco ou dano relevante. Pela LGPD e pela Resolução CD/ANPD nº 15/2024, a empresa deve comunicar a ANPD e os titulares afetados em até 3 dias úteis após tomar conhecimento do vazamento. Se o aviso for vago, você pode pedir mais informações ao encarregado de dados (DPO) da empresa e, sem resposta, reclamar na ANPD ou no Procon.
Por que recebi uma notificação de vazamento de uma empresa da qual nunca ouvi falar?
Pode ser um fornecedor com o qual você nunca lidou diretamente, como uma empresa de folha de pagamento ou um processador de dados contratado por uma companhia com a qual você tem relação. Também pode ser um golpe, ou talvez você simplesmente não faça negócios com essa empresa há muito tempo e o vazamento seja antigo. Seja como for, leia as informações com atenção e entre em contato diretamente com a empresa para obter mais detalhes caso pareça que dados financeiros ou pessoais sensíveis foram expostos.
O que fazer se minha senha foi exposta em um vazamento?
Troque imediatamente as credenciais dessa conta e de qualquer outro serviço onde elas tenham sido usadas. Ative a autenticação de dois fatores (2FA) para ter uma camada extra de segurança.
O que fazer se meu CPF ou meus dados financeiros foram expostos em um vazamento?
Esse caso é mais grave. Monitore as contas envolvidas em busca de atividades suspeitas e entre em contato com as instituições financeiras responsáveis. Altere seus logins (se for o caso), consulte o Registrato do Banco Central e ative o bloqueio do CPF no BC Protege+ e na Proteção do CPF da Receita Federal. Se identificar alguma fraude, registre um boletim de ocorrência.
Vale a pena usar monitoramento de crédito depois de um vazamento?
Os serviços de monitoramento de crédito detectam quando algo muda no seu histórico de crédito, o que pode indicar que um fraudador está com seus dados e tentando abrir uma nova linha de crédito em seu nome. Eles não impedem, de fato, fraudes posteriores, mas podem funcionar como um mecanismo de alerta útil. Se for oferecido gratuitamente, aceite. No Brasil, também vale ativar o BC Protege+, que é gratuito e bloqueia a abertura de contas bancárias no seu CPF.