Les iPhones peuvent-ils être infectés ?
La réponse courte est non, ou du moins très rarement. Grâce aux mécanismes de sécurité intégrés à iOS, les virus capables de se propager automatiquement sont quasiment inexistants sur les iPhones non jailbreakés (le jailbreak, ou débridage d'iOS, consiste à modifier le système d'exploitation pour contourner les restrictions imposées par Apple). Cela ne signifie pas pour autant une immunité totale. Arnaques, phishing, applications malveillantes et autres vecteurs d'attaque restent bien présents, sans recourir à un virus traditionnel.
Quelle est la différence entre un Virus et un Malware ?
Un virus est une catégorie de malware (logiciel malveillant) qui s'attache à des fichiers ou programmes et se propage à leur exécution. Le terme « malware » couvre plus largement tout logiciel malveillant virus, vers, chevaux de Troie, rançongiciels, logiciels espions, etc. L'évolution des menaces au-delà du simple virus explique le glissement sémantique d'« antivirus » vers « anti-malware », terme reflétant mieux la protection contre l'ensemble du spectre actuel des risques.
Pourquoi les iPhones sont rarement infectés ?
L'architecture d'iOS repose sur plusieurs mécanismes de protection particulièrement efficaces.
- Le Sandboxing : chaque application s'exécute dans un environnement isolé, ce qui empêche une compromission de se propager aux autres apps ou au système.
- Le contrôle de l’App Store : toute application doit être validée et signée numériquement par Apple avant diffusion, filtrant une large part des logiciels malveillants en amont.
- Le déploiement rapide des mises à jour : les correctifs de sécurité iOS sont adoptés quasi universellement et rapidement, réduisant la fenêtre d'exploitation.
Ce dispositif est redoutablement efficace... contre les malwares classiques. Mais les attaquants ne misent plus sur l'auto-réplication. Ils exploitent l'ingénierie sociale et la pression psychologique, contournant ainsi les défenses techniques par des techniques de manipulation humaine.
Les menaces réelles visant les iPhones en 2026
Hameçonnage et smishing. La menace la plus répandue reste la fraude ; des messages usurpant l'identité de transporteurs, banques ou d'Apple incitent à cliquer ou à saisir des identifiants. Aucune installation n'est nécessaire, la simple divulgation d'informations suffit à compromettre l'utilisateur.
Faux pop-ups « virus détecté ». Ces alertes faussement urgentes visent à provoquer la panique pour pousser au clic, à l'installation ou au paiement d'une fausse « réparation ». Elles proviennent de publicités malveillantes sur le web, jamais de l'appareil lui-même. Attention, iOS ne génère aucune alerte antivirus dans le navigateur, tout message de ce type est un faux.
Profils de configuration malveillants. Légitimement utilisés en entreprise via les solutions MDM, ces profils peuvent être détournés pour modifier le comportement de l'appareil, rediriger le trafic ou installer des contrôles indésirables, comme observé avec des cas d'installation de faux portefeuilles crypto.
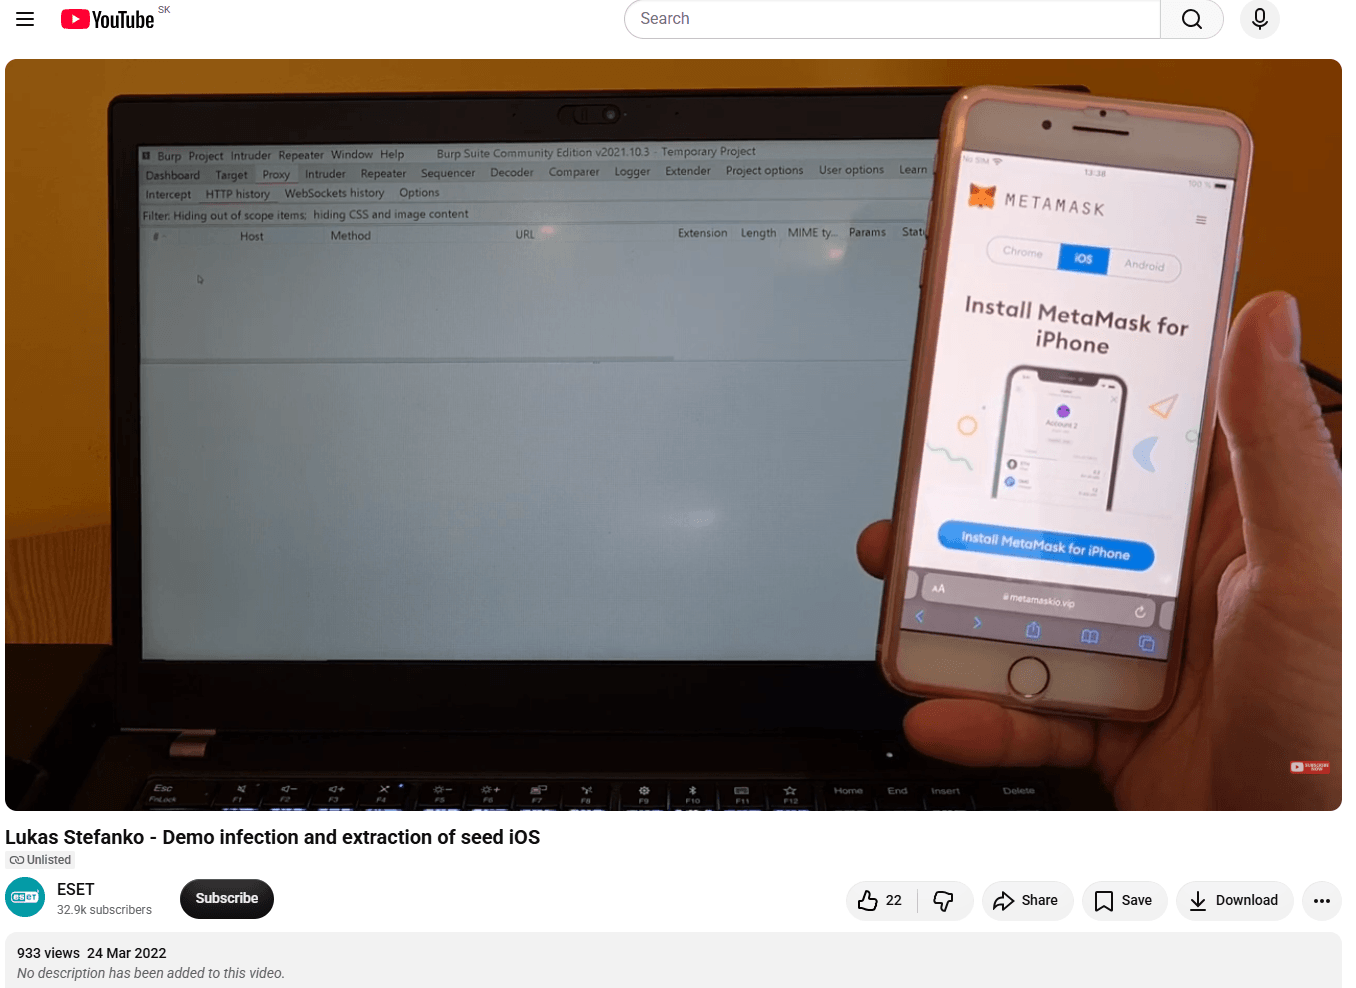
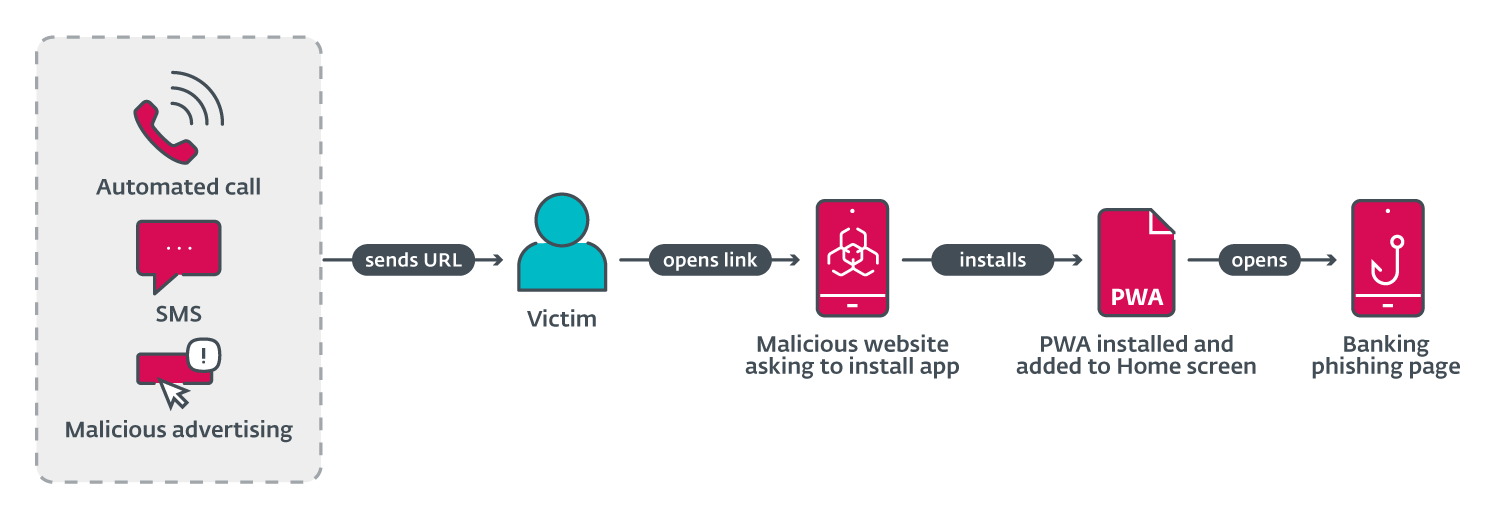
Applications frauduleuses. Les installations hors circuits officiels comportent des risques réels. En 2024, ESET Research a documenté une campagne exploitant des applications web progressives (PWA) ; des sites déguisés en applications autonomes, pour usurper des applications bancaires et voler des identifiants, sans même nécessiter l'autorisation d'installer des sources tierces. Le mode opératoire est le suivant ; les victimes sont contactées par SMS ou appel les invitant à « mettre à jour » leur application bancaire via un lien menant à une PWA, une fausse application web, contournant ainsi la protection de la revue App Store.
Wi-Fi public non sécurisé. Sur les réseaux ouverts, les attaquants peuvent intercepter le trafic non chiffré via des attaques de type man-in-the-middle, ou déployer de faux points d'accès imitant un réseau légitime (« jumeau maléfique »). Le chiffrement moderne limite l'exposition sans l'éliminer totalement. Il est recommandé de désactiver la reconnexion automatique aux réseaux publics connus.
Arnaques boostées par l'IA en 2026. L'ingénierie sociale s'appuie désormais sur l'IA générative pour produire deepfakes, messages de phishing et imitations de marques qui les rendent bien plus convaincants, abaissant la barrière technique pour des attaques crédibles à grande échelle, rendant les arnaques plus difficiles à détecter.
Logiciels espions ciblés, le haut du spectre. À l'extrémité la plus sophistiquée figurent les spywares mercenaires (type Pegasus), exploitant des vulnérabilités zero-day (désigne une faille de sécurité informatique inconnue du créateur d'un logiciel ou du grand public, et qui est exploitée par des pirates avant qu'un correctif – ou patch - n'ait pu être créé) contre des cibles spécifiques notamment journalistes, activistes, personnalités politiques. Le risque pour l'utilisateur moyen reste extrêmement faible. Apple propose le mode Isolement (Lockdown) pour les profils à risque élevé.
Virus, arnaque ou piratage, comment les distinguer ?
Toute alerte « virus » sur iPhone est quasi certainement une arnaque, mais phishing, comptes compromis ou spywares restent des risques bien réels, chacun appelant une réponse différente.
|
Type |
Nature réelle |
Vecteur |
Risque sur iOS |
Action |
|
Virus |
Malware auto-répliquant |
Phishing, exploitation système |
Extrêmement rare sur les appareils non jailbreakés |
Supprimer les apps suspectes, restaurer une sauvegarde saine ou réinitialiser |
|
Faux pop-up (scareware) |
Manipulation via navigateur |
Publicités agressives |
Très fréquent, sans infection réelle |
Fermer l'onglet, ne rien toucher, effacer les données du navigateur |
|
Phishing/smishing |
Vol d'identifiants ou d'argent |
SMS, emails, messageries |
Élevé, menace la plus courante |
Ne pas cliquer, vérifier l'expéditeur |
|
Identifiant Apple compromis |
Accès non autorisé au compte |
Phishing, fuite de mots de passe |
Modéré à élevé |
Réinitialiser le mot de passe, activer la 2FA, vérifier l'activité du compte |
|
Logiciel espion |
Surveillance avancée |
Exploits ciblés, invisibles |
Très rare, cibles spécifiques des individus ciblés |
Activer le mode Isolement, mettre à jour, redémarrer, solliciter un expert |
|
PUA/adware |
Applications indésirables, publicités intrusives |
Apps douteuses, profils inconnus |
Faible à modéré |
Supprimer profils/apps inconnus, réinitialiser le navigateur |
L'iPhone a-t-il besoin d'un antivirus à scan classique ?
Contrairement à ce que suggèrent de nombreux guides, le scan antivirus traditionnel n'existe pas sur iOS. Le sandboxing empêche toute application y compris de sécurité d'inspecter les autres apps ou le système à la recherche de malwares. Cela ne rend pas les solutions de sécurité inutiles pour autant. Leur valeur réside dans une protection alignée sur les menaces réelles notamment le filtrage des liens et pages de phishing, sécurisation des connexions, et diagnostic des configurations à risque. L'objectif n'est pas de traquer des virus fantômes, mais de prévenir les attaques effectivement rencontrées sur iOS.
Les bons réflexes de sécurité à avoir
- Maintenir iOS à jour : Activez les mises à jour automatiques afin de bénéficier rapidement des correctifs de sécurité.
- Sources fiables : Ne pas jailbreaker, installer uniquement via l'App Store, éviter les profils de configuration inconnus.
- Vigilance face aux messages inattendus : Considérez tout SMS, e-mail ou pop-up inattendu comme suspect jusqu'à vérification.
- Mots de passe robustes : Protégez votre compte Apple avec un mot de passe unique et activez l'authentification à deux facteurs.
- Wi-Fi public : Évitez les opérations sensibles sur un Wi-Fi ouvert et privilégiez un VPN lorsque cela est possible.
- Mode Isolement : Les personnes particulièrement exposées, comme les journalistes ou les dirigeants, peuvent activer le mode Isolement pour renforcer leur sécurité.
Notre solution ESET Mobile Security pour iOS
Les principaux risques ne sont pas des virus cachés, mais des attaques fondées sur la manipulation, les connexions non sécurisées et des réglages insuffisants. ESET Mobile Security pour iOS (versions gratuite et premium) répond directement à ces enjeux :
- Link Checker (gratuit) analyse toute URL à partir de la base de données de réputation d'ESET afin d'identifier les liens malveillants ou frauduleux.
- Device Scan (gratuit) évalue en un clic la posture de sécurité de l'appareil et détecte les éventuelles faiblesses de configuration susceptibles d'exposer l'utilisateur à des risques.
- Le vérificateur des paramètres de l’appareil contrôle les principaux mécanismes de protection de l'appareil, notamment le verrouillage de l'écran, la gestion des notifications ainsi que l'espace de stockage disponible pour les futures mises à jour.
- La protection anti-phishing pour Safari (Premium) bloque les pages de phishing et les sites malveillants avant même leur chargement dans le navigateur.
- La sécurisation de la connexion alerte les utilisateurs lorsqu'ils se connectent à des réseaux Wi-Fi non sécurisés ou jugés à risque, tout en leur permettant de définir une liste de réseaux de confiance.
« Quand on se demande si les iPhones peuvent être infectés par des virus, on s'inquiète généralement de la mauvaise menace. Il est aujourd'hui bien plus probable de tomber sur ud phishing, un faux site ou un usurpateur d'identité. », Lukáš Štefanko, chercheur senior en malwares chez ESET.
En cas de compte Apple compromis
Si le problème relève d'un identifiant Apple piraté plutôt que d'un virus, la marche à suivre diffère. Changez immédiatement le mot de passe, vérifiez les appareils connectés et l'activité du compte, supprimez les applications inconnues, activez la 2FA, et contrôlez les profils de configuration ou modifications de réglages suspects.
Conclusion
La vraie question n'est pas « mon iPhone peut-il être infecté par un virus ? » mais « saurai-je reconnaître une arnaque avant qu'elle ne m'atteigne ? » L'architecture de sécurité d'Apple rend les virus extrêmement rares sur un appareil non jailbreaké, mais les cybercriminels se sont adaptés, ciblant la confiance des utilisateurs plutôt que leurs appareils notamment par des méthodes telles que le phishing, les fausses alertes, les profils malveillants et arnaques génératives par IA. Une sécurité efficace repose donc moins sur la traque du virus que sur la vigilance, la mise à jour régulière, la protection des comptes et l'évitement des liens, applications et réseaux à risque, combinés à des outils dédiés aux menaces mobiles réelles.