Le paysage des cybermenaces évolue depuis des années. Mais aujourd’hui, cette évolution semble s’accélérer et l’IA y contribue largement. Elle permet aux cybercriminels de lancer des attaques plus sophistiquées, plus rapidement et à plus grande échelle. Elle leur offre aussi une surface d’attaque plus vaste, à mesure que les entreprises s’empressent d’adopter ces nouveaux outils. Dans bien des cas, cette adoption progresse plus vite que les mesures de gouvernance indispensables pour en encadrer et en sécuriser l’usage.
Dans ce contexte, les dirigeants et responsables informatiques des PME connaissent l’importance d’une cybersécurité efficace. Ils veulent être protégés, poursuivre leurs activités et pouvoir faire face aux incidents. Mais leurs budgets ne sont pas illimités. Ils ont besoin d’une sécurité simple à comprendre, à adopter et à gérer. Cela suppose un autre modèle opérationnel : l’IA et l’automatisation épaulent les équipes de sécurité lorsque c’est pertinent, tandis que les décisions exigeant du contexte et du discernement restent supervisées par des experts. Trouver le bon équilibre et le bon partenaire sera essentiel pour améliorer leur préparation et leur résilience.
L’IA transforme le paysage des menaces
L’IA ouvre des perspectives considérables. Les dirigeants voient son potentiel pour accroître la productivité et l’efficacité des processus, transformer l’expérience client, accélérer la prise de décision et conquérir de nouveaux marchés. Selon notre Panorama ESET 2026 de la cybersécurité PME en France, la plupart des PME (66 %) intègrent l’IA à leurs activités sur le territoire.
Mais ces possibilités s’accompagnent de risques, que la plupart des entreprises reconnaissent. À mesure que l’IA prend de la place dans leurs activités, elle devient aussi une composante de leur surface d’attaque. Il peut s’agir d’un chatbot de service client, d’un assistant de programmation déployé par une équipe DevOps ou d’un ensemble d’agents utilisés par le service financier pour des tâches comptables répétitives. Dès lors qu’un système d’IA accède à des données ou à des systèmes sensibles, dispose de permissions trop étendues ou peut prendre des décisions et agir, il présente un risque potentiel pour la sécurité. Ces risques se multiplient souvent sans être visibles. D’après le même rapport, 38% des entreprises Françaises ne disposent pas d’une véritable politique encadrant l’IA..
Les fuites accidentelles de données et les agents IA qui agissent de manière imprévue ne sont qu’une partie du problème. Les acteurs malveillants externes représentent une menace potentiellement plus grave encore. Les dépôts de compétences destinées aux agents IA constituent un risque croissant. Ces compétences fonctionnent un peu comme des extensions de navigateur, mais pour les agents IA. Or, un nombre grandissant d’entre elles sont conçues pour voler des données, abuser des permissions accordées, télécharger des logiciels malveillants ou déclencher des actions non prévues. ESET a analysé 900 000 compétences issues de plusieurs dépôts populaires entre mars et mai 2026. Plus de 25 000 ont été jugées suspectes et plus de 3 000 classées comme malveillantes. Certaines exfiltraient des données et exécutaient des logiciels malveillants. D’autres manipulaient des systèmes sensibles, contournaient les instructions au moyen d’injections de prompt et modifiaient le comportement des agents.
Malheureusement, ces compétences ne sont que la partie émergée de l’iceberg. Les utilisateurs peuvent aussi recevoir des liens malveillants par l’intermédiaire de chatbots, puis être dirigés vers des sites de phishing ou amenés à installer des logiciels malveillants. Les attaquants peuvent également compromettre des sources de téléchargement et d’autres composants avec lesquels les agents IA interagissent, ouvrant la voie au détournement de ces agents, à la fraude et à d’autres menaces.
L’injection de prompt est une autre menace. L’OWASP l’a récemment classée au premier rang des risques pesant sur les grands modèles de langage. Les attaquants manipulent l’IA en lui soumettant directement des instructions malveillantes, ou en les dissimulant dans des contenus qu’elle consultera plus tard. Chaque contenu devient ainsi un vecteur d’attaque potentiel.
L’IA accélère les attaques
L’IA n’est pas seulement une cible : c’est aussi un puissant outil pour les cybercriminels. Comme l’alertaient dès mars 2025 les experts britanniques de la cybersécurité, elle continuera presque certainement à rendre certaines étapes des cyberintrusions plus efficaces, entraînant une hausse de la fréquence et de l’intensité des cybermenaces. Ils distinguent notamment plusieurs usages :
- Reconnaissance des victimes : l’IA peut automatiser et améliorer l’analyse des réseaux sociaux, des sites d’entreprise et d’autres sources afin de repérer des cibles potentielles. Elle peut ensuite cartographier leurs relations pour préparer des opérations de phishing ou de fraude, et rechercher des voies d’attaque. Surtout, elle accomplit ce travail à une vitesse et à une échelle qui semblait encore impossibles il y a un ou deux ans.
- Recherche de vulnérabilités et développement d’exploits : c’est l’un des usages de l’IA dont les effets ont été les plus marquants ces derniers mois. La technologie a considérablement réduit le délai disponible pour corriger les failles : elle permet aux attaquants de découvrir de nouvelles vulnérabilités et de développer des exploits visant des failles récemment identifiées avant que la plupart des équipes de défense aient pu tester et déployer les correctifs. Plusieurs autorités ont tiré la sonnette d’alarme, notamment les autorités financières britanniques et leurs homologues à New York.
- Ingénierie sociale : l’IA permet de rédiger des messages fluides, sans fautes et très convaincants pour inciter les victimes à cliquer sur des liens malveillants ou à communiquer de l’argent, des informations personnelles ou des identifiants. Combinée à la reconnaissance des victimes, elle peut alimenter des campagnes de phishing personnalisées, à grande échelle et dans les langues locales.
- Développement de logiciels malveillants simples : l’IA abaisse le niveau de compétences nécessaire pour transformer une idée d’attaque en code fonctionnel, même si les logiciels malveillants ainsi produits restent relativement peu sophistiqués. ESET a également observé d’autres usages de l’IA, notamment avec PromptSpy, le premier logiciel espion Android s’appuyant sur l’IA. Cette menace exploite Gemini de Google pendant son exécution pour assurer sa persistance.
- Traitement des données exfiltrées : l’IA classe, nettoie et extrait rapidement de grandes quantités d’informations à partir de données volées, afin de les rendre plus faciles à exploiter ou à monétiser par les cybercriminels.
Les agents IA capables d’exécuter des tâches de manière autonome, à la vitesse des machines, pourraient encore accroître la productivité des groupes malveillants. Pour les équipes chargées de défendre les réseaux, ce nouveau paysage impose un dispositif capable de suivre le rythme, sans demander à des équipes déjà sous pression d’interpréter seules chaque alerte et de prendre toutes les décisions.
Pourquoi les PME peinent à gérer cette complexité
Les équipes de sécurité sont déjà en difficulté face à la complexité de l’informatique et de la cybersécurité : elles doivent gérer un nombre croissant de systèmes et d’outils, tout en disposant des compétences nécessaires pour déployer, optimiser et surveiller ces solutions efficacement. Même une grande entreprise peut peiner à relever ce défi. Il n’est donc pas surprenant que les PME, qui disposent de moins de temps, de compétences et de ressources, soient particulièrement concernées.
Acheter de nouvelles technologies pour les ajouter à celles déjà en place ne résoudra pas le problème. Cela ne ferait qu’accroître la complexité et solliciter davantage des compétences et des ressources déjà limitées. Les PME n’ont pas besoin de nouveaux tableaux de bord ni de nouvelles alertes à examine mais bien d’une sécurité qui simplifie leur travail. Les outils fondés sur l’IA prennent en charge les analyses répétitives et la priorisation, tandis que des experts examinent les cas ambigus et orientent la réponse. Les entreprises bénéficient ainsi d’une protection solide, plus facile à comprendre, à adopter et à gérer.
Les difficultés rencontrées par les PME peuvent se résumer ainsi :
- Trop d’outils, d’alertes, de tableaux de bord et de décisions techniques à gérer. Cette complexité rend difficile l’évaluation du niveau réel de protection de l’entreprise et l’identification des priorités.
- Des équipes surchargées, qui ne comptent souvent aucun spécialiste de la cybersécurité. Avec une petite équipe interne, il est impossible d’examiner chaque alerte.
- L’absence de surveillance 24 h/24 et 7 j/7, qui laisse les menaces s’introduire dans l’entreprise le soir, le week-end et pendant les congés. Elles peuvent alors rester plus longtemps sans être détectées, ce qui accroît le risque de perturbation majeure de l’activité.
- Une fatigue liée aux alertes, aggravée par un manque de confiance et de compétences dans les opérations de sécurité (SecOps). Les équipes perdent du temps sur de fausses alertes tandis que de véritables menaces passent inaperçues.
- Les perturbations et les conséquences commerciales des incidents. Les PME ne craignent pas seulement l’incident technique : elles redoutent aussi les pertes de revenus, les interruptions d’activité, le départ de clients et les atteintes à leur réputation.
- Des solutions de sécurité mal configurées, susceptibles de créer des angles morts dans la détection et de réduire le niveau de préparation.
- Une adoption rapide de l’IA qui laisse des lacunes dans sa gouvernance et favorise les fuites de données, les résultats peu fiables, le shadow AI et d’autres risques pour l’entreprise.
- Une sécurité qui crée trop de travail au lieu d’aider les PME à prendre de meilleures décisions.
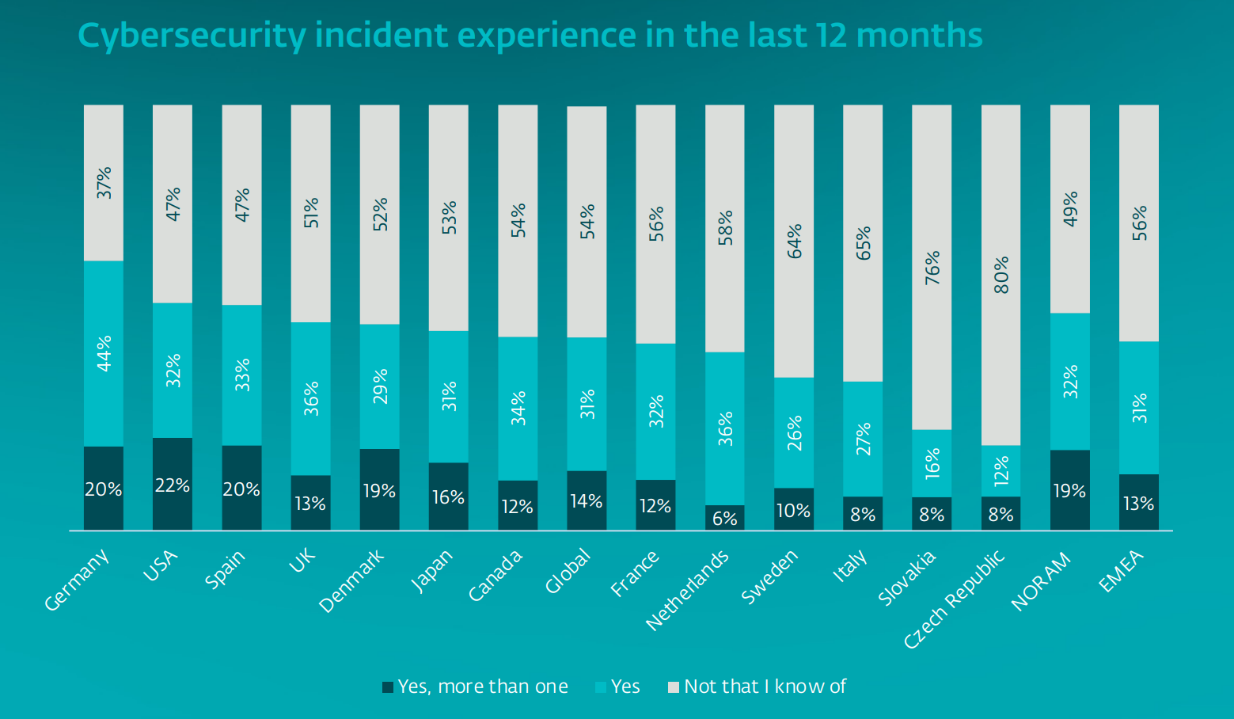
Dans ce contexte, la sécurité doit être simple à comprendre et facile à utiliser, mais aussi répondre à un besoin essentiel : la résilience opérationnelle. Nos données montrent que près de la moitié des PME en France (44 %) ont subi au moins un incident au cours des 12 derniers mois. Cette proportion frôle même une organisation sur deux pour les structures comptant entre 500 et 1 000 endpoints.
La perturbation de leurs activités constitue d’ailleurs l’une de leurs principales préoccupatiosn. C’est d’ailleurs la conséquence le plus souvent associée à un impact important ou critique.
Si les compromissions deviennent de plus en plus difficiles à éviter, les PME doivent surtout être capables de détecter les intrusions le plus tôt possible, d’y résister, de maintenir un niveau minimal d’activité et de se rétablir rapidement. Les mieux préparées à faire preuve d’une telle résilience ne sont pas celles qui investissent le plus dans l’IA ou qui accumulent le plus d’outils de sécurité mais bien celles qui veillent à ce que leurs technologies servent leurs objectifs métier et qui investissent dans une sécurité les aidant à prendre de meilleures décisions sous pression pour assurer la continuité de leurs activités.
C’est d’autant plus important dans un contexte économique incertain, où les réserves de trésorerie sont limitées, les budgets de sécurité restreints et où même une courte interruption peut peser lourdement sur les résultats.
Que mettre en place maintenant ?
Les données d’ESET montrent que les PME prennent la cybersécurité au sérieux et investissent dans leur protection. Pourtant, pour beaucoup, ces investissements restent principalement destinés à gérer la sécurité en interne. Leur niveau de préparation demeure insuffisant : elles ne disposent pas des processus et des contrôles nécessaires pour prévenir, détecter et traiter efficacement les menaces. Peu d’entre elles ont établi un plan de réponse aux incidents documenté et régulièrement réexaminé.
Elles ont donc besoin d’un partenaire de confiance, capable d’offrir des moyens de protection complets axés sur la prévention des menaces traditionnelles, ainsi qu’une couche de sécurité supplémentaire pour surveiller les menaces et leur permettre d’agir rapidement afin de les contenir et de rétablir leurs activités. L’IA peut aider à traiter et à hiérarchiser un volume d’événements qu’une petite équipe ne peut gérer seule. Des experts externes peuvent ensuite examiner les situations détectées et guider la réponse, en prolongement de l’équipe informatique interne du client.
L’entreprise conserve ainsi la maîtrise de son environnement et de ses décisions, tout en bénéficiant d’une sécurité plus simple à comprendre et à gérer. Elle accède à une protection puissante, fournie sous forme de service, sans devoir maintenir une grande équipe de sécurité en interne.
Pour proposer ces capacités, un partenaire de sécurité doit couvrir l’ensemble de la surface d’attaque : postes de travail, serveurs cloud, outils collaboratifs, identités et, bien sûr, IA. Cela implique de protéger les conversations avec l’IA, les agents IA, les contenus qu’elle génère, ses composants, les données sensibles et l’écosystème de l’IA au sens large. Un partenaire de confiance doit également utiliser l’IA et l’automatisation pour alléger la charge opérationnelle de ses clients et accélérer la détection des menaces et la réponse. Des experts supervisent les investigations et apportent une compréhension du contexte métier aux décisions les plus importantes.
Réduire les risques, préserver l’activité, renforcer la confiance
La bonne nouvelle, c’est que tout cela est possible dès aujourd’hui. Une sécurité conçue pour surmonter la complexité opérationnelle et le manque de ressources ou de compétences. Un service assuré par des experts, qui renforce la confiance et la résilience sans surcharger les équipes. Avec le bon partenaire, les PME peuvent bénéficier d’une protection de niveau entreprise pour réduire les risques sur l’ensemble de leur surface d’attaque.
Elles peuvent ainsi adopter l’IA plus sereinement et profiter des nouvelles possibilités et gains d’efficacité qu’elle offre, tout en maintenant leurs activités pendant un incident et continuer à répondre aux attentes de leurs clients. Une sécurité plus simple permet à leurs équipes de se concentrer sur l’essentiel, avec la confiance nécessaire pour faire face même aux menaces inédites.