Auf einem kompromittierten Exchange-Server ist die interessanteste Aktivität nicht immer die Nachricht, die im Posteingang eines Benutzers eintrifft.
Irgendwo in einer staatlichen Behörde sendet ein Beamter eine E-Mail an einen Kollegen bei einem transnationalen Militärbündnis. Die Nachricht wird, genau wie vorgesehen, über einen Microsoft Exchange-Server versendet. Nichts wirkt verdächtig. Doch bevor die E-Mail das Gebäude verlässt, wird sie von einem Code stillschweigend überprüft. Er stuft sie als interessant ein und legt eine Kopie beiseite, um sie an neugierige Augen weiterzuleiten, während die ursprüngliche E-Mail ihren Weg fortsetzt.
Am 28. November 2025 entdeckten wir das Toolset, das solchen Code auf einem Exchange-Server einer Regierungsorganisation in Kasachstan installiert. Was zunächst wie einzelne verdächtige Komponenten aussah, entpuppte sich bald als ein bisher undokumentiertes Toolset: eine Sammlung modularer .NET-Malware, die darauf ausgelegt ist, auf Microsoft Exchange-Servern zu laufen, Befehle zu empfangen, diese im Speicher auszuführen, die kompromittierte Organisation zu kartieren und ausgewählte E-Mail-Nachrichten zu sammeln. Nachdem wir unsere Erkennungsmechanismen verfeinert hatten, fanden wir dasselbe Toolset bei einer Regierungsorganisation in Rumänien – die am 23. Dezember 2025 kompromittiert worden war –, wo es so konfiguriert war, dass es E-Mails identifizierte, die an die NATO und die EU gesendet oder von diesen empfangen wurden.
Da die Tools in hohem Maße auf Serialisierung setzen (eine Technik zum Verpacken von Daten und Code für den Transport), fassen wir sie unter dem Präfix „Cereal“ zusammen. Was dieses Toolset auszeichnet, ist die Kombination aus neuartigen Techniken, die tiefgreifende Kenntnisse der Exchange-Interna erfordern, und ungewöhnlichen .NET-Ausführungsmethoden.
Einer der interessantesten Aspekte dieses Tool-Sets ist das, was wir nicht gefunden haben: eine externe Command-and-Control-Infrastruktur (C&C). Stattdessen wird der kompromittierte Exchange-Server des Opfers dazu missbraucht, als C&C-Infrastruktur zu fungieren - was das ganze noch schlimmer macht.
Wir schreiben „Cereal“ mit hoher Sicherheit der russlandnahen APT-Gruppe Turla zu, basierend auf der gleichzeitigen Verwendung einer weiteren Komponente, die öffentlich mit Turla in Verbindung gebracht wird, sowie auf konzeptionellen Ähnlichkeiten mit älterer Turla-Malware. Die vollständige technische Analyse ist in unserem Whitepaper verfügbar.
Kernpunkte dieses Blogbeitrags:
- Zunächst beobachteten wir ein undokumentiertes Toolset bei einer Regierungsorganisation in Kasachstan. Nachdem wir die Erkennung dieser Tools durch unser Produkt verfeinert hatten, entdeckten wir einen Monat später eine kompromittierte Regierungsorganisation in Rumänien.
- Wir deckten ein ausgeklügeltes, modulares und eng vernetztes Toolset auf, das dafür konzipiert ist, auf Exchange-Servern kompromittierter Einrichtungen zu laufen und langfristige Cyberspionage zu betreiben.
- Es wurde keine externe Netzwerkinfrastruktur beobachtet. Eine der schädlichen Komponenten, eine passive Backdoor, die auf Exchange-Servern läuft, ermöglicht den Zugriff auf das interne Netzwerk.
- Befehle werden von den Betreibern in Form separater ausführbarer Dateien mit einer ähnlichen, maßgeschneiderten Struktur gesendet. Dies deutet auf die Existenz eines Frameworks hin, das die Kompilierung und Übermittlung von Befehlen automatisiert.
- Ein automatisiertes Modul zur E-Mail-Erfassung, das in legitime Microsoft-Exchange-Prozesse eingeschleust wird, greift auf die E-Mail-Transportpipeline zu und manipuliert diese. Dies erfordert ein tiefgreifendes Verständnis der inneren Funktionsweise von Microsoft Exchange und stellt eine neuartige Technik dar.
- Der Einsatz verschiedener .NET-Tricks, wie beispielsweise nicht verwaltete Einstiegspunkte, sowie der Missbrauch des .NET-Native-Image-Caches machen dieses Toolset im Vergleich zu den meisten aktuellen APT-Fällen, die wir untersucht haben, recht ausgefeilt.
Opferprofil und geopolitischer Kontext
Turla, auch bekannt als Snake, ist seit mindestens 2004 aktiv und wird allgemein als Teil des russischen FSB angesehen. Zu seinen üblichen Zielen zählen Regierungen, diplomatische Vertretungen und Verteidigungsorganisationen, vor allem in Europa, Zentralasien und dem Nahen Osten. Wir haben einen Großteil des Arsenals von Turla auf WeLiveSecurity dokumentiert. Im Jahr 2025 berichteten wir zudem in unserem Blogbeitrag „Gamaredon und Turla greifen gemeinsam ukrainische Spitzenziele an“ und in unserem Whitepaper „amaredon in 2025: Leveraging tunnels, workers, dead drops, and new alliances “ über eine ungewöhnliche Zusammenarbeit zwischen Turla und Gamaredon.
Das „Cereal“-Toolkit verdeutlicht Turlas Fähigkeit, einen langsamen, sorgfältigen und langfristigen Angriff durchzuführen, der sich auf Microsoft-Exchange-Server stützt.
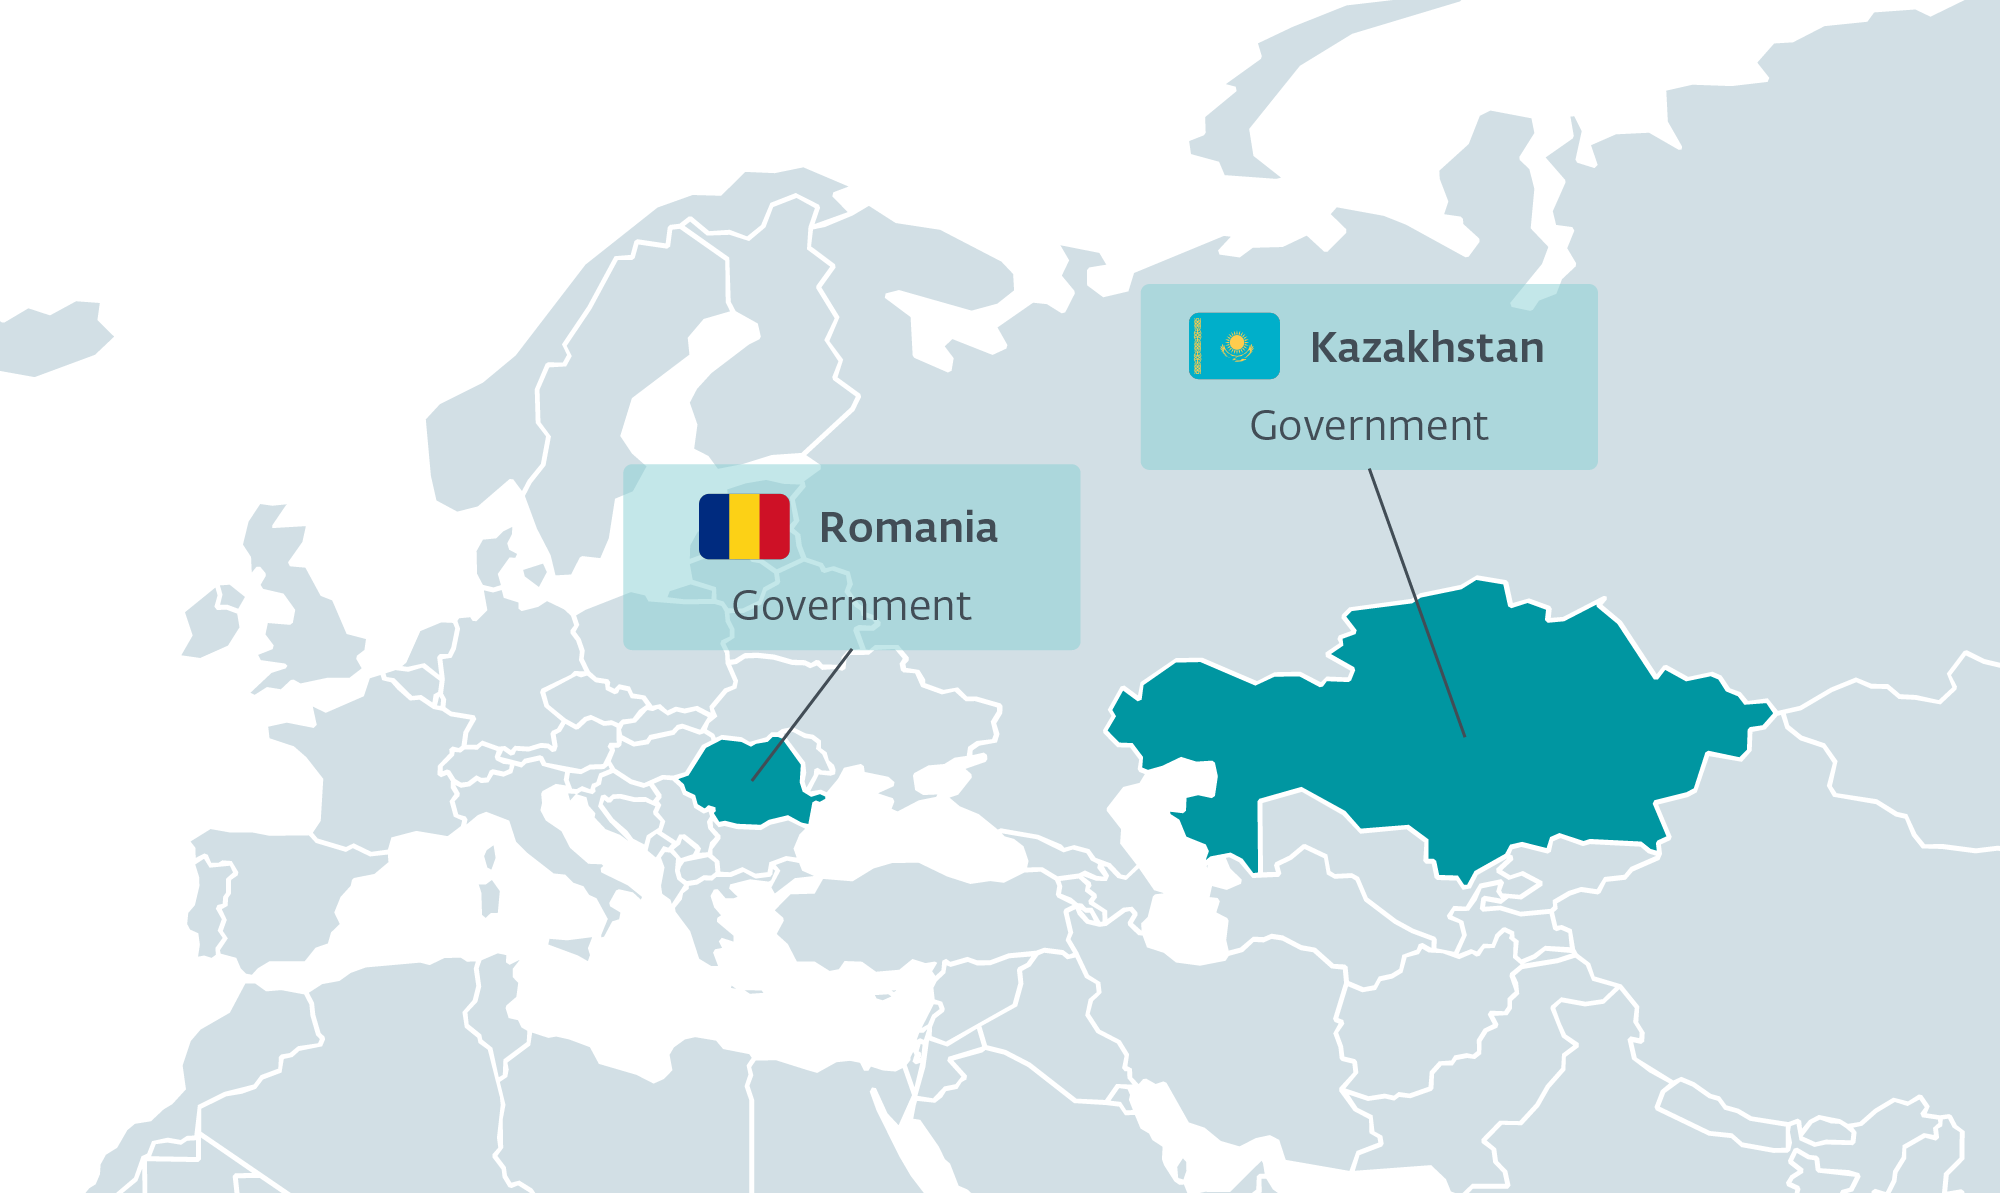
Wir haben zwei nationale Regierungsorganisationen identifiziert, die von Cereal kompromittiert wurden, und zwar in Regionen, die eng mit den bekannten Angriffszielen von Turla übereinstimmen. Basierend auf ESET-Telemetriedaten sind rund 70 % der Länder, die seit 2022 von Turla ins Visier genommen wurden, ehemalige Sowjetrepubliken oder europäische Länder, die einst eng mit der Sowjetunion verbunden waren. Die geografische Verteilung der beiden bestätigten Kompromittierungen ist in Abbildung 1 dargestellt.
Der rumänische Fall ist bemerkenswert, da eine Komponente, „CerealBox“, so konfiguriert war, dass sie Nachrichten mit Adressen von NATO- und EU-Institutionen sammelte. Dieser Fokus entspricht den seit langem bestehenden Prioritäten des russischen Geheimdienstes. Er könnte auch mit regionalen Spannungen zusammenhängen: Seit Anfang 2025 hat Rumänien mehrere Vorfälle gemeldet, bei denen russische Drohnen in der Nähe oder innerhalb seines Hoheitsgebiets abgestürzt sind, was starke Reaktionen der rumänischen Behörden und Forderungen nach einer NATO-Mission in der Schwarzmeerregion ausgelöst hat.
Auch der Angriff auf Kasachstan erfolgte in einem relevanten politischen Kontext. Seit Januar 2026 hat Kasachstan Berichten zufolge damit begonnen, einige russische Exilanten und Regimekritiker auszuweisen, die dort nach dem großangelegten Einmarsch Russlands in die Ukraine zuvor relative Sicherheit gefunden hatten. Die Kompromittierung einer kasachischen Regierungsstelle passt zu einem Szenario, in dem die Betreiber Einblick in russische Dissidenten gewinnen wollen, die den kasachischen Behörden bekannt sind, aber noch nicht auf einer Ausweisungsliste stehen.
Ein weiteres Detail ist erwähnenswert. Die Aktivitäten in Kasachstan nahmen am 15. Januar 2026 sprunghaft zu – am Tag nach dem Alten Neujahr, einem informellen Feiertag, der in Russland und einigen Nachbarländern noch immer begangen wird. Malware feiert zwar keine Feiertage, ihre Betreiber jedoch schon.
Eine tiefergehende technische Analyse gibt es im englischsprachigen Originalblogpost.