O relatório de atividade APT da ESET reúne as ações mais relevantes de grupos de ameaças persistentes avançadas (APT, na sigla em inglês) selecionados, documentadas pelos pesquisadores da ESET entre abril e setembro de 2026. As operações apresentadas aqui refletem o panorama geral de ameaças observado nesse período e destacam algumas das principais tendências e novidades. Elas representam apenas uma parte da inteligência de cibersegurança que a ESET disponibiliza aos clientes dos relatórios ESET Threat Intelligence APT Reports.
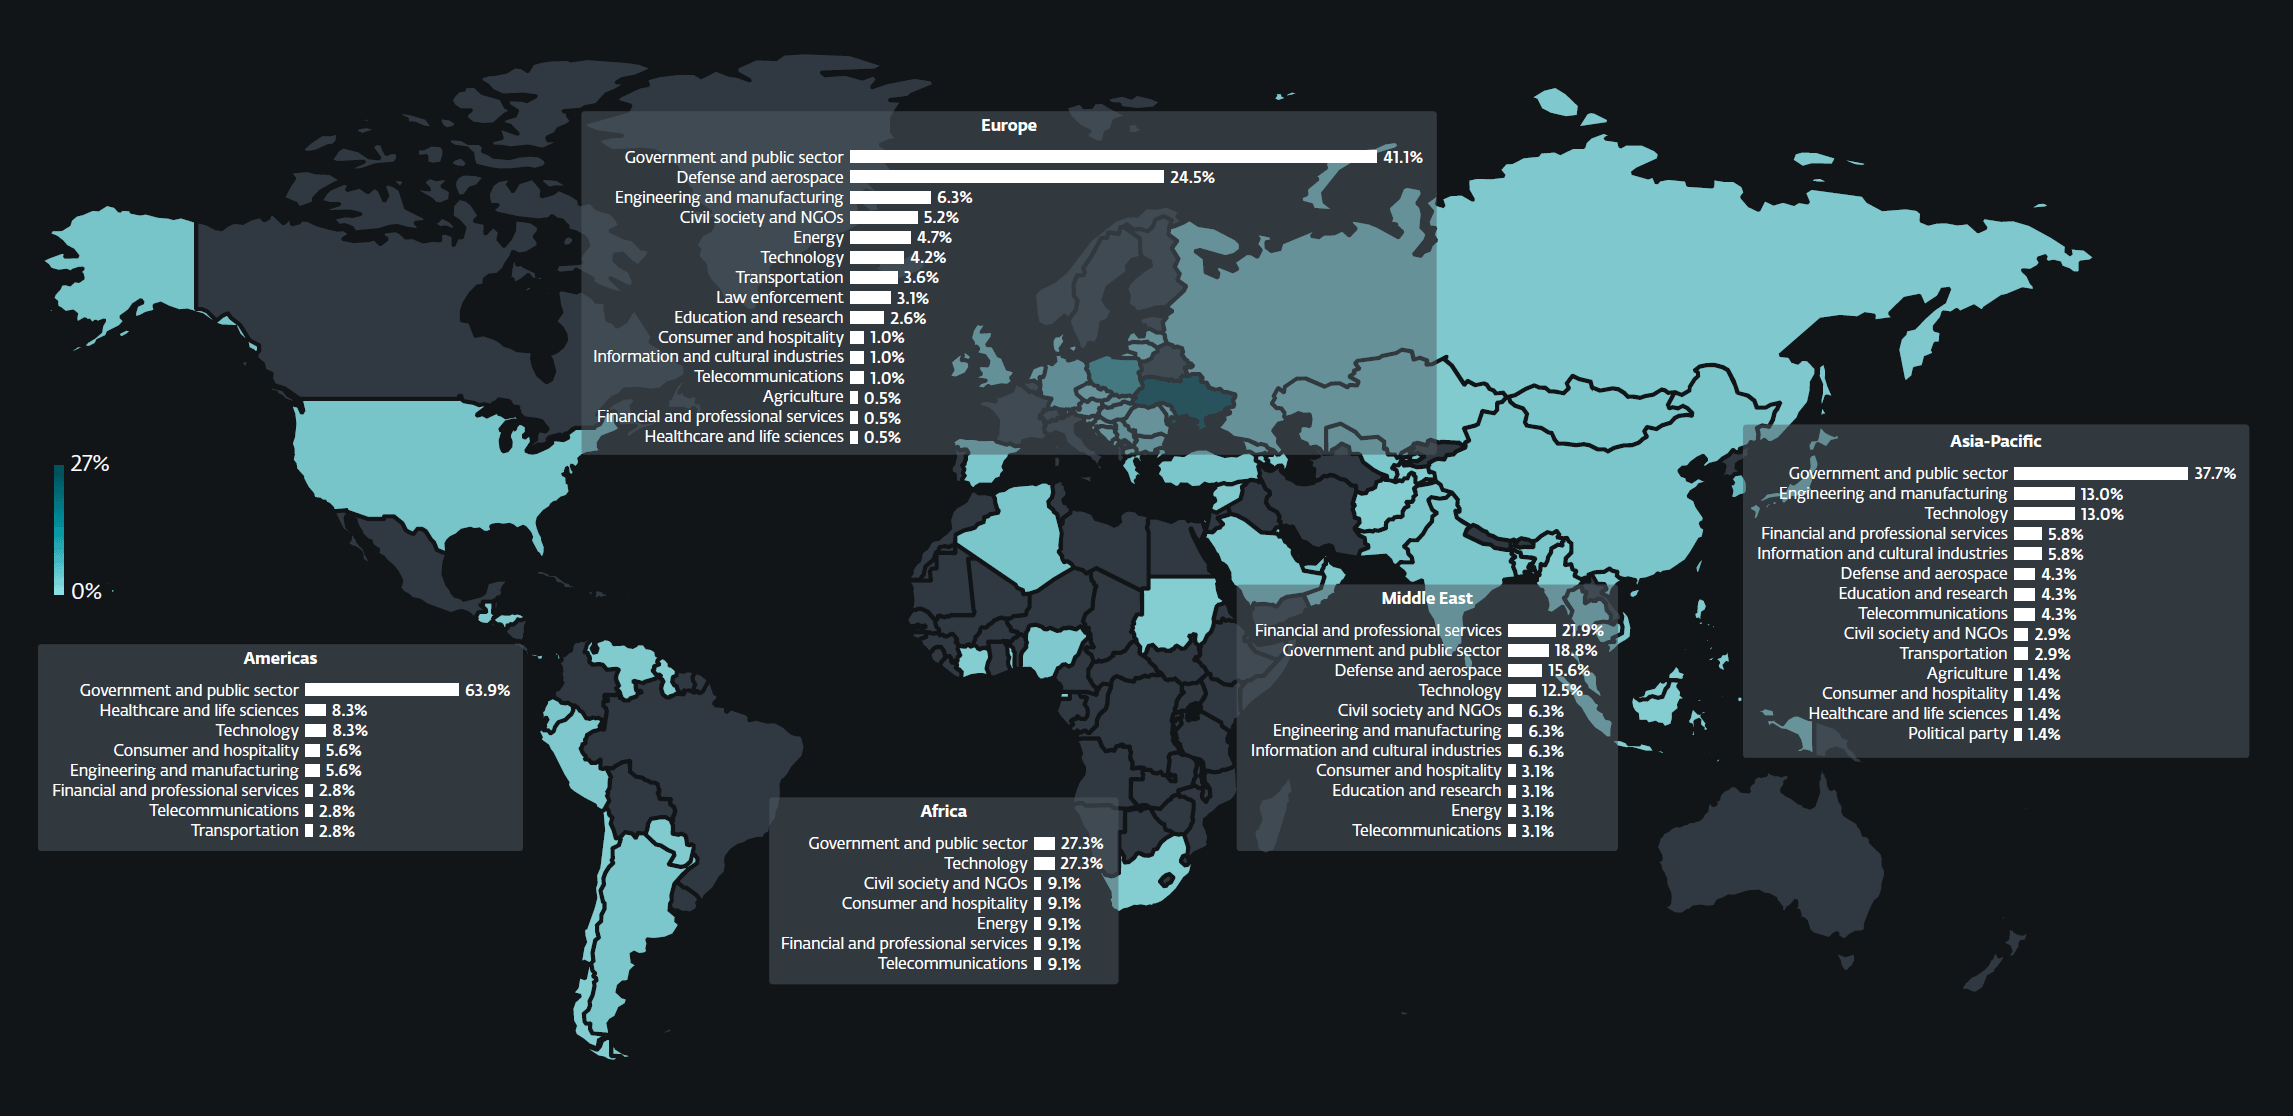
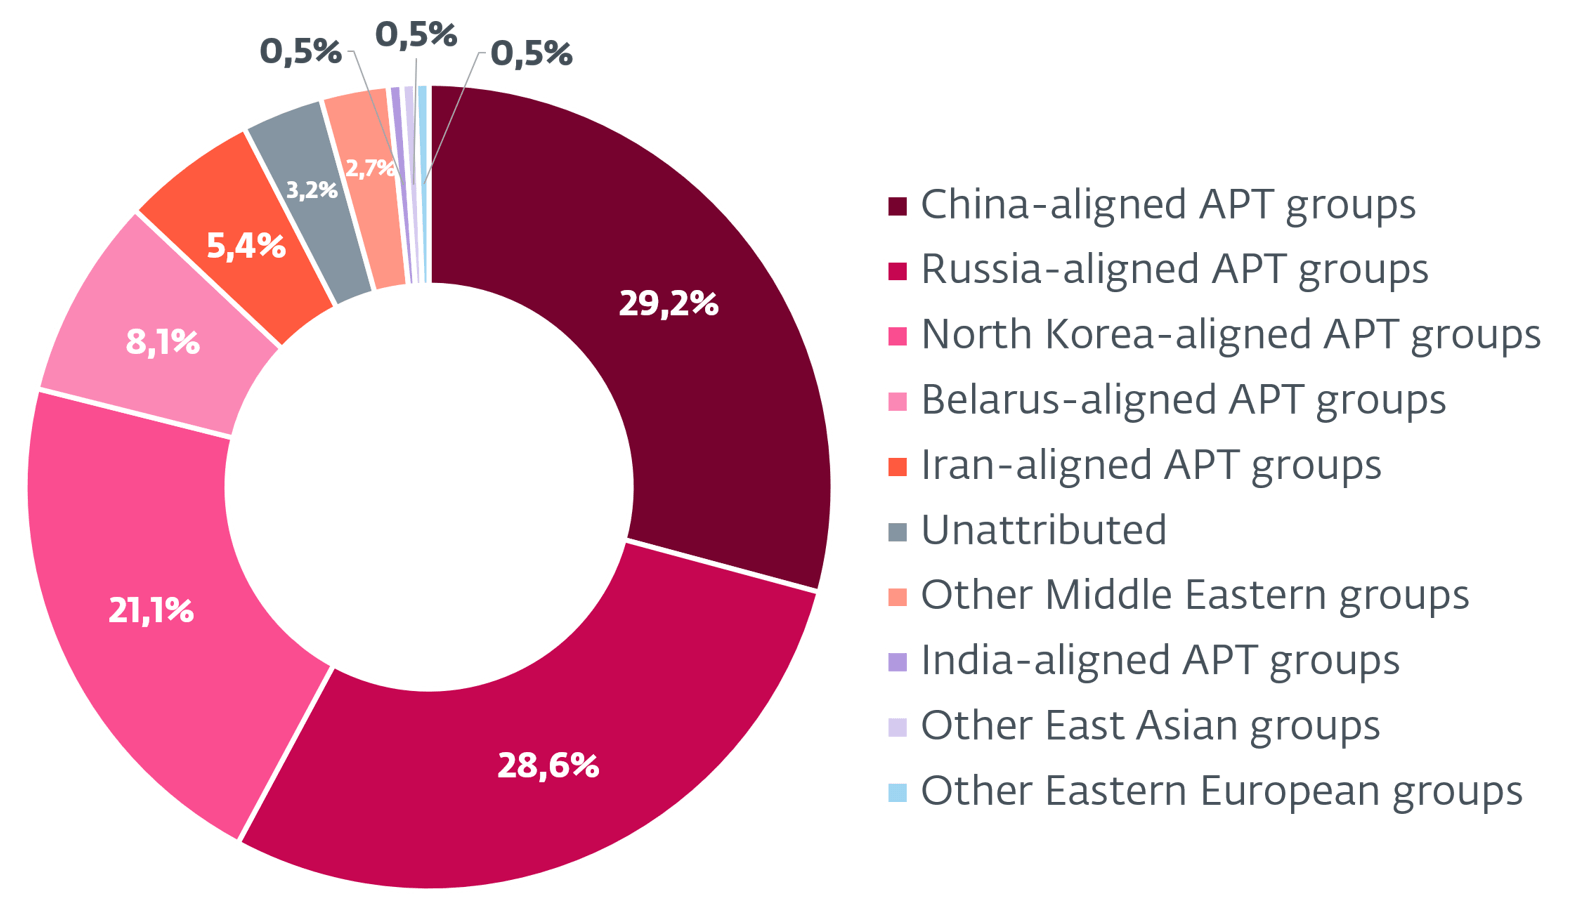
No período analisado, grupos alinhados à China conduziram operações de coleta de inteligência voltadas principalmente a alvos governamentais. O FamousSparrow manteve suas atividades de monitoramento na América do Sul, assim como no período anterior. No Sudeste Asiático e na Oceania, grupos cibercriminosos alinhados à China executaram campanhas que parecem apoiar os esforços das forças de segurança chinesas contra o crime organizado na região. Um desses grupos atacou hotéis em Palau, país que vem sendo usado cada vez mais como base para atividades de fraude ligadas ao crime organizado. O SlippyNunchucks implantou seu conjunto de ferramentas DarkVigil no Sri Lanka contra falantes de chinês envolvidos em esquemas fraudulentos, provavelmente no contexto de esforços regionais mais amplos de combate a crimes financeiros. Como os complexos dedicados a golpes se tornaram um problema para os países vizinhos da China, com impactos negativos diretos inclusive para o próprio país, é provável que grupos APT alinhados à China tenham apoiado iniciativas de aplicação da lei nessa área. Outro conjunto mais amplo de atividades teve como alvo organizações taiwanesas do setor de semicondutores. Esse foco na indústria de semicondutores de Taiwan está em linha com as prioridades históricas da China em espionagem industrial e com a importância estratégica das cadeias de suprimentos de semicondutores, tanto para a competição econômica quanto para a segurança nacional.
A atividade alinhada ao Oriente Médio cresceu em relação ao período anterior, impulsionada principalmente pelo retorno de vários grupos consolidados alinhados ao Irã. No período anterior, a atividade desses grupos havia diminuído, provavelmente porque as restrições de internet impostas pelo regime iraniano atrapalhavam suas próprias operações. O FilthyFeline, um subgrupo do OilRig, e o MuddyWater retomaram suas atividades após uma fase mais discreta, direcionando a maior parte das operações contra organizações de diversos setores em Israel; um número menor de empresas norte-americanas também foi afetado. Além disso, o FilthyFeline parece ter assumido operações contra um provedor de serviços de dados móveis no Uzbequistão que já havia sido comprometido pelo BladedFeline, outro subgrupo do OilRig. Paralelamente, analisamos malwares novos ou atualizados, o que indica uma retomada do desenvolvimento em alguns setores do ecossistema alinhado ao Irã. Também identificamos atividade do Arid Viper, grupo ligado ao Hamas, contra o que parece ser o Ministério das Relações Exteriores e Expatriados da Autoridade Palestina ou um órgão governamental afiliado. Considerando o processo de paz liderado pelos Estados Unidos atualmente em andamento, além da rivalidade histórica entre o Hamas e a Autoridade Palestina, essa atividade provavelmente buscava coletar inteligência sobre a posição diplomática e as discussões internas da Autoridade Palestina em relação às negociações para reduzir as hostilidades na região.
Os grupos cibercriminosos alinhados à Coreia do Norte não se afastaram significativamente dos tipos de alvos observados em períodos anteriores. Entre eles estão, principalmente, empresas de tecnologia e de criptomoedas, desenvolvedores de software e outros alvos oportunistas. Ao lado da Coreia do Sul, a Ucrânia ganhou cada vez mais relevância entre os alvos desses grupos. Isso provavelmente está relacionado à aproximação crescente entre Rússia e Coreia do Norte e ao maior envolvimento norte-coreano na guerra da Rússia contra a Ucrânia, não apenas por meio de apoio militar indireto (munições, entre outros recursos), mas também com o envio de soldados norte-coreanos. Dentro dessas tendências mais amplas, o Lazarus voltou a mirar o setor de drones, geralmente usando técnicas de engenharia social ligadas a processos seletivos para obter acesso inicial. A motivação mais provável é o papel cada vez mais importante dos sistemas de drones na guerra da Ucrânia, onde novas táticas e capacidades são testadas constantemente. O acesso a esse conhecimento e aos processos de fabricação poderia fornecer à Coreia do Norte informações valiosas para desenvolver sua própria capacidade de produção de drones. Também detectamos o ScarCruft atacando um país africano, provavelmente com o objetivo de supervisionar um esquema de trabalhadores norte-coreanos que atua no local ou de monitorar atividades russas nesse país. Já o DeceptiveDevelopment deixou de lado as falsas entrevistas de emprego para comprometer cadeias de suprimentos de software de forma mais ampla, obtendo credenciais de desenvolvedores e usando-as para inserir código malicioso em repositórios de código-fonte públicos e privados.
A atividade alinhada à Rússia continuou apoiando seus objetivos no contexto da guerra, com ataques a governos, ao setor de defesa e a entidades militares na Europa, e um número consideravelmente maior de alvos na Ucrânia. Uma análise mais detalhada dessas atividades revela semelhanças entre as campanhas alinhadas à Rússia e as alinhadas a Belarus, reforçando nossa hipótese de que os grupos cibercriminosos ligados aos dois países atuam de forma cada vez mais coordenada. As operações do Gamaredon, normalmente numerosas, tiveram uma queda significativa. Suspeitamos que isso possa estar relacionado a ataques ucranianos na Crimeia, onde se acredita que o grupo opera, a uma reestruturação mais ampla de suas operações ou a outros fatores que seguimos analisando. Apesar da redução na atividade, o Gamaredon atualizou seu stealer PteroBox e passou a usar novas ferramentas, como o PteroPSDoor e o VBScript Rezzuar, do Turla. O PhantomCaptcha tentou instalar um spyware, que chamamos de PrincessSpy, em dispositivos Android se passando por entidades ucranianas. Também identificamos uma campanha de grande alcance na Ucrânia que explorou servidores de e-mail MDaemon, na qual os atacantes implantaram duas famílias de backdoors: HELLAGE e HELLTAG.
A crescente cooperação militar entre Coreia do Norte e Rússia levou a especulações sobre um possível alinhamento maior das atividades cibernéticas norte-coreanas com os objetivos russos na Ucrânia. Embora existam interesses em comum, especialmente em relação ao setor de drones, nossa telemetria indica com mais clareza que os grupos alinhados a Belarus estão atuando como proxies cibernéticos ou multiplicadores de força para a Rússia. Observamos aumento da atividade e uma postura mais agressiva por parte de grupos alinhados a Belarus, cujas operações refletem cada vez mais as prioridades de inteligência russas na Ucrânia. Em especial, identificamos o primeiro ciberataque destrutivo atribuído a um grupo alinhado a Belarus que documentamos no cenário europeu, o que representa um desdobramento significativo nessa relação de ameaças. Segundo nossa telemetria, o FrostyNeighbor atacou uma fabricante ucraniana com papel importante no setor de transportes do país. Trata-se de uma escalada notável, já que, até agora, os grupos com histórico consolidado de operações cibernéticas destrutivas na Ucrânia eram exclusivamente alinhados à Rússia.
Por fim, identificamos vários casos em que grupos APT usaram inteligência artificial e grandes modelos de linguagem (LLMs) em diferentes etapas de suas operações. Os grupos cibercriminosos recorreram à IA principalmente para acelerar tarefas que, de outra forma, exigiriam um esforço considerável, como o desenvolvimento de malware e a criação de sites falsos usados como isca. Em alguns casos, isso se aproximou do conceito de vibe coding: a geração rápida de código a partir de prompts, com operadores humanos ajustando e integrando depois os resultados às suas cadeias de ferramentas. Também descobrimos campanhas de phishing com imagens claramente geradas por IA. Em um caso de destaque, o UAC-0099, alinhado à Rússia, inseriu em um comentário de script uma falsa solicitação de instruções para construir uma arma nuclear, aparentemente com o objetivo de acionar as proteções de segurança de ferramentas de análise baseadas em LLM e impedir a inspeção do código malicioso que vinha em seguida.
Apesar desses avanços, não observamos uma transformação substancial do cenário de APTs causada pela IA nos últimos seis meses. Embora não seja possível determinar se algumas operações incorporam um nível maior de automação com IA, nossa telemetria continua mostrando forte presença de atividade manual (hands-on-keyboard) e de operações que não são totalmente automatizadas. De modo geral, nossas observações sugerem que os grupos APT usam a IA hoje de forma parecida com desenvolvedores de software comuns: para acelerar o desenvolvimento, automatizar tarefas antes manuais e ajudar na análise de grandes volumes de dados, e não para conduzir operações maliciosas totalmente autônomas.
As soluções da ESET protegem os sistemas de nossos clientes contra as atividades maliciosas descritas neste relatório. A inteligência compartilhada aqui se baseia principalmente em dados de telemetria proprietários da ESET e foi verificada pelos pesquisadores da empresa.
Os ESET APT Activity Reports contêm apenas uma fração dos dados de inteligência de cibersegurança incluídos nos ESET Threat Intelligence APT Reports. Para saber mais, acesse o site do ESET Threat Intelligence.